MetaDefender ICAP Server v5.16.0がリリースされました。このバージョンでは、スキャン対象のファイルをより細かく制御できるようになり、各リクエストの処理状況を可視化できるようになったほか、Web UIからICAP との連携に関するトラブルシューティングを行えるようになりました。
バージョン 5.16.0 の新機能
- ファイルの種類ごとのスキャン範囲:すべてのファイルの種類をスキャンする、選択した種類を除くすべての種類をスキャンする、または選択した種類のみをスキャンする。
- 処理履歴の段階:各リクエストは受信時に記録され、判定結果が返されるまでその現在の段階が表示されます。
- 組み込みのトラフィックキャプチャ機能:Web UIからのICAP およびHTTPトラフィックを記録し、読み取り可能なトランザクションまたは.pcapファイルとしてダウンロードできます。
- ファイルセキュリティダッシュボード:リクエストの結果、許可・ブロックの理由、システムのパフォーマンスを一画面で確認できます。
- リモートアップグレードとインスタンス固有のServer プロファイル: My 、OPSWAT 、Central Management からのアップグレードを行い、グループポリシーを適用する際も各インスタンスのServer プロファイルを維持します。
- FIPS 140-3 モード:Web UI からこれを強制適用し、レガシー TLS に対する準備状況チェックを行う。
活用例
次のような組織:
- Webプロキシ、マネージドファイル転送(MFT )サーバー、およびその他のICAP 対応デバイスからのファイルを検査します。
- 一部のワークフローでは、リスクの高いファイル形式を数種類だけスキャンすれば十分です。
- My OPSWAT Central Management を通じて、複数のMetaDefender ICAP Server インスタンスを管理します。
- FIPS 140-3が要求される環境で運用する。
ファイルの種類ごとにスキャン範囲を指定:スキャンが必要なファイルのみを送信する
ファイルタイプの制御は、以前は許可リストとしてのみ機能していました。選択されたタイプはスキャン対象から除外され、それ以外のすべてがスキャン対象となるため、ごく一部のタイプのみをスキャン対象にすると、事実上、それ以外のほぼすべてのタイプがスキャン対象となっていました。
バージョン 5.16.0 では、許可リストが「ファイルタイプ別のスキャンスコープ」に置き換えられました。これには 3 つのスキャンモードがあります:
- すべてのファイル形式をスキャンします(既定設定)。
- 選択したファイル形式を除くすべてのファイルをスキャンします。
- 選択したファイル形式のみをスキャンします。
[ファイルスキャン] > [ファイルタイプ別のスキャン範囲]で、ワークフローごとにスキャンモードを選択してください。
メリット:リスクの高いファイル形式を数種類のみ検査すればよいワークフローでは、他のすべての形式を除外するのではなく、それらの形式のみを選択し、MetaDefender Core™ に送信することができます。
処理履歴の段階:各リクエストの現在の状況を確認する
以前は、リクエストはスキャンが完了して初めて「処理履歴」に表示されていました。解析中のファイルは、未着のファイルと見分けがつかず、確認するには「MetaDefender 」Core コンソールを開く必要がありました。
ICAP リクエストを受信すると、直ちにレコードが作成されます。このレコードは、以下の5つの段階を経ます:
- 受信中: ICAP クライアントからファイルが送信されています。
- 送信中:ファイルがMetaDefender Core へ送信されています。
- スキャン中: MetaDefender Core がファイルを分析中です。
- 取得中:結果が収集されています。Deep CDR™ テクノロジーまたは Proactive DLP™ によって生成された場合、サニタイズまたは編集済みのファイルも併せて収集されます。
- 応答:最終ファイルがICAP クライアントに返送されています。
各リクエストは、判定が返されるまで、その現在の段階が表示されます。
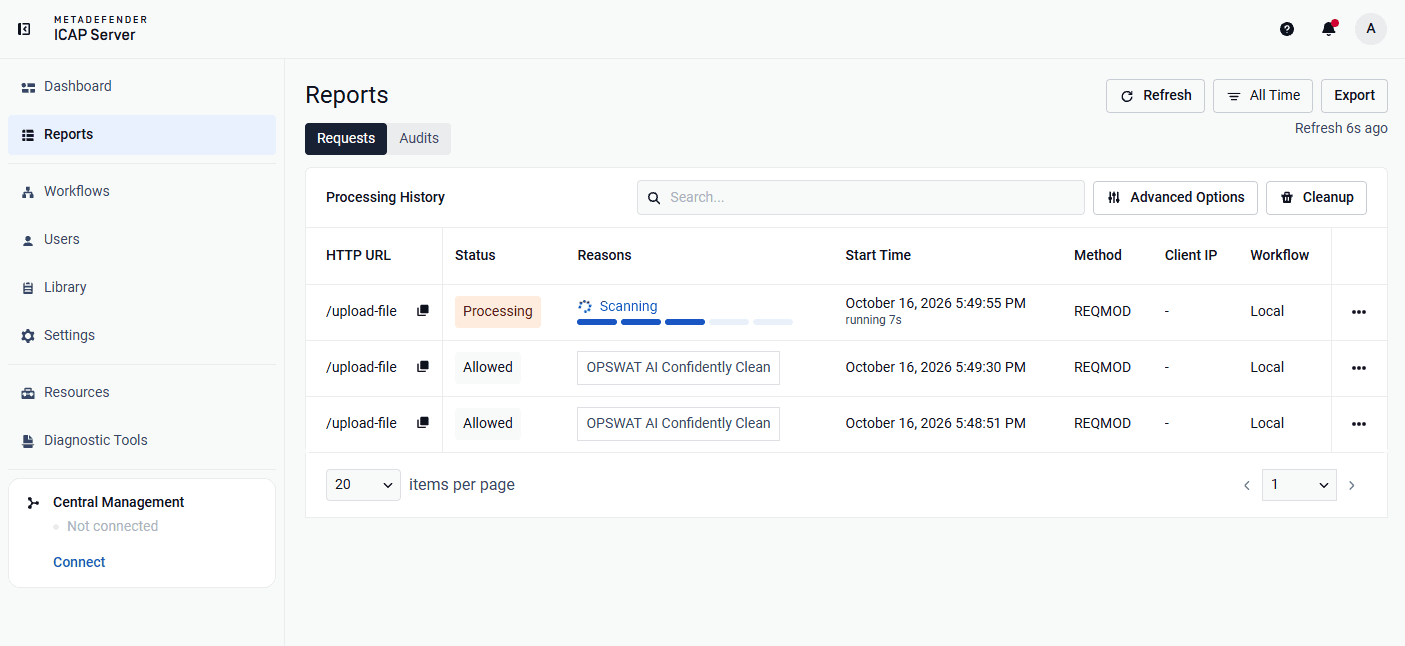
メリット:管理者は、「MetaDefender 」Core コンソールを開かなくても、スキャンが遅れている場合と、リクエストがまったく届いていない場合を見分けることができます。「Responding」の状態のままになっている大容量のファイルは、欠落しているのではなく、処理中として表示されます。
組み込みのトラフィックキャプチャ:Web UI から「ICAP 」連携のトラブルシューティングを行う
プロキシやMFT サーバー、その他のICAP クライアントなどのICAP クライアントが接続できない場合、予期しない応答が返される場合、またはタイムアウトが発生した場合、管理者はWeb UIからトラフィックをキャプチャできるようになりました。
仕組み:キャプチャを開始し、問題を再現して、結果をダウンロードします。各キャプチャでは、同じトラフィックを2つの方法で記録します:
- トランザクション:すべてのICAP およびHTTPリクエストとレスポンス。TLS終了後に記録されるため、ICAPSトラフィックを読み取ることができます。これらからは、何が送信されたか、およびなぜ拒否されたかがわかります。
- パケット:標準の .pcap ファイルとして保存された生のトラフィックで、接続の確立、リセット、再送信、およびタイミングが表示されます。MetaDefender ICAP Server は、Linux ではキャプチャツールを同梱しており、Windows では組み込みのパケットモニター (pktmon) を使用します。
キャプチャは、トラフィックソース、ネットワークインターフェース、クライアントIPでフィルタリングでき、後でダウンロードしたファイルを簡単に見つけられるよう名前を付けることもできます。キャプチャにはファイルの内容やその他の機密データが含まれる可能性があるため、この機能はデフォルトで無効になっています。有効にするには、設定ファイルで一度設定を変更し、その後再起動を行う必要があります。
[診断] > [トラフィックキャプチャ] で、キャプチャの開始、フィルタリング、およびダウンロードを行います。
メリット:各キャプチャでは、サーバー側に別途キャプチャツールを用意することなく、やり取りされた内容と接続の挙動の両方が記録されます。
新しいファイルセキュリティダッシュボード:一元的な可視性
刷新されたダッシュボードでは、処理されたトラフィックの量、そのトラフィックに何が起きたか、そしてその理由が表示されます。
[セキュリティ]タブを開くと、「リクエストの概要」が表示されます。ここでは、リクエストが許可された理由(スキャン結果によるもの、スキャンを行わない設定によるもの、または設定のオーバーライドによるもの)や、ブロックされた理由が内訳として示されます。完了前にクライアントによって閉じられたリクエストは、「クライアントによる中止」として別途表示されるため、合計値は合算されます。トレンドチャートやサマリーカードでは、経時的な推移やファイルタイプ別の結果を確認できます。
[システム] タブには、システムのパフォーマンスとセキュリティ関連のアクティビティが表示されます。
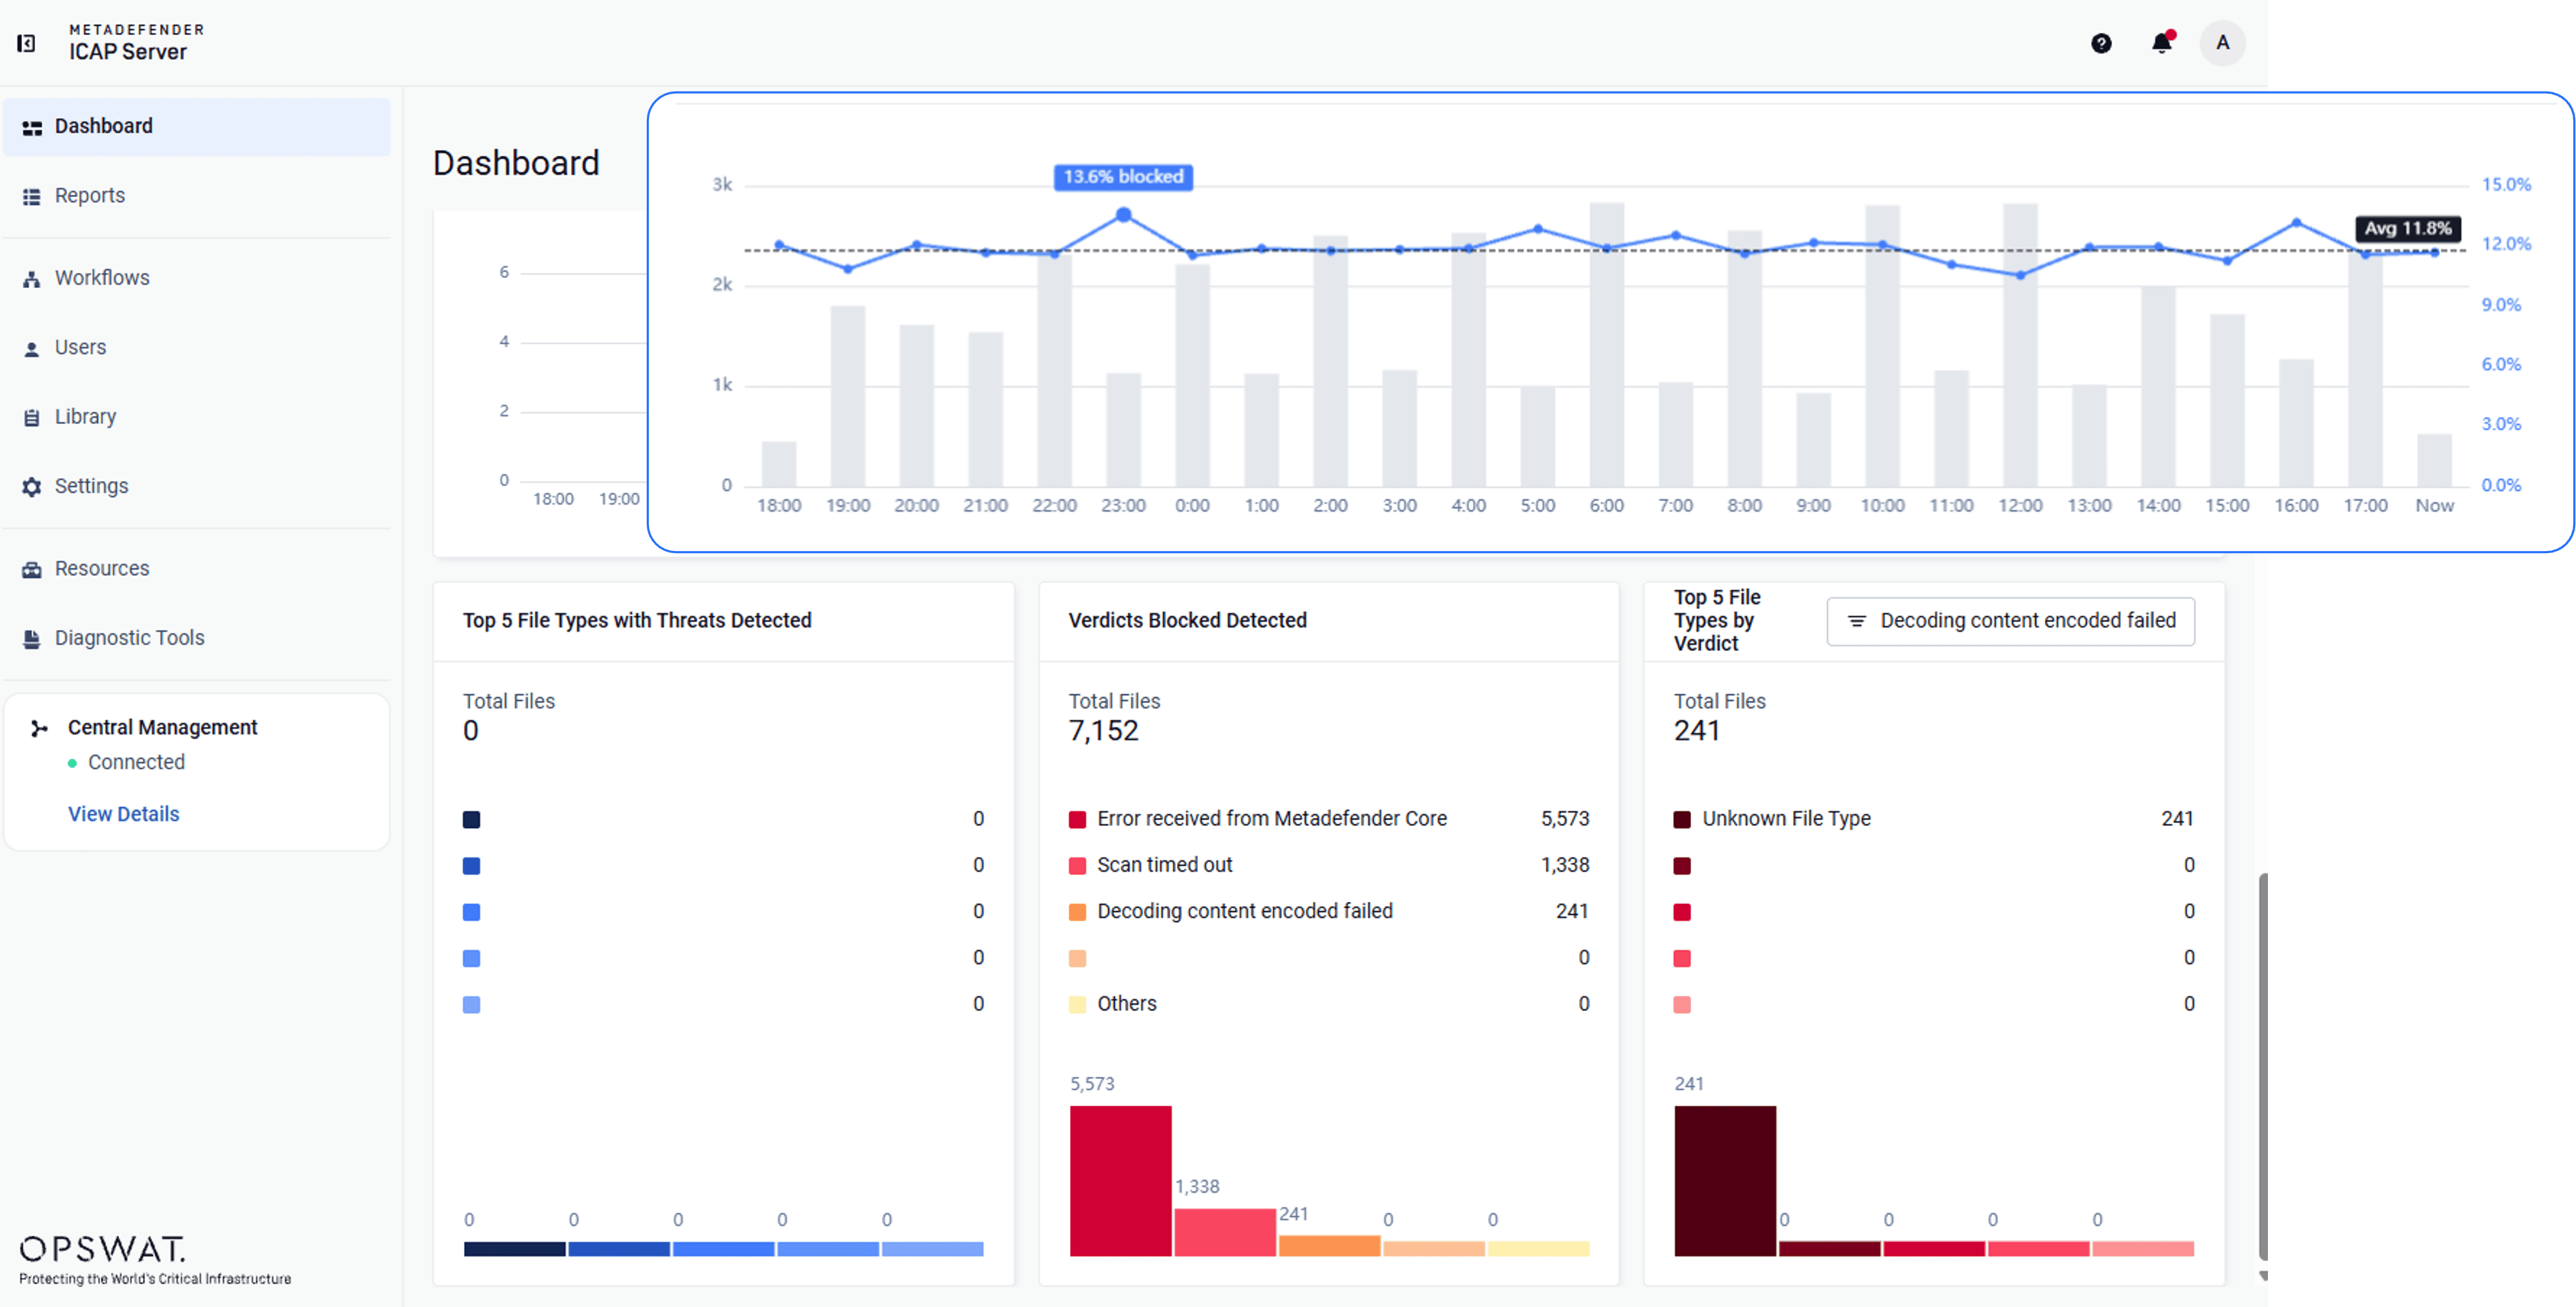
メリット:チームは、スキャンを行わずに設定によって許可されたファイルを含め、許可およびブロックの理由を一か所で確認できます。「スキャン範囲」機能により、ワークフローで特定のファイルタイプを意図的に除外できるようになった今、こうした内訳情報はより重要になっています。
My OPSWAT Central Management: リモートアップグレードとインスタンス固有のServer プロファイル
リモートアップグレード。登録済みのインスタンスは、Windows および Linux 上の「Central Management 」コンソールからアップグレードできます。ステージングの前にインストーラのチェックサムが検証され、その後、インスタンスは正常性チェックおよびライセンスチェックに合格する必要があります。
v5.15.0 以前のインスタンスについては、まず v5.16.0 へ手動でアップグレードする必要があります。
きめ細かなグループポリシー:共有設定はグループポリシーに従いますが、各インスタンスは独自のServer プロファイルを維持します。
メリット:複数のインスタンスを運用している管理者は、各サーバーにログインしたり、MetaDefender Core への接続を再構築したりすることなく、複数のインスタンスをアップグレードし、共通のポリシーを適用することができます。
FIPS 140-3 モード:Web UI から「準備状況チェック」を使用して適用する
- 1つのスイッチによる適用:1つのスイッチでFIPSモードを適用し、Webサーバーを再起動してその設定を反映させます。
- 準備状況の確認:TLS 1.1、TLS 1.0、またはSSL 3.0を依然として許可している接続がリストアップされており、それぞれを修正するためのリンクが記載されています。
- 保護された構成:FIPSモードが有効な間は、レガシープロトコルを選択することはできません。
[設定] > [セキュリティ] > [FIPS 140-3 モード] で、FIPS 140-3 を適用します。
メリット:管理者は、どのTLS接続がFIPSの適用を妨げているかを確認し、有効化する前にそれらを修正することができます。
このリリースのその他の内容
- Central Management の同期メッセージをより明確化:保存中にインスタンスがCentral Management に接続できない場合、変更は「保存済み」として報告され、同期がまだ完了していない旨が別途通知されるようになりました。
- Linux でのログのローテーション: Central Management トランスポーターのログは、Windows と同様に、毎日ローテーションされ、圧縮され、ファイル数が 30 個に制限されるようになりました。
- ライブラリの更新:既知の脆弱性に対処するため、OpenSSL、NGINX、curl、PostgreSQL、libxml2、およびc-aresを更新しました。
MetaDefender ICAP Server:ネットワーク環境への流入を保護するために設計
MetaDefender ICAP Server ネットワークの境界で、ファイルが組織内に侵入し、ユーザーやアプリケーション、ストレージに到達する前に保護します。この地点こそが、脅威を最も効率的に遮断できる場所であり、信頼性やコンプライアンス上の不備が最も大きな影響を及ぼす場所でもあります。
ICAP (インターネット・コンテンツ・アダプテーション・プロトコル) は、セキュリティサービスを専用サーバーにオフロードすることを可能にするオープン標準であり、詳細な検査機能を維持しつつ、ネットワークのスループットを向上させます。
ネットワークトラフィックを経由するすべての不審なファイルは、エンドユーザーがアクセスする前にブロックまたは無害化されます。機密データは、組織がセキュリティコンプライアンス基準を満たせるよう、伏せ字処理、削除、またはブロックされます。中核となる保護機能である、複数のマルウェア対策エンジンとAIを搭載したMetascan™Multiscanning 、Deep CDR™テクノロジー、Proactive DLP™、Adaptive Sandbox 、File-Based Vulnerability Assessment 、およびその他の技術は、今回のリリースにおいても変更はありません。
次のステップ
MetaDefender ICAP Server バージョン 5.16.0 がリリースされました。既存のお客様は、 My OPSWAT™ ポータルから最新のリリースをダウンロードできます。詳細なリリースノートおよびアップグレード手順については、 OPSWAT ドキュメントをご覧ください。
ICAP 対応ソリューションによるネットワークトラフィックのセキュリティ対策にご興味はおありですか? 当社のチームまでお問い合わせくださいMetaDefender ICAP Server が、ネットワークの境界でファイルトラフィックをどのように保護するかについて、ぜひお問い合わせください。
