本番環境で稼働しているチームは MetaDefender Core 本番環境で稼働しているチームは、デプロイメントの実際のパフォーマンスを把握し、ファイル転送が遅延する前に問題の報告を受ける必要があります。また、ログから機密情報を除外し、同じファイルを二重に処理することを避ける必要があります。
MetaDefender Core v5.24.0では、処理時間のパーセンタイル指標と容量アラートが追加され、Deep CDR™テクノロジー、ファイル構造の検証、およびAdaptive Sandbox の判定がより高度化されました。また、エンジンのサポート終了時期を通知する機能、ログからファイル名を除外する機能、さらにMy OPSWAT Central Management から管理されるサーバーに対して、設定の制御範囲を拡大する機能が実装されています。新機能について順を追って見ていきましょう。
処理性能と処理能力の把握がより明確になる
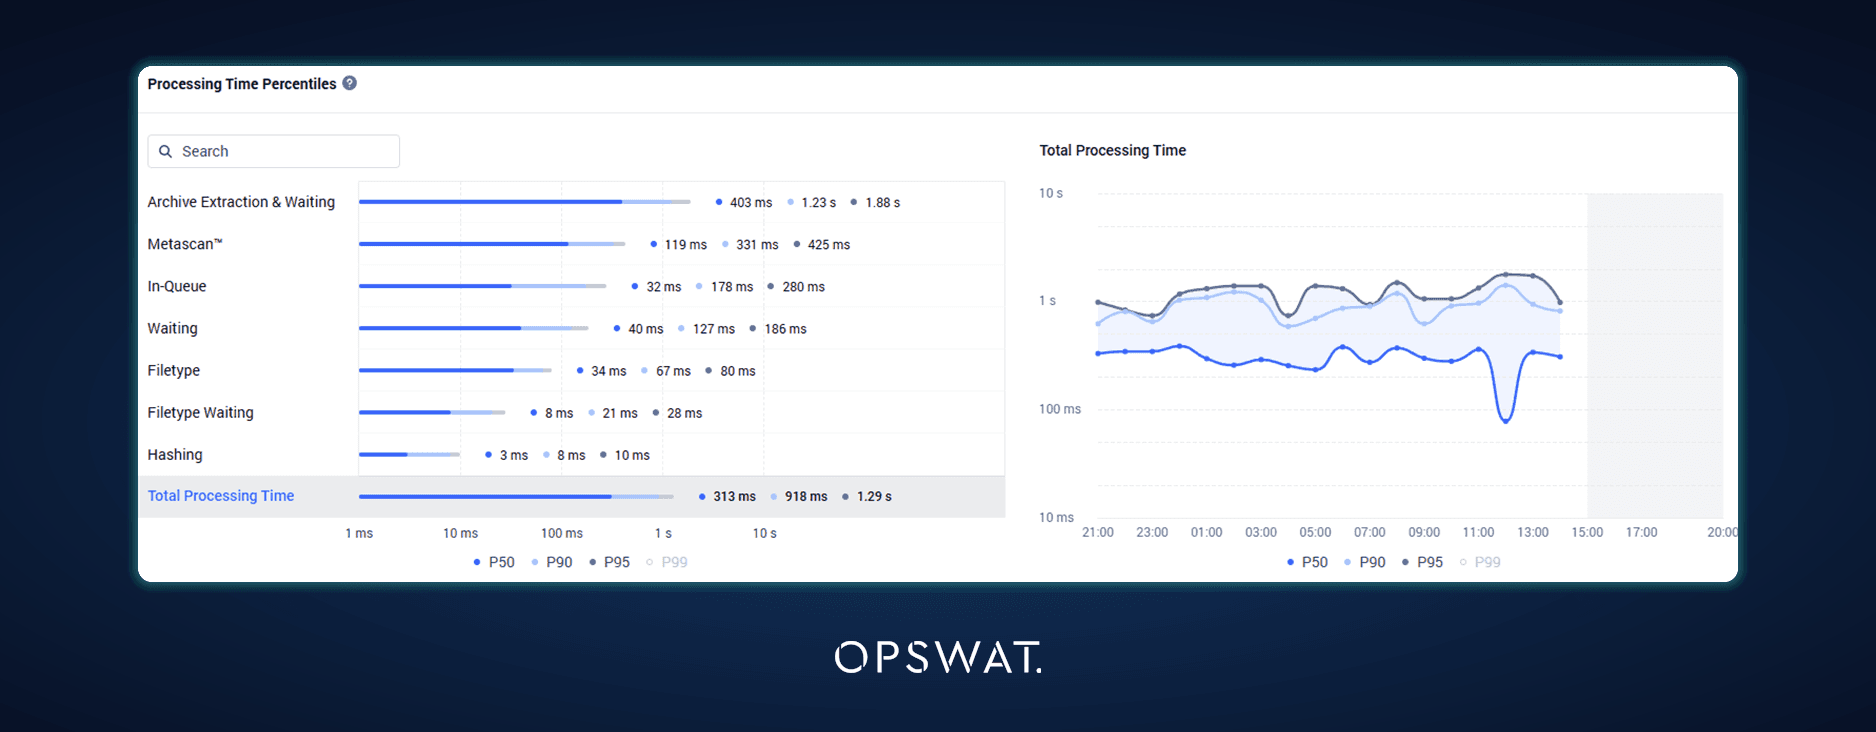
処理時間のパーセンタイル
処理時間が長いオブジェクトがいくつかあるだけで平均処理時間が押し上げられてしまう場合、その平均値だけでは誤解を招く恐れがあります。エグゼクティブレポートおよび関連するダッシュボードビューには、処理時間のP50、P90、P95、P99という指標が追加されました。これにより、チームは平均値や最大値だけに頼るのではなく、外れ値とともに典型的な処理速度を把握できるようになります。
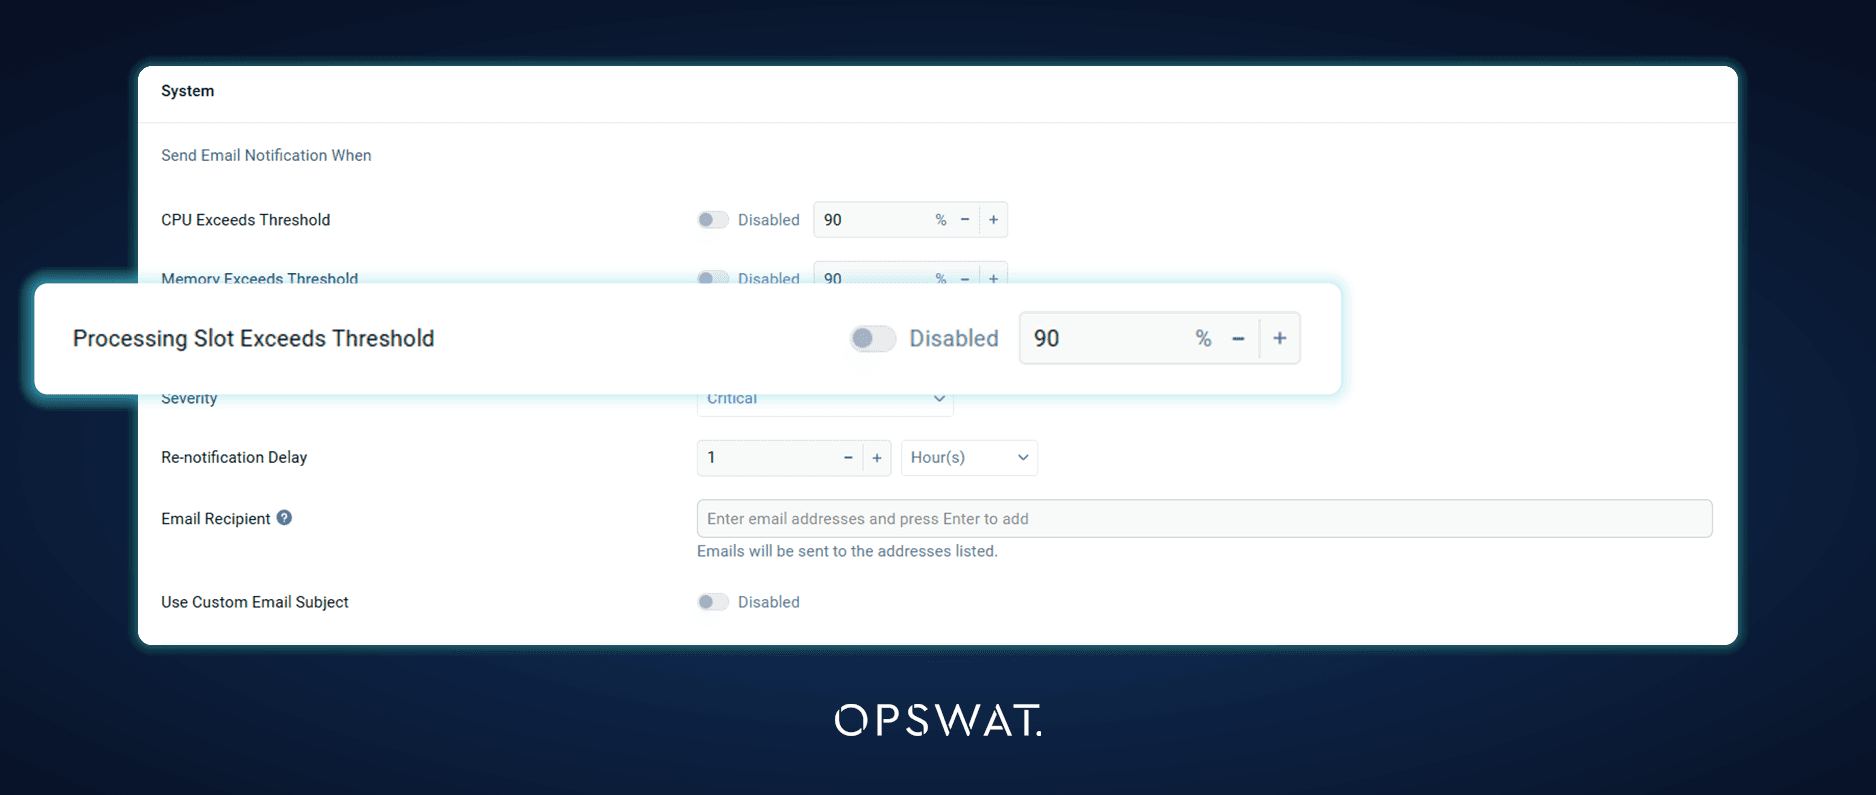
処理能力が逼迫した際のメール通知
管理者は、スキャンキューや処理スロットの使用率が定義された閾値を超えた場合に通知が送信されるよう設定できます。通知はメールで送信されるほか、ダッシュボードにも表示されるため、キューが長くなってファイル転送が遅延する前に、チームはデプロイメントの容量が限界に近づいていることを把握できます。
より賢い消毒とSandbox の活用に関する判断
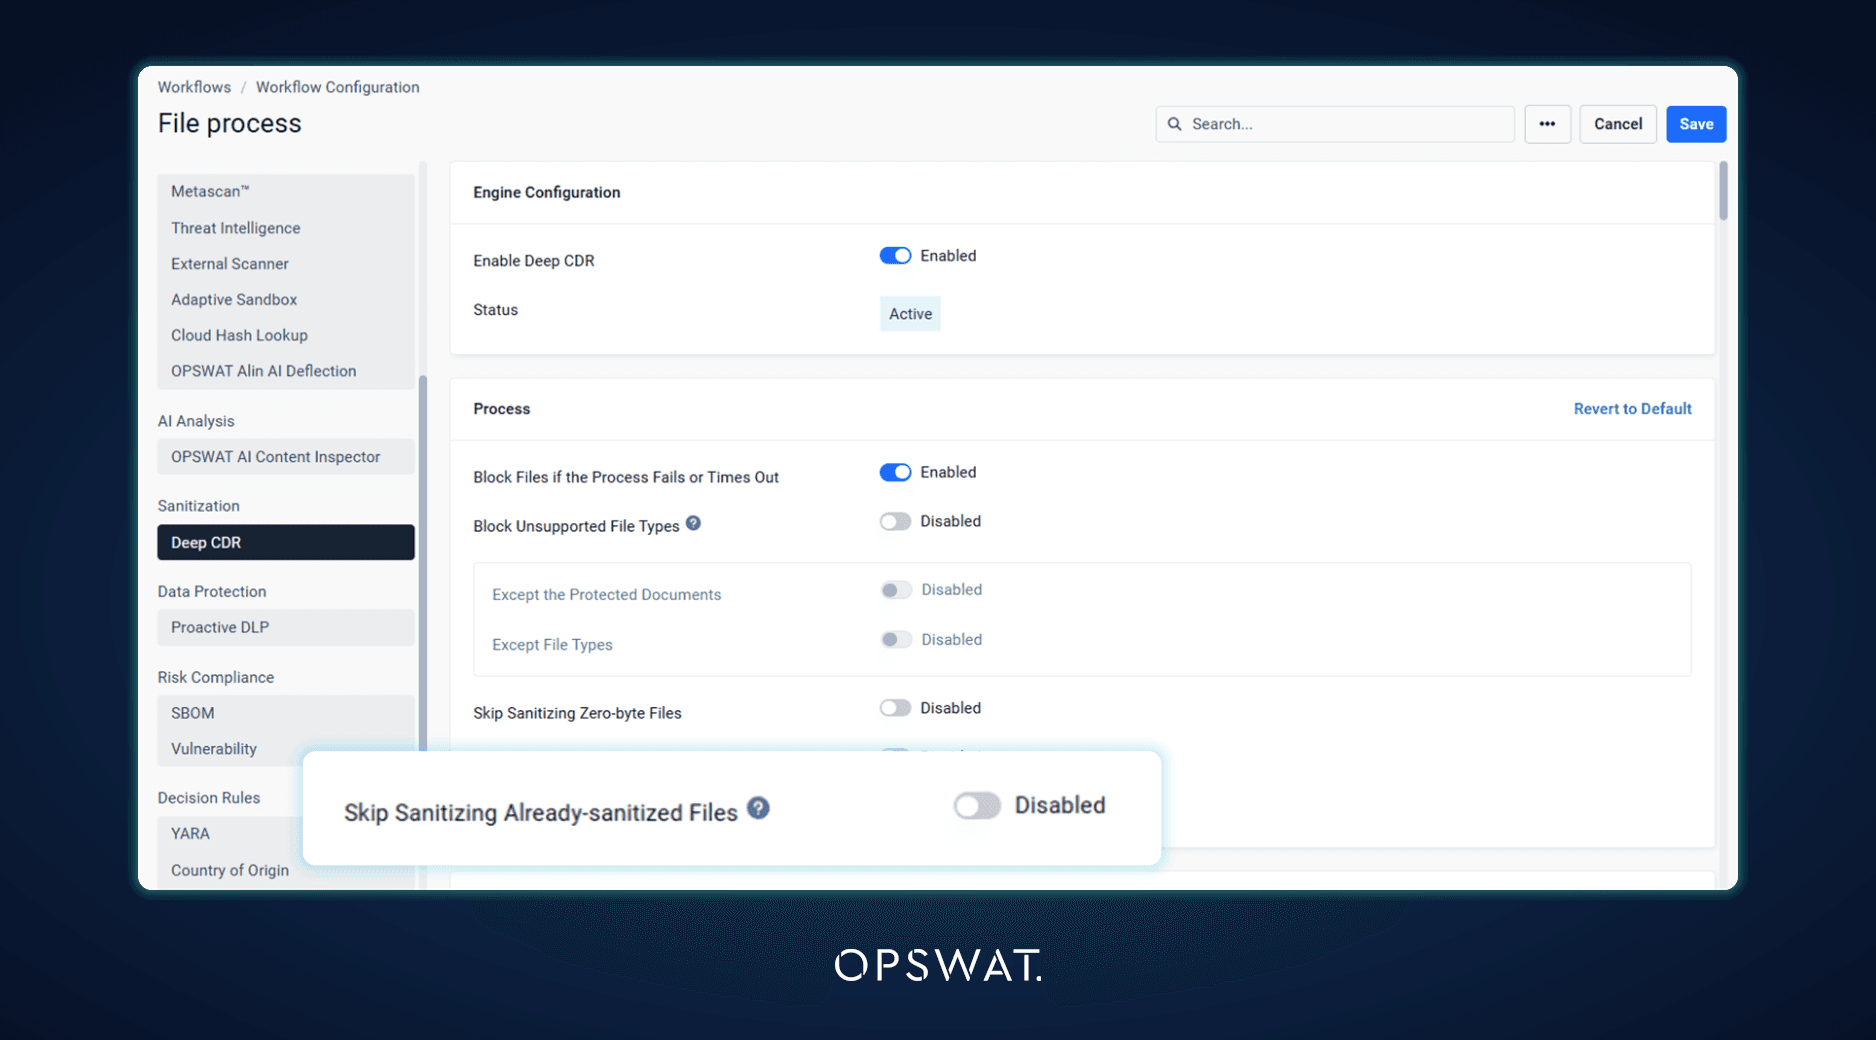
Deep CDR™ テクノロジーの改良点
Deep CDR™ テクノロジーはすべてのファイルをゼロから再構築するため、すでに消去済みのファイルを再度消去すると、さらに別のコピーが生成されてしまいます。新しいオプション(デフォルトではオフ)を有効にすると、MetaDefender Core ですでに消去処理が完了しているファイルに対して、Deep CDR™ テクノロジーによる再消去が行われなくなります。これにより、 MetaDefender KioskUSB のその他の繰り返しスキャン処理において、消去済みコピーの蓄積を防ぐのに役立ちます。
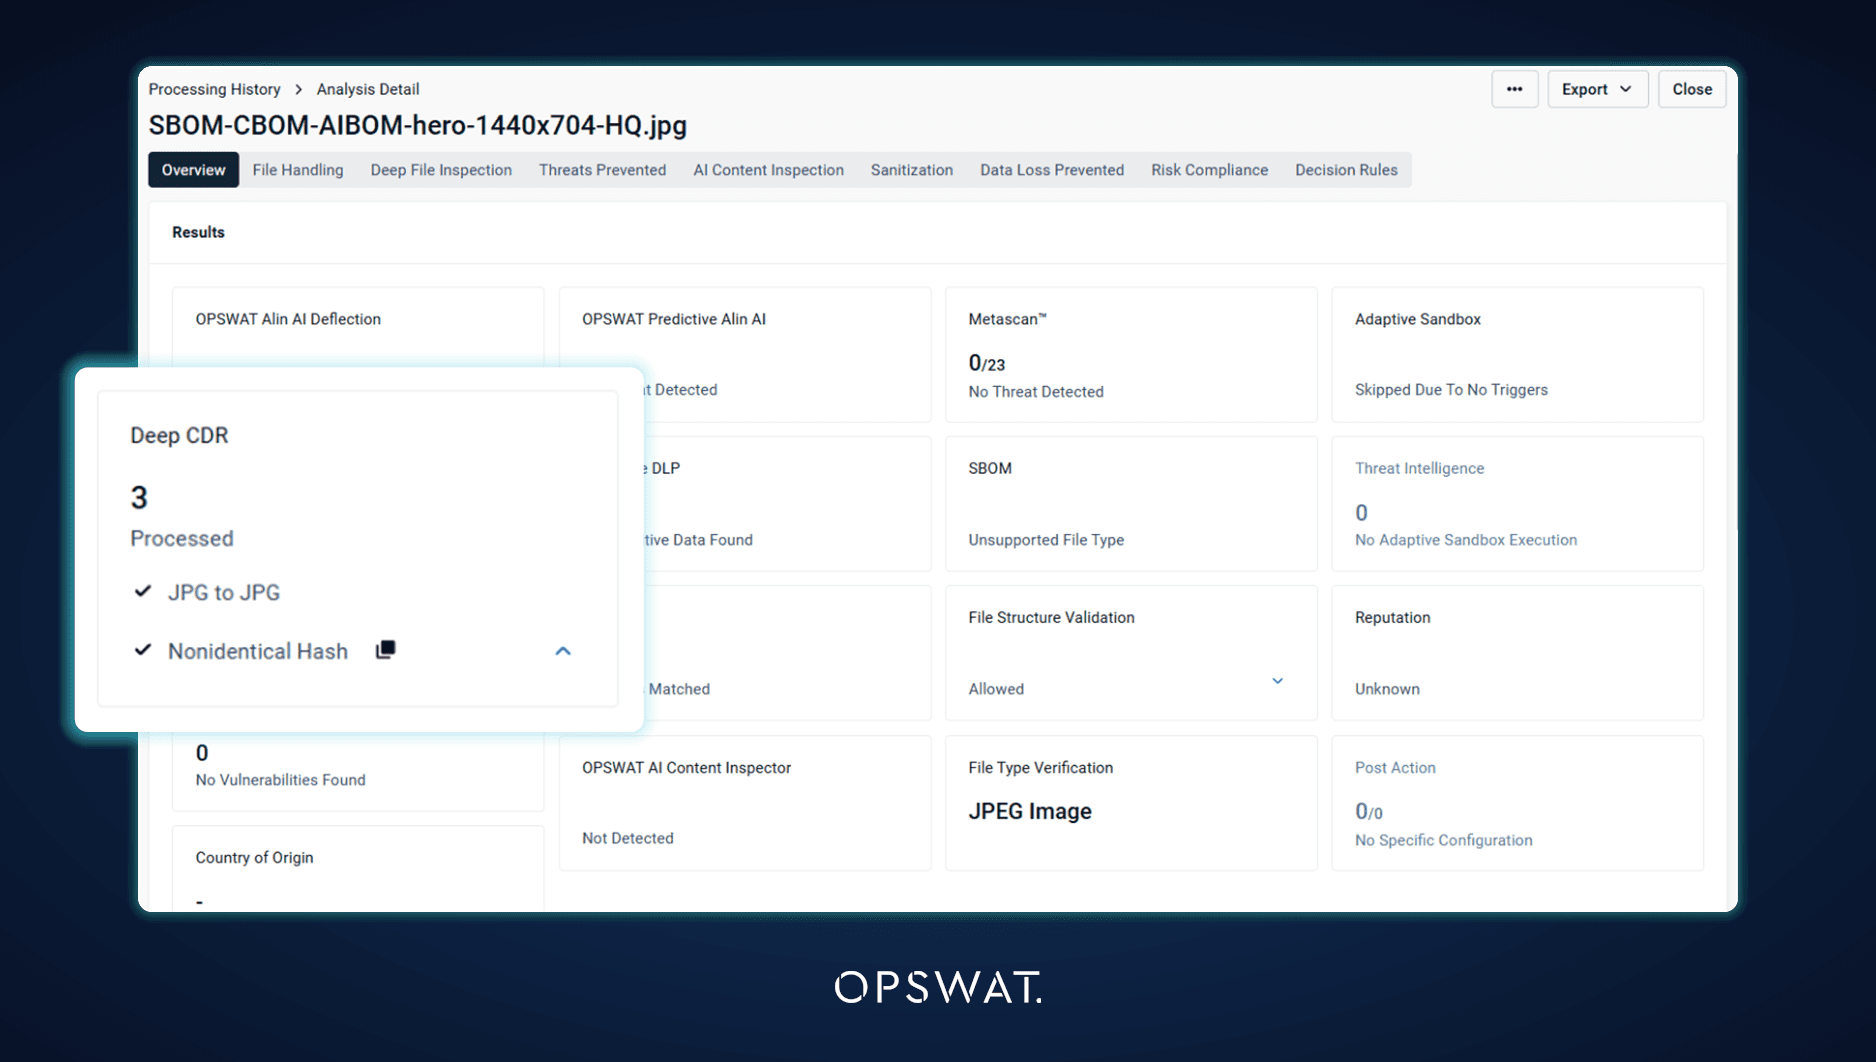
Deep CDR™ テクノロジーの処理結果も、一目でより明確に把握できるようになりました。処理結果画面の Deep CDR™ テクノロジーカードには、処理されたオブジェクトの総数が最初に表示されるようになったため、アナリストは詳細を開かなくても、ファイルのどの程度がサニタイズされたかを確認できます。
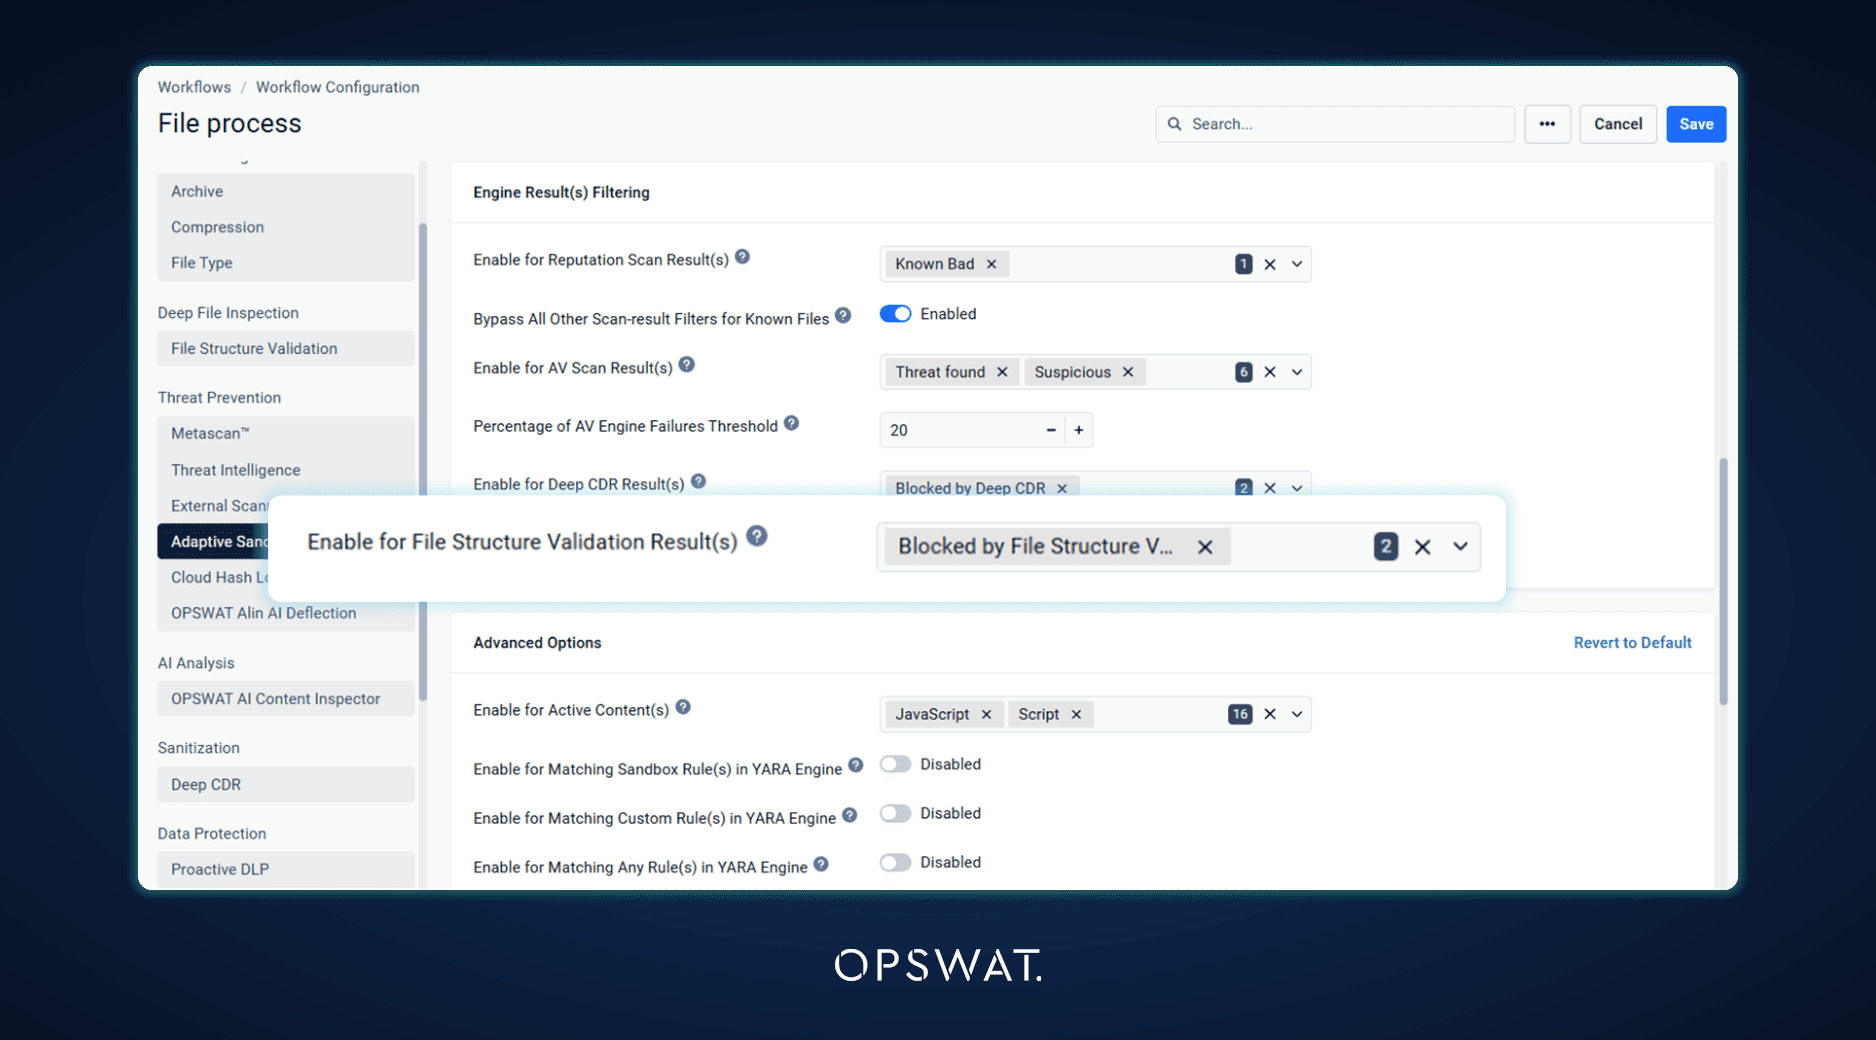
ファイル構造の検証結果によって、何がどこに配置されるかが決まりますAdaptive Sandbox
マクロやハイパーリンクなどの「ファイル構造検証」の結果に基づき、そのファイルを Adaptive Sandbox。これは、Deep CDR™ テクノロジーの検出結果がすでに決定しているのと同じ仕組みです。この判断にファイル構造検証に依存している組織では、Sandbox のフィルタリング動作は従来通り維持されます。また、処理中に結果を返すエンジンバージョンについては、ファイル構造検証によって抽出されたファイルも、エンジンから返され次第、直ちにスキャンされます。
エンジンメンテナンスの簡素化とログのプライバシー保護
エンジンのサポート終了に関する警告
エンジンがサポート終了時期を目前に控えている、またはすでに過ぎている場合、管理者はコンソールに通知が表示されるようになりました。MetaDefender Core の新しいバージョンを必要とするエンジンパッケージは、ダウンロード、手動アップロード、またはピックアップフォルダーのいずれの方法で配信された場合でも、インストールされなくなり、現在のパッケージが引き続き使用されます。「エンジン」ページでは、更新ステータスに拒否された旨が表示され、再試行ではなくアップグレードを行うよう推奨されます。また、新しいバージョンが必要なインストール済みのエンジンについては、そのタイルに警告が表示されます。
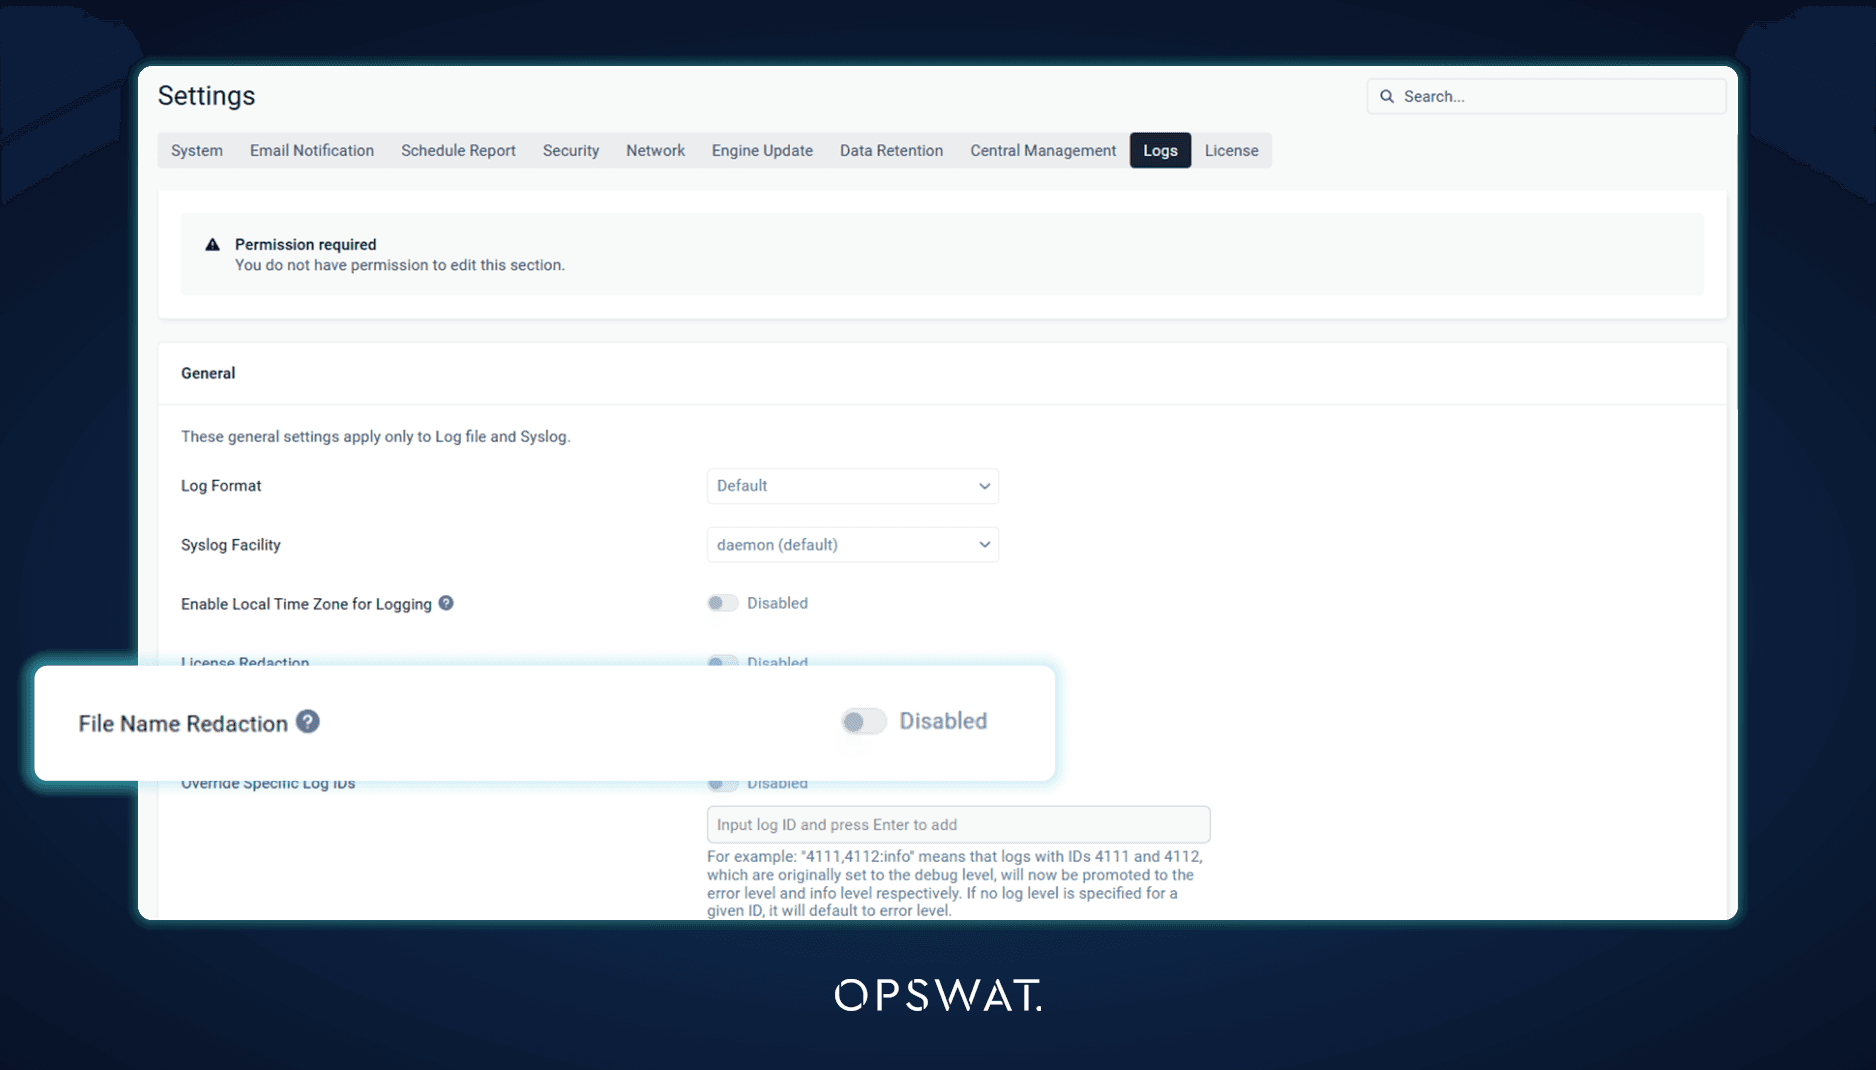
ログにおけるファイル名の伏せ書き
ファイル名には、プロジェクト、患者、顧客などの機密情報が含まれている場合があります。新しい「ファイル名の伏せ書き」設定により、MetaDefender (Core )のログ内のファイル名が、そのファイルのデータIDに置き換えられます。これにより、ログファイルやsyslog出力にファイル名が露呈することはなくなりますが、各エントリは引き続きそのスキャン記録まで遡って追跡することが可能です。
大規模な一元管理
Server 証明書およびSandbox の設定
My OPSWAT Central Management グループポリシーでは、特定の設定を各MetaDefender Core サーバーに委ねつつ、その他の設定については引き続きポリシーから同期させることが可能になりました。 ポリシーに新たに追加された「除外」タブでは、HTTPS証明書(これにより、グループ全体で1つの証明書を共有するのではなく、各サーバーが独自のホスト固有の証明書を維持できるようになります)およびAdaptive Sandbox 接続(これにより、同じグループ内の各サーバーが独自のSandbox サーバーアドレスとAPI キーを使用できるようになります)を管理できます。除外設定を無効にすると、次回の同期時にポリシー値が再び適用され、サーバーを再登録する必要はありません。
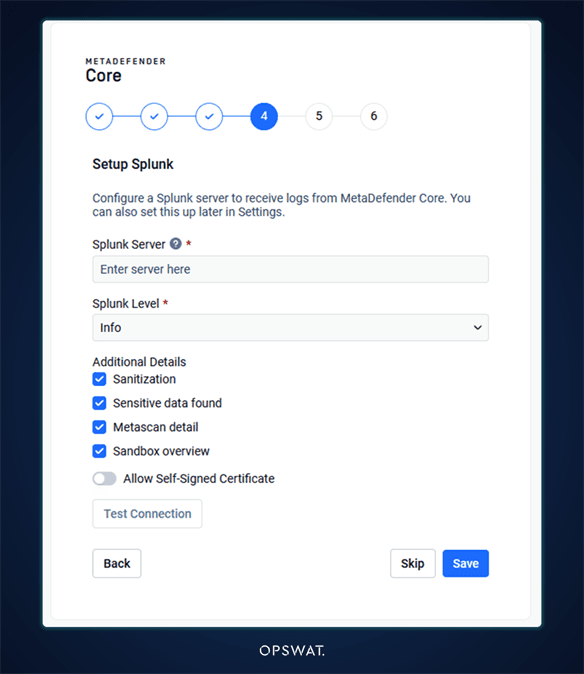
Splunkの設定は以下からCentral Management
Splunk との連携は、My OPSWAT Central Management から、管理対象のサーバーに対して設定できるようになりました。これにより、SIEM 転送の設定はサーバー群全体に対して一度行うだけで済みます。セットアップウィザードでは、Splunk に関する手順が「Central Management 」への登録の前に配置されるようになりました。また、サーバーが登録されると、その設定はCentral Management に引き継がれるため、この手順はスキップされます。
このリリースのその他の内容
バージョン 5.24.0 には、他にもいくつかの機能強化が含まれています。1 つのファイルから証明書とその秘密鍵を追加できるようになり、脆弱性のあるパッケージを含むファイルが SBOM フィルターで最初に表示されるようになり、使用状況レポートの設定が構成のエクスポートに含まれるようになりました。 セキュリティ面では、内部セキュリティレビューで発見された問題が修正され、MetaDefender Core では 7-Zip の使用が廃止され、Protobuf および gRPC がそれぞれ v33.5 および v1.84.0 にアップグレードされました。My OPSWAT Central Management で管理されるサーバーについては、大規模なスキャン実行中に低速または長距離の接続環境下でもレポートが確実に送信されるようになり、ポリシー証明書フィールドにはポリシーに割り当てられた証明書が一覧表示されるようになり、ハッシュによるスキップリストには一元的に設定された有効期限が表示されるようになりました。
必要な対応
「ファイルタイプ」、「アーカイブの解凍」、「アーカイブの圧縮」、「原産国」、および「Deep CDR™ テクノロジー」各モジュールのバージョン 8.0 では、Microsoft Visual C++ 再配布可能パッケージ バージョン 14.44 以降が必要です。これらのモジュールがバージョン 8.0 に更新される前に、Windows ホストに同パッケージがインストールされていることを確認してください。
OPSWAT また、2027年4月より、MetaDefender (Core )および関連エンジンにおけるUbuntu 22.04のサポートも終了します。Ubuntu 22.04を実行しているチームは、サポート対象のオペレーティングシステムへの移行を計画してください。
最近リリースされた
以前のバージョンからのアップグレードをご検討中ですか?MetaDefender Core v5.23.0 で実装された新機能の概要を以下にまとめました:
- SBOMを超えて:CBOMおよびAIBOMの検出:暗号資産とその量子耐性を棚卸しし、ライセンス情報を伴うAIモデルを特定します。
- 大規模なSBOMおよび脆弱性レポートを待ち時間なく作成:レポートはバックグラウンドで生成され、レポートトレイと設定可能なエクスポートタイムアウト機能が利用可能です。
- ワークフロー制御の強化:ブロックされたファイルが見つかった場合にアーカイブの処理を停止し、パスワードで保護されたファイルのみを受け入れ、ファイルタイプごとにProactive DLP を設定できます。
- Central Management から隔離されたファイルを取得・管理する:着信ポートを開くことなく、隔離されたファイルをダウンロードおよび管理します。
- Central Management とのパスワードストレージの同期:パスワードストレージは、インスタンスグループ全体で一貫して適用されます。
詳細な履歴については、リリースノートをご覧ください。
次のステップ
MetaDefender Core 5.24.0 の導入準備は整いましたか?以下の役立つリソースをご覧ください:
- opswat.com/products/metadefender/core をご覧ください。
- MetaDefender Core 5.24.0にアップグレード
- リリースノートにアクセスする
