ニュージャージー州サマセットに拠点を置く医療ソフトウェアベンダーのCareCloudは、2026年3月に自社のEHR(電子健康記録)環境の1つが攻撃を受けたことを確認した。この攻撃により、370万人以上が影響を受けた。HHS(保健社会福祉省) 市民権局のデータ漏洩情報ポータル では、この事案が今年の最大規模の医療情報漏洩事例の一つとして掲載されている。この順位は 『HIPAA Journal』(2026年8月号)によるものです。フォレンジック調査員は、不正アクセスがおよそ6日間の期間に集中していたと特定しており、攻撃者はその期間内にデータベースのデータを外部へ持ち出したと主張しています。
わずか6日間のアクセスだけで、数百万件の完全な患者情報が得られた。
滞在時間と被害の間に生じるそのギャップこそが、検討すべき点です。アクセス制御によって、侵入者がどれだけの時間留まるかが決まります。侵入者がアクセスしたファイルの内容によって、その侵入がどれほどの被害をもたらすかが決まります。そして、Proactive DLP™ は、攻撃者がそこまで到達する前に、この変数を変更するように設計されています。
攻撃者が到達した場所
CareCloudは、影響を受けたデータのカテゴリを確認しており、個々の項目よりもそれらの組み合わせの方が重要であるとしています。影響を受けたレコードには、以下の項目が組み合わさったものが含まれていました:
- 氏名および自宅住所
- 生年月日
- 社会保障番号
- 運転免許証およびその他の公的機関が発行した身分証明書の番号
- 金融口座番号
- クレジットカードおよびデビットカードの番号
- 医療情報および健康保険の詳細
盗まれたカード番号には有効期限がありますが、社会保障番号と診断名が組み合わされた生年月日はそうではありません。今回の情報漏洩で流出した各記録には、クレジットの開設や不正請求を行うのに十分な情報が含まれていました。また、患者やその医療提供者に対する次なる攻撃のために、説得力のある口実を作り上げるのにも十分な情報が含まれていました。
その価値は、侵入者が発見した内容を認識するかどうかには一切依存しません。ファイルがストレージに保存される前に、それらのフィールドをハッシュ化またはマスキングするポリシーを採用すれば、最終的に誰がそれを読み取ろうとも、その価値は失われることになります。
ベンダー層がダメージを集中させる
CareCloudはHIPAAに基づくビジネスアソシエイトとして事業を展開しており、45,000を超える医療提供者と提携しています。そのため、たった1つの環境が侵害されただけで、対象となる数千もの対象機関にまたがる患者に影響が及んでしまいました。これらの機関のいずれも、問題の環境を管理していたわけではありませんでした。
これらのプロバイダーはいずれも、依然として患者への情報漏洩通知の義務を負っており、評判の低下という代償も背負い続けています。ベンダーの集中化により、1件の侵入事故が共同責任へと発展するため、対象事業体に代わって取り扱われるデータは、その事業体内部で保持されるデータと同様に厳格な監視の対象となるべきです。 IBMの「2026年報告書」によると、医療業界における情報漏洩の平均損害額は664万ドルで、13年連続で全業界中最高額となっており、米国全体では全セクターの平均が1,150万ドルとなっている。いずれの数値も、1件のインシデントが医療機関ネットワーク全体にどのように波及するかについては考慮されていない。
患者の機密データが実際に保管されている場所
医療情報の漏洩に関する議論は、データベースの記録に焦点が当てられがちです。実際には、PHI(保護対象医療情報)は各種ファイルに蓄積されています。その例としては、スキャンされた受診申込書、撮影されてPDFとして添付された保険証、請求書類、エクスポートされたスプレッドシート、DICOM(医療用デジタル画像通信)形式の検査画像、および医療機関と請求代行業者との間でやり取りされる電子メールの添付ファイルなどが挙げられます。
これらのファイルは、データベースのカラムよりも目録作成が難しく、テキスト検索では決して届かない場所にデータを隠しています:
- 識別子がピクセルのみとして存在する、スキャンまたは撮影された文書
- Microsoft Office ファイル内のトリミングされた画像。これらは、作成者が削除したと思っていた領域がそのまま残っている
- 目に見えない、または非常に小さな文字。査読者からデータを隠すために使用される
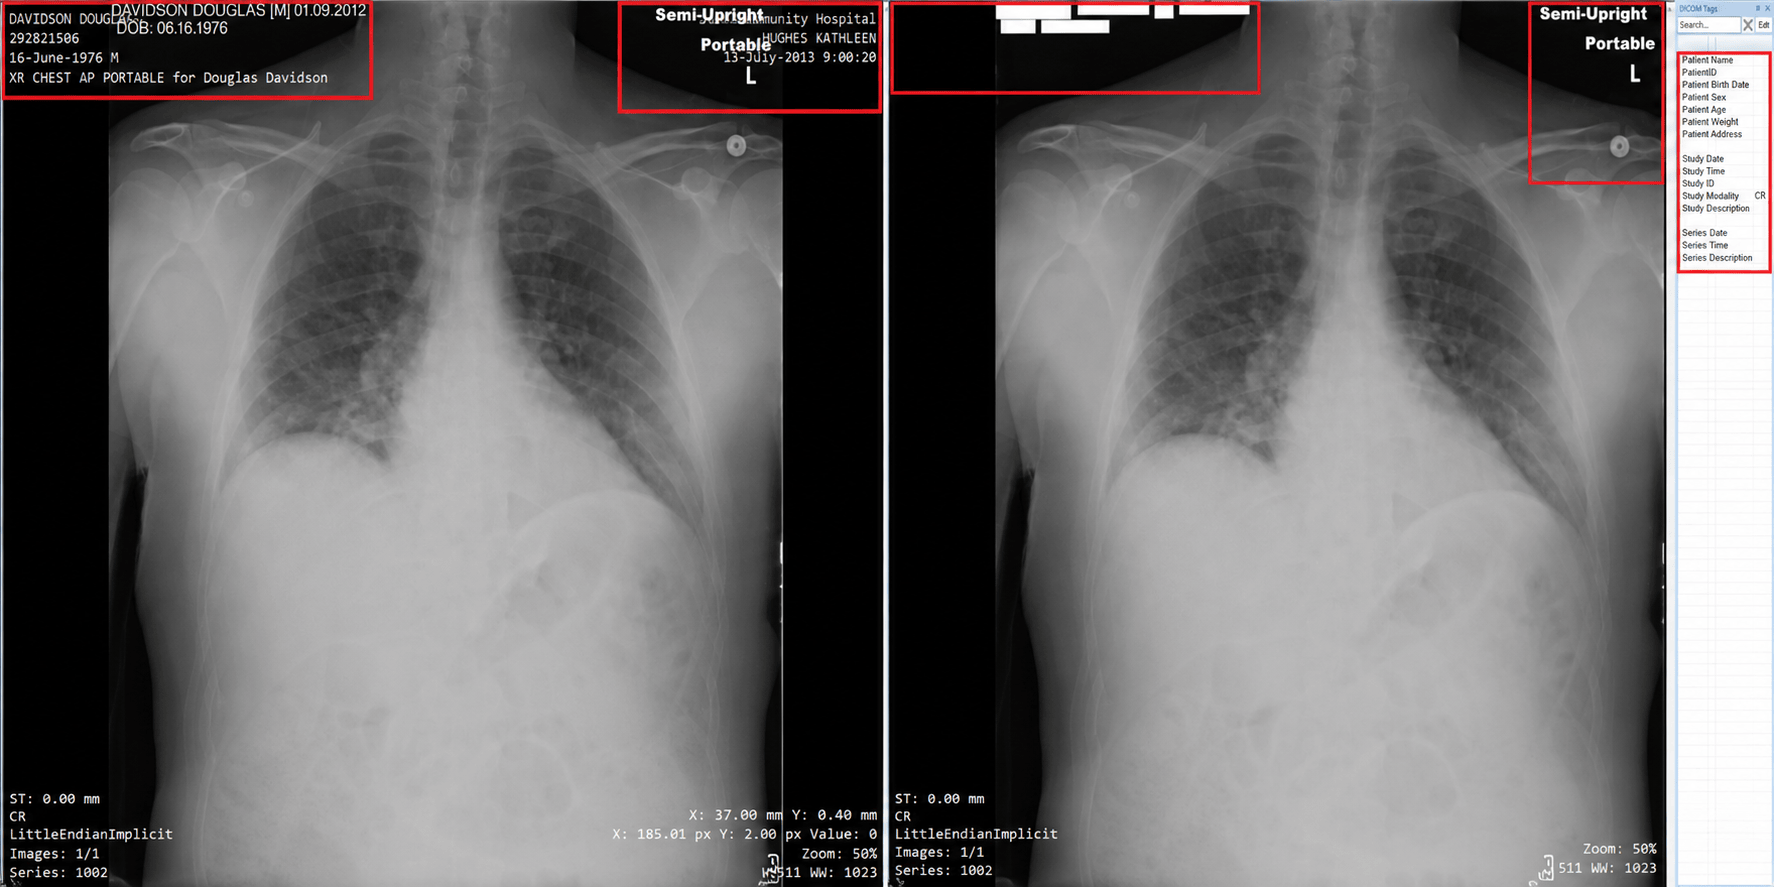
- 画像とともに患者、医師、医療機関の詳細情報を含むDICOMヘッダーおよび画像に焼き込まれた注釈
- 作成者、GPS座標、改訂履歴などのファイルメタデータ
識別子が読み取り可能な形式で保持されているファイルのすべてのコピーは、そのファイルが保存されているストレージにアクセスできる者なら誰でも利用可能な、もう一つの記録となります。
Proactive DLP™は、情報漏洩によってさらされるリスクを最小限に抑えます
Proactive DLP™ テクノロジーは、ファイルが移動する各ポイントでファイルの内容を検査し、その結果に基づいてポリシーに基づくアクションを実行します。125種類以上のファイル形式に対応しており、再帰的な検査を行うため、アーカイブ、埋め込みオブジェクト、ネストされたレイヤーもスキップされることなく検査されます。
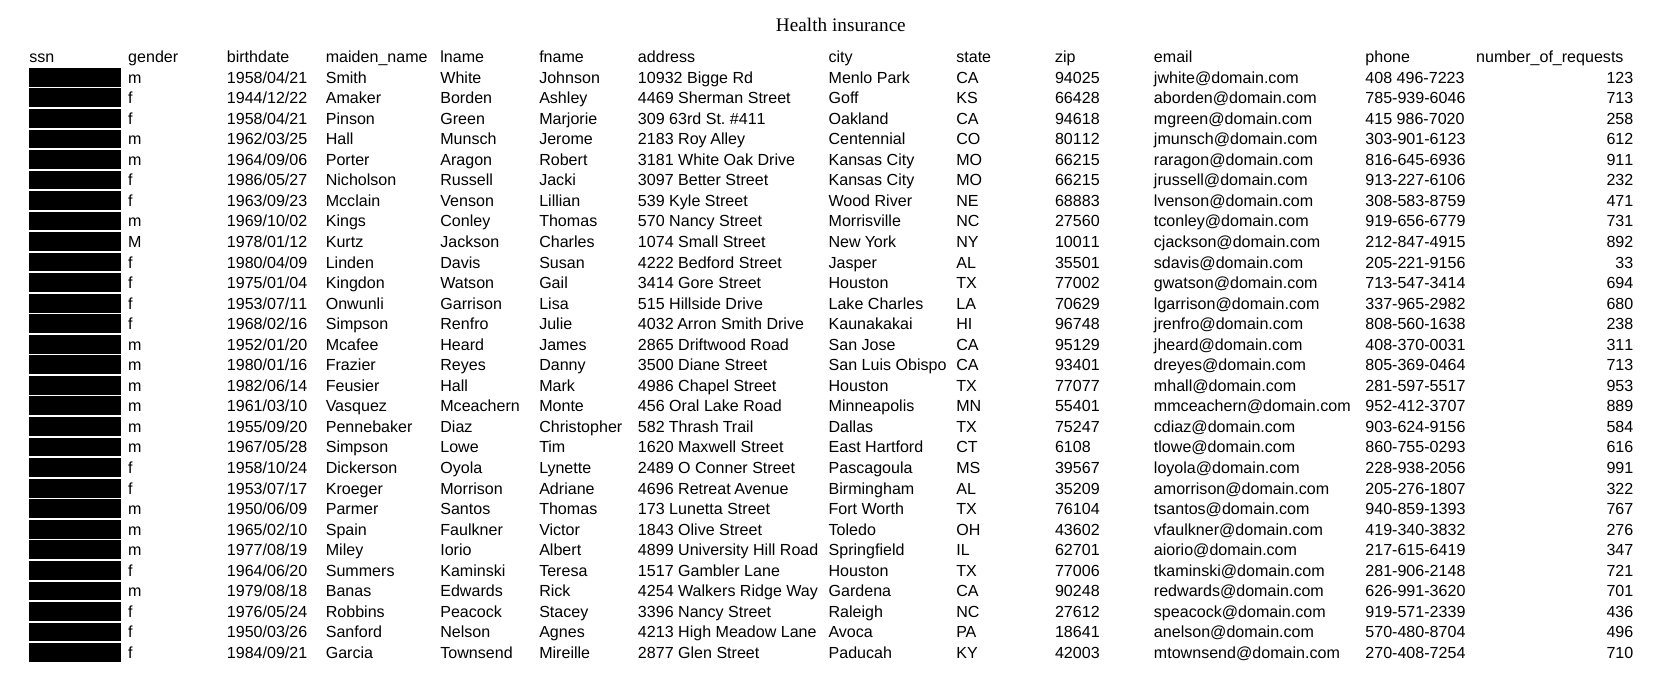
検出機能は、CareCloudが報告したカテゴリと密接に連動しています。組み込みのAIベースの検出機能により、社会保障番号、クレジットカード番号、運転免許証番号、国民識別番号、パスポート番号、生年月日がカバーされています。さらに、個人名、電話番号、一般的な病状、血液型、医薬品コード、正規表現で定義されたカスタムパターンも対象となります。OCR機能により、検索機能のないPDFや画像ファイルについても検出範囲が拡大されます。 スキャンされた保険申込書も、テキスト文書と同様に読み取られます。
コンテンツが特定されると、ポリシーに基づいてそのコンテンツの処理方法が決定されます:
- 編集および置換処理により、PDF、Word、Excel、PowerPoint、CSV、OCR処理済みの画像など、さまざまな形式の文書において、識別情報を隠蔽しつつ、文書の構造と可読性を維持します。
- ハッシュ化では、SHA-256、SHA-384、またはSHA-512を用いて識別子を復元不可能な値に置き換えるため、実際の識別子を移動させることなく、分析やサードパーティとのデータ共有を継続することができます。
- DICOMの匿名化処理では、ヘッダーから患者、検査、および医師に関するデータを削除し、必要に応じて焼き付けられた注釈も除去します。この処理は、HIPAAのセーフハーバー規定に基づいて構築されたデフォルト設定に基づいています。
- メタデータの削除により、画像、Officeファイル、およびPDFから作成者、GPS情報、およびバージョン情報が削除されます。
- 「切り抜き領域の削除」機能を使用すると、Microsoft Office ファイル内の非表示の画像領域が完全に削除されます
- タグ付けや分類を行うことで、検出結果がファイル自体に埋め込まれ、SIEM(セキュリティ情報およびイベント管理)や文書管理システムがそれに基づいて処理を行うことができるようになります。
- ブロック機能は、ポリシーによってそのコンテンツの転送が許可されていない場合、ファイルを完全に停止させます
Proactive DLP™ テクノロジーは、MetaDefender Core™、MetaDefender ICAP Server 、MetaDefender Email Security 、MetaDefender Kiosk 、およびMetaDefender Managed File Transfer 内で動作します。これらを組み合わせることで、Webへのアップロード、電子メール、リムーバブルメディア、およびファイル転送のワークフローにおいて、ポリシーを適用します。
まだコントロールできる変数
侵入のタイムラインは攻撃者によって設定されます。そのタイムラインの終点で待ち受けているデータの可読性はポリシーによって定められており、これは攻撃が始まる前に設定されます。社会保障番号がハッシュ化され、スキャンされた添付ファイルが黒塗りされた患者記録は、そのままの状態で保存された同じ記録に比べ、実質的な損失がはるかに小さくなります。
医療機関およびそれらにサービスを提供するベンダーにとって、これは、非識別化を「報告時点での後処理」ではなく、「データ取り込みおよび転送時の管理」として扱うことを意味します。各システムが真に必要とする識別子を特定し、そのシステムに取り込まれるすべてのファイルに対してその決定を徹底させる必要があります。この課題の解決を目指すチームは、まず、Proactive DLP™ テクノロジーが、データがストレージから出力される前に、どのようにレダクション、ハッシュ化、および匿名化を適用しているかを確認することから始めることができます。

