検知ツールは、悪意のあるファイルが被害をもたらす前にそれを特定するという単純な前提に基づいて動作してきました。しかし、これまでに確認されたことのない脅威が現れた瞬間、その前提は成り立たなくなります。ゼロデイ攻撃、新たな難読化手法、あるいはAIツールによって生成された悪意のあるコードには、照合できるシグネチャが存在せず、警告を発するための確立された動作パターンもありません。
AV-Comparativesは、検出エンジンを厳格に評価し、その弱点を率直に報告する点で、高い評価を得ている権威ある機関です。本テストでは、最も一般的なファイル形式やシナリオにおける最新の攻撃手法に関するAV-Comparativesの調査結果と、OPSWATのDeep CDR™テクノロジーがこれらの脅威に対してどのような性能を発揮するかについて取り上げています。
AV-ComparativesによるDeep CDR™テクノロジーのテスト方法
エンタープライズ向けセキュリティソフトウェアのテストにおいて権威ある独立機関であるAV-Comparativesは、MetaDefender™Core に実装されているDeep CDR™テクノロジーを評価しました。
抽象的なファイルサンプルに頼るのではなく、企業が通常直面する攻撃シナリオに基づいてテストケースを構築した。
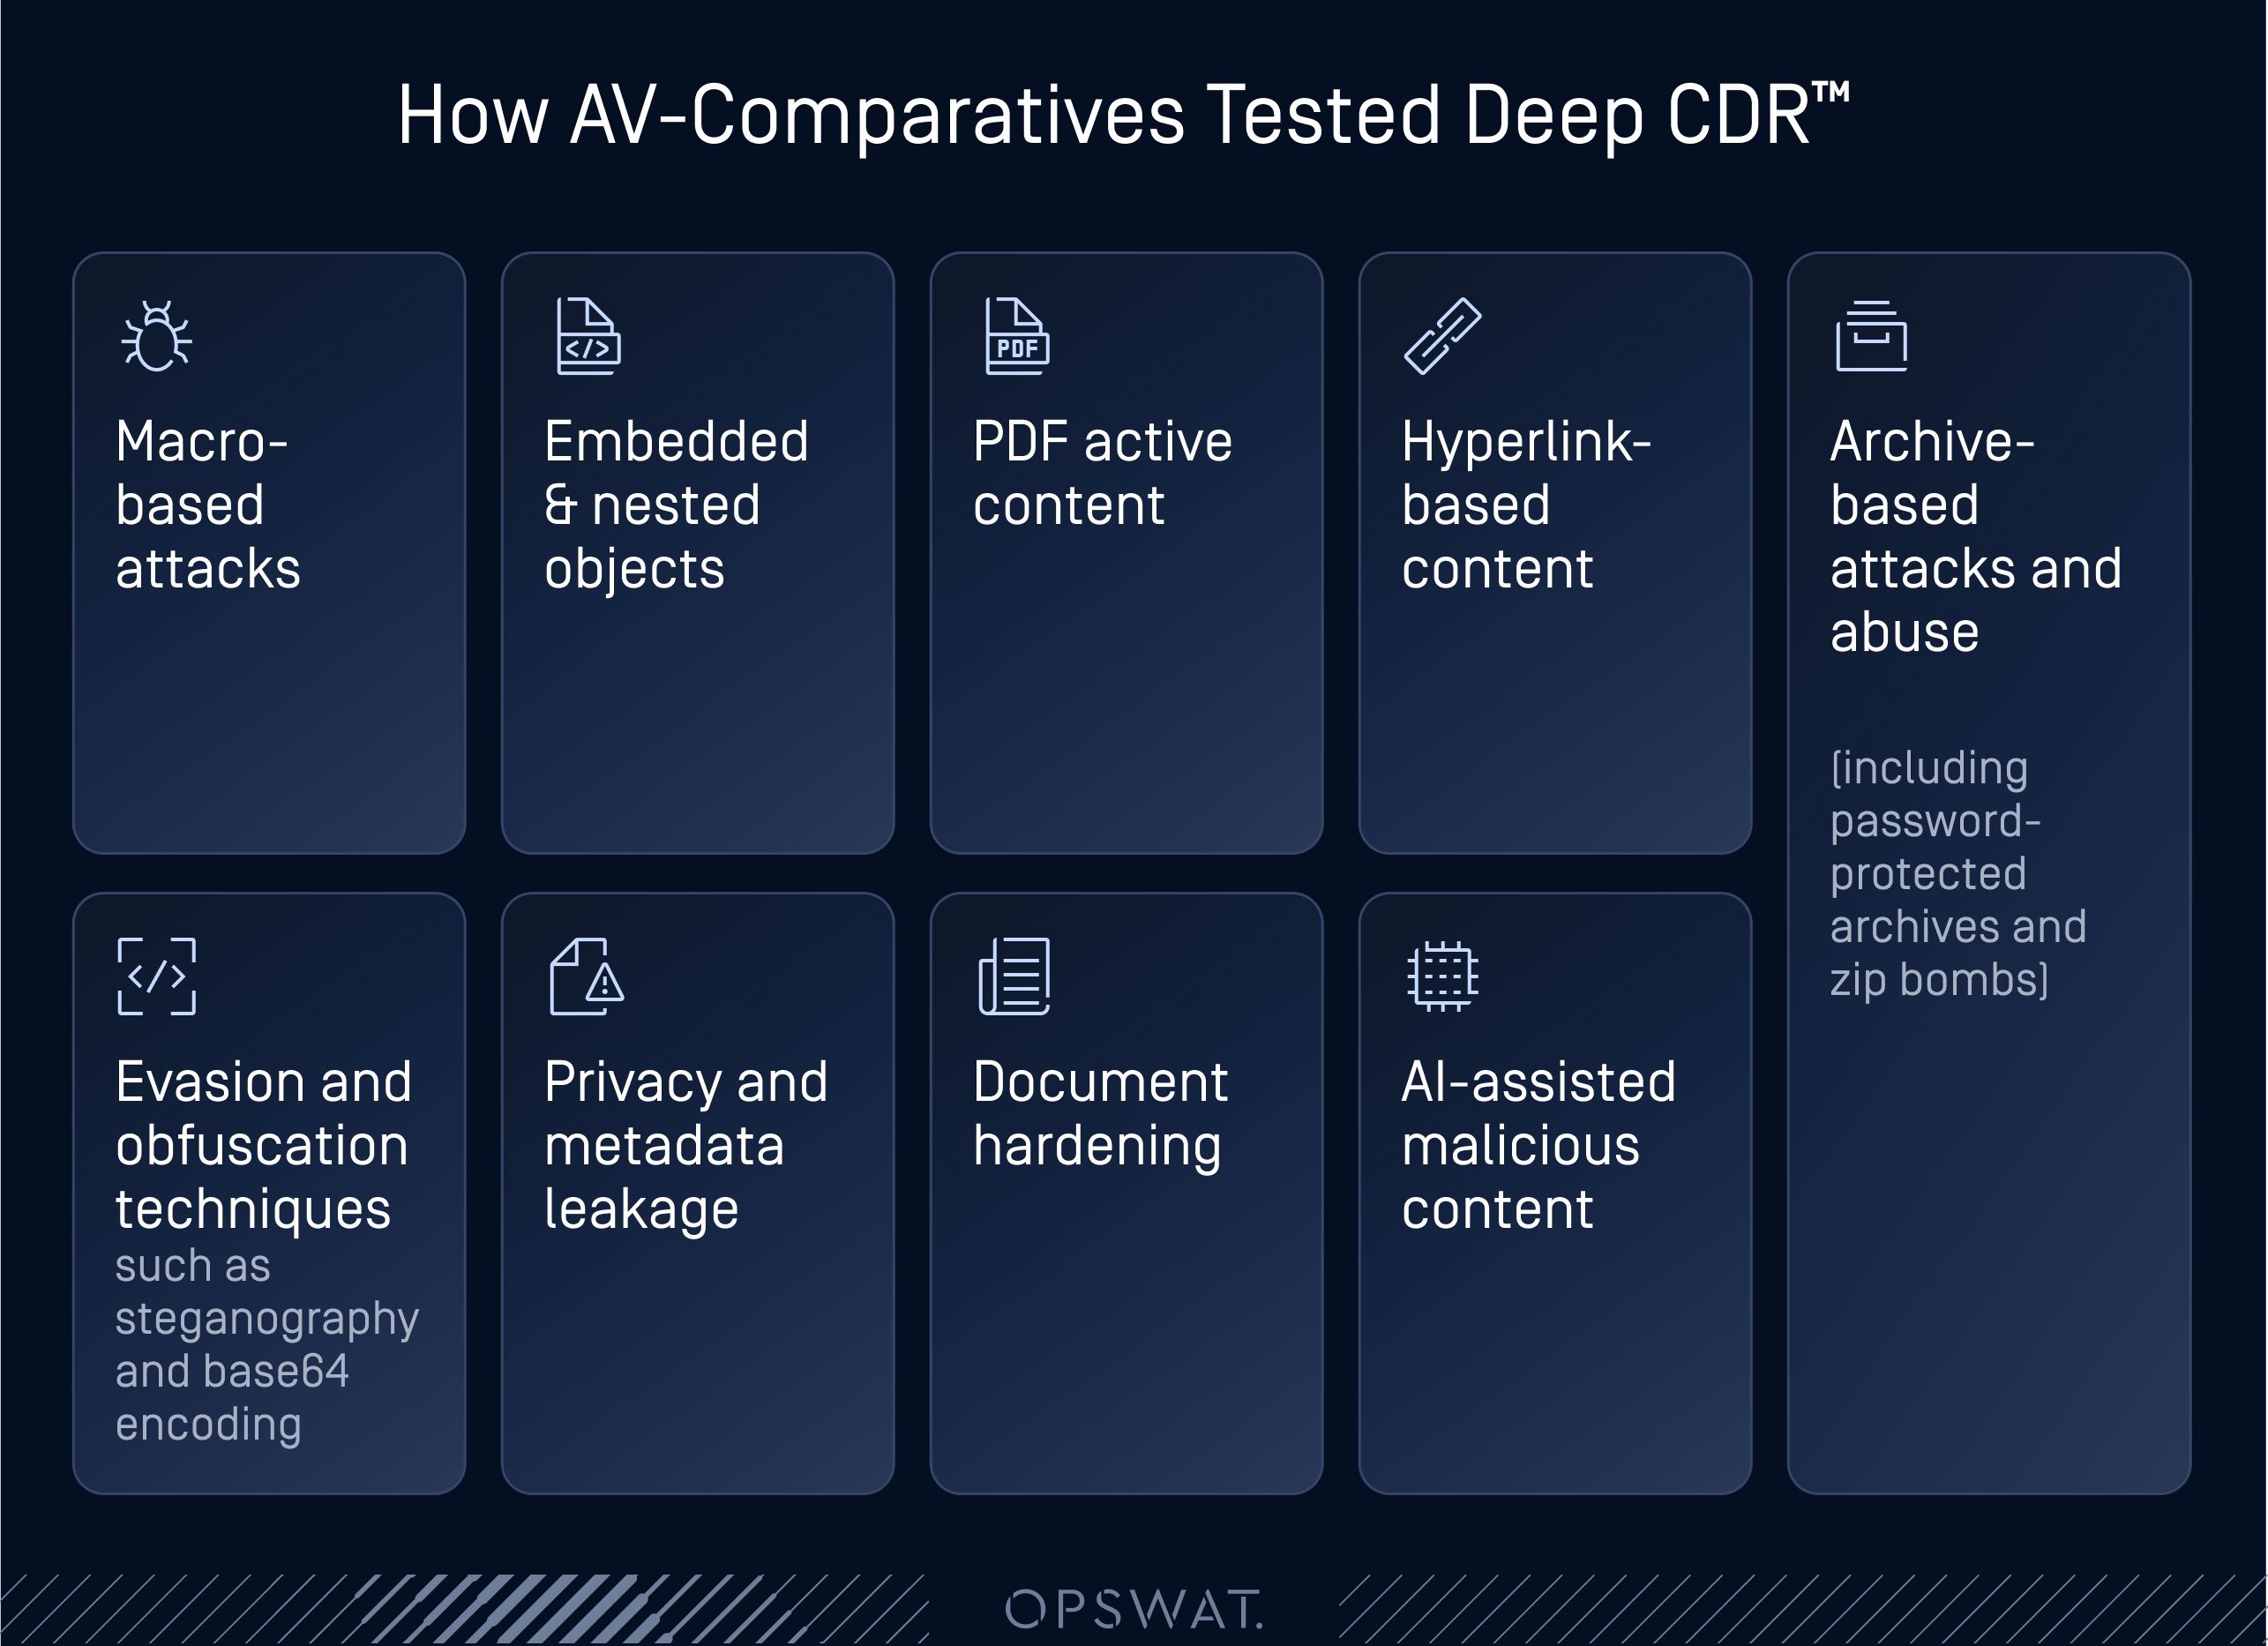
各テストケースは、「脅威が完全に無力化されたか」と「その結果として生成されたファイルが、その構造、書式、および使いやすさを維持しているか」という2つの観点から同時に評価されました。この点が、実験室レベルのサニタイゼーションテストと、単なる検出チェックリストとの違いです。
結果の概要
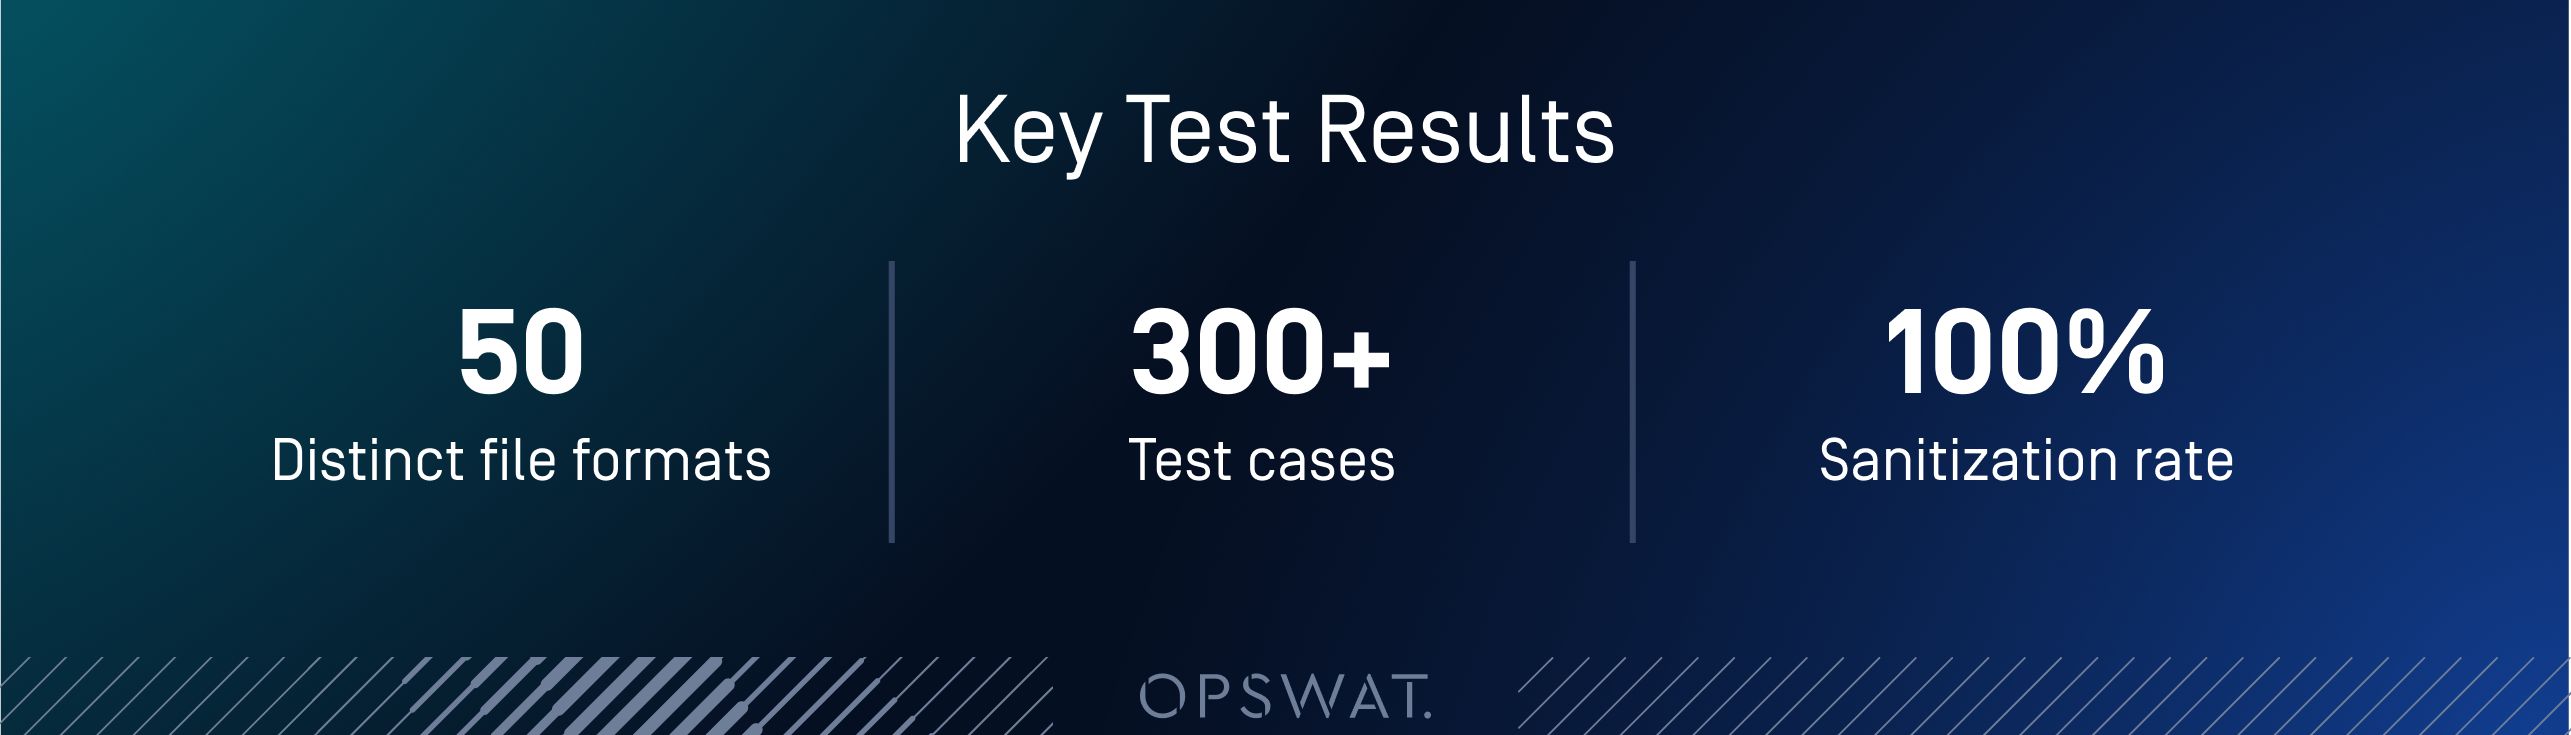
テスト対象のワークフロー構成の下で、すべてのシナリオカテゴリが完全に除去されました。これには、以下で解説する手法――埋め込みオブジェクトのエクスプロイト、画像ステガノグラフィ、QRコード内の難読化されたコンテンツ、SVGファイル内のアクティブコンテンツ――に加え、マクロベースの攻撃やアーカイブベースの攻撃も含まれます。
特に注目すべきは、これにはAIを活用した悪意のあるコンテンツを具体的に想定して作成されたテストケースも含まれていた点である。具体的には、AIによって生成された難読化処理が施されたファイル、スクリプト、および構造的に欺瞞的な構成要素を含むファイルなどである。これらは、従来の手法で作成された攻撃と同様のサニタイゼーション処理が施され、悪意のあるコンテンツの作成方法にかかわらず、結果に違いは見られなかった。
忠実性の面では、再構築されたファイルは、レイアウト、書式、画像、表、数式、コメント、およびナビゲーション要素を保持しつつ、マクロや埋め込みオブジェクトなどのリスクとなるコンテンツが、設定されたポリシーの意図したとおりの箇所で正確に削除されていました。
Deep CDR™ テクノロジーの実例:除菌の仕組み
AV-Comparativesのテストにおけるシナリオの分類は、最近報告されている攻撃や手法と密接に関連しています。以下の例は、ファイルレベルにおける「100%のサニタイズ」がどのようなものかを示しています。
RTF内の埋め込みオブジェクト(ゼロデイRCEの緩和策)
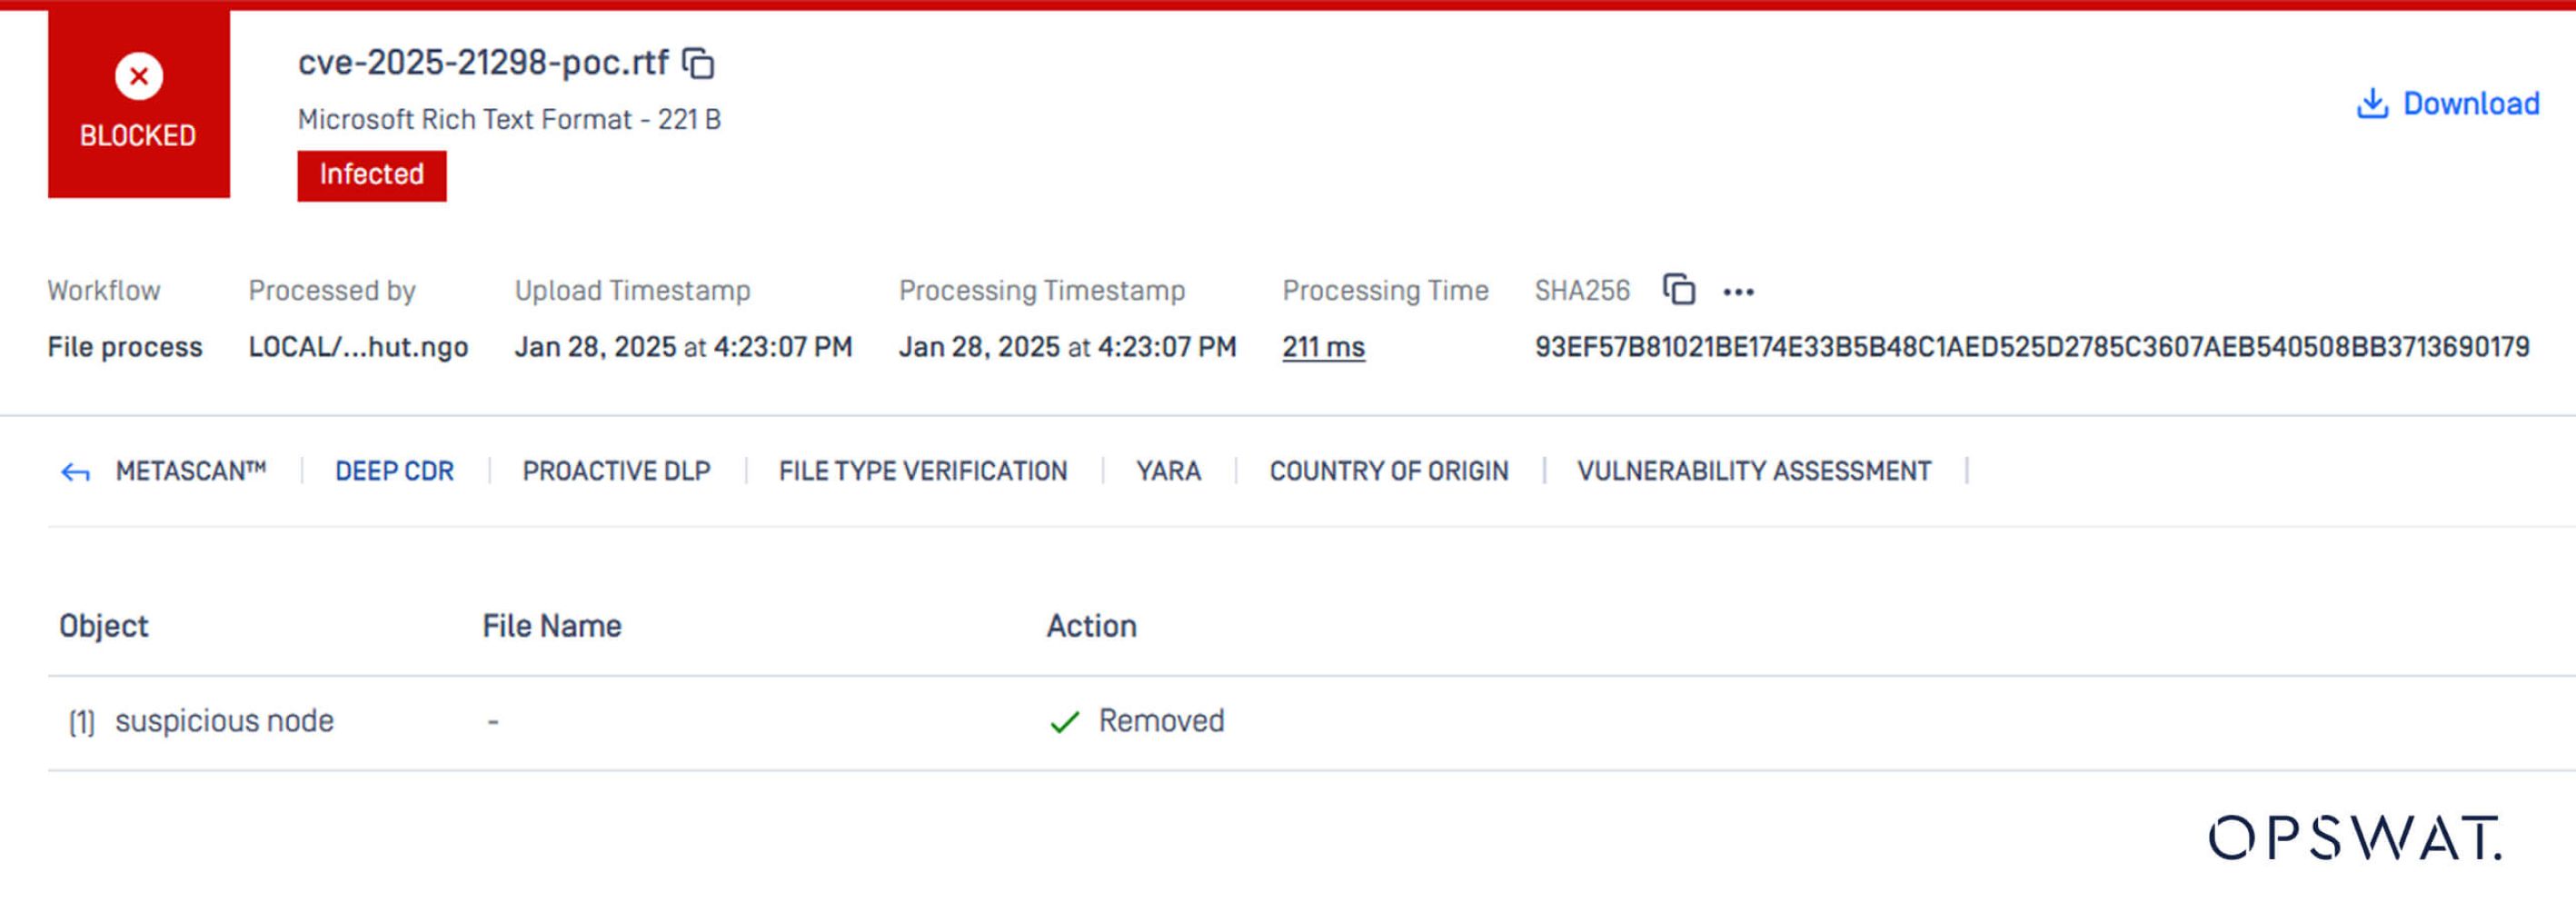
WindowsのOLEライブラリに存在するゼロクリック型のリモートコード実行の脆弱性「CVE-2025-21298」は、Outlookで悪意のあるRTFファイルをプレビューするだけで、クリック操作を一切行わなくても発動する可能性があります。
この問題に対処するには、Deep CDR™ Technologyの設定で、RTFに対する「埋め込みオブジェクトの削除」ポリシーを有効にするだけで十分です。
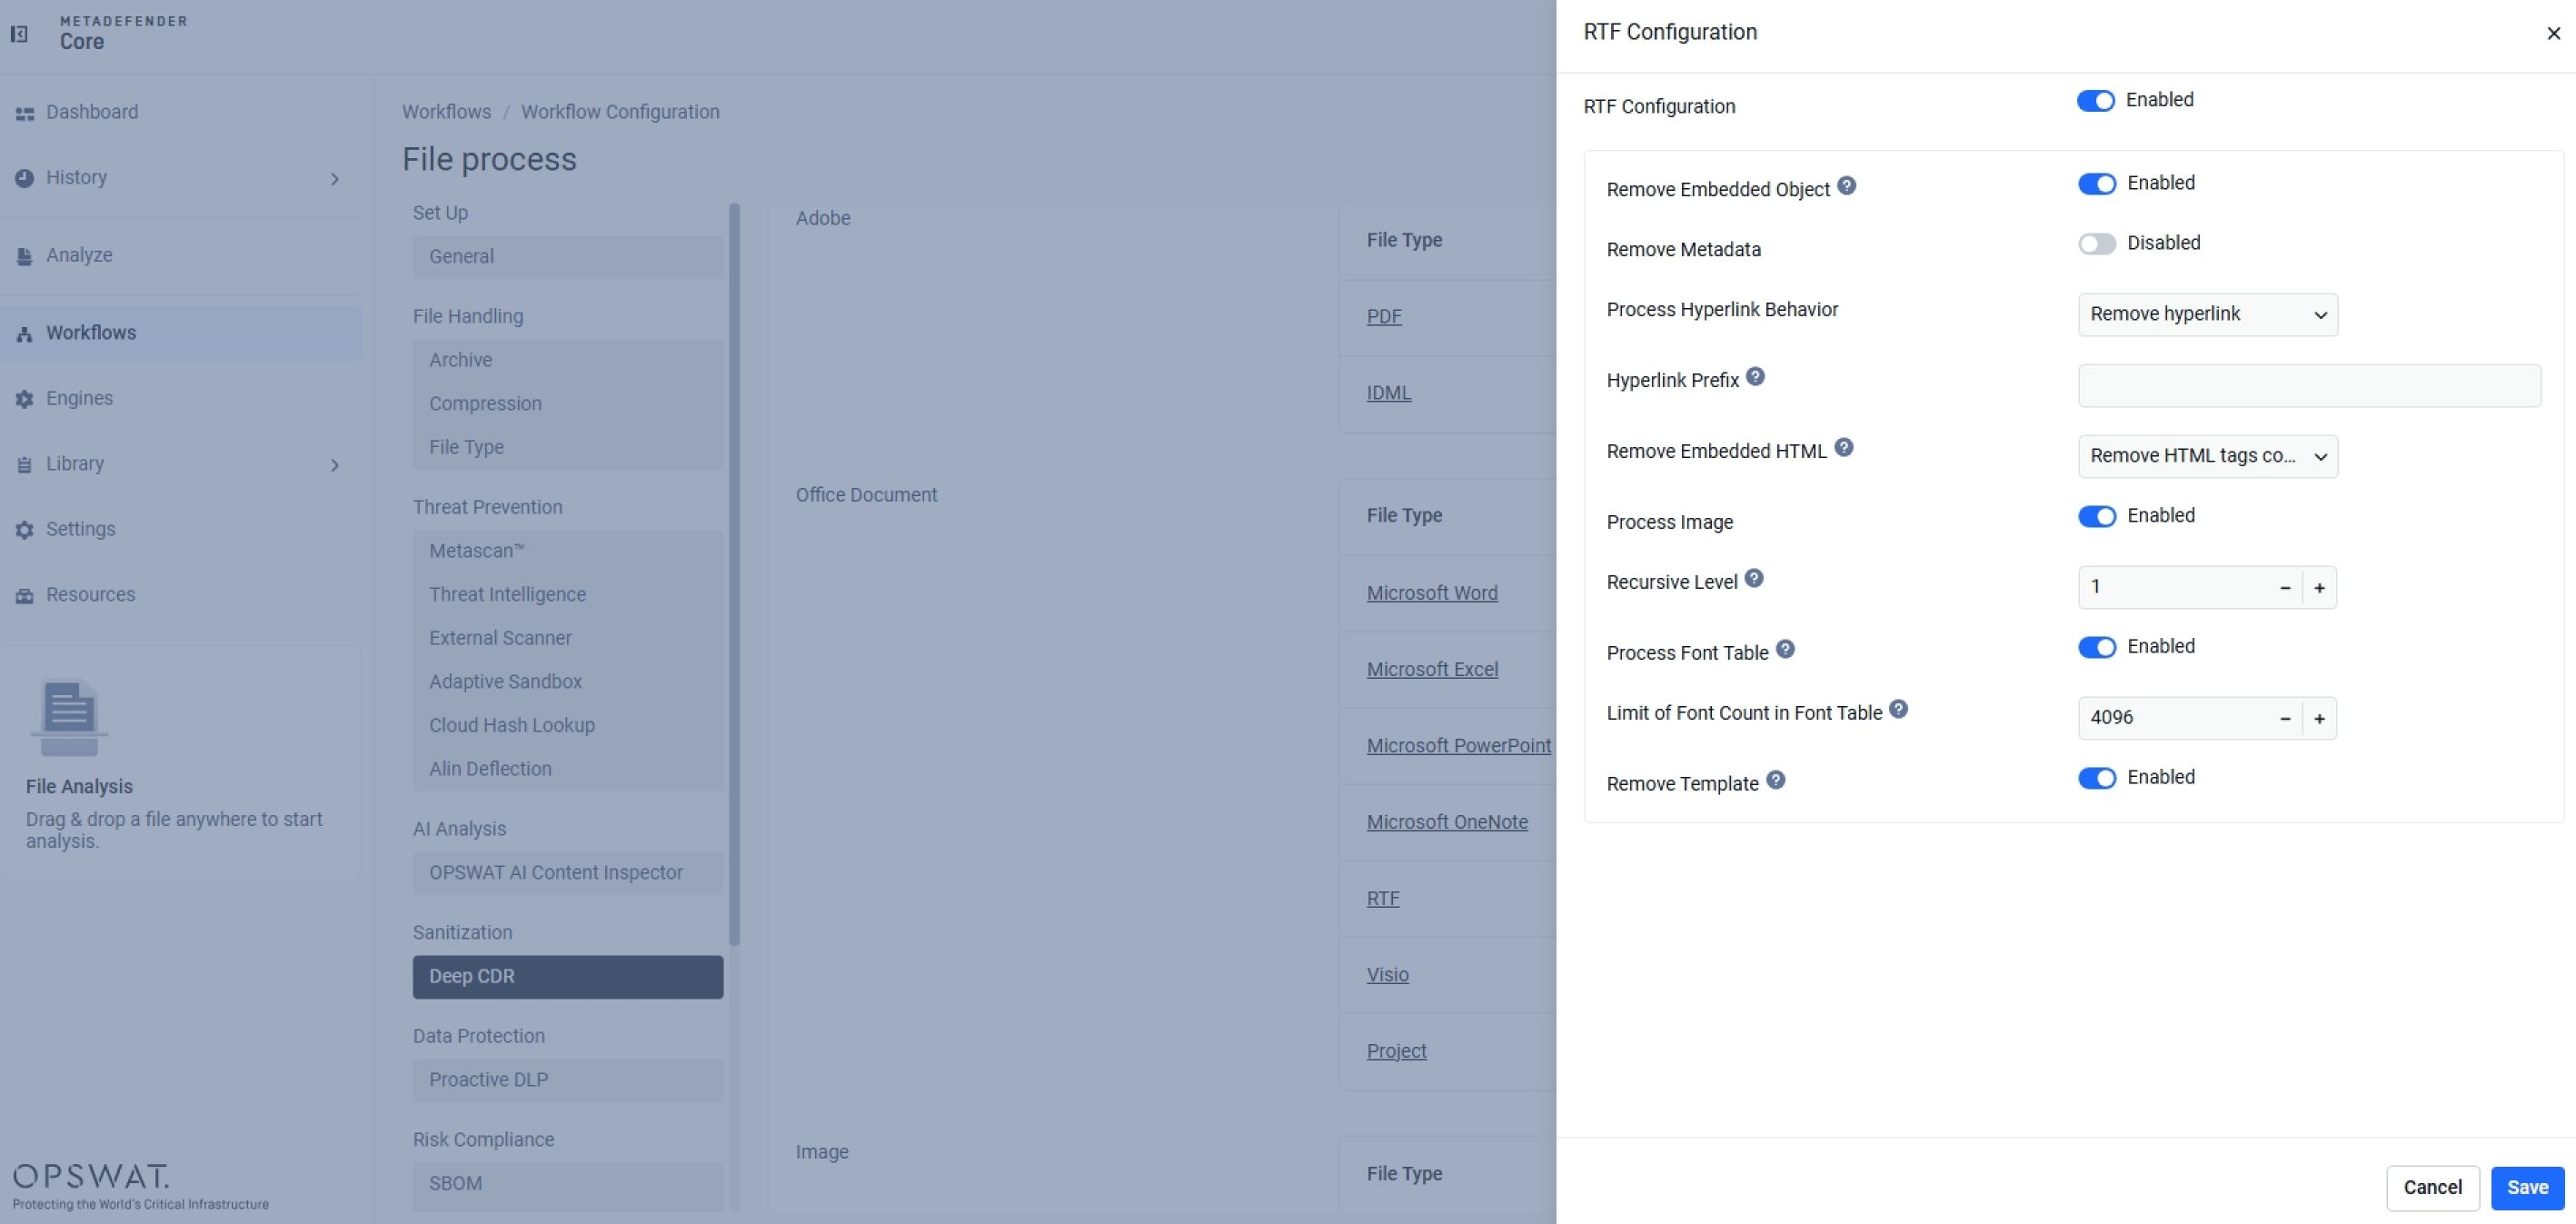
Deep CDR™ テクノロジーは、埋め込まれた OLE オブジェクトを許可されていないノードとして識別し、再構築の過程でこれを削除することで、その特定の脆弱性が過去にカタログ化されていたかどうかにかかわらず、エクスプロイト経路を無力化します。
画像におけるピクセル単位のステガノグラフィー
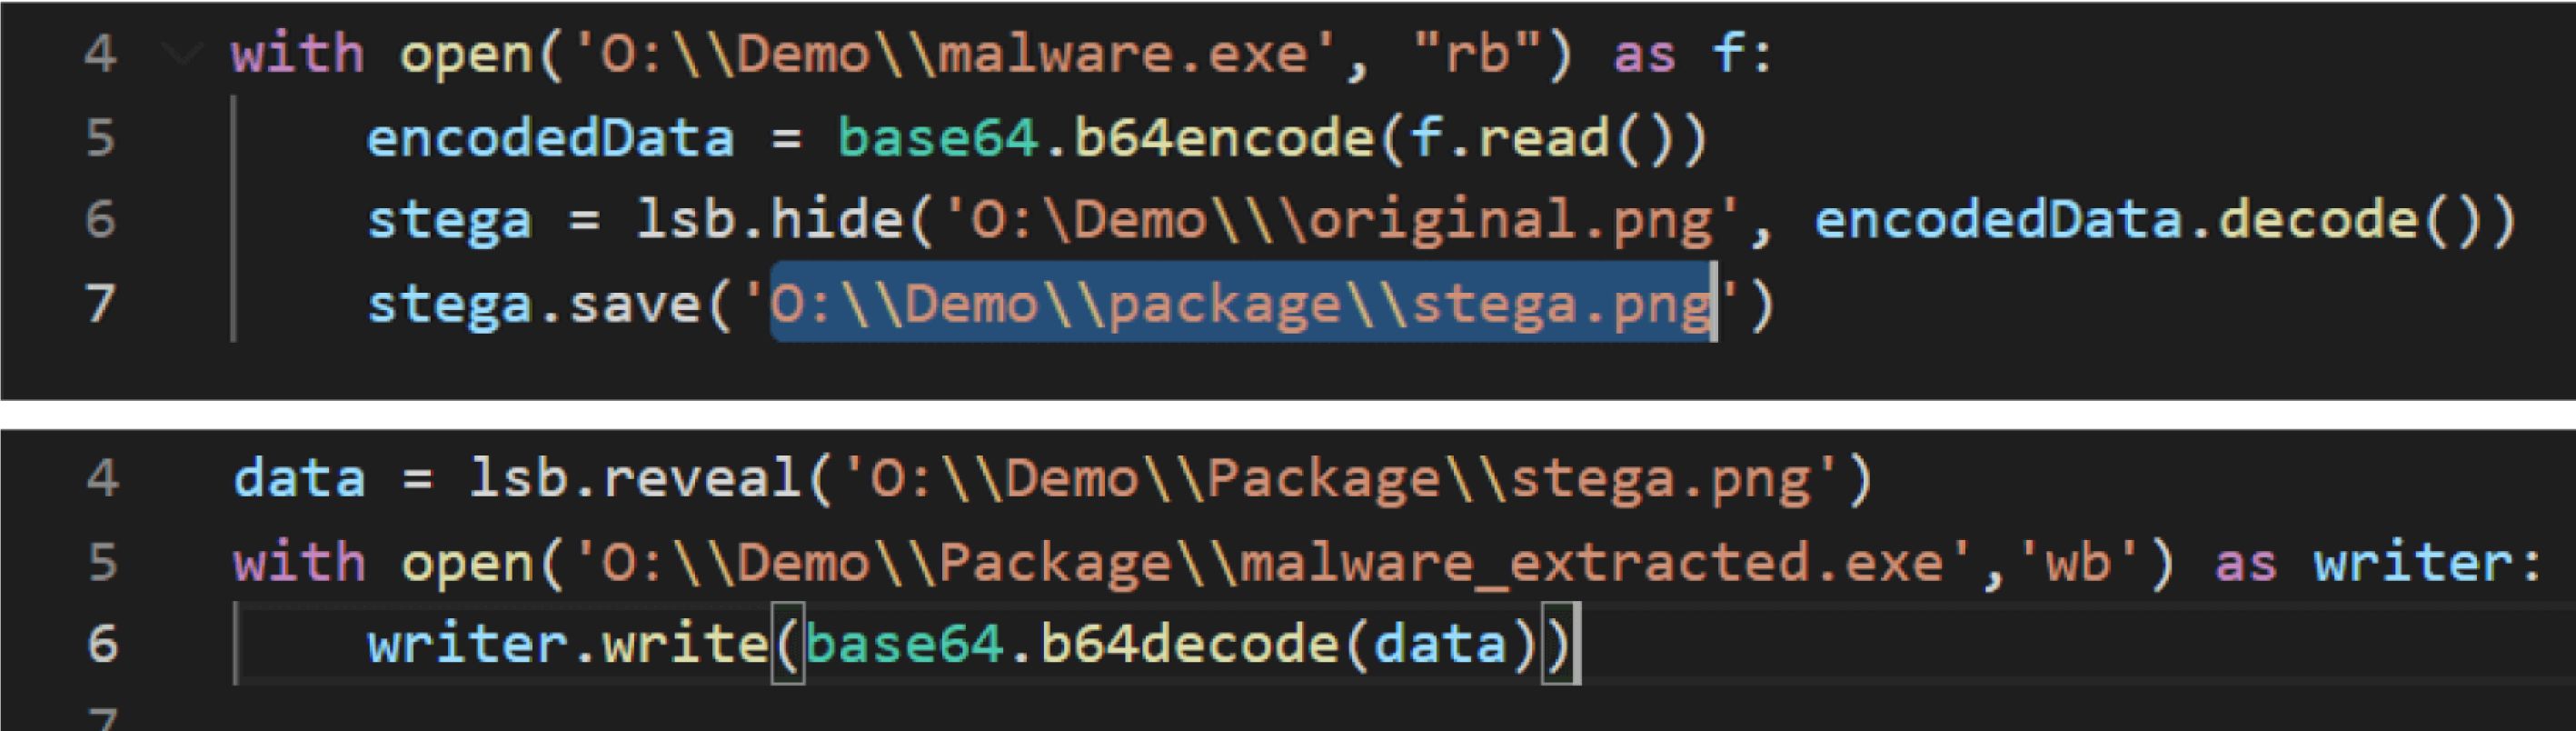
画像ベースのステガノグラフィは、ペイロードをビットまたはピクセルレベルで隠蔽する技術であり、従来のマルウェア対策スキャンではほぼ検出できない。
「1-2 Steganography」、「OpenStego」、「QuickStego」といった無料のステガノグラフィープログラムを利用すれば、攻撃者はわずか数分と数行のコードでマルウェアを作成することができる。
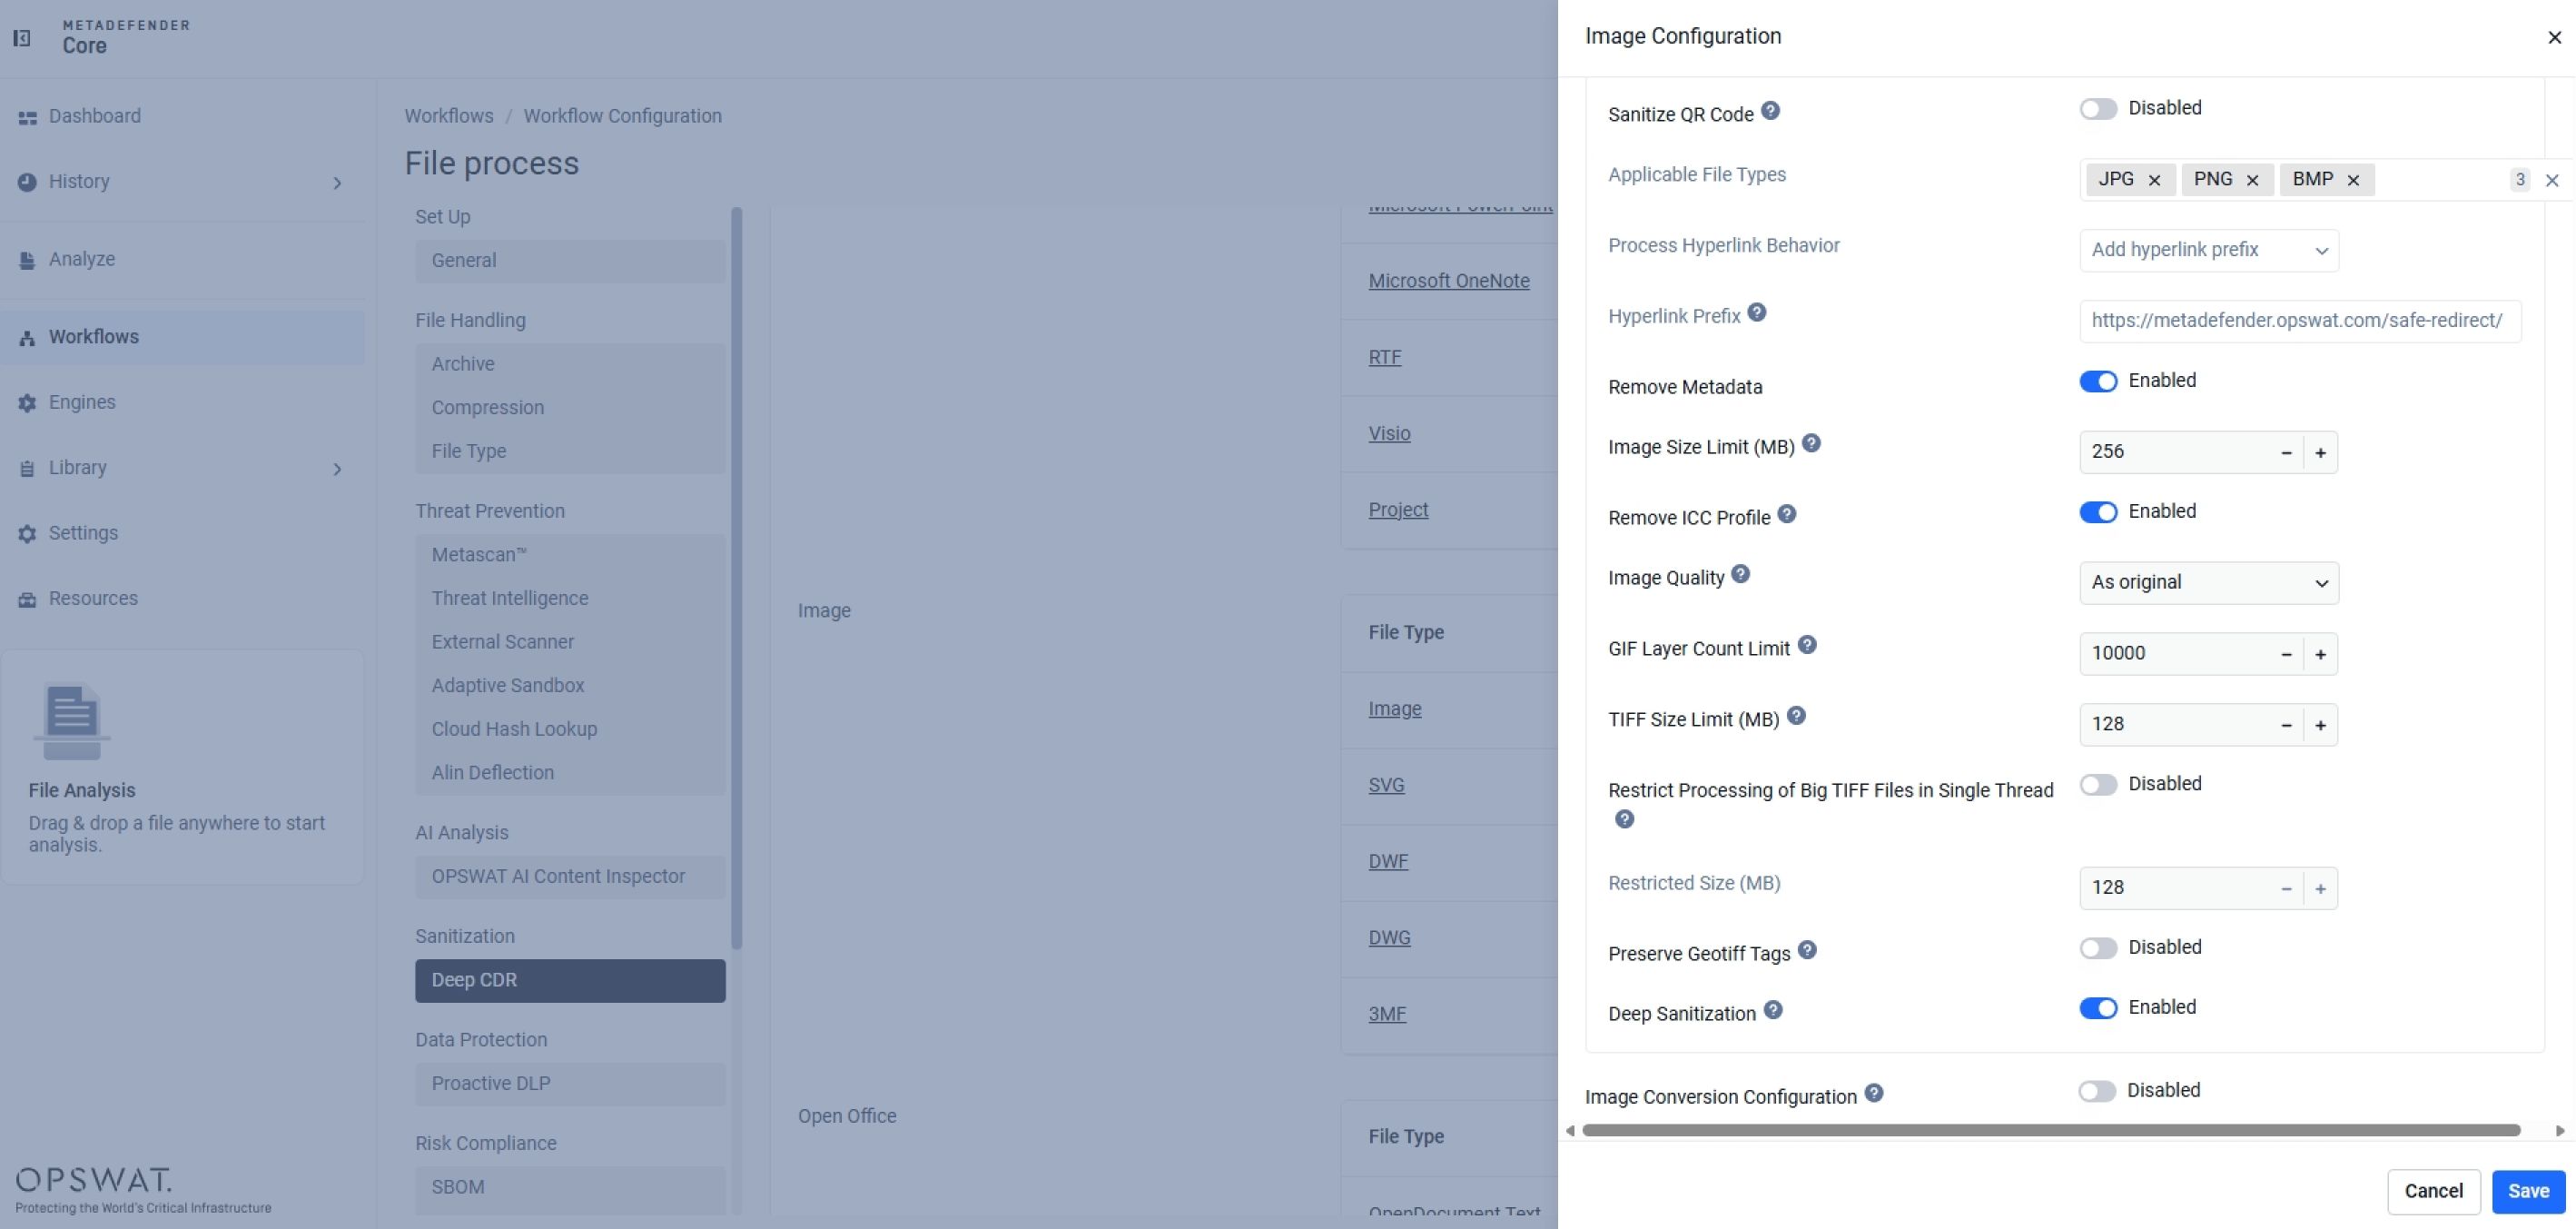
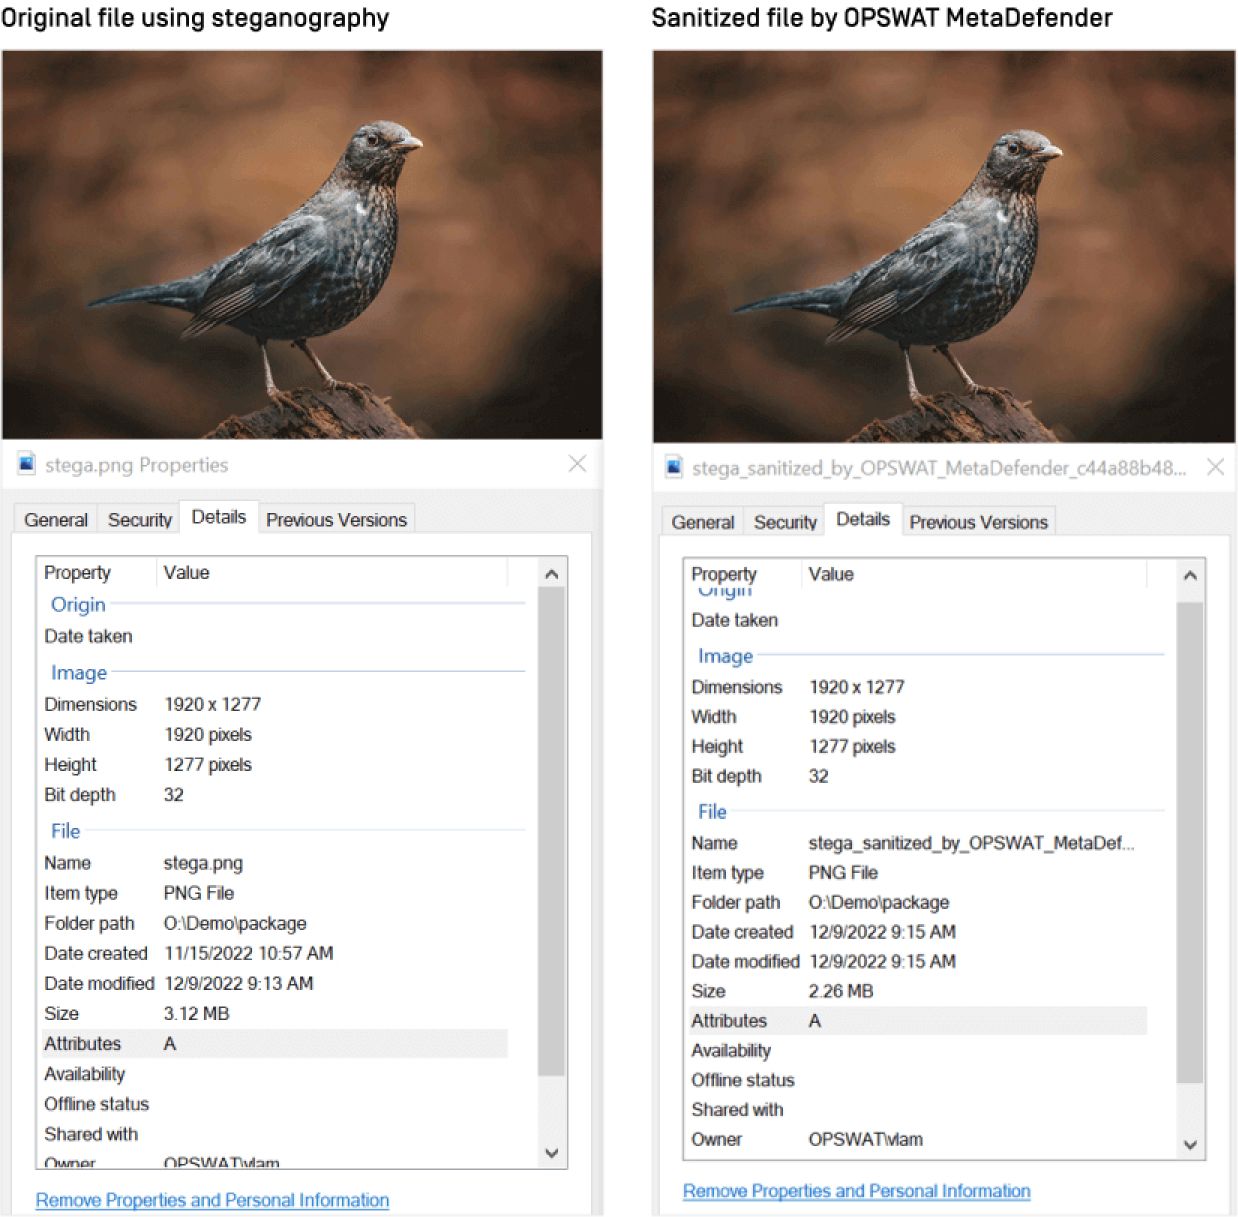
Deep CDR™ テクノロジーは、隠されたペイロードを保持する可能性のある構造化メタデータを削除し、さらにピクセルレベルで処理を行うことでこの問題に対処します。具体的には、ペイロードの一部が含まれている可能性のある未使用データを削除し、埋め込まれた実行ロジックを妨害するために制御されたノイズを挿入し、ペイロードが配置されるはずの領域を排除するためにビットマップ圧縮を最適化します。これらすべての処理は、画質に目に見える変化をもたらすことなく行われます。
SVGファイル内のアクティブコンテンツ
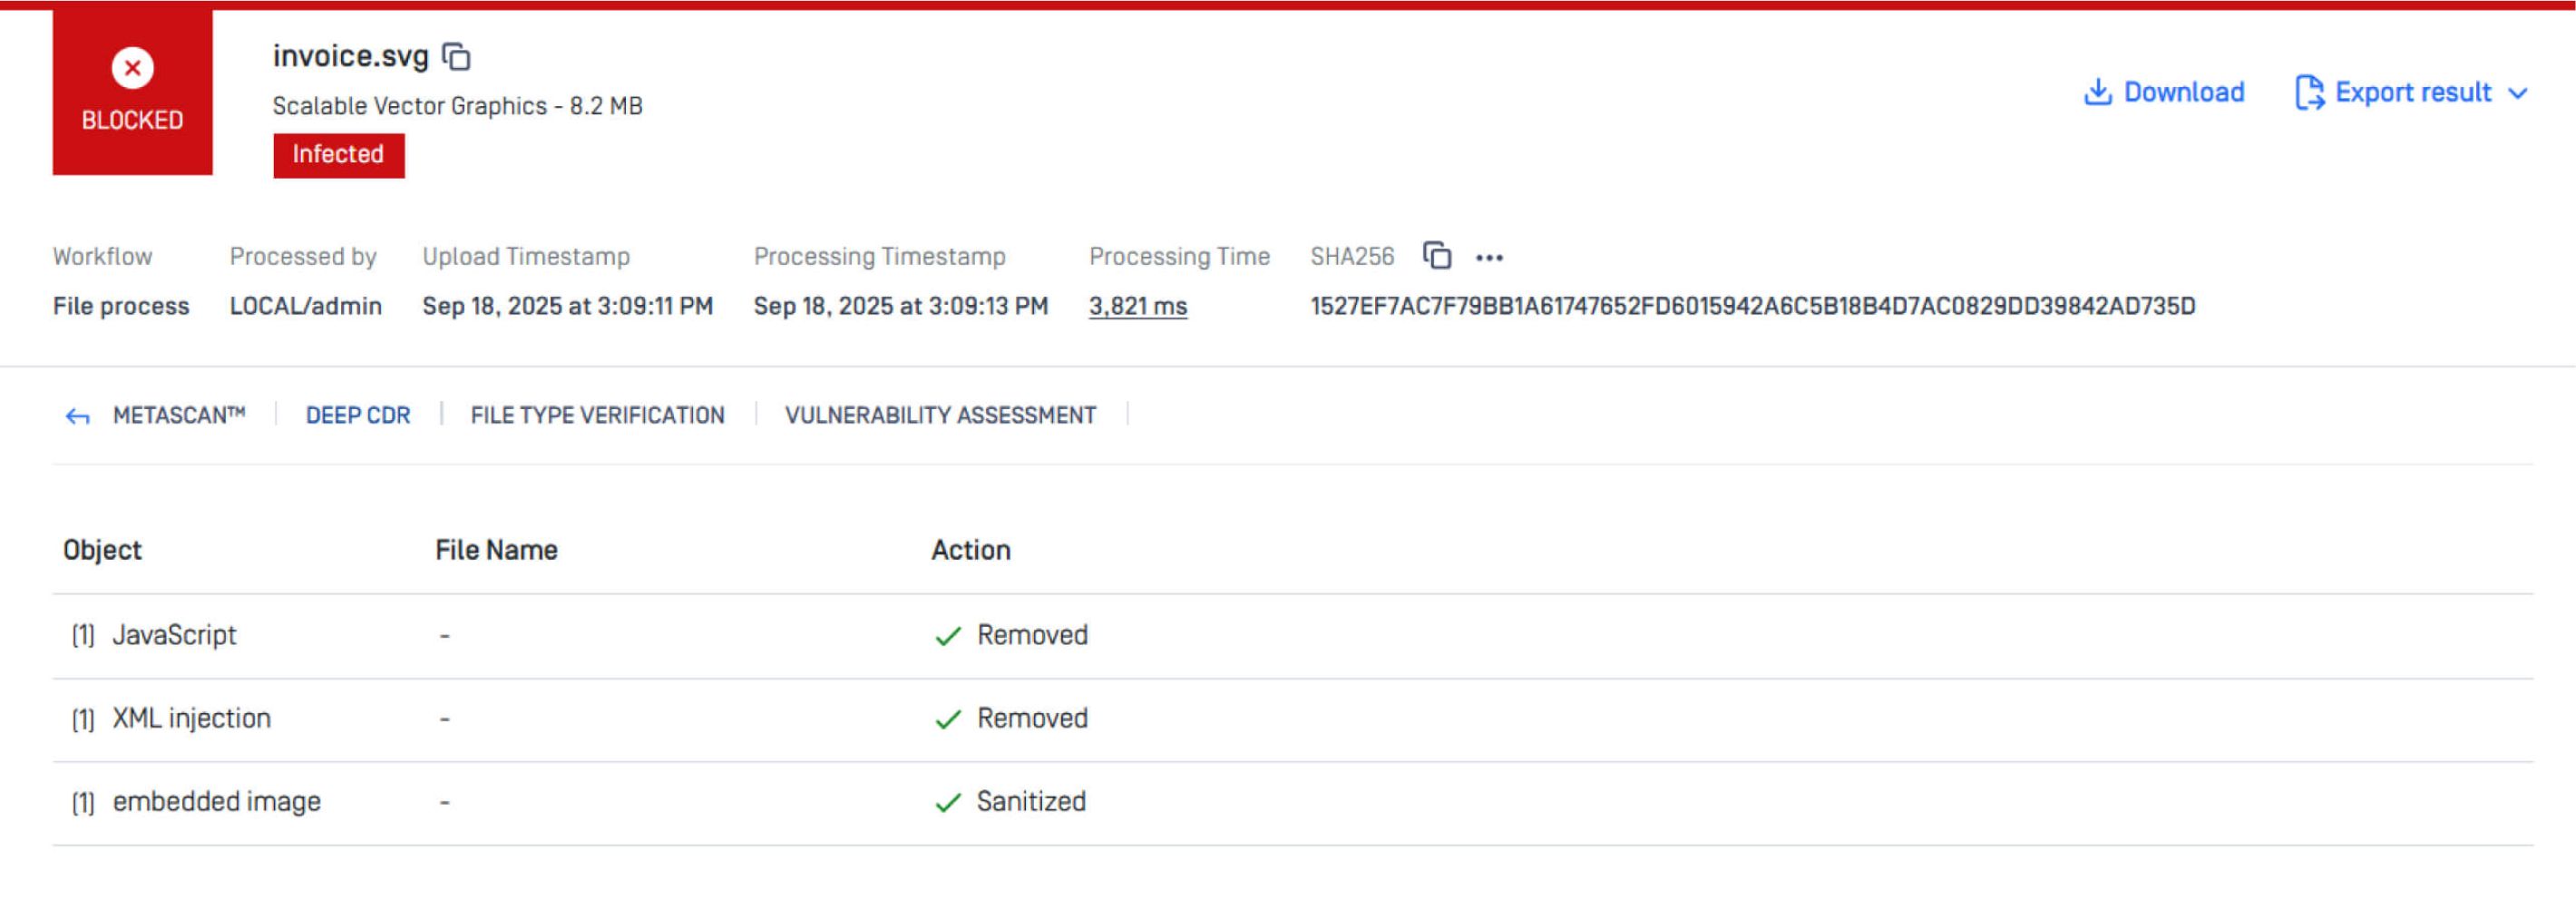
SVGはXMLベースのフォーマットであり、スクリプト、イベントハンドラ、外部参照を合法的に含めることができます。まさにこの特性が、実行時にBase64ペイロードをデコードするフィッシングページにとって魅力的な要素となっており、この手法は現在、MITRE ATT&CKにおいて「SVG Smuggling」として追跡されています。
通常、信頼性の高いSVGにはJavaScriptは必要ないため、Deep CDR™テクノロジーはスクリプト要素を削除し、ロジックを隠蔽する可能性があるCDATAセクションを削除し、注入されたコンテンツをブロックし、安全な視覚要素のみを含む標準準拠のSVGを再構築します。また、ベクターのインタラクティブ性を必要としないワークフロー向けに、ファイルを完全にラスタライズするオプションも用意されています。
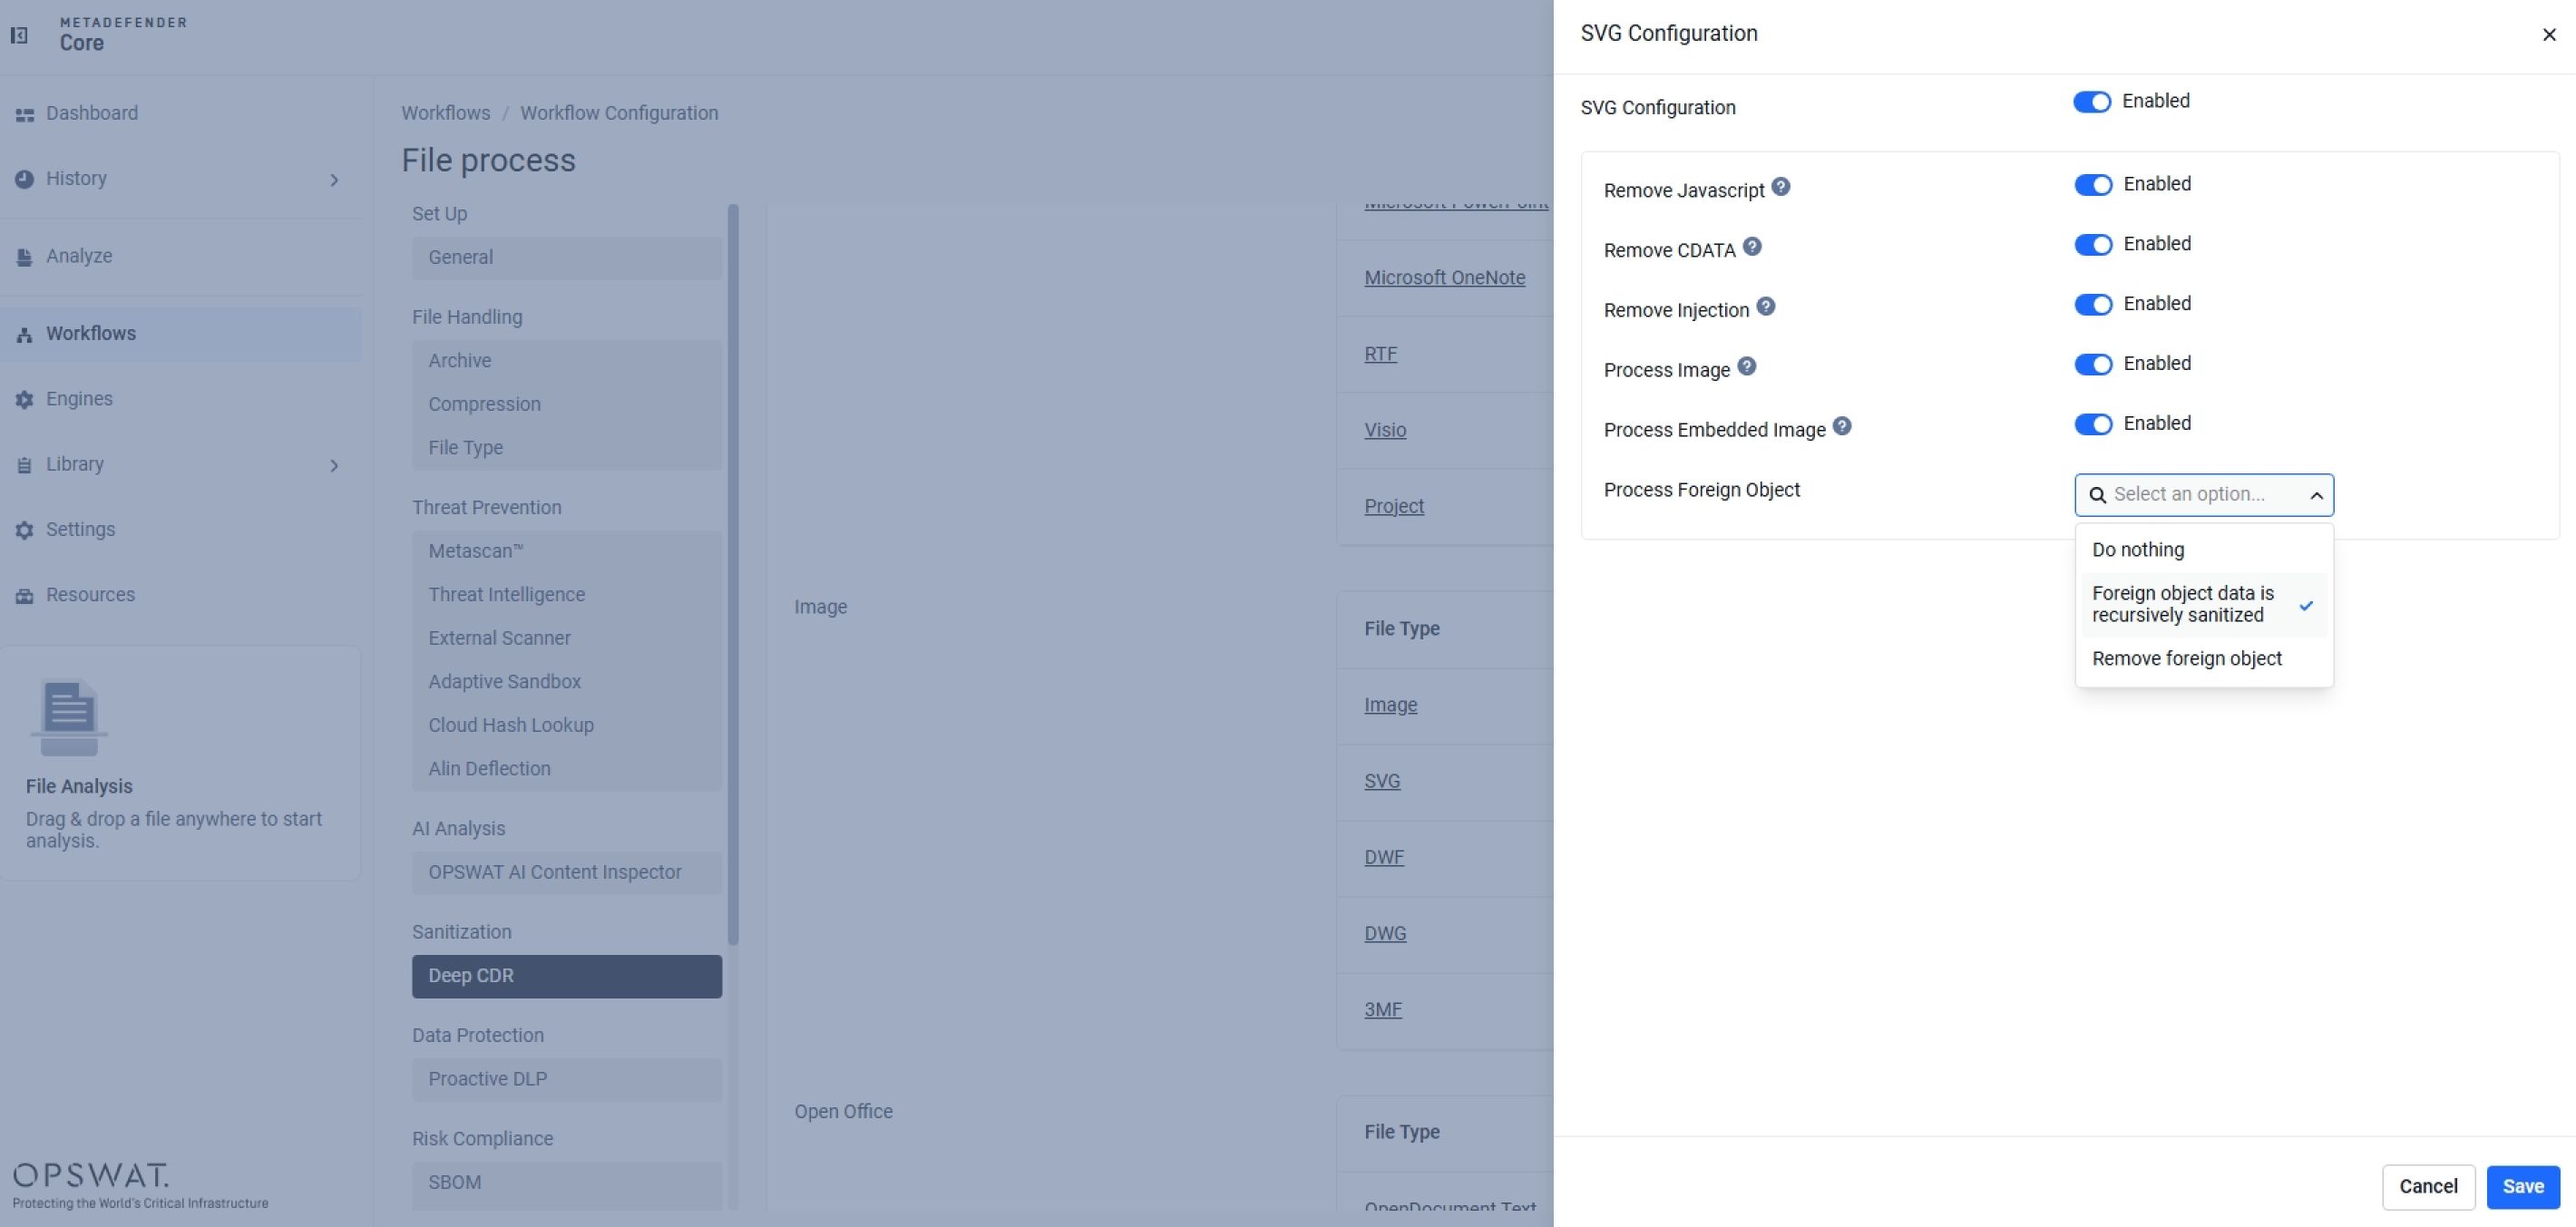
いずれの場合も、Deep CDR™ テクノロジーは特定の攻撃を識別しようとするのではなく、その攻撃の基盤となっているコンテンツのカテゴリそのものを排除します。そのため、悪意のあるファイルが手作業で作成されたものであろうと、AI によって生成されたものであろうと、AV-Comparatives のテスト結果は変わりません。
QRコード内の難読化されたURL
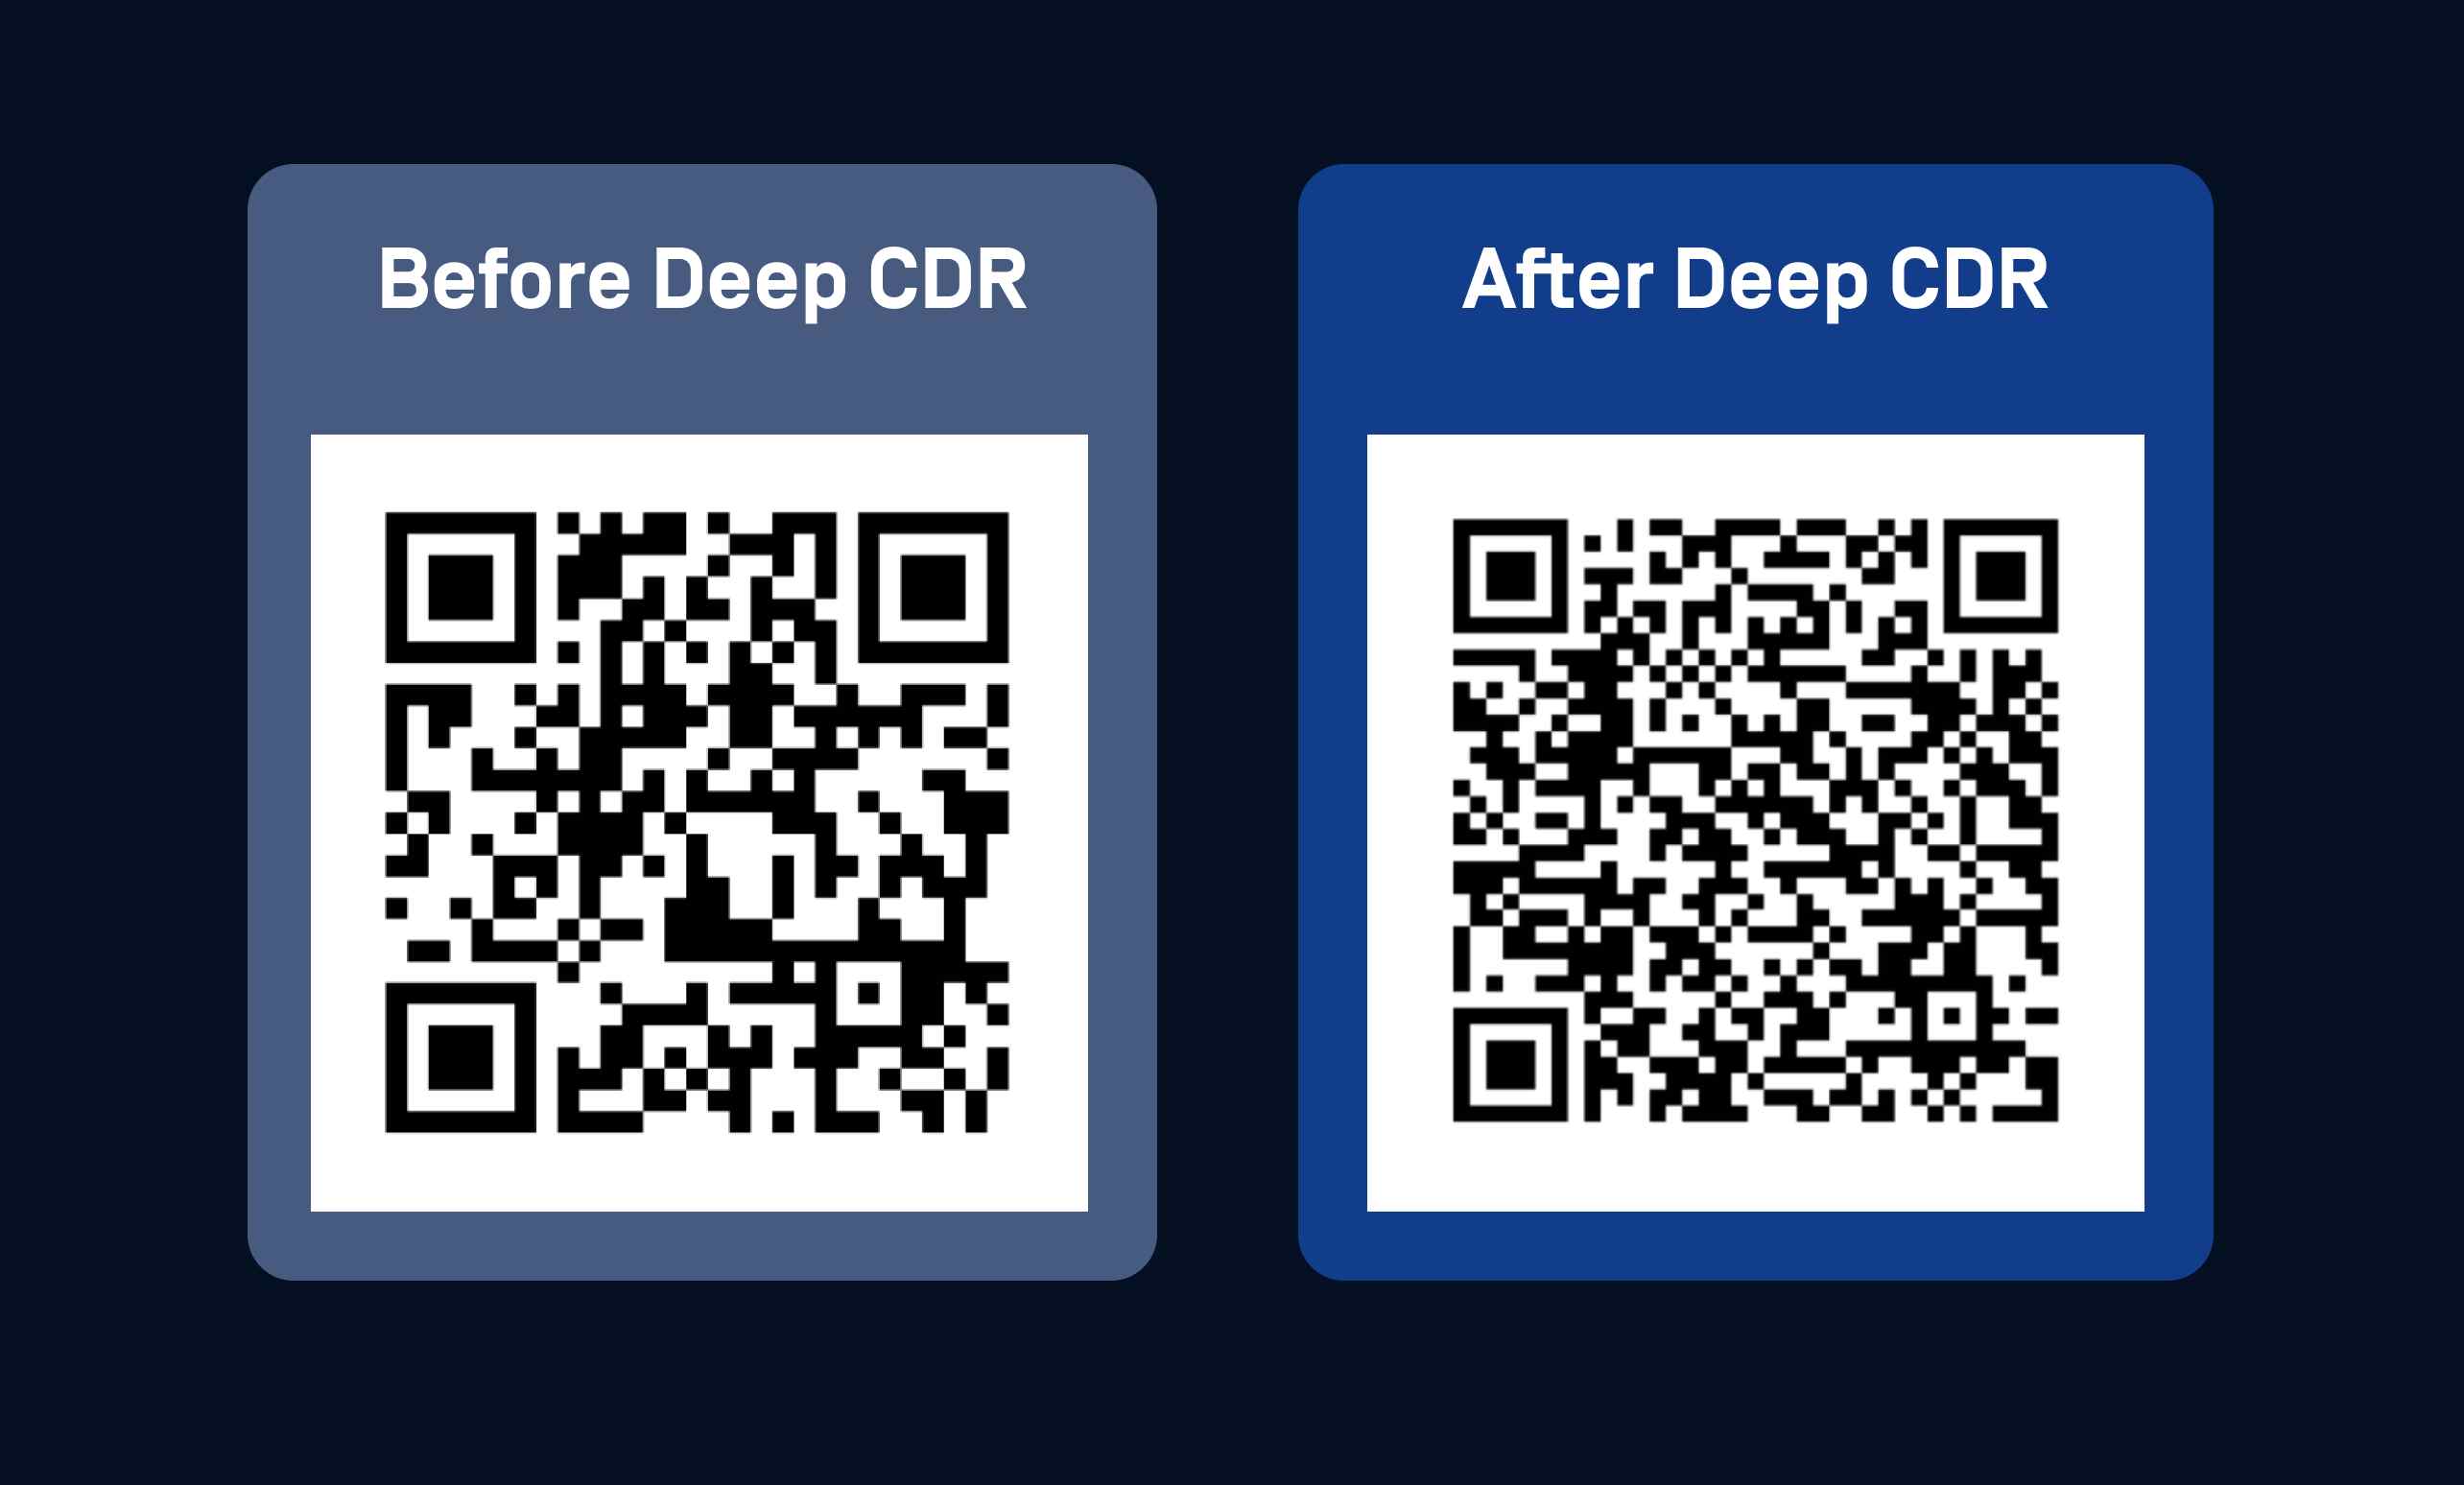
QRコードを使ったフィッシングは、画像にエンコードされたリンク先URLを人間の目では読み取ることができないという事実を利用しており、そのためユーザーはスキャンする前にその正当性を判断する手段がありません。
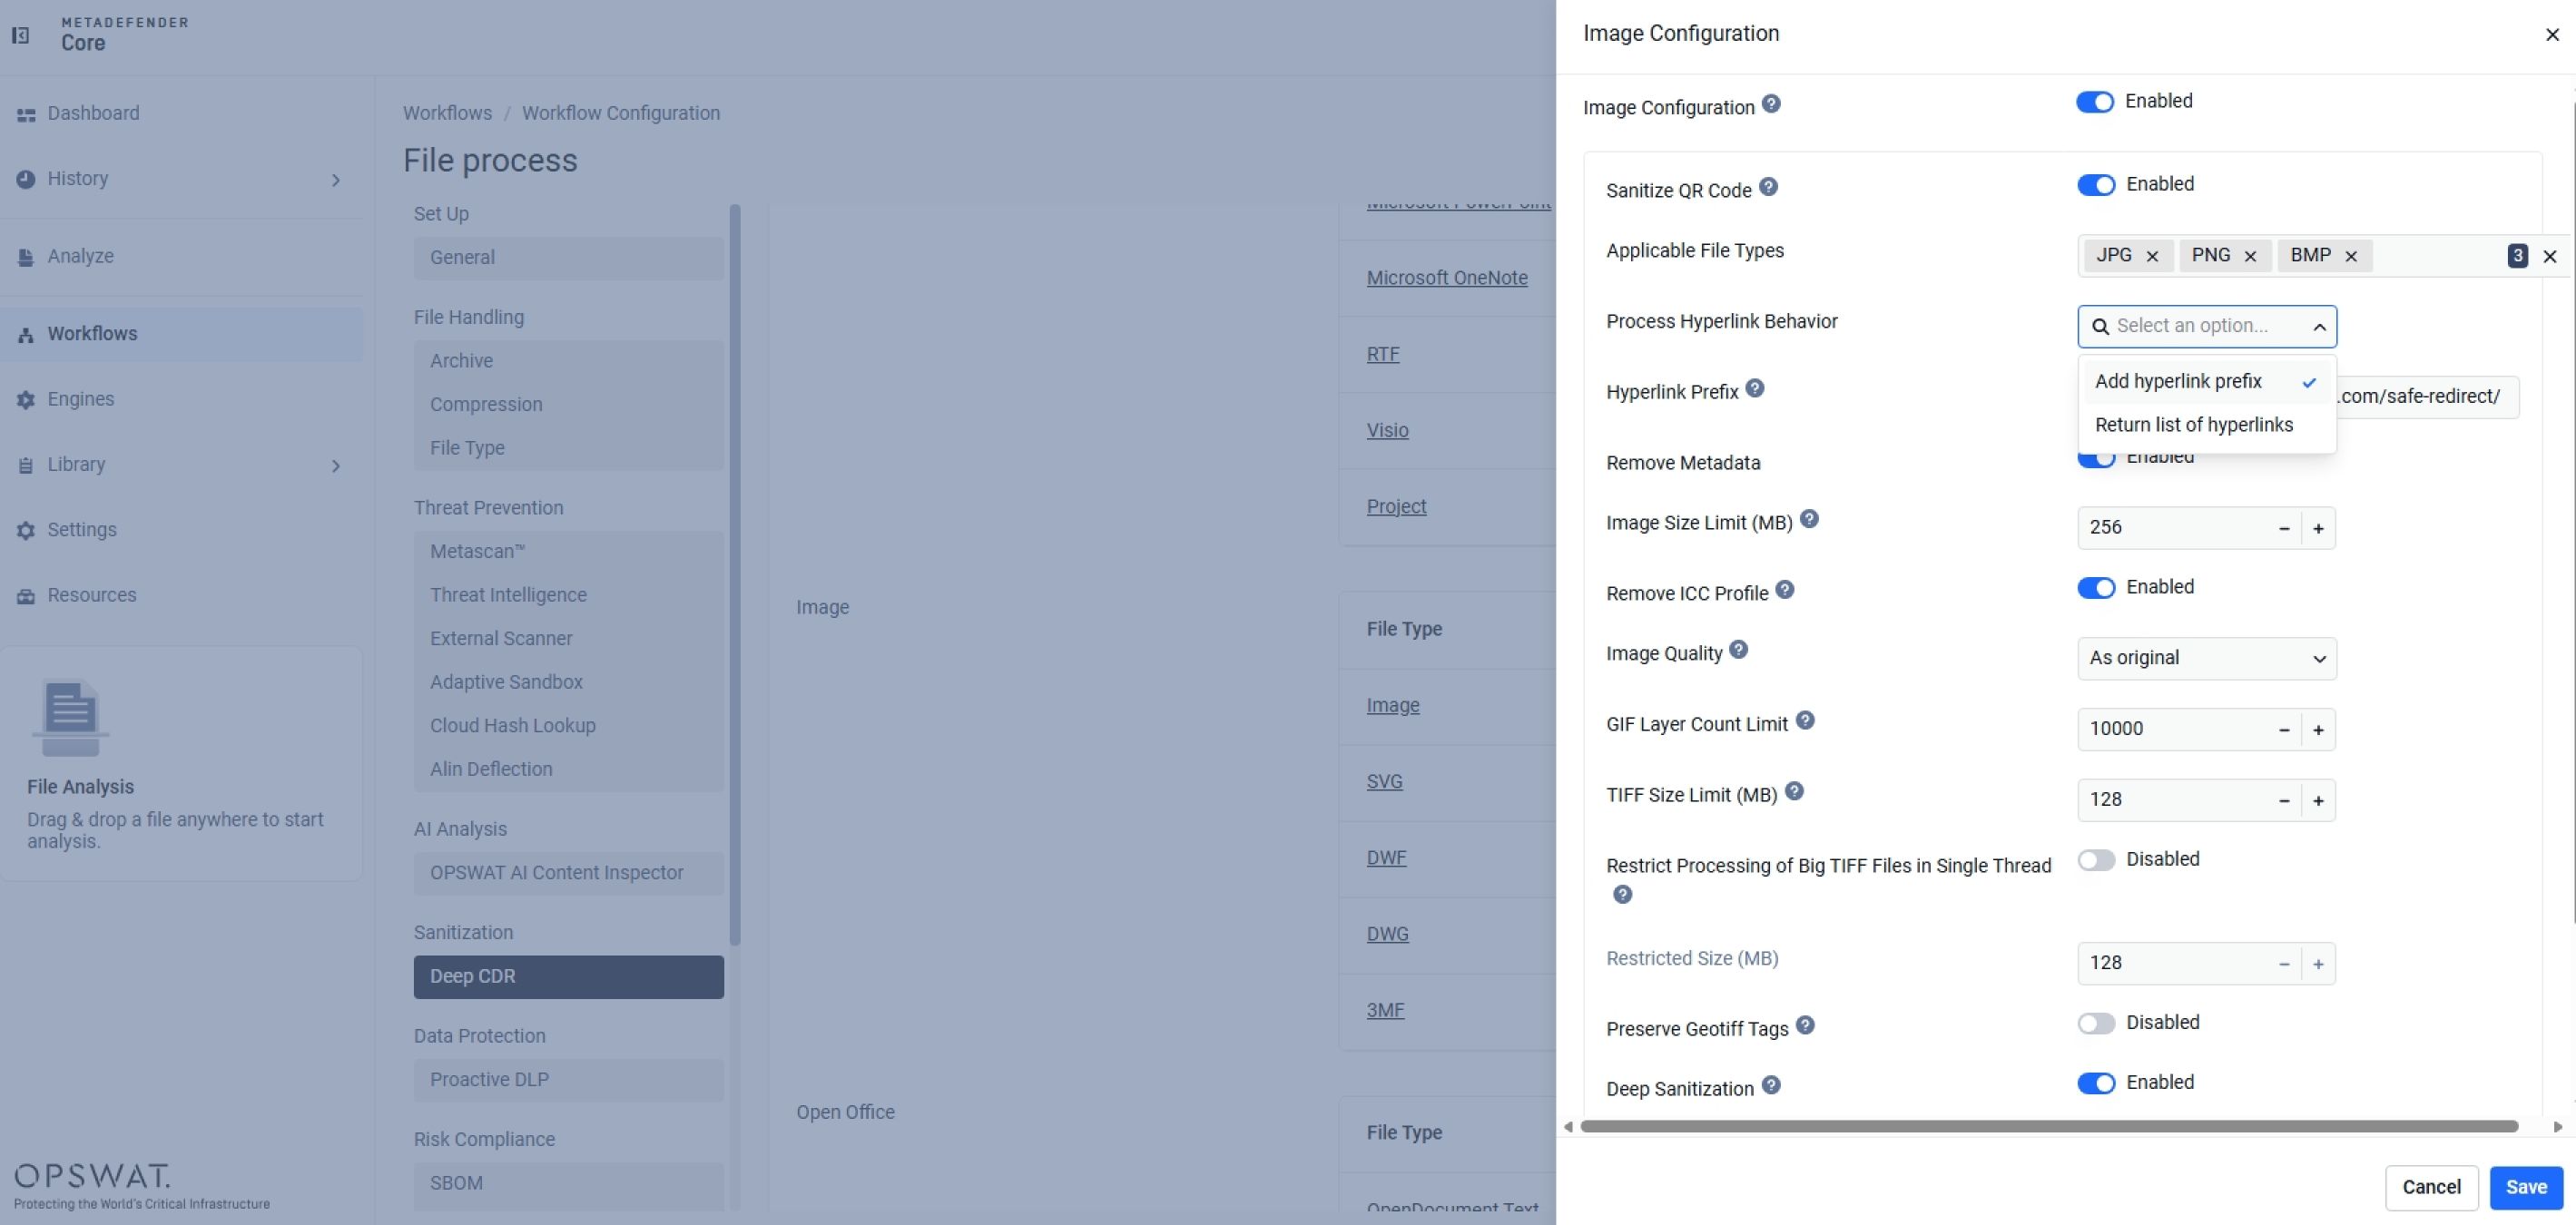
Deep CDR™ テクノロジーは、人間が読み取れる URL を復号して抽出するとともに、配信前に URL のレピュテーションチェックを行うことができます。画像ベースの QR コードにステガノグラフィーによるペイロードが含まれている場合、画像を介して拡散するマルウェアに対して行われるのと同じピクセルレベルのサニタイズ処理が、ここでも適用されます。
これが検知にどのような影響を与えるか
最新のアンチウイルスエンジンは、99%を超える検出率を日常的に報告していますが、最近のテストでは、依然として数パーセントに満たないごくわずかな検出漏れが残っており、これらは、どのエンジンもこれまで類似の脅威を検知したことがなかったという理由だけで、新規または検知を回避する脅威がすり抜けてしまうケースです。
Deep CDR™ テクノロジーは、アンチウイルス(AV)がその設計上埋められないギャップを埋めます。しかし、これはアンチウイルスや検知型ツールを廃止すべきだという主張ではありません。AV-Comparatives も、その結論の中でこの点を明確に述べています。すなわち、CDR は、エンドポイント保護、EDR、あるいはサンドボックスに代わるものではなく、それらを補完する対策として捉えるべきであるということです。
OPSWAT MetaDefender このプラットフォームは、Deep CDR™テクノロジー、Predictive Alin AI、Metascan™Multiscanning 、AI Content Inspector、Proactive DLP™、Adaptive Sandbox などの技術を、包括的なファイルセキュリティワークフローに多層的に組み込んだ基盤の上に構築されており、ゼロデイ脅威に対する完全な保護を実現します。
結論
AV-Comparativesのレビュー結果は、これまでの独立したテストで明らかになった内容と一致しています。Deep CDR™テクノロジーの「予防を最優先とする」サニタイズ機能は、シグネチャが存在しないゼロデイ攻撃を含め、従来のファイルベースの脅威およびAIを活用したファイルベースの脅威の両方に対して有効です。
SE LabsおよびSecureIQ Labによるこれまでの独立評価においても、Deep CDR™テクノロジーについて、同様に100%のサニタイズ率が確認されています。
AIによって、説得力のある偽装文書や難読化されたマクロ、構造的に欺瞞的なペイロードを作成するハードルが下がるにつれ、サイバーセキュリティの姿勢を「検知優先」から「予防優先」へと転換することは、もはや差別化要因ではなく、むしろ基本的な要件となりつつある。