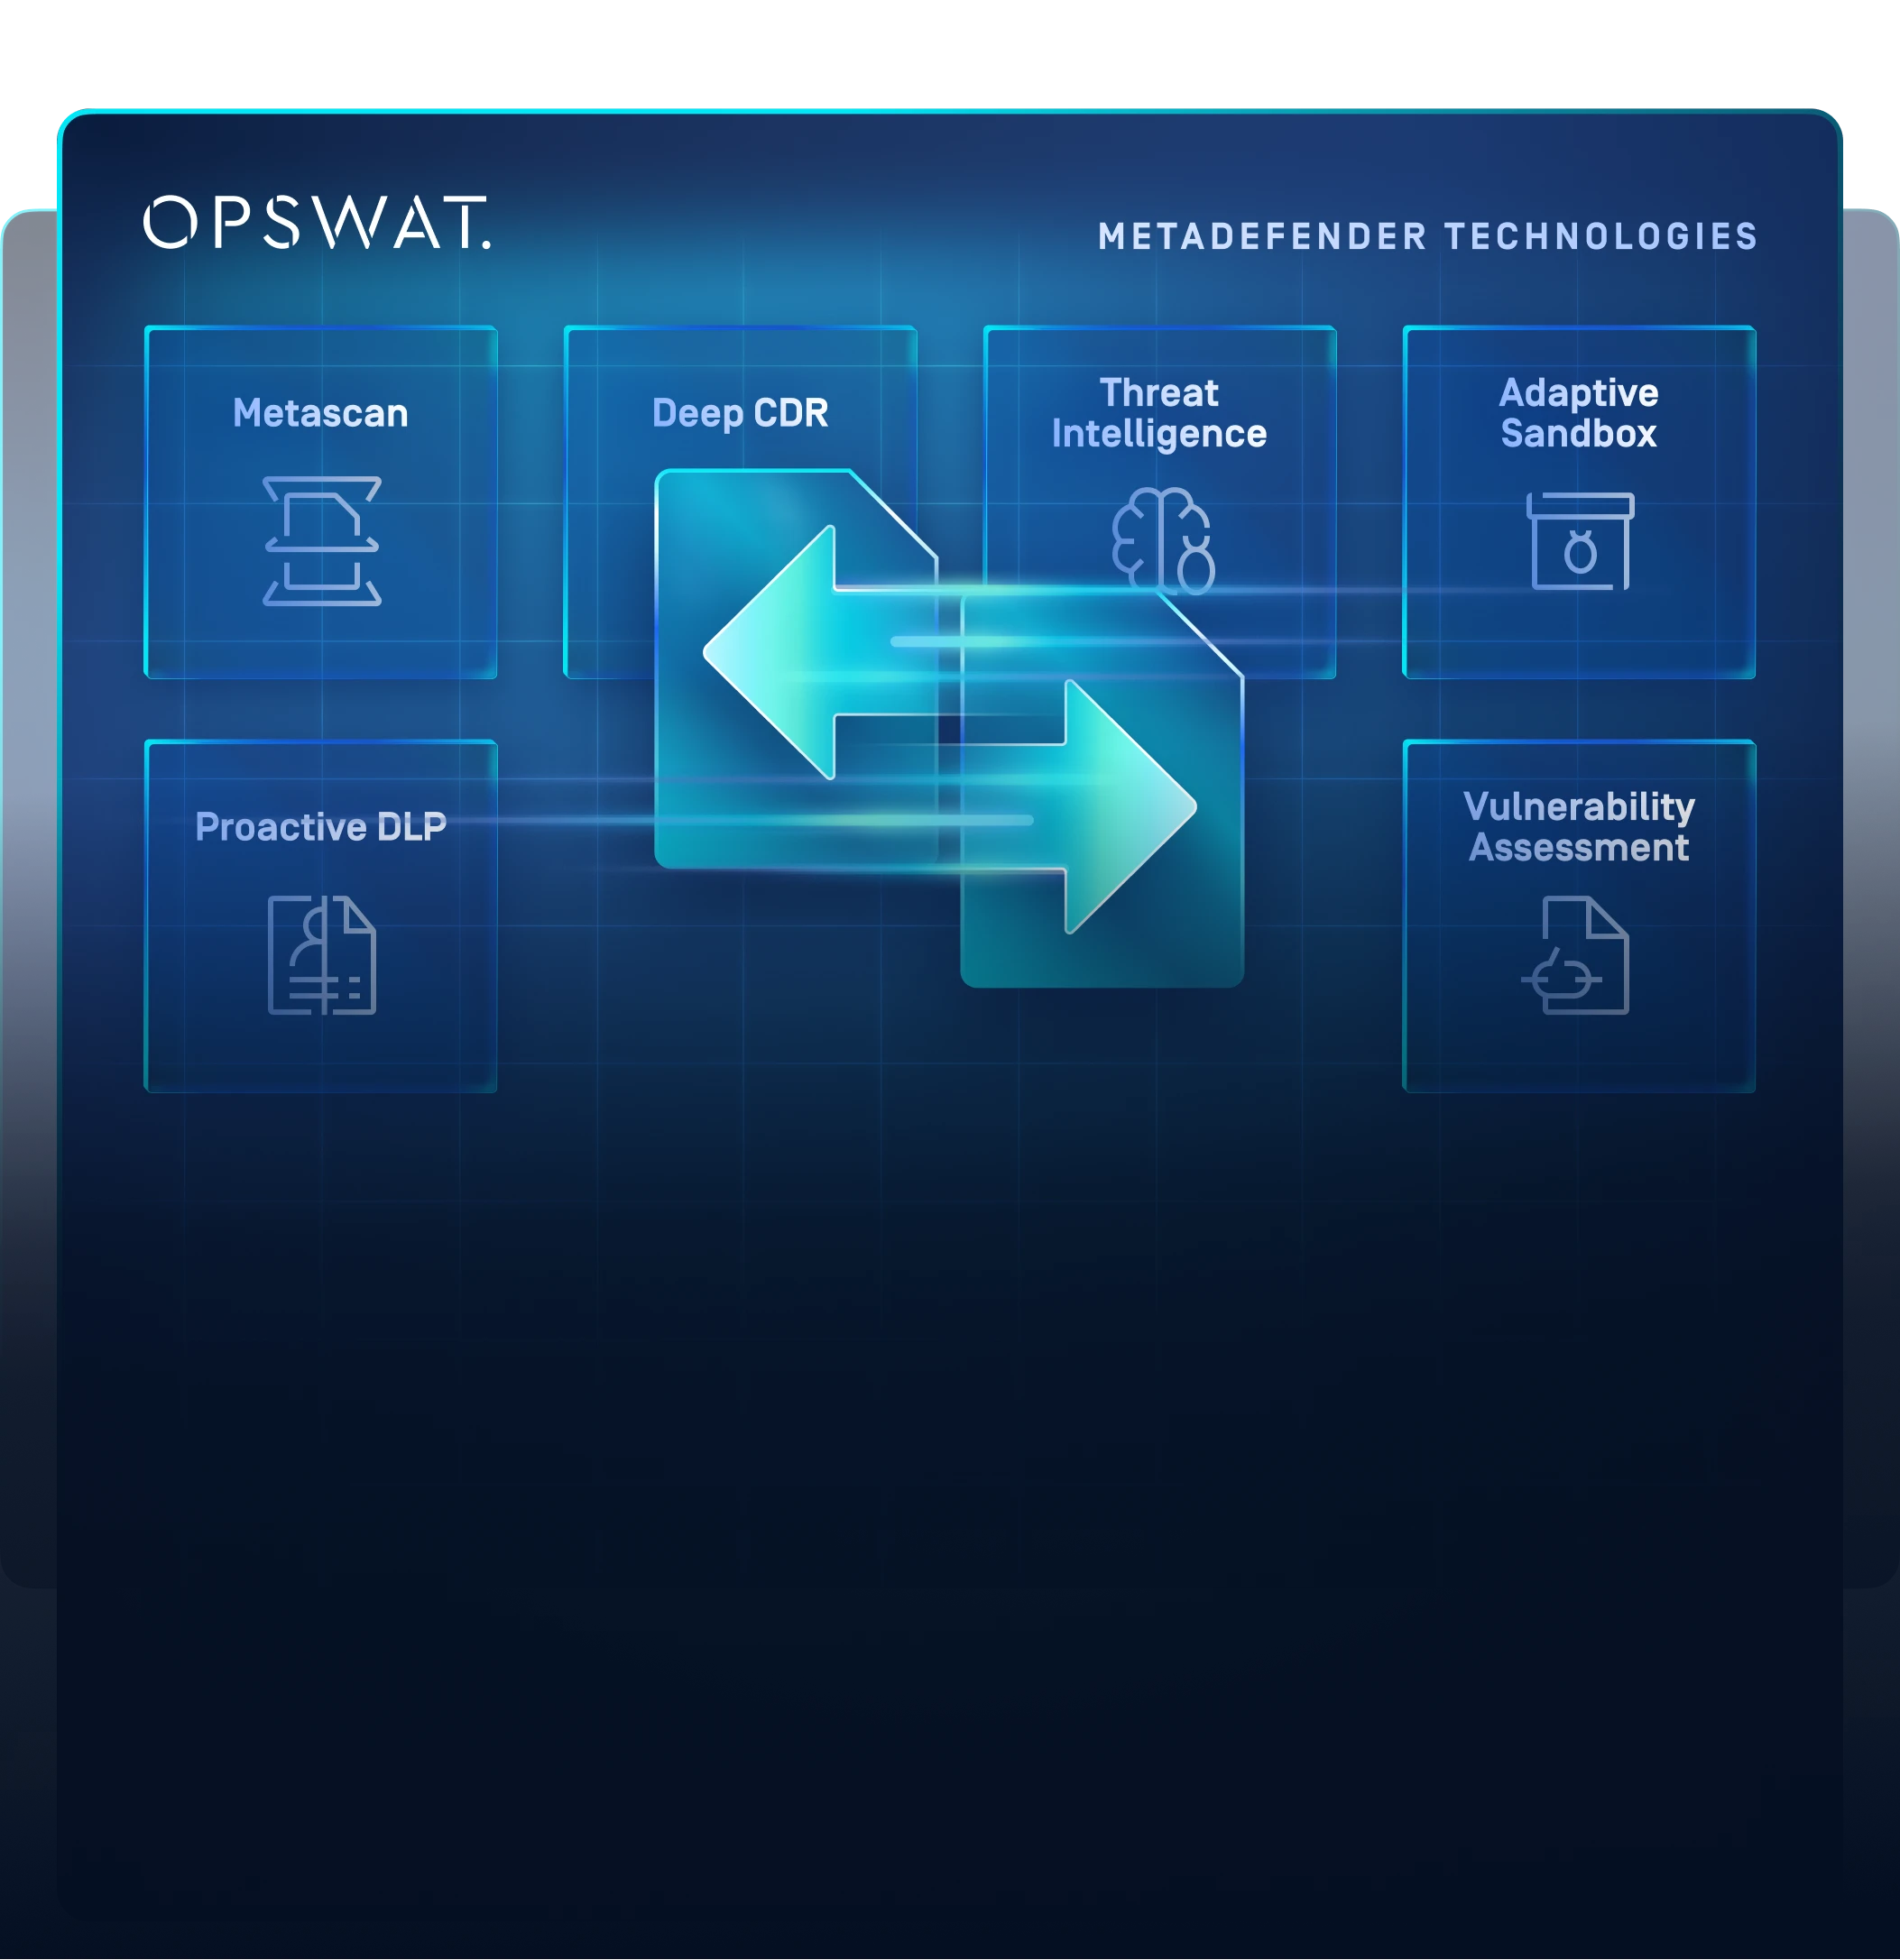
シームレスなワークフローのための安全なファイル転送
MetaDefender マルウェア対策と Proactive DLP™ をMFT (マネージドファイル転送) ソリューションに統合することで、速度やパフォーマンスを犠牲にすることなく、安全なファイル転送が可能になります。OPSWAT 、脅威や機密データについてファイルをリアルタイムでスキャンすることで、既存のMFTの効率を維持しながら、コンプライアンスを支援し、サイバー脅威から組織を保護します。
ファイル転送のセキュリティリスク
脅威の検出
MFT ソリューションには高度なスキャンと検出機能がないことが多く、マルウェアが検出されないリスクが高まる。
セキュリティ管理
マルチベンダーの環境でセキュリティを管理すると、ポリシーに一貫性がなくなり、監視が断片的になる。
統合のギャップ
MFT ソリューションでは、既存のセキュリティ・ツールとの統合が不十分な場合が多く、ワークフローの自動化が阻害される。
信頼できない情報源
パートナーや顧客など、信頼できないソースから受け取ったファイルは、MFT プラットフォーム内でセキュアに保護することは困難である。
改善の欠如
MFT ソリューションには、検出されたマルウェアや機密データの暴露に対処するためのレスポンスメカニズムが欠けている。
OPSWAT ソリューション
他では見逃す脅威も確実に除去
- 200種類以上のファイル形式に対応
- 多層構造の圧縮ファイルも階層的に無害化
- 安全性を確保したうえでファイルを再生成
エンジンの数が多いほど検知力が高まる
- ほぼ100%のマルウェアを検出
- 30種以上の主要アンチウイルスエンジンで同時スキャンを実行
ゼロデイ脅威に対して、圧倒的な防御力を発揮
- 高速でファイルを分析
- 回避防止サンドボックスエンジンがIOCを抽出
- ゼロデイ脅威の特定
- APIまたはローカル統合により、詳細なマルウェア分類を実現
機密データの漏えいを未然に防止
- AIモデルにより、非構造化テキストを事前定義されたカテゴリへ自動分類
- 125種類以上のファイル形式において、PII、PHI、PCIなどの特定された機密情報を自動的にマスキング
- 画像内の文字を認識するOCR機能を搭載
インストール前に脆弱性を検知し、リスクを未然に防止
- インストール前にソフトウェアの既知の脆弱性を検査
- デバイス非稼働時にも脆弱性スキャンを実行
- 稼働中のアプリケーションおよび関連ライブラリを迅速に分析
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
![OPSWAT 技術イメージ]() 脅威の検出
リアルタイムのスレットインテリジェンスで検出を強化
- 500億件以上のアーティファクトを基に、グローバルIOC、IP、URL、ファイルレピュテーションを関連付けて分析
- 新たな脅威を迅速に防御
- 後続の分析に、より深い情報を提供
高速化トリアージにかかる総時間を短縮透明性が高い状況を正確に把握し、重要な環境を守る
シームレスな展開
拡張可能なRESTAPI と、既存のファイルアップロードWebアプリケーションやセキュリティインフラストラクチャとシームレスに統合するネイティブコネクタ対応プラットフォームを介して展開します。
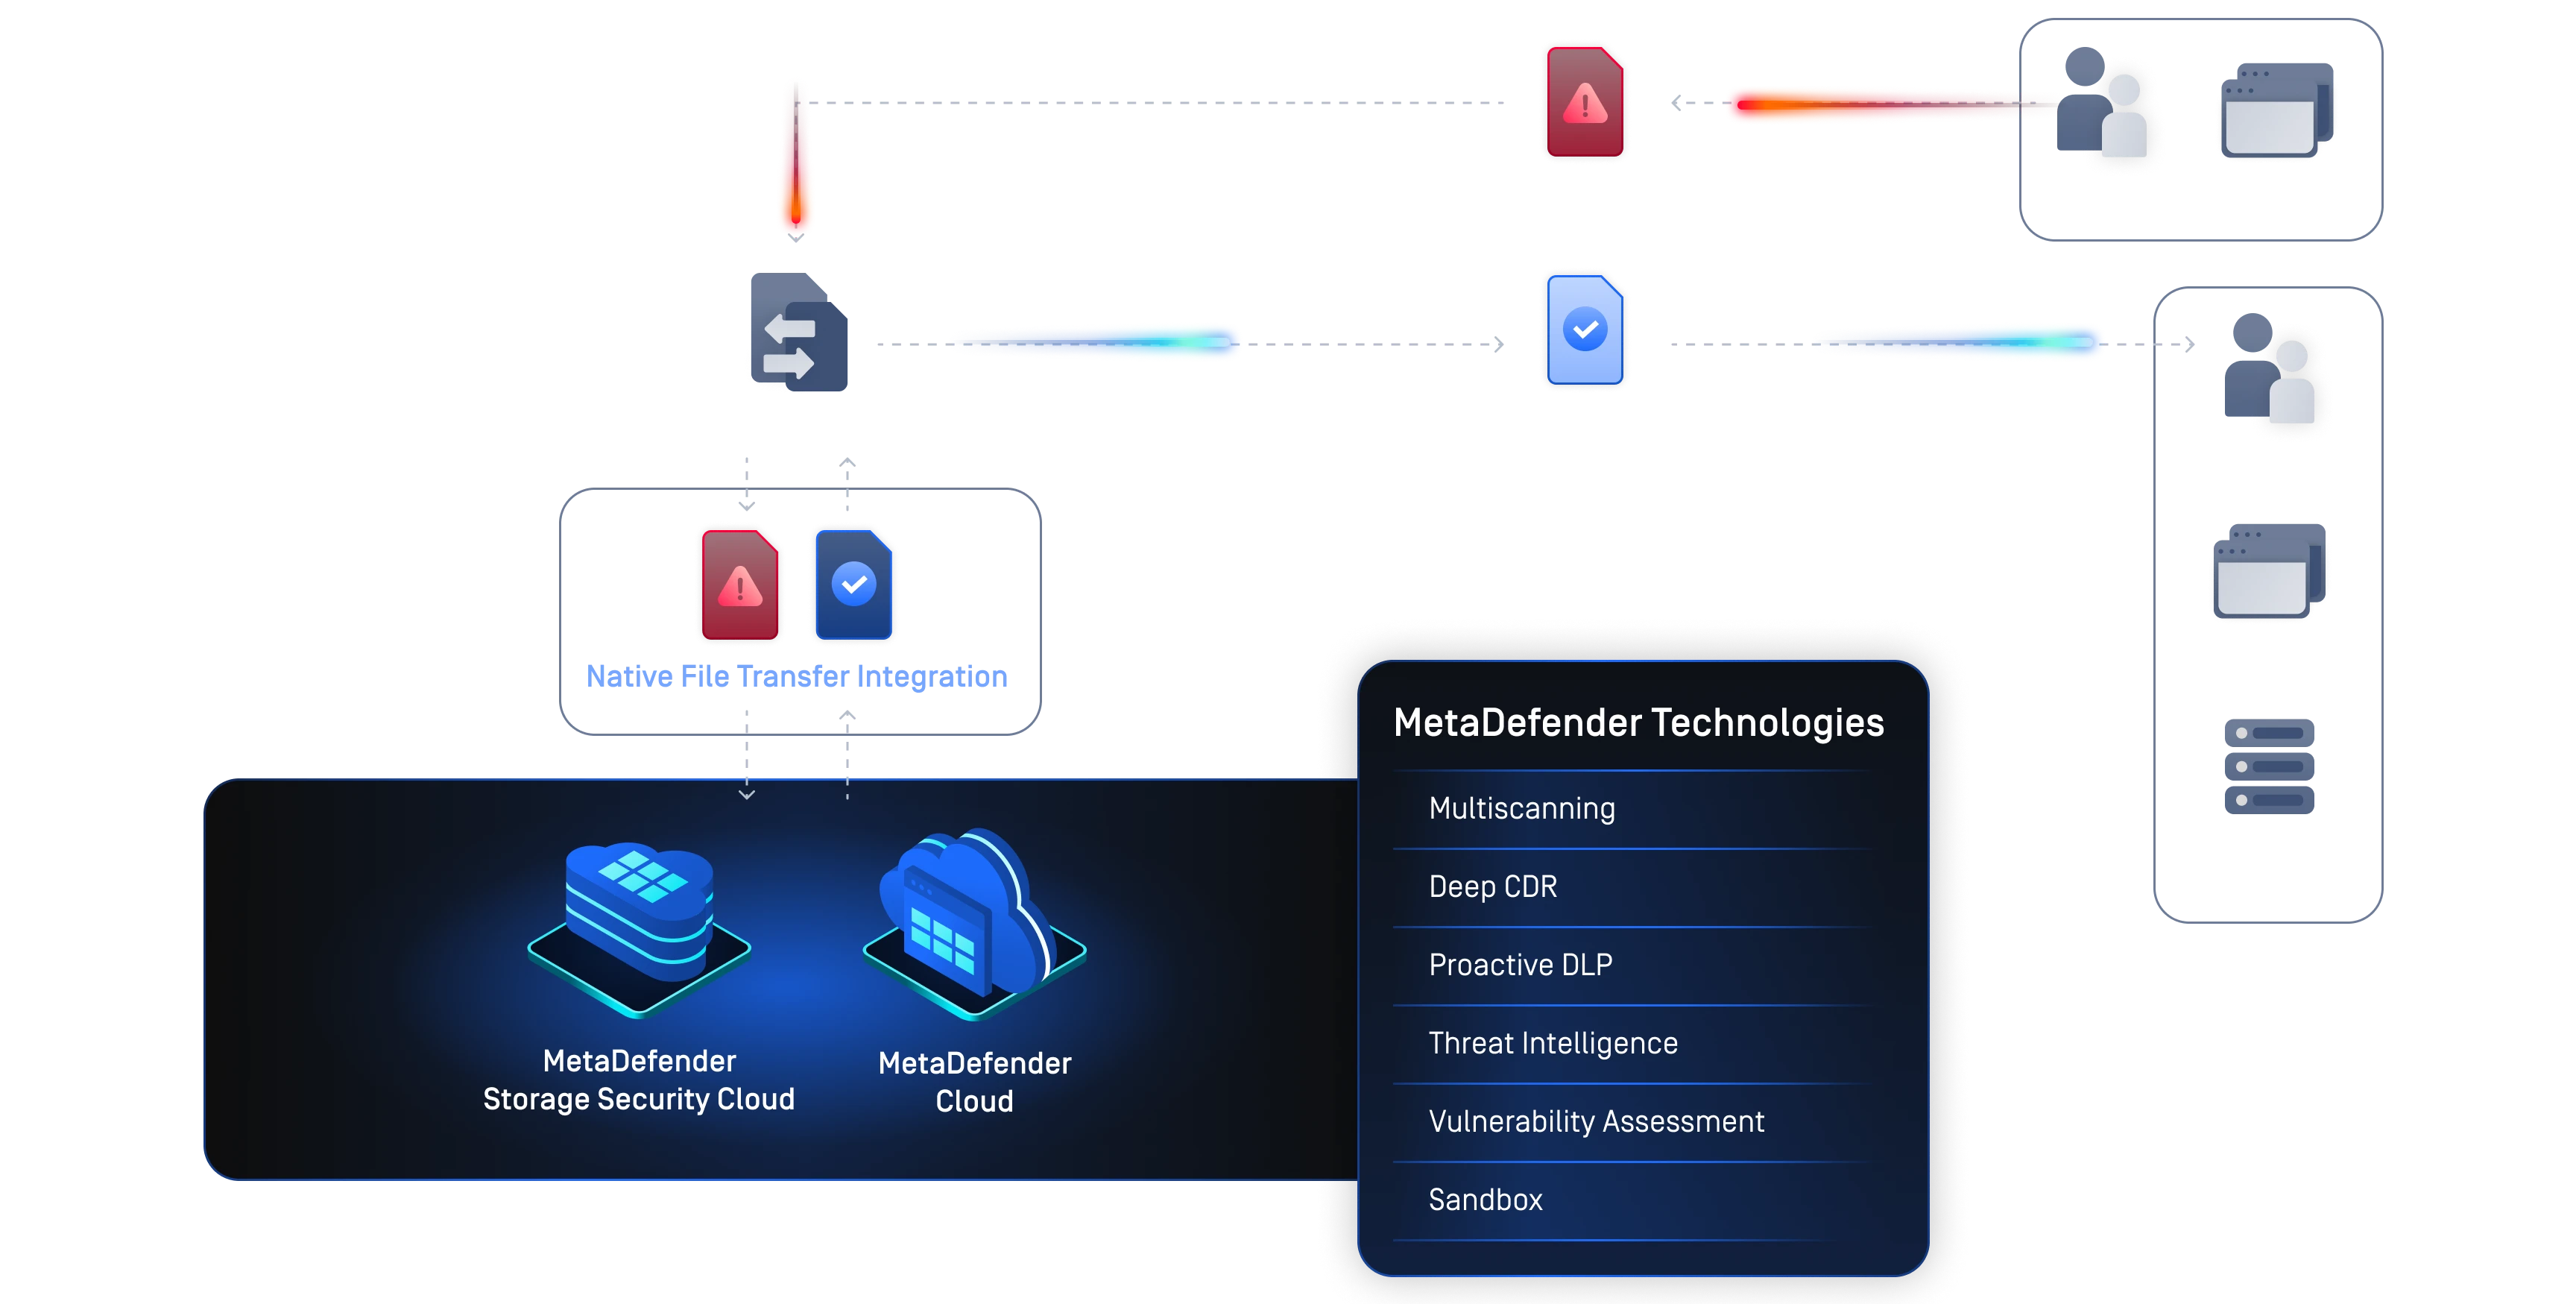


MetaDefender 。 管理されたファイル転送
MetaDefender Workflow Engine を使用することで、セキュリティ担当者は、特定のセキュリティ要件やサービス・レベルのパフォーマンス・コミットメントを満たすために、セキュリティ・ポリシー、ファイル処理、管理オプションをカスタマイズすることができます。
MFT の機能を活用する組織は、多くのファイル共有とファイル保存のユースケースをサポートしているため、特定のワークフローごとのニーズを満たすファイル・セキュリティ・ポリシーを構成する必要がある。
以下は、MFT ワークフローを構築する際に考慮すべきパラメータである:

各ワークフローは、生産性、メディア、システム、アーカイブを含め、受け入れられるファイルのタイプを定義し、許容される最大ファイルサイズを指定する。

スキャン要求のキューイングを調整し、スキャンエンジンと通信する並列スレッド数を定義することにより、処理されるファイル量をサポートするように拡張します。

アーカイブファイルを許可するかどうか、許可する場合の最大ファイルサイズを定義します。

感染していると警告する前に、何台のエンジンが脅威を検出しなければならないかについて、マルチスキャンのしきい値を設定する。しきい値を高くすることで、誤検知の可能性が低くなる一方で、若干多くのリソースを必要とする。

メタスキャンMultiscanning、Deep CDR™テクノロジー、Proactive DLP、Sandbox 全体で検知と保護のワークフローを定義し、ソースの信頼レベルに基づいて適切なセキュリティレベルSandbox 。
 ファイルの受け入れ基準
各ワークフローは、生産性、メディア、システム、アーカイブを含め、受け入れられるファイルのタイプを定義し、許容される最大ファイルサイズを指定する。
- スケーラブルな処理をサポート
スキャン要求のキューイングを調整し、スキャンエンジンと通信する並列スレッド数を定義することにより、処理されるファイル量をサポートするように拡張します。
- アーカイブファイルのポリシー
アーカイブファイルを許可するかどうか、許可する場合の最大ファイルサイズを定義します。
- Multiscanning 検出しきい値
感染していると警告する前に、何台のエンジンが脅威を検出しなければならないかについて、マルチスキャンのしきい値を設定する。しきい値を高くすることで、誤検知の可能性が低くなる一方で、若干多くのリソースを必要とする。
- カスタム・セキュリティ・ワークフロー
メタスキャンMultiscanning、Deep CDR™テクノロジー、Proactive DLP、Sandbox 全体で検知と保護のワークフローを定義し、ソースの信頼レベルに基づいて適切なセキュリティレベルSandbox 。
パートナー
OPSWATを導入しましょう
OPSWATは、現代の組織が直面するリスクと課題を深く理解し、最先端のサイバーセキュリティソリューションを提供しています。私たちは、脅威の可視化と迅速な対応を可能にするインテリジェンス機能を構築し、セキュリティチームの対応力を大きく向上させてきました。
ファイルセキュリティを中心としたOPSWATのソリューションをご紹介いたします。
