原文掲載:2014年2月17日
動画ファイルは通常、悪意のあるファイルや感染したファイルとして認識されることはありませんが、 マルウェアが動画ファイルに埋め込まれたり、動画ファイルに偽装されたりすることはあり得ます。このような一般的な誤解があるため、音声や 動画ファイルは、マルウェア作成者にとって魅力的な攻撃経路となっています。
なぜビデオファイルを心配するのか?
- Media プレーヤーは頻繁に使用されるソフトウェアであり、ユーザーは長時間にわたって使用し、他の作業を行っている間も 再生を続けたままにしたり、メディアストリームを頻繁に切り替えたりする傾向があります。
- メディアプレーヤーには多くの脆弱性が確認されています。NIST[1]によると、2000年から 2014年にかけて1,200件以上の脆弱性が報告されています[2]。2020年初頭、NISTはAndroidのMedia フレームワークにおいて、新たな高深刻度の脆弱性「CVE-2020-0002」を記録しました。
- 魅力的なビデオ・コンテンツと高速インターネットは、ユーザーを注意を払うことなくダウンロードと共有に導き、これらのファイルは比較的無害であると認識されるため、ユーザーは与えられたファイルを再生する可能性が高い。
- 関連するファイル形式はバイナリストリームであり、かなり複雑な傾向があります。これらを操作するには多くの解析処理が必要であり、 再生時の計算によって整数関連のバグが発生しやすくなります。
- 通常、このファイルは大きいため、ユーザーはパフォーマンスへの影響を避けるためにスキャンをスキップする可能性が高い。
- 比較的無害であると認識されており、ユーザーは与えられたファイルを再生する可能性が高い。
- さまざまなオーディオプレーヤーや、数多くのコーデック、オーディオファイル用プラグインが存在しますが、それらはすべて、 概してセキュリティを重視していない人々によって作成されています。
- ユーザーは信頼性の低い多くのソースから動画をダウンロードしており、それらの動画は比較的高い権限と優先度で実行されます。 たとえば、Windows Vistaでは、権限の低いInternet Explorerのインスタンスが、 より高い権限を持つWindowsMedia Playerでコンテンツを起動することがあります。
- 動画は、ユーザーが明示的に認識することなく(つまりウェブページに埋め込まれるなど)、頻繁に呼び出される[3]。
典型的な脆弱性ベクトル
修正されたビデオファイルによるメディアプレーヤーのファジング
ファジングとは、無効なデータ、予期しないデータ、あるいはランダムな データを入力として与えることで、プログラムに予期せぬ動作をさせるための一般的な手法である。
ファジングは、深層にあるバグを発見するために設計されており、開発者がコードの堅牢性を確保するために利用されていますが、 開発者にとって最良のツールであっても、ユーザーを悪用するために利用される可能性があります。 「フォーマットに 厳格」とされるメディアプレーヤーの場合、破損した実際の動画ファイルによって多くのバグが露呈することがあり、その多くはヌルポインタの参照によって引き起こされます。これにより 不適切なメモリアクセスが発生し、本来書き込まれるべきではないものが メモリに書き込まれる可能性が生じます[4]。幸いなことに、メディアプレーヤーのファジングにはファイル形式に関する深い知識が必要であり、そうでなければ 破損したファイルはプレーヤーによって単に無視されてしまうでしょう。
動画ファイルにハイパーリンクを埋め込む
より直接的な方法としては、最近のメディアファイルにURLを埋め込む方法がある。
たとえば、Microsoft Advanced System Format(ASF)では、簡単なスクリプトコマンドを実行することができます。この場合、 特定のアドレスやURLの後に「URLANDEXIT」が配置されます。このコードが実行されると、ユーザーは 実行可能ファイルのダウンロード画面に誘導されます。このファイルは、多くの場合コーデックを装っており、 メディアを再生するためにダウンロードするようユーザーに促します。
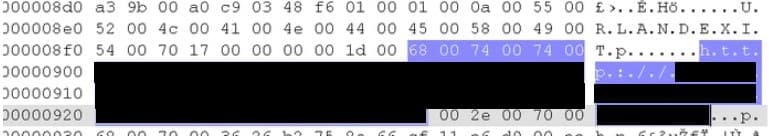
MetaDefender Cloud,OPSWATのマルウェア対策マルチスキャンツールには、そのようなファイルの一例が掲載されています:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
この脅威の名称は「GetCodec」です。この例では、メディアプレーヤーがトロイの木馬をダウンロードするリンクにリダイレクトされました。 スキャンされたトロイの木馬はこちらをご覧ください。
ファイル・タイプ・エクスプロイトの例
以下は、ユーザーを悪意のあるサイトに誘導したり、 標的となるユーザーのシステム上でリモートから任意のコードを実行したりするために悪用されてきた、一般的なメディアファイル形式を一覧にした表です。
ファイル形式 | 検出 | 説明 |
Windows | ダウンローダー-UA.b | デジタル著作権管理の欠陥を悪用 |
リアルMedia | W32/Realor.worm | RealMedia ファイルに感染し、悪意のあるサイトへのリンクを埋め込む。 |
リアルMedia | ヒューマンクラフト | プロンプトなしに悪意のあるウェブページを起動する |
QucikTime.mov | ヒューマンクラフト | ポルノサイトへの埋め込みハイパーリンクを開始 |
アドビ Flash.swf | Exploit-CVE-2007-0071 | DefineSceneAndFrameLabelDataタグの脆弱性 |
ウィンドウズ.asf | W32/GetCodec.worm | .asfファイルに感染し、悪意のあるウェブページへのリンクを埋め込む。 |
アドビ Flash.swf | エクスプロイト-SWF.c | AVM2の "new function "オペコードに脆弱性 |
QuickTime.mov | ヒューマンクラフト | ターゲットユーザーのシステム上で任意のコードを実行する。 |
アドビ Flash.swf | Exploit-CVE-2010-2885 | ActionScript Virtual Machine 2の脆弱性 |
アドビ Flash.swf | エクスプロイト-CVE2010-3654 | AVM2 MultiName ボタンクラスに脆弱性 |
ウィンドウズ .wmv | エクスプロイト CVE-2013-3127 | WMVビデオデコーダにリモートコード実行の脆弱性 |
マトロスカ・ビデオ .mkv | Exploit-CVE2019-14438 | VLCに脆弱性、対象ユーザーのシステムで特権を持ち任意のコードを実行される |
ソリューション
現在、多くのマルウェア対策ベンダーが、メディアタイプファイル内のURLシグネチャを検知する機能を追加しています。OPSWAT
MetaDefender Multiscanning この技術は35以上のマルウェア対策エンジンを活用し、
既知および未知の脅威の検出精度を大幅に向上させます。Deep CDR™ テクノロジーは動画および音声ファイル形式にも対応しており、ゼロデイ
攻撃の防止にも役立ちます。MetaDefenderの file-based vulnerability assessment 技術は、メディアプレーヤーの
インストーラーに存在する脆弱性を、インストールされる前に検出することができます。
OPSWAT Solutionsをお持ちでない場合は、メディアファイルの取り扱いにはより一層の注意を払い、信頼できないファイルは開かないようにし、決して 管理者権限でメディアプレーヤーを実行せず、不明なコーデックや不審なライセンスのダウンロードを受け入れないでください。脆弱性を防ぐため、常に メディアプレーヤーソフトウェアを最新の状態に保ってください。
参考文献
[1]国立脆弱性データベース。
[2]キラーミュージック:ハッカーがMedia プレーヤーの脆弱性を悪用。
[3]デビッド・ティール。「Media の脆弱性を暴くSoftware 」。
[4]コリーン・ルイス、バレット・ローデン、シンシア・スタートン。「構造化されたランダムデータを用いた、Media のプレイヤーに対する精密なファジング」。
.click-padding{ padding-top: 118px; }
