2026年11月10日、Gitプロジェクトは、攻撃者が特別に細工されたGitリポジトリを介して被害者のマシン上で任意のコマンドを実行できる可能性のある、深刻度の高い脆弱性「CVE-2026-111760(CVSS 8.0)」を公表しました。
Gitは、現代のソフトウェア開発において不可欠な要素であり、開発者、企業、自動化されたビルド環境で広く利用されています。日常的なリポジトリ操作を悪用して任意のコードを実行される可能性のある脆弱性は、特に開発環境やソフトウェアのサプライチェーンにおいて、重大なセキュリティ上の懸念を引き起こします。
OPSWAT ユニット515による調査の初期段階では、公開されていた技術情報は限られていました。この脆弱性については、 GitHubのセキュリティアドバイザリ(GHSA-vp2w-7xxj-jvxr)に記載されていたものの、CVEプログラムやNational Vulnerability Database(NVD)を通じて、チームが詳細な脆弱性記録を入手することはまだできませんでした。
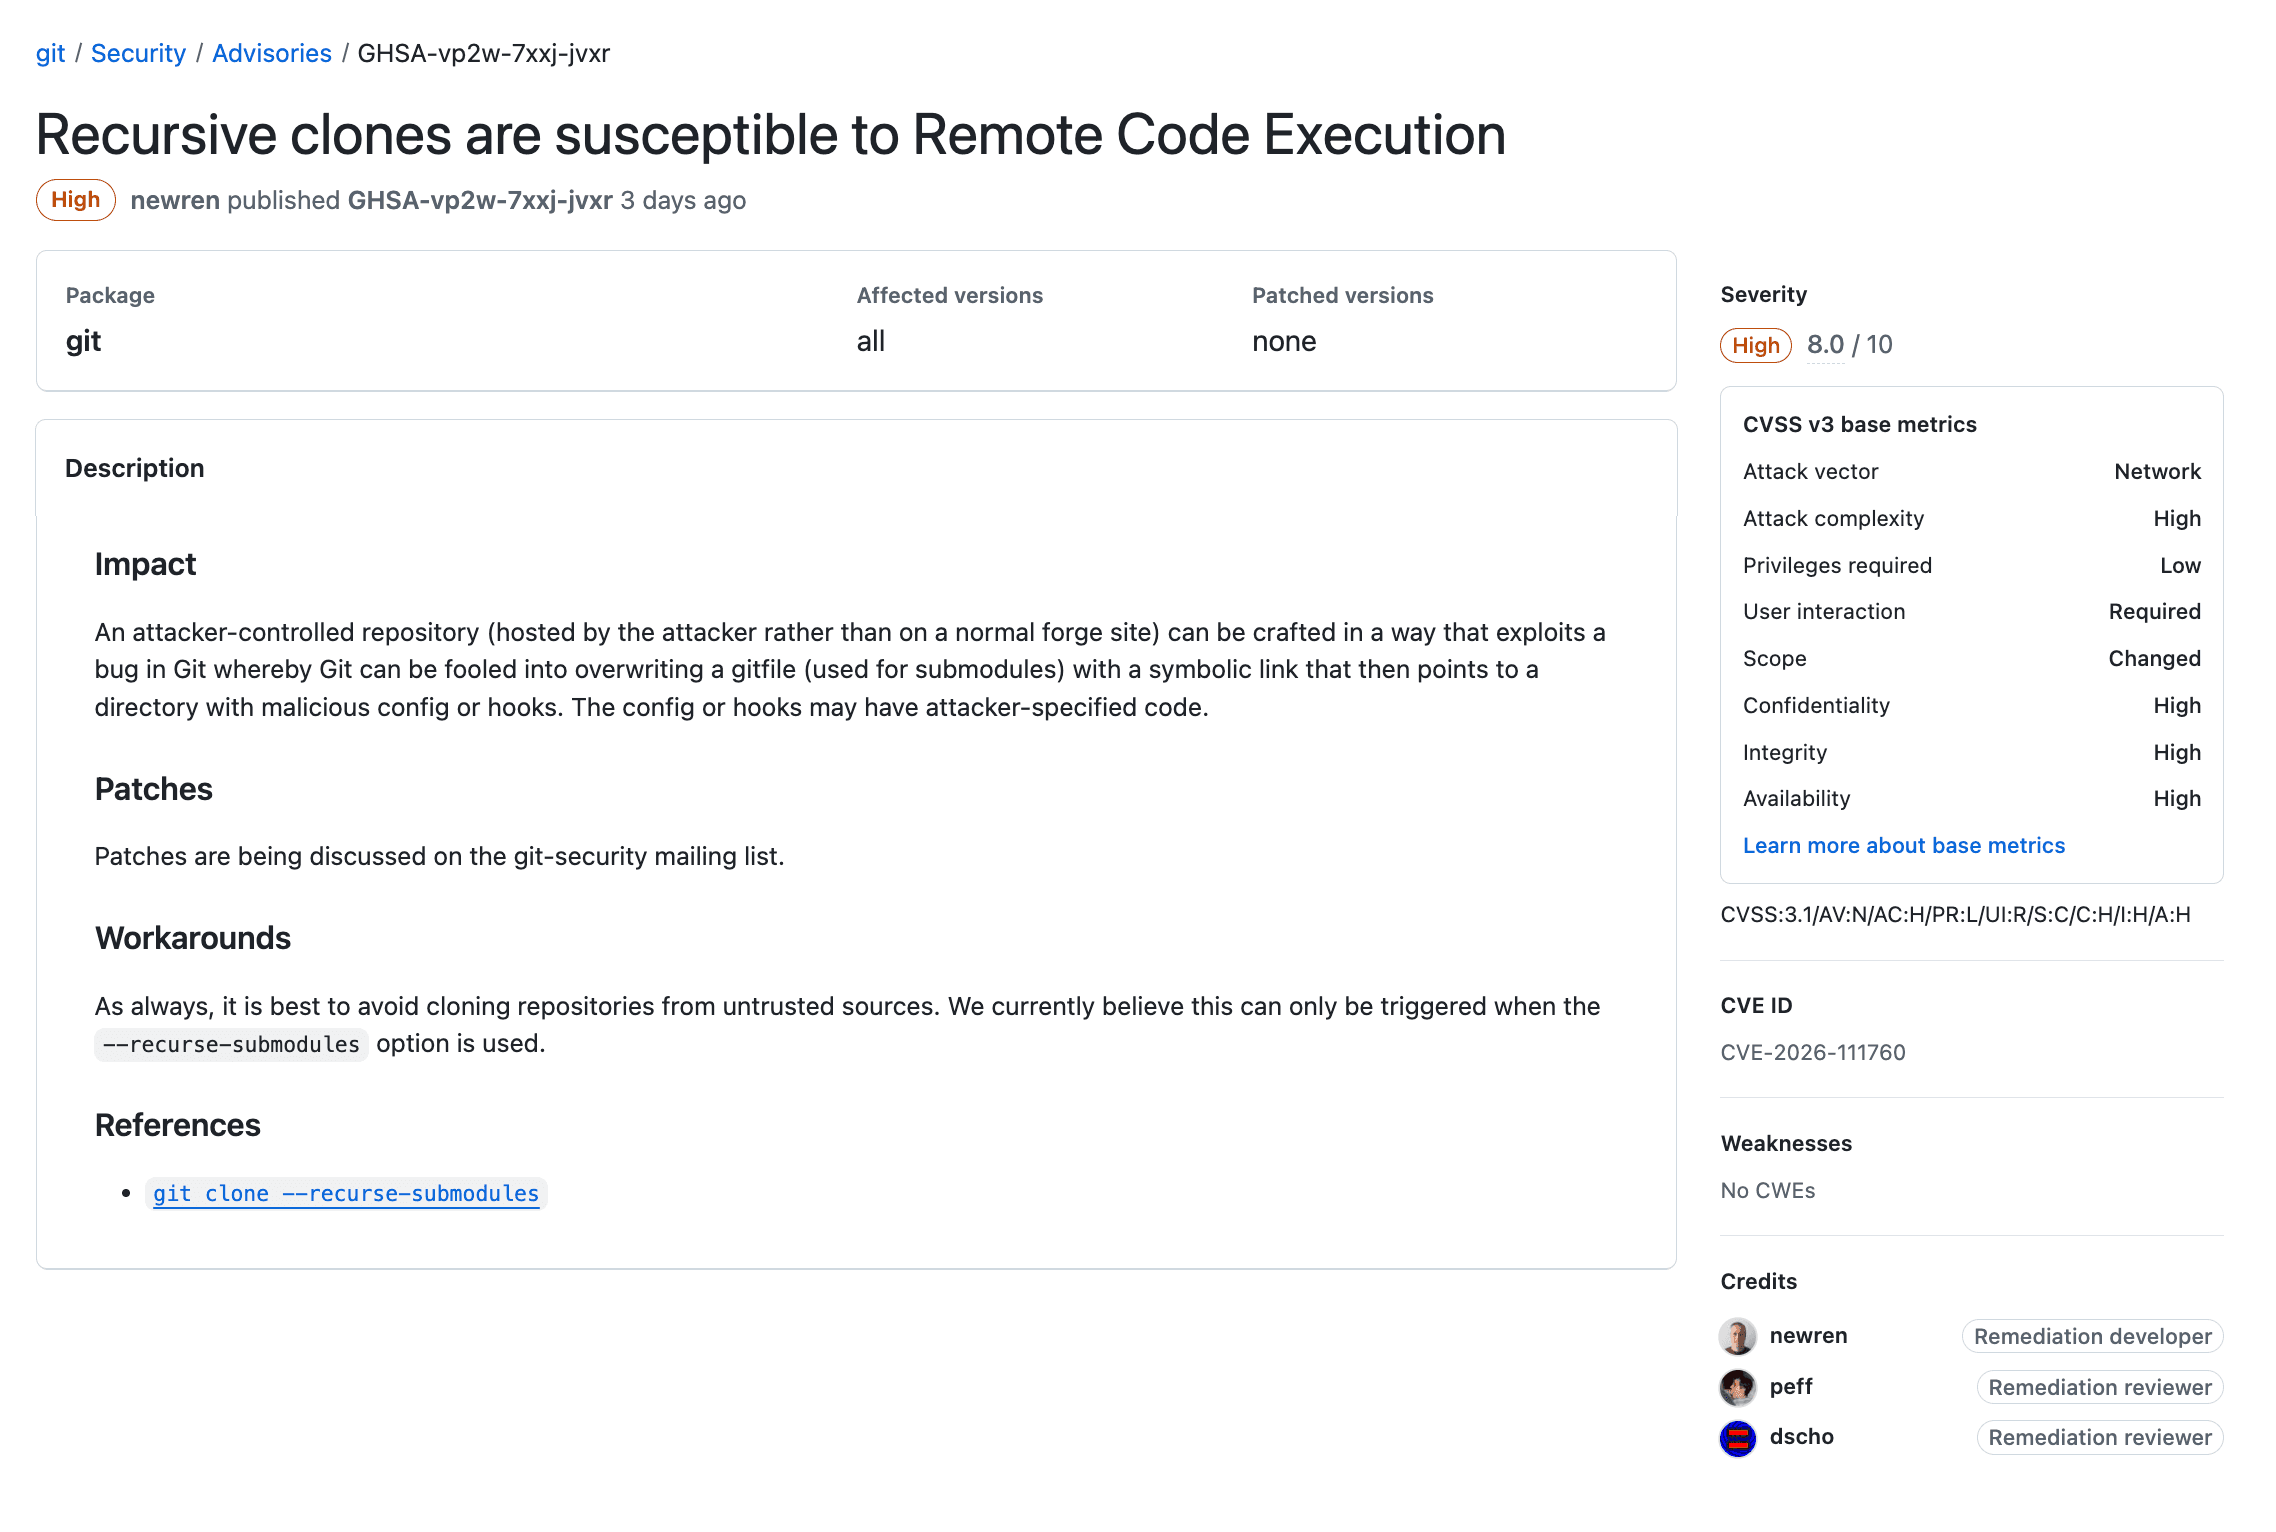
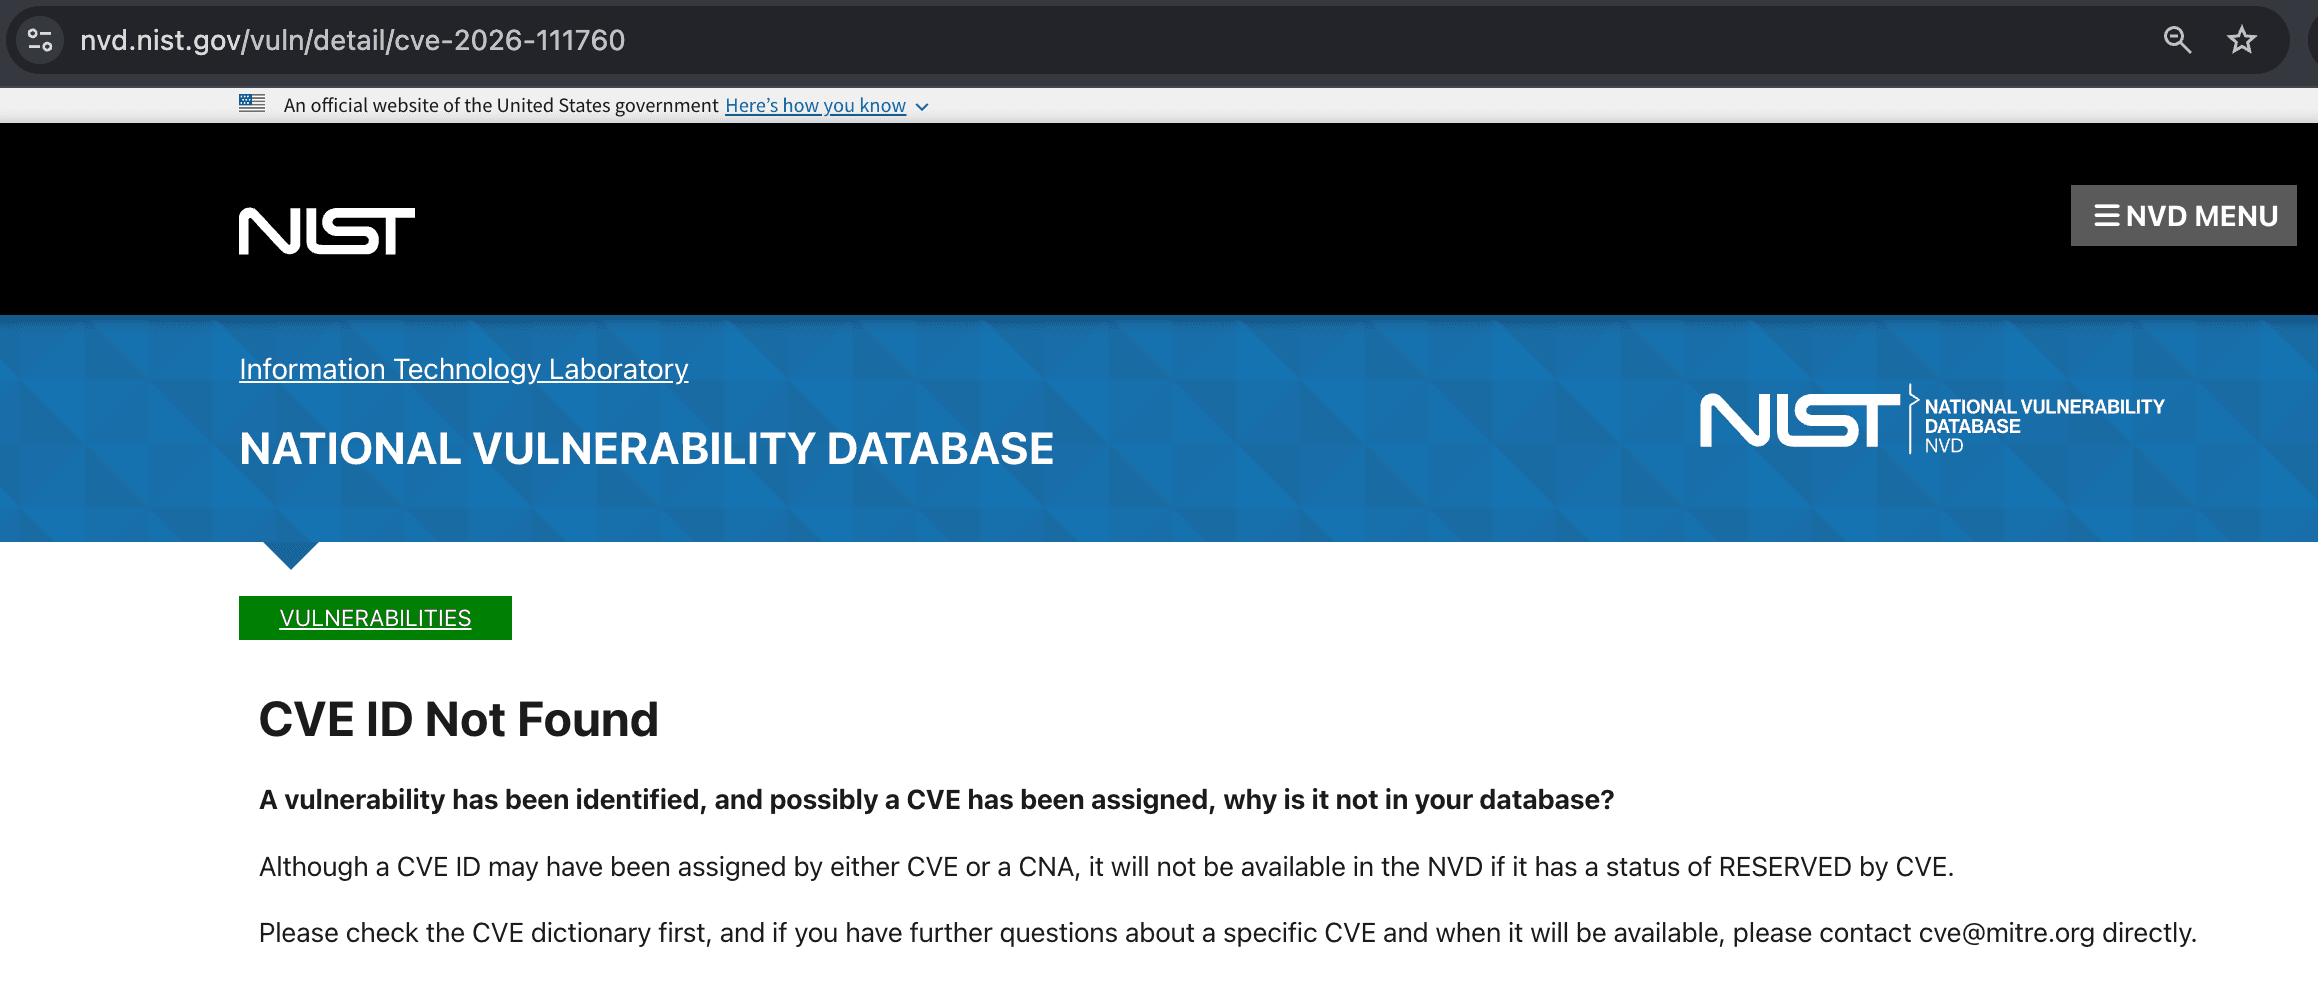
OPSWAT Unit 515は、この脆弱性を独自に調査し、その根本原因を分析した上で、実証用コード(PoC)を用いてリモートコード実行を再現することに成功しました。また、同チームは、脆弱性のあるGitバージョンとパッチが適用されたGitバージョンの両方でテストを行うことにより、ベンダーが提供したセキュリティパッチの有効性を検証しました。
本記事では、CVE-2026-111760に関する大まかな技術的分析を行い、当社のPoC検証結果を紹介するとともに、この脆弱性がもたらすセキュリティ上の影響と推奨される対策について考察します。
CVE-2026-111760 の理解
CVE-2026-111760 は、Git がリポジトリのチェックアウト操作中にファイルパスの長さを処理する際に見られる整数切り捨ての脆弱性です。特定の条件下では、この脆弱性を悪用することで、悪意のあるリポジトリが、それを処理するシステム上で任意のコマンドを実行できる可能性があります。
Git は通常、ファイルパスをローカルファイルシステムに書き込む前に検証を行い、その際にはリポジトリの内容が保護された Git メタデータを上書きしないようにするためのチェックも含まれています。しかし、この脆弱性により、Git がファイルパスを検証する方法と、そのパスがその後書き込まれる方法との間に不整合が生じます。
根本的な原因は、Gitのインデックスの処理方法にあります。Gitでは、ファイルパスの長さは64ビットの値を用いて計算されますが、32ビットのフィールド(ce_namelen)に格納されます。32ビットの制限を超える異常に長いパスを処理する際、格納された長さが切り捨てられる可能性があり、その結果、Gitは元のパスを検証しつつ、実際にはそれとは異なる、より短い場所に書き込んでしまうことがあります。
攻撃者はこの不整合を悪用して、サブモジュールやリンクされたワークツリーで使用される.gitファイルを上書きし、Git を悪意のあるリポジトリ設定が含まれる攻撃者が制御するディレクトリへリダイレクトさせることができます。その結果、その後の Git 操作において、攻撃者が制御するコマンドが実行される可能性があります。
この脆弱性は、広く使用されている開発ツールにおける整数の切り捨てが、ファイルシステムの保護機能を迂回して、任意のコード実行につながる可能性を示すものである。
攻撃シナリオ
攻撃者は、改ざんされたファイルパスやサブモジュールへの参照を含む、特別に細工されたGitリポジトリを用意することができます。被害者が、脆弱性のあるGitバージョンを使用して再帰的なサブモジュールを有効にした状態でそのリポジトリをクローンすると、この攻撃により任意のコードが実行される可能性があります。
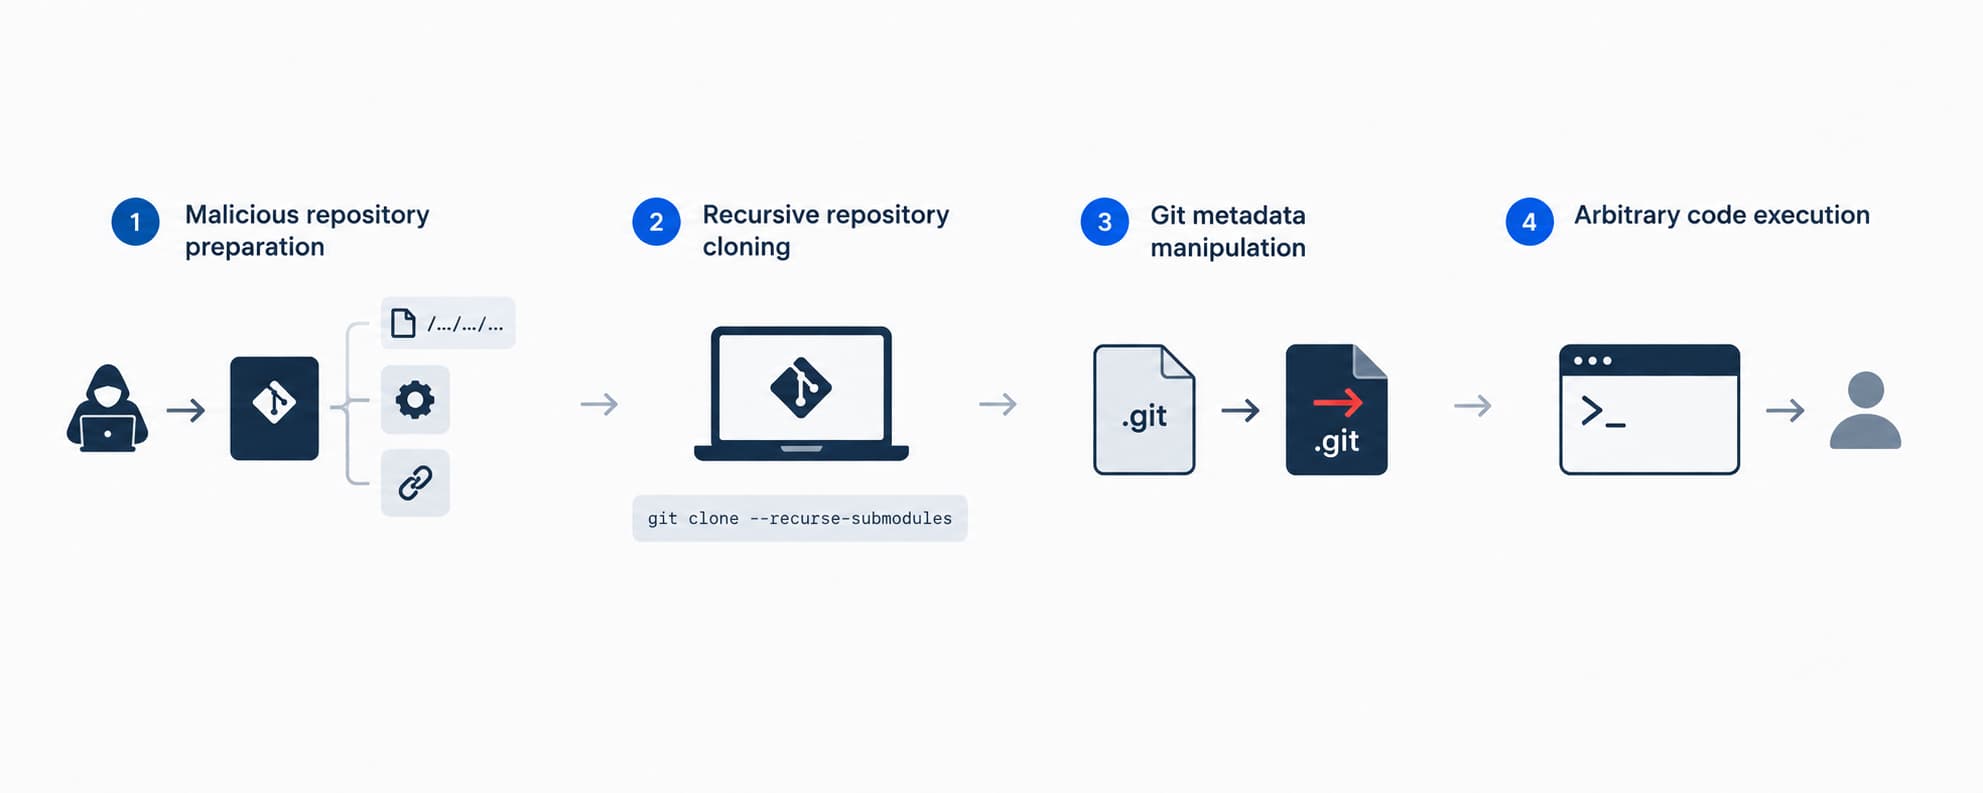
OPSWAT ユニット515によって検証された再帰的クローン攻撃のシナリオでは、攻撃は以下の4つの段階を経て行われます:
- 悪意のあるリポジトリの準備:攻撃者は、異常に長いファイルパス、悪意のあるGit設定ディレクトリ、および特別に細工されたリポジトリを参照するサブモジュールを含むリポジトリを準備します。
- リカーシブなリポジトリのクローン作成:「git clone --recurse-submodules」を使用して、被害者が攻撃者が制御するリポジトリをクローンすると、サブモジュールのチェックアウト中に、脆弱性のあるパス処理動作が引き起こされます。
- Gitのメタデータ操作:整数の切り捨てにより、Gitはサブモジュールの.gitファイルを、リポジトリのメタデータを悪意のあるディレクトリへリダイレクトする、攻撃者が制御するgitfileで上書きしてしまう。
- 任意のコード実行:再帰的なサブモジュールの初期化中に、Git はリダイレクトされたリポジトリ設定を処理します。その結果、攻撃者が制御するcore.fsmonitorの設定が、被害者の権限で実行されてしまいます。
概念実証:CVE-2026-111760の再現
OPSWAT ユニット515は、管理されたテスト環境において、悪意のあるGitリポジトリを介したリモートコード実行を実証する概念実証(PoC)の開発と検証に成功した。
Git 2.56.0でのテストにより、再帰的なサブモジュールを有効にした状態で、仕組まれたリポジトリをクローンすると、被害者がリポジトリのスクリプトを手動で実行する必要なく、サブモジュールの.gitファイルが上書きされ、悪意のある Git 設定を通じて攻撃者が制御するコマンドが実行される可能性があることが確認された。
緩和策と提言
Gitプロジェクトは、2026年11月10日にCVE-2026-111760に対処するセキュリティ更新プログラムをリリースしました。このパッチでは、整数の切り捨てによってGitのセキュリティチェックが迂回されるのを防ぐため、パス長の検証が追加されています。
このリスクを軽減するため、組織は以下の対策を講じることを検討すべきである:
- Gitの更新:利用可能な最新のパッチ適用済みGitバージョンにアップグレードしてください。 古いリリースブランチを維持している組織については、この脆弱性は Git 2.56.1、2.55.1、2.54.1、2.53.1、2.52.1、2.51.3、および 2.50.2 でも修正されています。開発環境、CI/CD パイプライン、および自動ビルドシステム全体で、Git が最新の状態に更新されていることを確認してください。
- 信頼できないリポジトリには注意してください:信頼できないソースからのリポジトリを再帰的にクローンすることは避け、リンクされたワークツリー内で信頼できないブランチをチェックアウトする際は注意を払ってください。これらの予防措置は、セキュリティ更新の実施に代わるものではありません。
- SBOMを活用してソフトウェアの可視性を維持: Software (Bill of Materials (SBOM) )を使用して、ソフトウェアコンポーネントを追跡し、脆弱性の可能性がある依存関係を特定します。 OPSWAT MetaDefender これにより、ソフトウェア構成の可視化や脆弱性管理の取り組みを支援できます。
- 脅威インテリジェンスを活用する:これを利用して OPSWAT MetaDefender Threat Intelligence を活用して、新たな脅威に関する情報を常に把握し、侵害の兆候となる可能性のある指標を調査し、セキュリティ対応活動を支援します。
結論
CVE-2026-111760は、広く使用されている開発ツールの脆弱性が、ソフトウェア開発やサプライチェーンのワークフロー全体にセキュリティリスクをもたらし得ることを浮き彫りにしています。特定の条件下では、Gitの通常の操作が、任意のコード実行への侵入経路となる可能性があります。
OPSWAT Unit 515による独自の分析、悪用実験の成功、およびパッチの検証結果は、この脆弱性がセキュリティ上もたらす実際的な影響を明らかにしています。組織は、セキュリティ更新プログラムの適用を優先し、開発環境の可視性を維持するとともに、信頼できないリポジトリを扱う際には細心の注意を払う必要があります。
