どのファイルサニタイゼーションエンジンも、最終的には、それを読み込むソフトウェアを破壊するように仕組まれたファイルに遭遇することになります。OPSWAT は、その瞬間に1つのプロセスのみを犠牲にし、エンジンはそれ以外のすべての処理を継続してサニタイズし続けることができるよう、Deep CDR™テクノロジーを開発しました。
なぜパーサーが標的となるのか
パーサーとは、ファイル形式を読み取り、その生のバイト列をソフトウェアが処理できる構造に変換するコードのことです。あらゆるファイル形式にはパーサーが必要です。PDFやMicrosoft Officeなどのファイル形式は極めて複雑であるため、そのパーサーには重大なリスクが伴い、攻撃者はそれらを悪用するために特別に作成されたファイルを生成します。PDFパーサーをクラッシュさせたり、機能を乗っ取ったりするように仕組まれたファイルは、攻撃の定番の手口となっています。
サニタイゼーションエンジンは、これらのファイルを分解する必要があり、つまりそれらを解析する必要があります。モノリシックな設計では、こうしたエンジンは単一のプログラムと見なすことができ、すべてのパーサーが 1 つのプロセスを共有します。パーサーをダウンさせる不正な形式の PDF が 1 つあるだけで、その後にキューに入っている Word 文書、エンジン自体、そしてエンジンが保護しているビジネスワークフローまで、すべてがダウンしてしまいます。
あるパーサーが調子を崩すと、その影響はエンジン全体に及ぶ。
不信感に基づくデザイン
Deep CDR™ テクノロジーのマイクロサービスアーキテクチャは、「不信に基づく分解(distrustful decomposition)」と呼ばれるセキュアな設計パターンを採用しています。このパターンでは、システムを個別のプログラムに分割し、各プログラムが相互に検証を行い、自動的に信頼を付与することはありません。
カーネギーメロン大学のSEI(Software Engineering Institute)は、その Secure デザインパターン レポートでは、次のようなメールサーバーを使用して qmail そして Postfix 参考例として。
Deep CDR™ テクノロジーは、以下の 3 つの設計上の決定を通じて、こうしたパターンの分解と相互不信を適用しています:
- すべてのパーサーは、置き換え可能なプロセスとして実行されます。 エンジンコアは、信頼できないバイトには一切触れません。各パーサーファミリーは、コアによって起動・管理される独自のサービスプロセス内で実行されます。悪意のあるファイルを開くプロセスは、1つのリクエストの処理のみを保持しており、それ以外は何も保持していないため、エンジンが失っても問題ないプロセスです。
- コアは、自身のワーカーを「疑わしい存在」として扱います。 コアは、どのワーカーの健全性も鵜呑みにしない。各サービスが正常に応答しているかを定期的に確認し、すべてのファイルに時間制限を設け、ハングやクラッシュがないか監視している。サービスが応答しなくなると、コアのモニターがそのサービスをシャットダウンし、新しいインスタンスを起動する。この設計は、障害が発生することを前提としており、それに備えた対策を講じている。
- サービスとコアはメモリを共有しません。 サービスは、共有メモリや共有アドレス空間を持たない、狭帯域のシリアル化されたメッセージチャネルを介してコアと通信します。悪意のあるファイルがパーサーのメモリに対してどのような操作を行おうとも、その被害がコアや他のサービスに波及することはありません。境界を越えるのは、受信側が独自のルールに基づいて解析するメッセージのみです。
この設計が想定していたシナリオを考えてみましょう。細工されたPDFがエンジンに到達し、ファイルの解析中にPDFサービスがクラッシュしてしまいます。
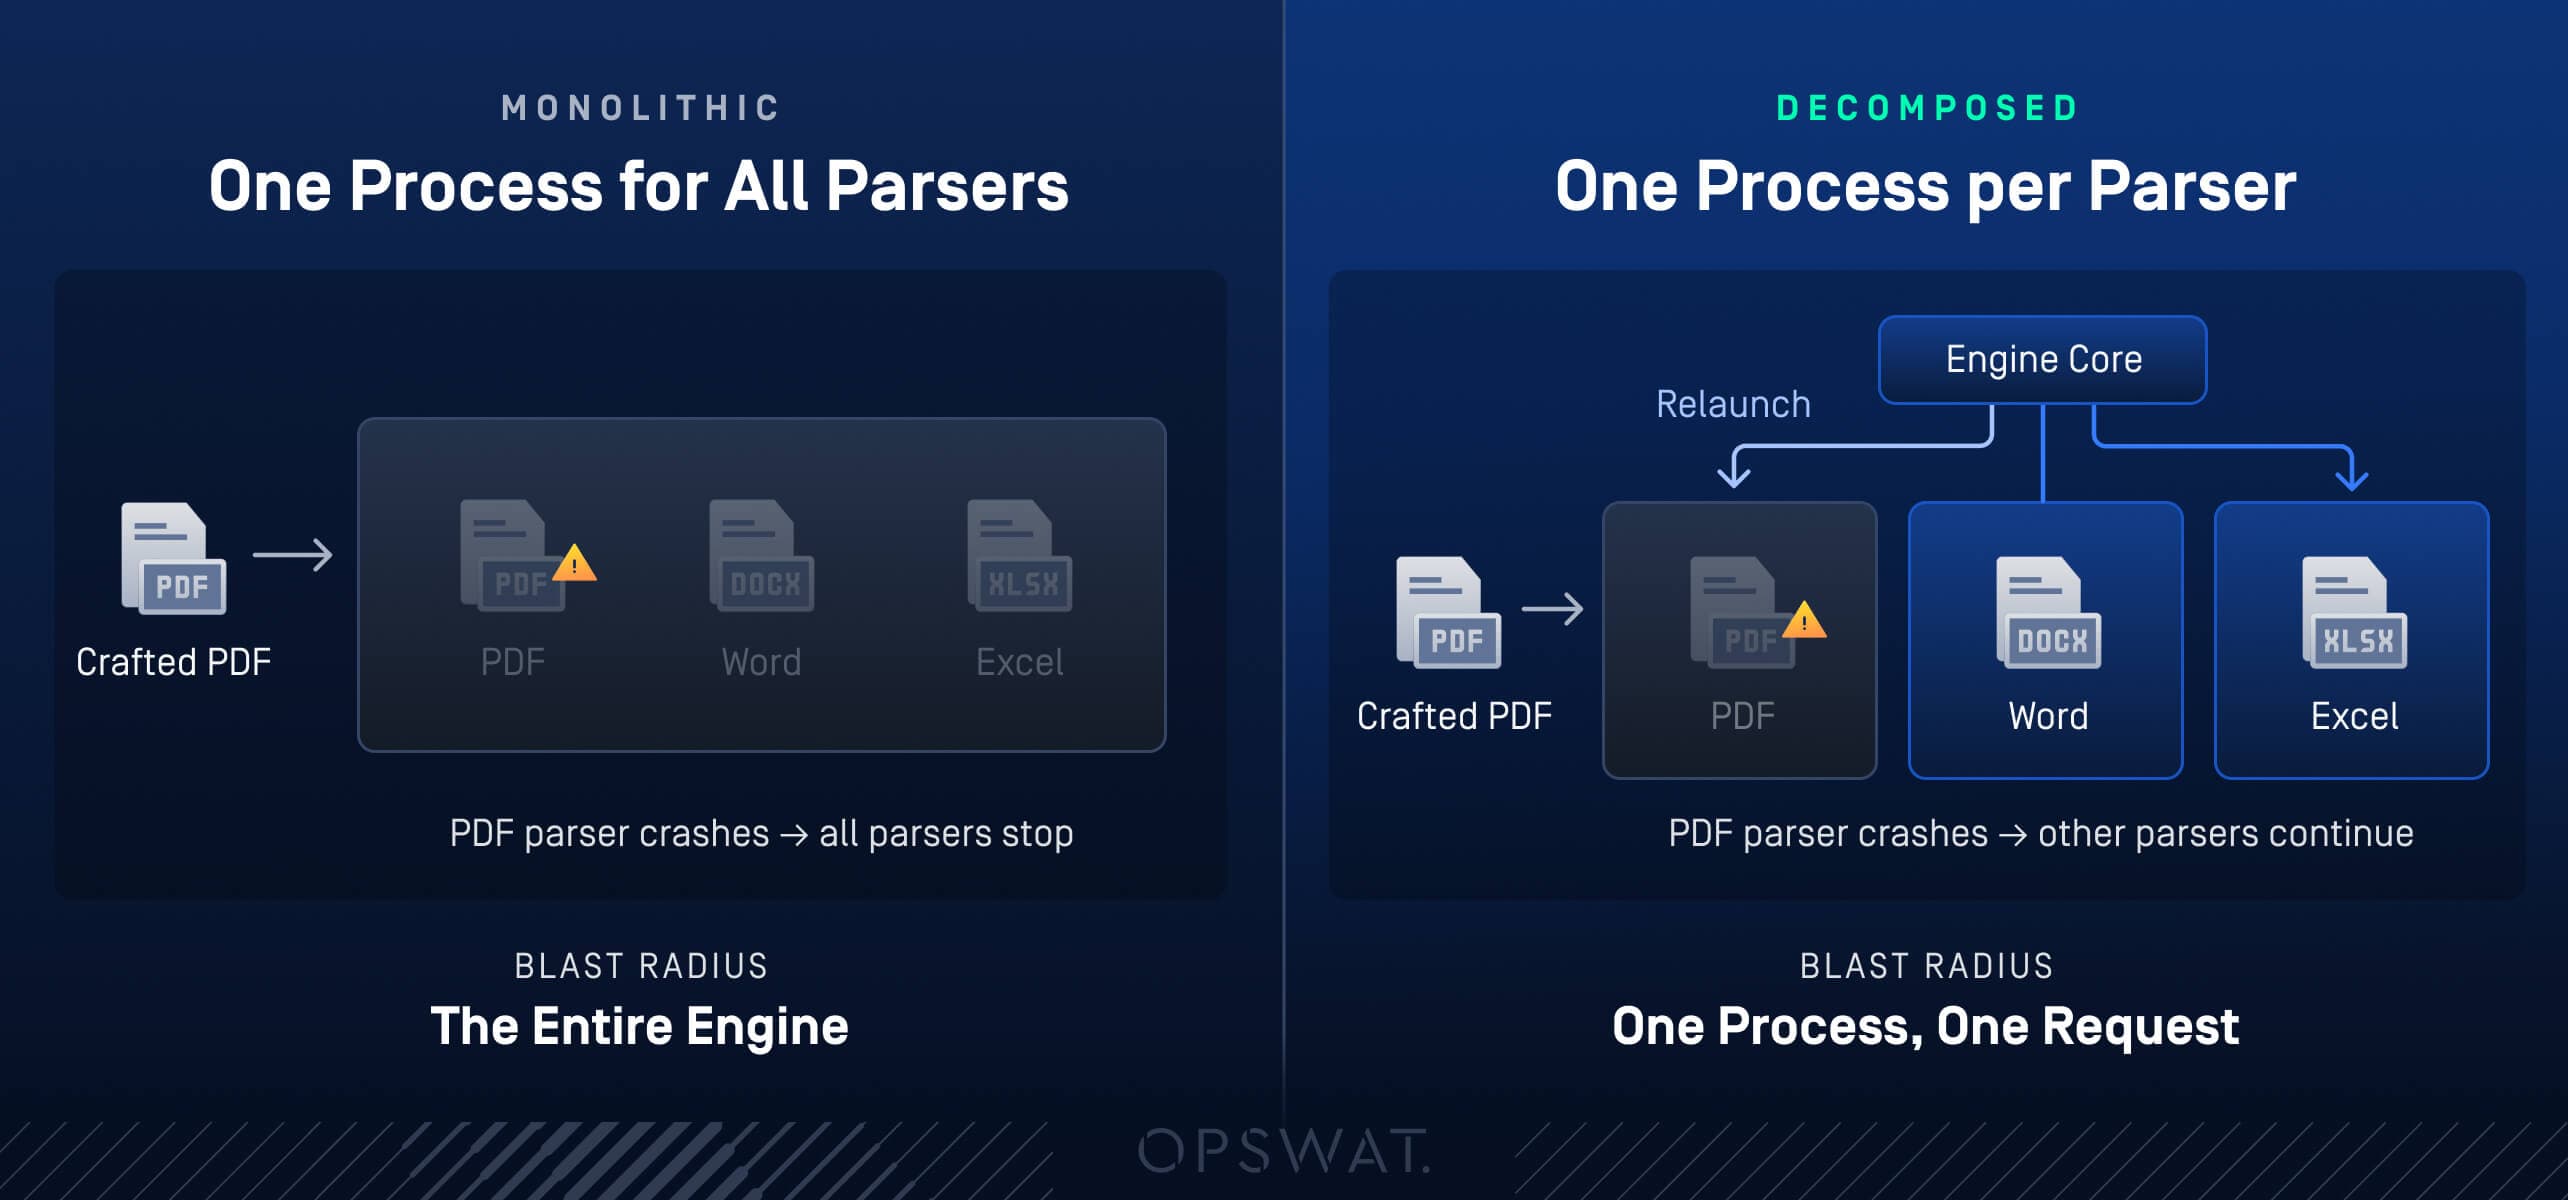
- PDFサービスプロセスは単独で終了します。そのメモリと、エクスプロイトによって破損させられたものはすべて、プロセスとともに消滅します。
- リクエストは正常に失敗します。つまり、ワーカーがハングアップしたりクラッシュしたりすることなく、その1つのファイルについてコアがエラー結果を報告します。
- Flight内のWordおよびExcelドキュメントには一切影響がありません。これらのサービスは別々のプロセスで実行されるため、サニタイズ処理は中断されることなく継続されます。
- 監視プログラム(コアモニター)がPDFサービスを再起動し、PDFのサニタイズ処理が再開されます
武器化されたファイルの影響範囲は、1つのプロセスと1つのリクエストに限定されます。モノリシックな結果として、その同じファイルが処理中のすべてのドキュメントを停止させてしまいます。
この教科書的なパターンの側面の一つは、エンジン外部に位置しています。それは、プロセスごとの権限制限です。権限はデプロイメント環境、つまりホスト製品とオペレーティングシステムに属しています。この分解により、デプロイメントがそれらの制限を適用できる場所に正確にプロセスの境界が引かれるため、セキュリティチームは「最小権限の原則」を適用すべき明確な場所を特定できるようになります。
これがファイルの流れに与える影響
攻撃者は反撃してくるファイルを作り続け、どこかのパーサーはそれらと遭遇し続けるだろう。不審な要素を分解する仕組みにより、その遭遇は設計上、生き延びられるようになっている。危険な処理は、エンジンが失っても構わないプロセス内で実行される。それらのいずれもを信用しないコアがその処理を見守り、破損が各パーツ間を横断できないよう遮断している。
ファイルのやり取りに依存しているチームにとって、1件の悪意のあるアップロードがあってもサービス停止には至りません。1つの不正なファイルにより、1つのプロセスと1つのリクエストが失われるだけであり、Deep CDR™テクノロジーはサービスを中断させることなく、継続的にクリーンアップを行います。
Deep CDR™ テクノロジーが、悪意のあるファイルが到着した際にも、ファイルの流通をどのように維持するのかをご覧ください。
Nhut Ngo氏は、OPSWAT のSoftware エンジニアリング部門のディレクターを務めており、MetaDefender Core™におけるDeep CDR™テクノロジーやその他のファイル処理技術を支えるエンジニアリングチームを率いています。ソフトウェアエンジニアリングおよびサイバーセキュリティ分野で10年以上の経験を持つ同氏は、ファイルのサニタイゼーションを高速かつ正確に行い、重要インフラでの利用に耐えうるものにすることに注力しています。Nhut氏は2015年に情報科学の博士号を取得しました。
