スキャンが失敗した場合、まず最初に「なぜ」という疑問が浮かびます。MetaDefender Software Supply Chain v4.3.0 では、新しいスキャンステータスと、スキャンの各段階、所要時間、および失敗理由を表示する「タイムライン」タブが追加され、セキュリティチームが失敗の原因を直接特定できるようになりました。
また、今回のリリースでは、インターネットに接続可能なインスタンス向けのワンクリック更新機能や、スキャン間の脆弱性比較機能が追加されたほか、レポートの削除、パッケージ管理、コマンドラインインターフェースに関する細かな変更も施されています。ここでは、v4.3.0での変更点と、それがソフトウェアサプライチェーンのセキュリティワークフローにどのような影響を与えるかについて解説します。
プラットフォームの再構築:新しいスキャン状態と「タイムライン」タブ
プラットフォームの再構築により、MetaDefender 、Software 、Supply Chain におけるスキャン報告の仕組みが変更されました。これに伴い、相互に連携して機能する2つの新機能が追加されました。1つは、スキャンの状況をより正確に表す新しいスキャンステータス、もう1つは、スキャン中に何が起こったかを表示する「タイムライン」タブです。
3つの新しいスキャン状態
スキャンでは、新たに「部分的な失敗」、「空」、「タイムアウト」の3つの状態が表示されるようになりました。各状態はスキャンに関する異なる情報を示しているため、結果を確認する際にどこから手をつければよいかがわかります。
[タイムライン] タブ
[タイムライン] タブには、各スキャン段階、その所要時間、および失敗理由が表示されます。各段階の所要時間が表示されるため、スキャンに時間がかかりすぎたりタイムアウトしたりした場合、どこで時間がかかったのかを確認できます。「部分的に失敗した」スキャンの場合、[タイムライン] タブには失敗理由が表示されます。
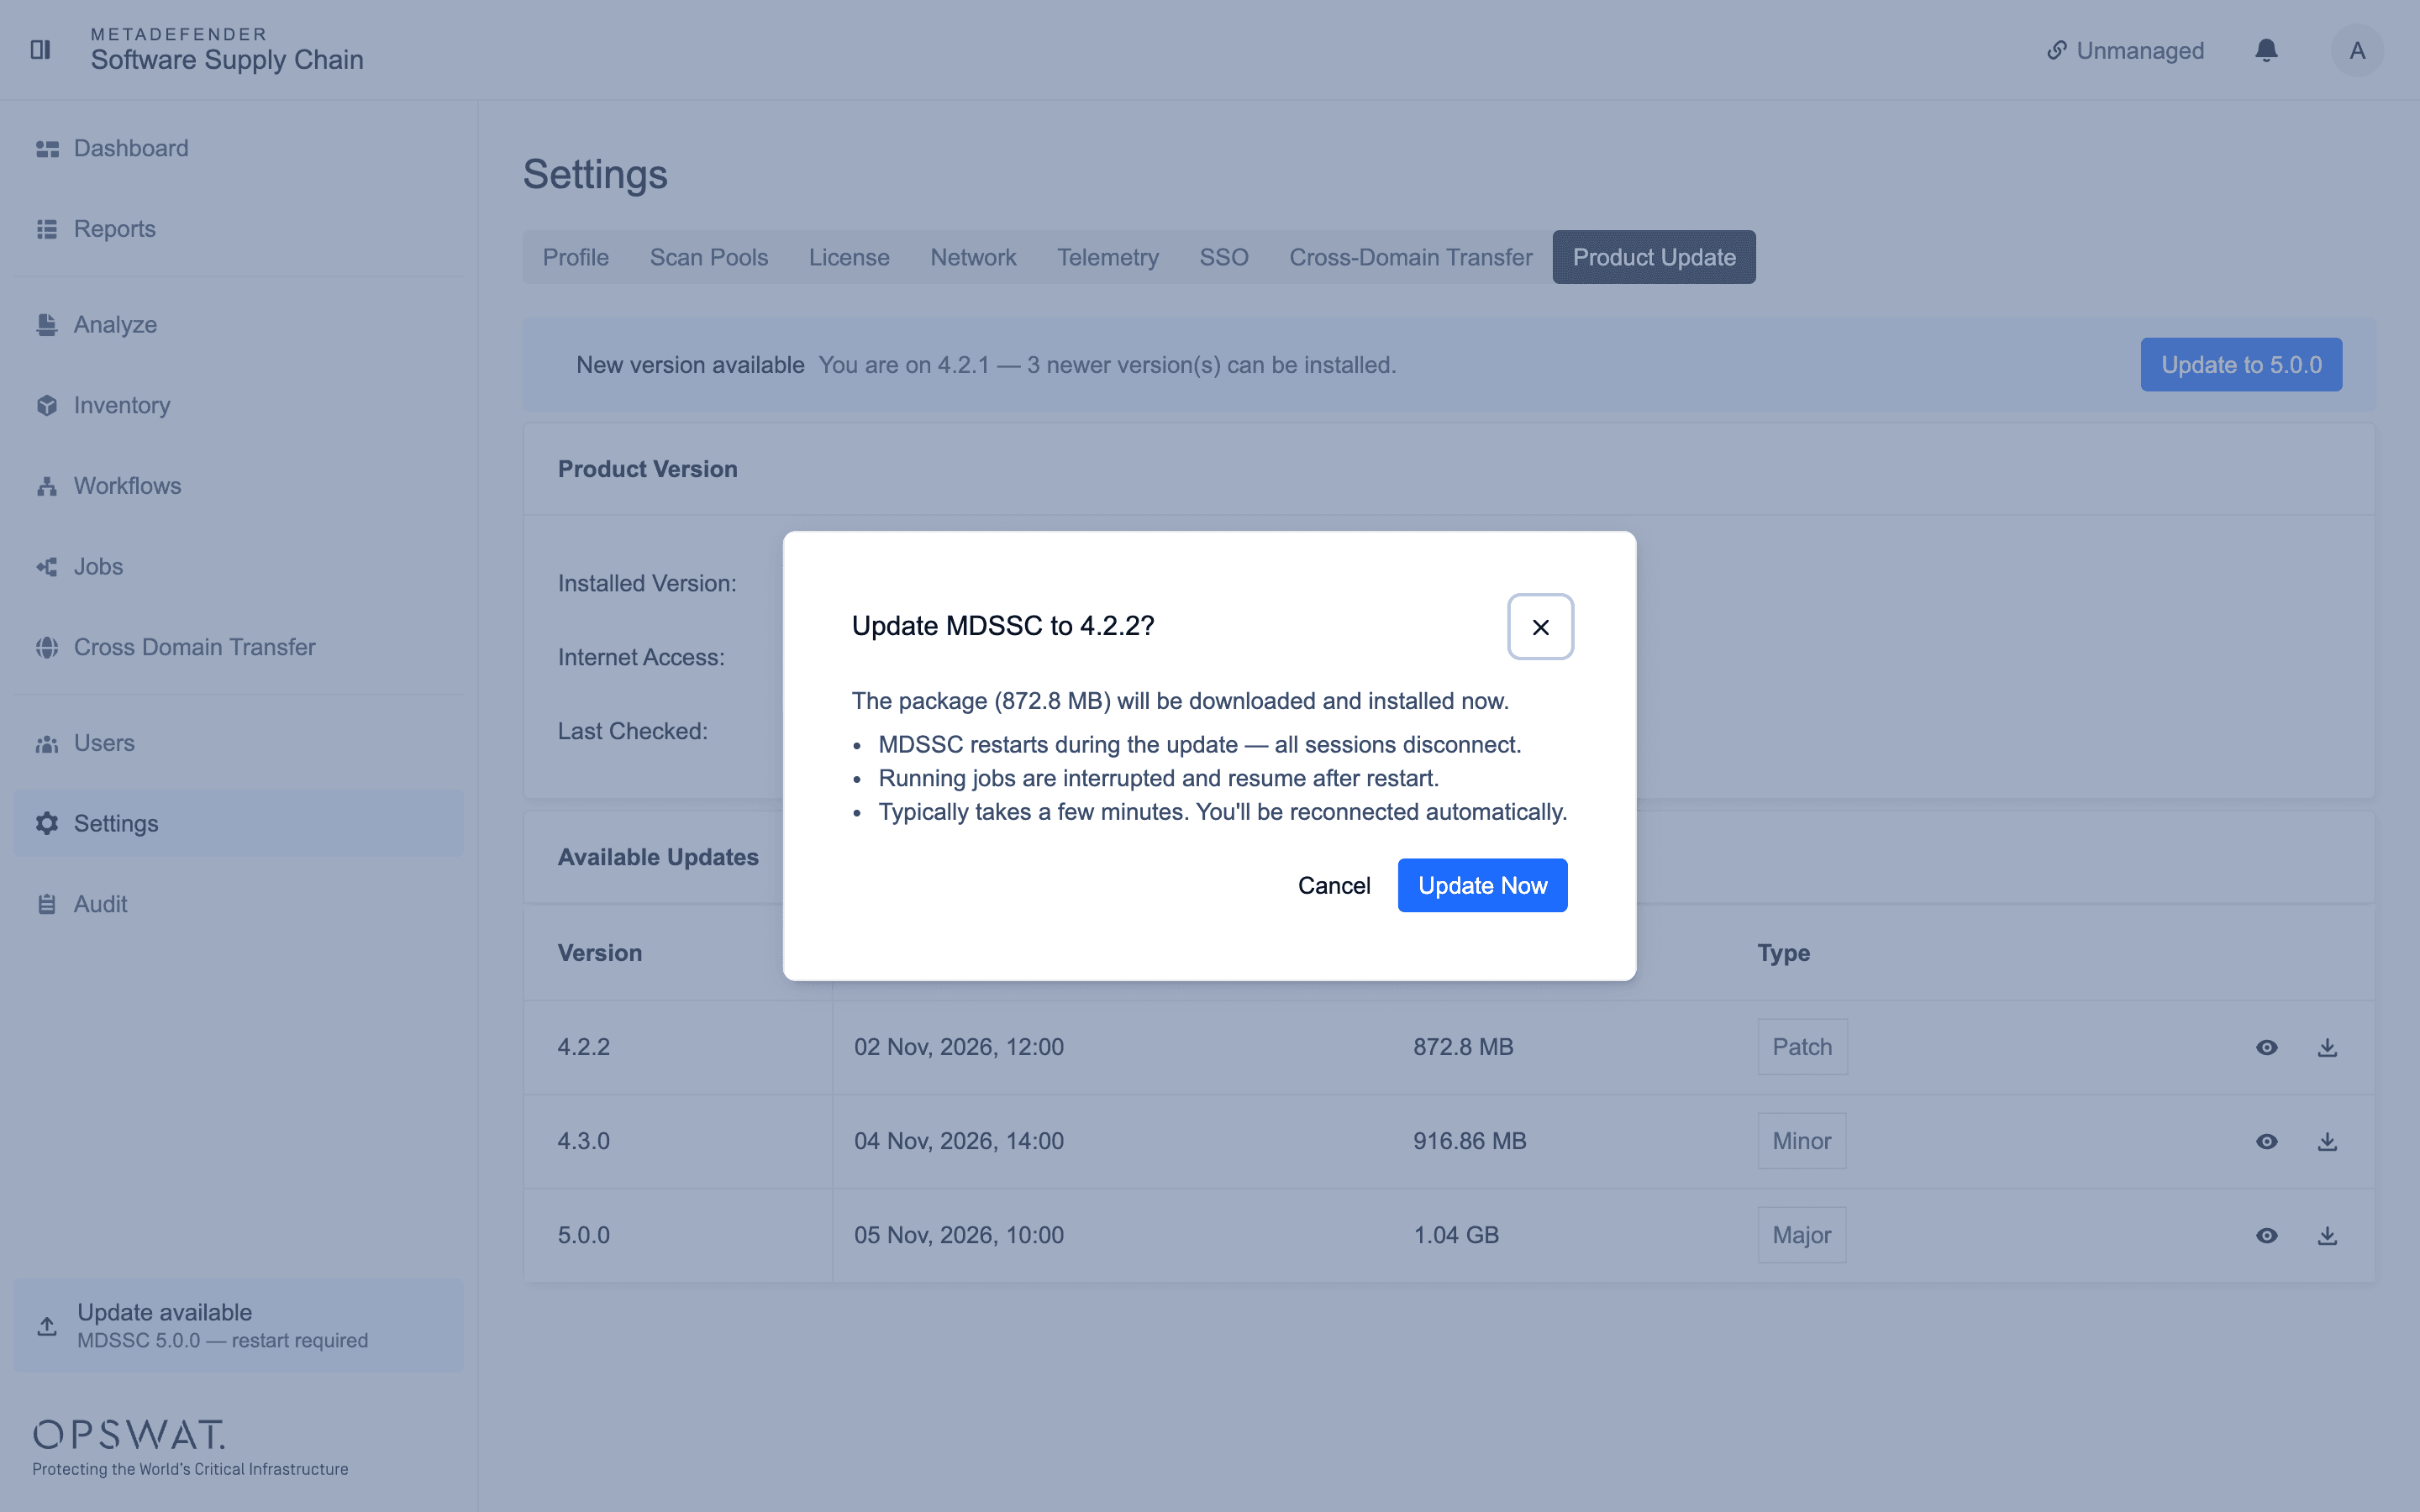
「設定」からのワンクリック更新
インターネットに接続できるインスタンスでは、[設定] からワンクリックで新しいバージョンに更新できるようになりました。更新は製品内から開始されます。
スキャン間の脆弱性を比較する
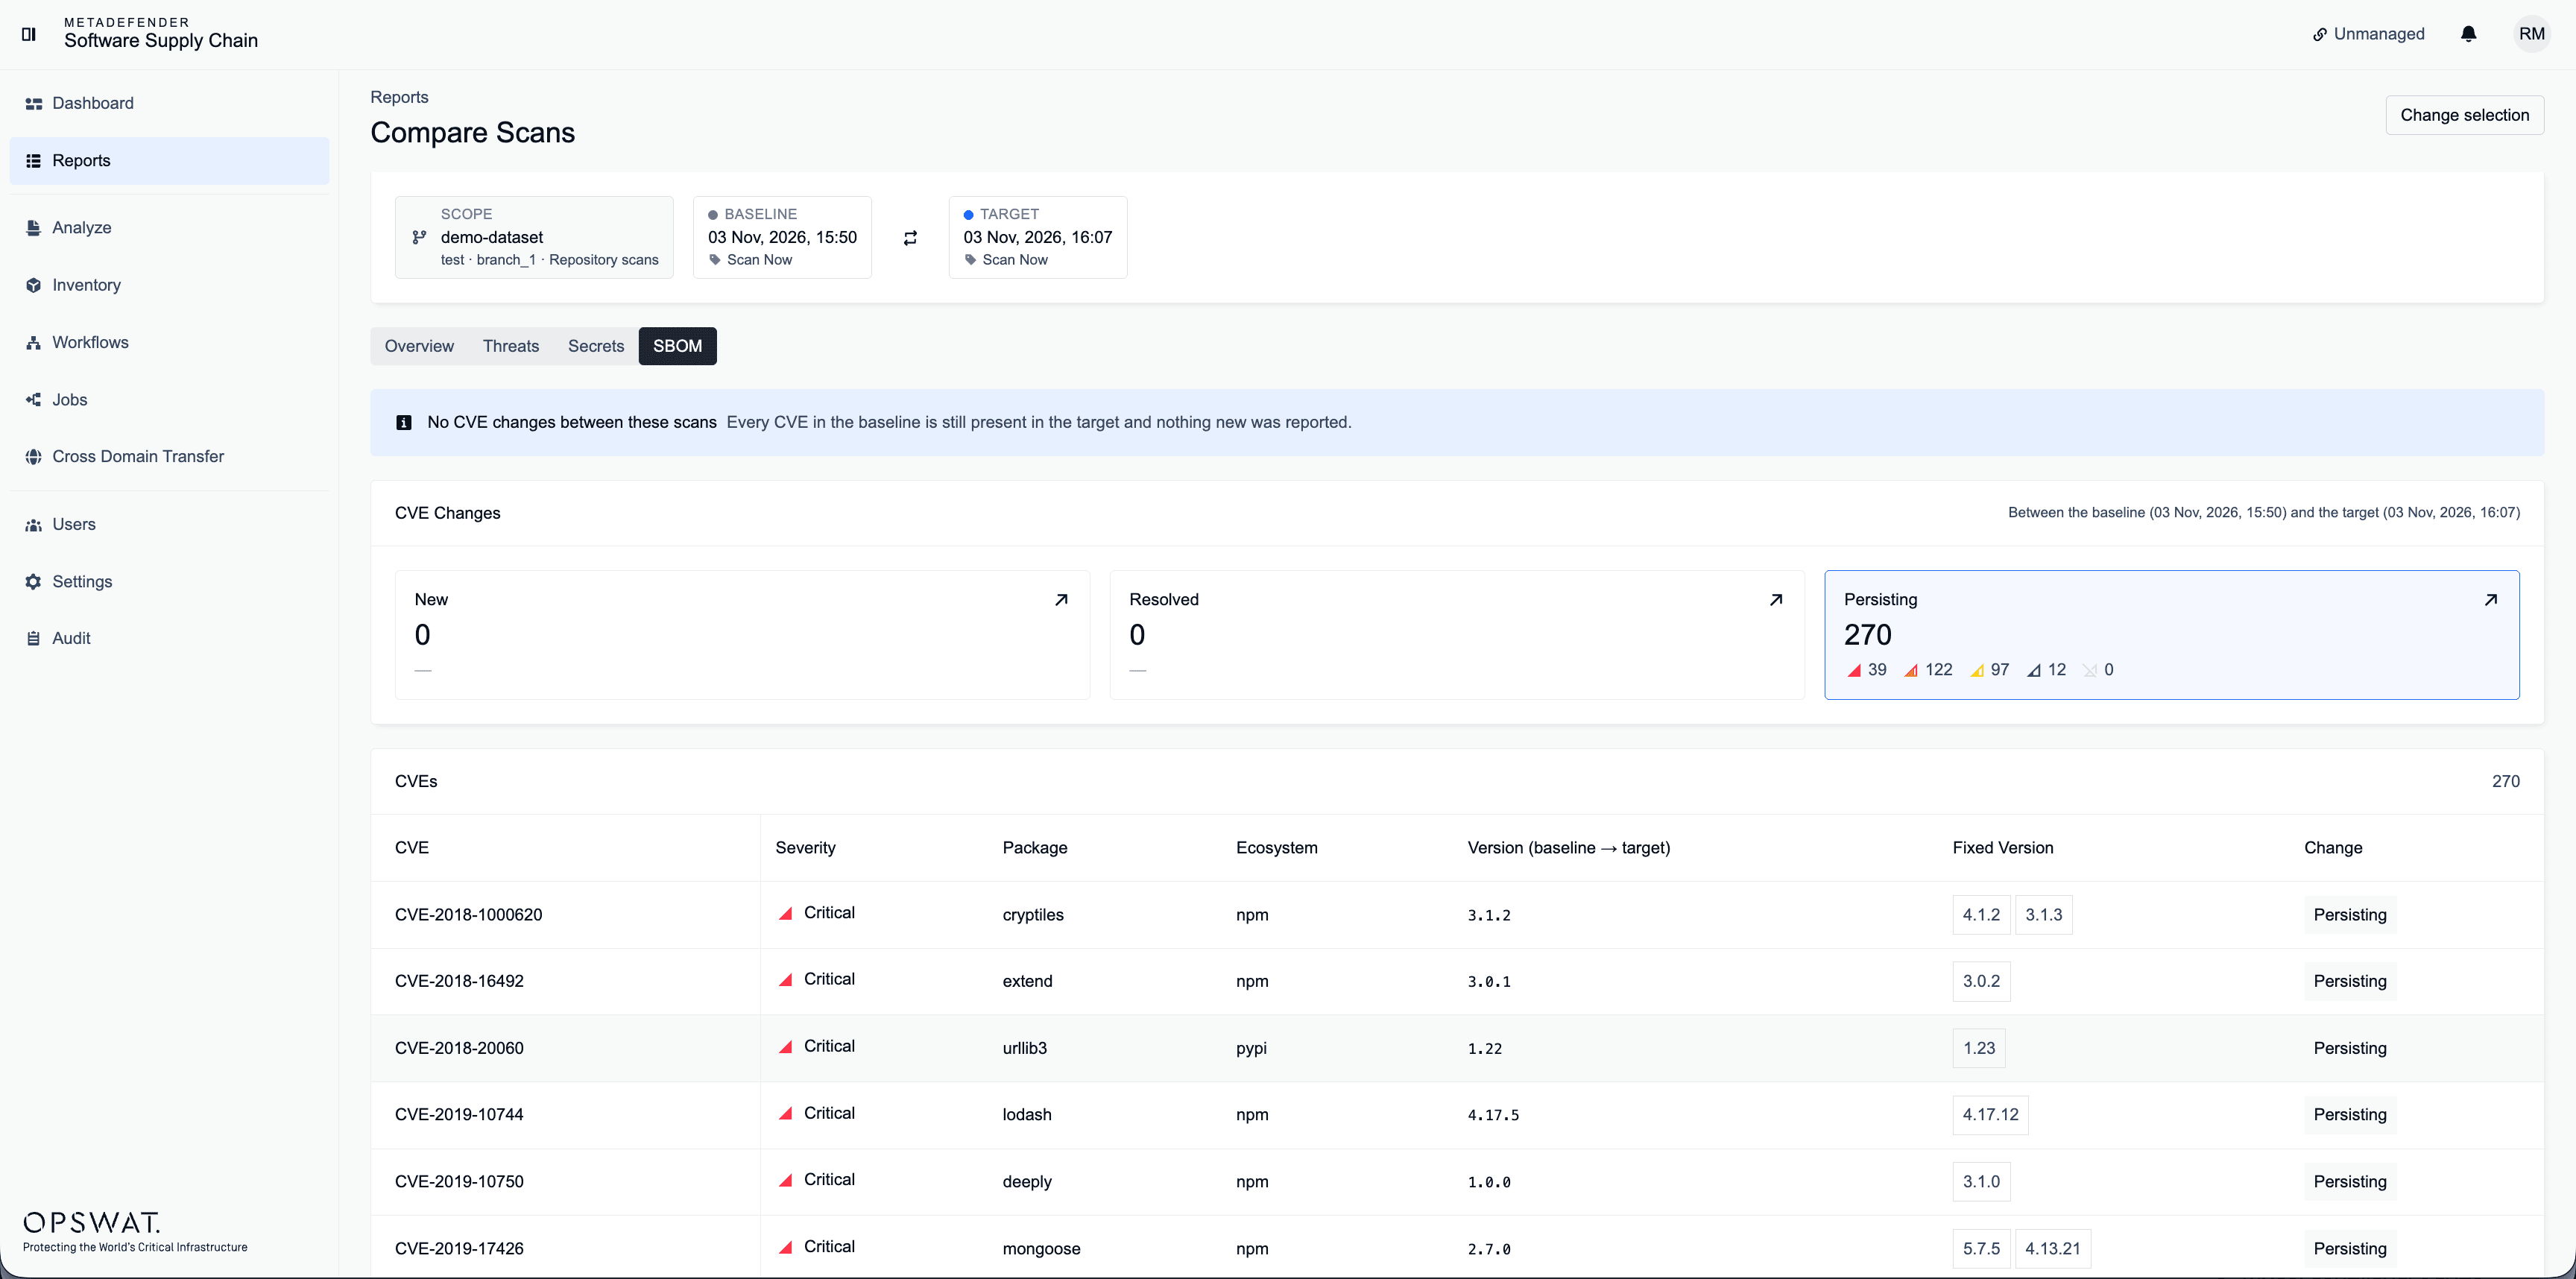
ユーザーは、1つのリポジトリまたはファイルに対して実施された複数のスキャン結果のCVE(Common Vulnerabilities and Exposures)を比較できるようになりました。この比較は、1回につき1つのリポジトリまたはファイルを対象とし、スキャンごとにCVEがどのように異なるかを表示します。
v4.3.0のその他の変更点
- 「レポートの削除」で結果の通知が表示されるようになりました
- カスタムラベルが設定されたパッケージを削除できるようになりました
- 刷新されたコマンドラインインターフェースには、デバッグ、サポート、バージョンに関するオプションが含まれています
入手先:My OPSWAT™ ポータル。
よくある質問
「設定」から更新できるインスタンスはどれですか?
インターネットに接続できるインスタンスは、「設定」からワンクリックで新しいバージョンに更新できます。
CVE比較では何を比較できますか?
1つのリポジトリまたはファイルに対して複数回実行したスキャン間で、CVEを比較することができます。
「タイムライン」タブには何が表示されますか?
[タイムライン] タブには、各スキャン段階、その所要時間、および失敗理由が表示されます。
