OT(オペレーショナル・テクノロジー)またはICS(Industrial 制御システム)ネットワークをインターネットから隔離することは、利用可能な最も効果的な対策の一つです。この隔離により、パッチを配布するネットワークから意図的に切り離された状態では、システムへのパッチ適用が困難になります。
2025年には、過去最多となる数の新たなCVE(Common Vulnerabilities and Exposures)が公表され、 48,000件以上、そのうち約40%が「重大」または「高」の深刻度と評価されました。その結果、 OTおよびICS環境に関する業界調査によると、ほとんどの組織は、主に予期せぬダウンタイムへの懸念から、これらのシステムに対して定期的なパッチ適用を行っていないことが判明したことが判明しており、その主な理由は、予期せぬダウンタイムへの懸念によるものである。
孤立したネットワークにおいてパッチ適用が機能しなくなる理由
エアギャップ方式や隔離されたネットワークは、インターネットへの通常の接続経路がないように構築されています。つまり、ベンダーのアップデートサービスに接続してパッチを適用するという標準的な方法は利用できません。組織では通常、リムーバブルメディアを介してアップデートファイルをエクスポートし、手作業でネットワーク境界を越えて持ち込むことで、この問題を回避しています。
この手動によるアプローチには、それ自体のリスクが伴います。これは、担当者がすべての手順を正確かつ予定通りに完了することに依存しており、また、リムーバブルメディアは、マルウェアが保護された環境に侵入する経路として広く知られています。
絶え間ない運用上のプレッシャーにさらされている中、重要なシステムは予期せぬダウンタイムを許容できないことが多く、多くのOTコンポーネントは、パッチのテストが困難であったり、パッチが提供されていない場合もある、旧式のベンダー固有のプラットフォーム上で稼働しています。これに加え、公表される脆弱性の数が増加していることも相まって、調査の結果、ほとんどのOT組織が定期的なスケジュールに従ってパッチを適用していないことが判明しています。
重要ネットワークにおけるパッチ適用に対する規制要件の厳格化
NERC(北米電力信頼性公社) CIP-007 では、大規模電力システムのサイバー資産に対して、文書化されたパッチ管理プログラムが義務付けられています。IEC(国際電気標準会議) 62443-2-3 および 62443-4-1 は、産業用オートメーションおよび制御システムに対するパッチおよび脆弱性管理の要件を規定しており、 NIS2 (EUの第2次ネットワーク・情報セキュリティ指令)やNIST(米国国立標準技術研究所)の SP 800-40 では、組織に対し、システムにいつ、どのようにパッチが適用されたかについての証拠を示すことがますます求められています。
Hardware-強制的な一方向データフロー
データダイオードとは、2つのネットワーク間でデータが物理的に一方向のみに流れるようにする、ハードウェアによるセキュリティデバイスです。 MetaDefender Optical Diode 1Uラックマウント型アプライアンス、DINレール型、およびコンパクトな Fend (XE/SE/CE) のフォームファクタで提供されています。光学アーキテクチャを採用し、完全なプロトコル分離を通じてこの一方向のデータフローを強制します。両側のソフトウェアの動作にかかわらず、送信元ネットワークへのルーティング可能な接続は存在しません。フォルダやファイルの転送、SMB/CIFS、WSUSベースのパッチおよびウイルス定義の更新など、パッチ配布に不可欠な多くのプロトコルをネイティブにサポートしています。
この接続は一方向の伝送のみをサポートしているため、確認応答に依存する標準的な双方向ネットワークプロトコルは、そのままでは通過できません。通常、プロキシサーバーやオンダイプロトコル変換が使用され、通常のファイル転送プロトコルやパッチ配布プロトコルを、境界を越える経路を再導入することなく、一方向のデータストリームに変換し、再び元の形式に戻すためのブリッジとして機能します。
多くのエクスプロイトは、被害をもたらすために双方向のセッションを必要としません。許可された方向への単一のファイル転送だけで十分である場合もあります。この課題に対処するため、OPSWAT は「MetaDefender Diode X」を提供しています。これは、パッチやアップデートの配信などのケース向けに、一方向のハードウェア転送機能とコンテンツ検査機能を組み合わせたものです。
ダイオードへのコンテンツ検証機能の追加
インフラストラクチャ自体にパッチを適用したからといって、自動的に信頼できるとは限りません。例えば、 WSUSは、マイクロソフトがネットワークから切り離された環境でのパッチ適用に推奨しているものの、デフォルトではエクスポートされる更新プログラムのメタデータにデジタル署名を行いません。署名されているのは更新パッケージ本体のみです。セキュリティ研究者たちは、 WSUSpect(2015年) や WSUSpendu (2017)といったツールを使用してこの脆弱性を実証しました。これらのツールはWSUSのメタデータを改ざんし、クライアントが通常の更新を装って、攻撃者が選択したマイクロソフト署名付きの実行ファイルをインストールするように仕向けるものでした。実行ファイル自体に有効な署名が付与されていたため、署名の検証だけではこれを検知できませんでした。
MetaDefender Diode X は、MetaDefender™のCore と同様に、ハードウェアによって強制されるルーティング不可の一方向転送機能を備えています。パッチの配信において、これは境界を越える各ファイルについて、以下のいずれかの状態になることを意味します:
- Metascan™(Multiscanning )を通じて最大10種類のマルウェア対策エンジンでスキャンを行い、既知のマルウェアの検出精度を高めています。
- 以下のツールを使用して、インストーラー、バイナリ、およびアプリケーションの脆弱性を評価しました。File-Based Vulnerability Assessment
- Deep CDR™ テクノロジーによるサニタイズ処理が施されており、ファイル内の脅威を単にフラグを立てるだけでなく、根本から除去します
- 既知の侵害の兆候について脅威インテリジェンスと照合し、ゼロデイ攻撃やこれまでに確認されていない脅威の検知を支援する
- 構造の検証(ファイル形式やスキーマへの準拠チェックを含む)を行い、パッケージが更新チャネルの要件を満たしていることを確認しました
ダイオードを用いたパッチ送達のための階層型アーキテクチャ
インターネットに接続された更新リポジトリから、保護されたネットワーク内にWindows、Linux、またはOEM/ICSベンダーのパッチを配信する必要がある組織向けです。MetaDefender Diode Xは、MetaDefender Core を使用して各パッチファイルをスキャン、評価、およびクリーンアップし、検証済みのファイルのみを、ハードウェアで強制されたルーティング不可能な光接続を介して転送します。 テレメトリ、画面表示、ログ転送など、ファイルレベルの検査を必要としないより単純な一方向転送については、同じハードウェア基盤が「MetaDefender 」Optical Diode として別途利用可能です。
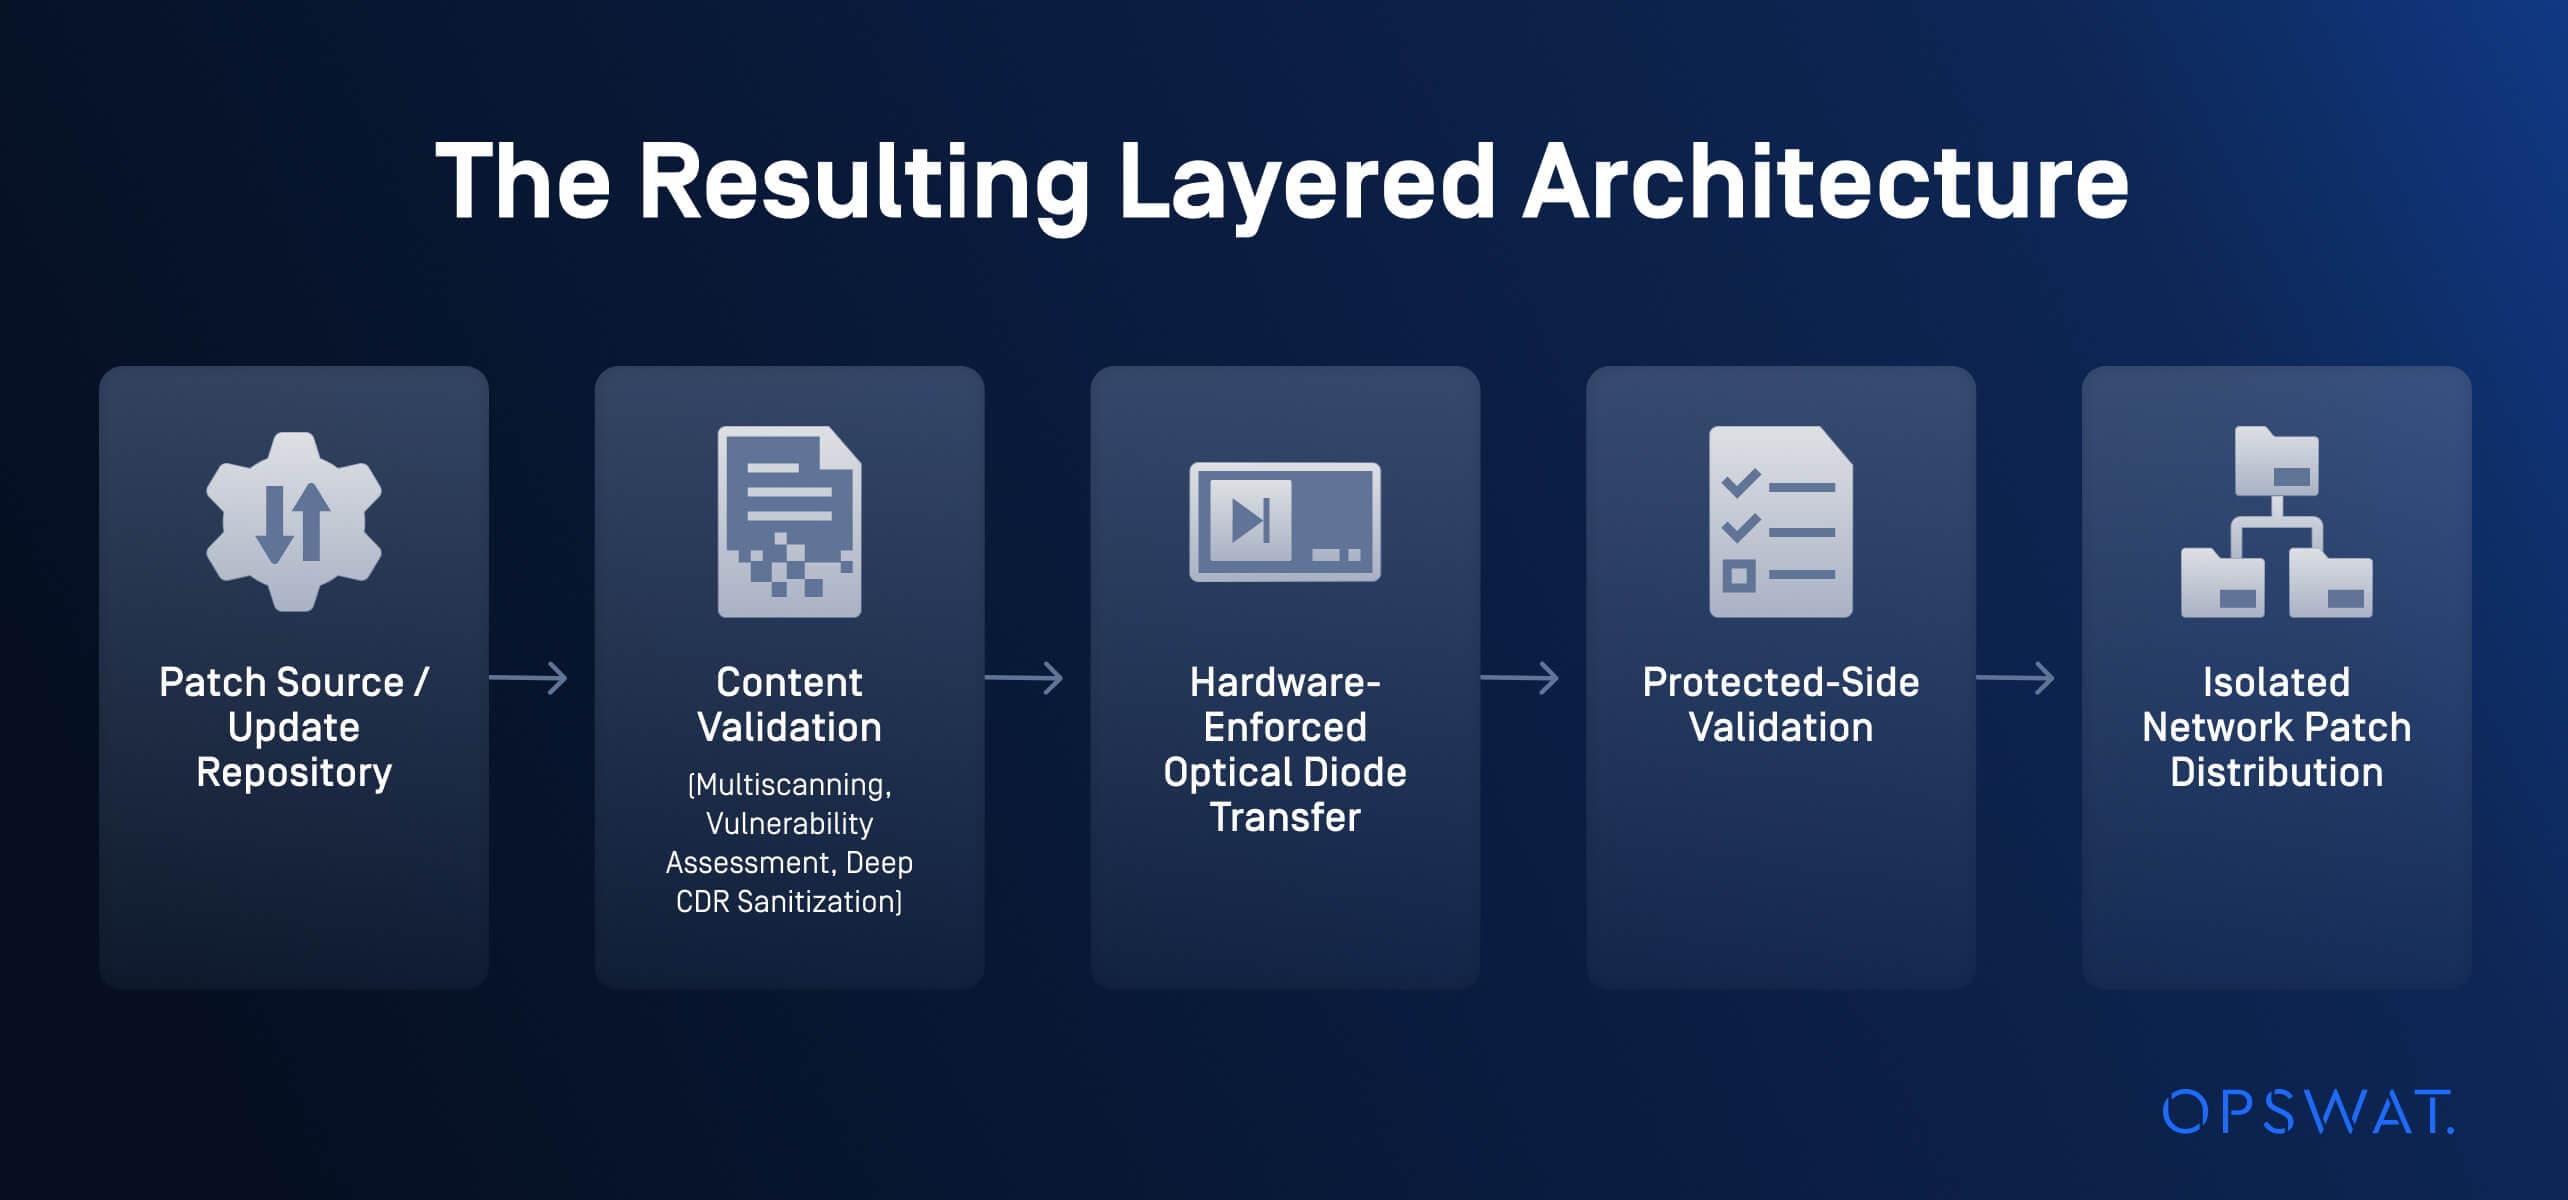
ダイオードの両側で検証を行うことは重要です。ローサイドでのチェックにより、明らかに不正なファイルが境界に到達することを未然に防ぎ、ハイサイドでのチェックにより、保護されたネットワークのパッチ配布プロセスにリリースされる前に、実際に到着したファイルの完全性を検証します。両側の各ステップの結果をログに記録することで、ネットワーク制御とファイルの両方を網羅した記録が環境に残されます。これは、組織が監査人や認定機関に対してプロセスを証明する必要がある場合に役立ちます。
重要インフラ分野における応用例
Hardware- コンテンツの妥当性検証を伴う強制的な一方向データフローにより、さまざまな安全なパッチ配信シナリオに対応できます:
- エネルギー・公益事業:より広範なパッチ管理戦略の一環として、インターネット接続を拡張することなく、変電所、発電所、および上下水道制御ネットワークに、検証済みのWindows、Linux、およびOEM/ICSベンダーのパッチを適用する
- 製造および産業用OT:製薬・バイオテクノロジーの生産環境で見られるように、エンジニアリング用ワークステーションと制御システムのソフトウェアを常に最新の状態に保つ
- 政府・防衛分野:認定に必要な一方向の境界を維持しつつ、機密システムや任務用システムにベンダーのセキュリティ更新プログラムを適用する
- 規制対象の重要インフラ事業者:NERC CIP、IEC 62443、NIS2 などの枠組みに基づく証拠要件を満たす、再現性があり、監査可能なパッチ適用プロセスを構築する
- 分離・エアギャップ化されたネットワーク: パッチや更新コンテンツの転送において、その場しのぎの取り外し可能なメディアによる更新転送を、管理され、ログが記録され、ハードウェアによって強制される経路に置き換える
今すぐ専門家にご相談いただき、MetaDefender Optical Diode およびMetaDefender Diode X が、コンテンツ検査機能を備えたハードウェアによる一方向データ転送を実現し、エアギャップ環境やOTネットワークにおけるパッチ管理のセキュリティ強化にどのように貢献できるかをご確認ください。