主なポイント: MetaDefender™ Aetherは、MetaDefender™Cloudのサンドボックス機能を拡張し、レピュテーション、AIを活用した静的解析、動的解析、脅威スコアリング、脅威ハンティングを組み合わせた5層の検知パイプラインを実現します。この統合により、悪意のあるファイルやキャンペーンに関するより詳細な洞察、リスクスコアに基づく判定、およびより広範なコンテキストが得られます。
10月1日より、MetaDefender™ Aether はMetaDefender™Cloud に完全に統合されます。この統合により、サンドボックスによって感染ファイルが検出されると、そのファイルからより詳細な分析結果や情報を取得できるようになります。
サンドボックス処理の段階では、現在、レピュテーションのコンテキスト、実行前の分析、スコア化された判定結果、およびそれに関連するキャンペーンレベルのインテリジェンスが追加されています。
MetaDefender のエーテルとは何か
MetaDefender Aetherは、OPSWATが提供するAIを活用したマルウェア検知ソリューションであり、既知、未知、検知回避型、およびゼロデイのファイルベースの脅威を検知するように設計されています。MetaDefender Aetherは、脅威レピュテーション、予測AI、Adaptive Sandbox 、脅威スコアリング、およびMLを活用した脅威ハンティングを単一の判定結果に統合することで、SOCチームがより迅速に対応し、不要なアラートを回避し、さまざまな環境においてリソースの優先順位付けを行えるように支援します。
MetaDefender Aetherは、脅威ハンターやSOCチームに対し、より深い洞察と追加のコンテキストを提供します
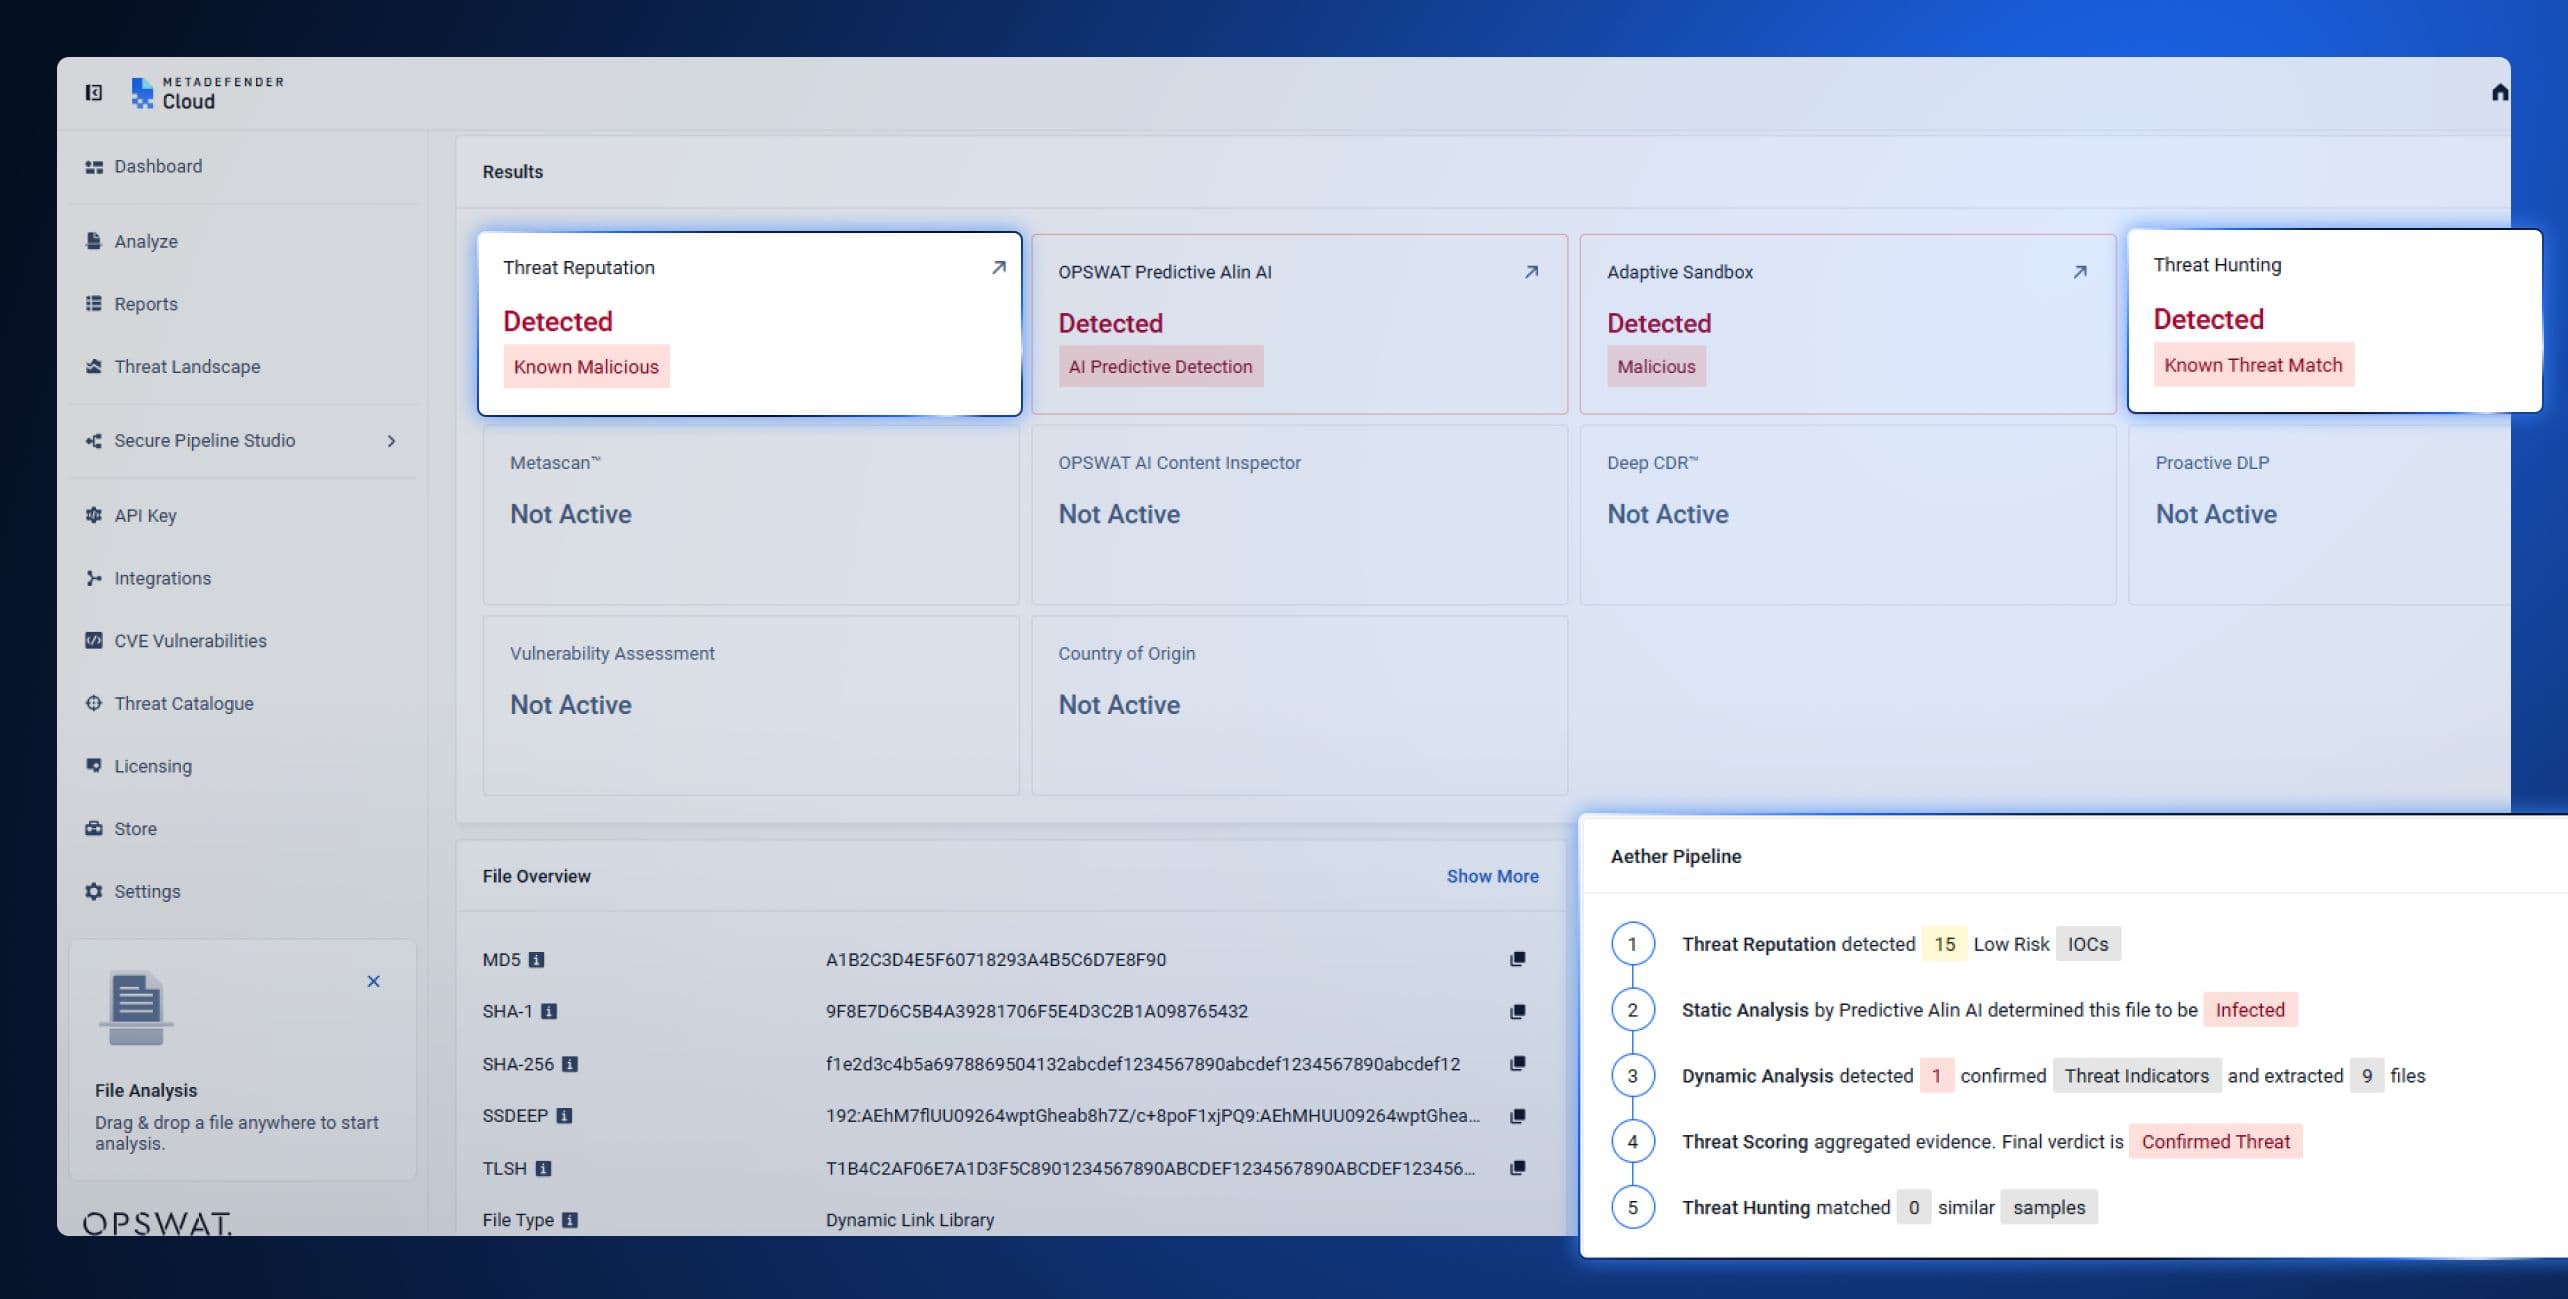
MetaDefender のAetherが統合されたことで、サンドボックスでの爆発テストの結果はMetaDefender に反映されます。Cloud には、MetaDefender のAetherが提供する5層パイプラインによる脅威レピュテーション、実行前の予測、脅威スコアリング、およびアトリビューションを伴う脅威ハンティング機能が組み込まれています。
MetaDefender (Cloud )に送信されるすべてのファイルは、現在このパイプラインを経由するようになり、その結果として、アナリストが手作業で5つの別々のレポートをまとめなければならなかったのに対し、1つの統合された判定結果が得られるようになりました。MetaDefender Aetherが分析にどのような付加価値をもたらすか、以下に示します:
レイヤー | アクション | 結果 |
1. 脅威のレピュテーション | ファイル、URL、IPアドレス、ドメインについて、オンラインまたはオフラインで継続的に更新されるレピュテーションデータと照合します | より詳細な分析を行う前に、再利用されたマルウェアや既知の攻撃者インフラを検知し、攻撃者にインジケーターをより早く破棄させるよう迫ります。 |
2. 静的解析 | Predictive Alin AIは、実行前にファイルを検査することなく分析します。ファイル構造、埋め込まれたオブジェクト、スクリプト、ペイロードの特性を精査し、シグネチャや実行テストを必要とせずに、ミリ秒単位で悪意の有無を予測します。 | これまでに確認されたことのないマルウェアや、感染のたびに形を変えるマルウェアを検知します。 |
3. 動的解析 | 命令レベルのエミュレーションを用いて、回避的なコードパスを強制的に実行させ、動作ログ、レジストリの変更、生成されたファイル、プロセスへのインジェクション、C2コールバック、および解析回避手法を明らかにする | 評判情報や静的解析だけでは得られない、詳細な行動証拠を提供します。アナリストが攻撃を記録し、脅威インテリジェンスを充実させるのに役立ちます。 |
4. 脅威スコアリング | 評判分析、静的解析、動的解析(実行フロー、難読化、永続化手法、MITRE ATT&CK/マルウェア動作カタログとのマッピングを含む)から得られた証拠を統合し、信頼度に基づく単一のリスクスコアとして算出します。 | 個別の出力結果を、アナリストが即座にアクションを起こせる単一の優先順位付けされた判断結果にまとめます。リアルタイムの重大度スコアにより、リソースを節約し、アラートのノイズを低減します。 |
5. 脅威ハンティング | MLを活用した類似性検索と脅威パターンの相関分析により、未知のサンプルを既知のマルウェアファミリー、インフラ、戦術、および関連する亜種と結びつけます | 単一のフラグ付きファイルからの検知から、キャンペーンレベルのインテリジェンスへと進化します。マルウェアの亜種を明らかにし、攻撃者にツール、インフラ、および手口の再考を迫ります。 |
MetaDefender およびCloud のユーザーにとって、これはどのような意味を持つのか
Aetherは、顧客がUIダッシュボードとAPI の両方を通じて直接利用できる新しいワークフローを導入しました。ファイルはどちらのインターフェースからも送信可能で、サンドボックスは従来通りデトネーション処理を継続します。このワークフローにより、分析で明らかになる内容や、その結果の表示方法に裏側で変更が加えられています。
リスクスコアに基づく判定/生データの出力ではなくファイルへの保存
サンドボックスがファイルをフラグ付けすると、脅威スコアリング層が、その情報をレピュテーションや静的分析結果と照合し、信頼度に基づく単一のリスクスコアとして算出します。アナリストは、サンドボックスの生出力を手作業で解釈するのではなく、スコア化された判定結果を受け取ります。
キャンペーンレベルの分析結果
脅威ハンティングでは、フラグが立てられたファイルを照合し、既知のマルウェアファミリー、インフラ、およびキャンペーンと関連付けます。かつては「このファイルは悪意のあるものである」という結論で終わっていた検知が、現在では「このファイルは特定のファミリーに属し、特定のツールを使用しており、特定の活動パターンに一致する」という詳細な分析へと発展しています。
アナリストが受け取るもの
このパイプラインは、静的指標と実行時指標の両方を基にした信頼度ベースのリスクスコアを含む統合的な判定結果を出力します。この判定結果には、MITRE ATT&CKおよびマルウェア動作カタログへのマッピング、展開済みのペイロード、抽出されたマルウェアの設定情報が含まれます。フラグが立てられたファイルを確認するアナリストは、単なる数値だけでなく、スコアそのものと、そのスコアが算出された根拠も把握することができます。
これらはいずれも、別途ツールを用意したり、別のアカウントでログインしたりする必要はありません。これらは、アナリストがすでに使用しているMetaDefender のダッシュボード(Cloud )上に表示されます。
統合とエコシステム
この統合機能はプラットフォームに組み込まれています。MetaDefender Cloud のファイル、ハッシュ、URL に関する公開 API、ファイル、URL、IP、ドメインの送信のための外部 REST API、およびAPI またはイベントエクスポートを介した SIEM やロギングプラットフォームへの直接接続に対応しています。また、CI/CD ツール、リポジトリ、SDK、プラグインと連携し、自動対応のための SOAR オーケストレーションプラットフォームとも連携します。
アクセスモデル
MetaDefender Aether の全機能へのアクセス権は、パッケージの有効化の一環として、OPSWAT の担当者から付与されます。
一度有効化されれば、別途操作方法を学ぶ必要のあるインターフェースはありません。判定結果、リスクスコア、IOCは、お客様がすでにファイルの送信や確認に使用している「MetaDefender 」Cloud ダッシュボードに直接表示されます。
Sandbox の検出にコンテキストを追加する
MetaDefender Cloudのサンドボックスは、静的解析ツールが見逃すものを常に検出できる能力を備えています。MetaDefender Aetherは、ファイルが以前に検出されたものと関連しているかどうかの情報、検出結果の信頼度、そしてそのファイルがどのファミリーやキャンペーンに属しているかといった、さらなるコンテキスト情報を提供します。
MetaDefender のゼロデイ検知機能について詳しくはこちらをご覧ください:Cloud 。metadefender.com で無料のコミュニティアカウントを作成して、ファイルのスキャンや、レピュテーション分析、サンドボックス分析の実際の動作を確認してください。
MetaDefender Aetherの5層検出パイプラインの全機能をご利用いただくには、営業担当までお問い合わせください。
その他のリソース
MetaDefender Cloud 用 Aether(製品ページ)
MetaDefender Cloud 向けAether - ソリューション概要 (PDF)
MetaDefender Aether - ソリューション概要 (PDF)
よくある質問:MetaDefender とAetherの連携についてMetaDefender Cloud
MetaDefender™ Aetherとは何ですか?
MetaDefender™ Aetherは、OPSWAT が提供するAIを活用したマルウェア検出およびサンドボックスソリューションであり、脅威レピュテーション、予測AI、Adaptive Sandbox 、脅威スコアリング、およびMLを活用した脅威ハンティングを統合し、単一の判定結果を導き出します。既知、未知、回避型、およびゼロデイのファイルベースの脅威を検知するように設計されています。
MetaDefender™ Aetherは、MetaDefender™のCloud サンドボックス機能をどのように向上させるのでしょうか?
MetaDefender™ Aether は、すべてのサンドボックス実行について、レピュテーションのコンテキスト、実行前の予測、リスクスコアリング、およびキャンペーンレベルの帰属分析を追加します。アナリストは、5つの別々のレポートを手作業で照合して情報をまとめる必要がなく、MITRE ATT&CK マッピングや抽出されたマルウェアの設定情報が含まれた、リスクスコア付きの統合された判定結果を1つで入手できます。
5つの検出レイヤーとは何ですか?
このパイプラインは、脅威レピュテーション(既知の指標との照合)、静的解析(実行前のAIによる予測)、動的解析(回避型コードのサンドボックスエミュレーション)、脅威スコアリング(すべての証拠を統合して信頼度スコアを算出)、および脅威ハンティング(サンプルを既知のマルウェアファミリーやキャンペーンと関連付ける)で構成されています。各レイヤーは、最終的な判定に異なる種類の証拠を追加します。
MetaDefender™ Aetherは、既存のAPI、SIEM、およびSOARのワークフローと連携できますか?
はい。MetaDefender (Cloud )のパブリックAPI、ファイル・URL・IP・ドメインの送信用外部REST API、SIEMおよびロギングとの連携、CI/CDツール、ならびに自動対応のためのSOARプラットフォームを、すべて既存のダッシュボード内でサポートしています。
MetaDefender™ Aetherは、Freeおよび/またはCommunityプランで利用できますか?
無料のコミュニティアカウントでは、レピュテーション分析およびサンドボックス分析による基本的なファイルスキャン機能をご利用いただけます。5層からなるパイプラインの全機能をご利用いただくには、OPSWAT の営業担当者を通じてパッケージの有効化を行う必要があります。