「実行前のゼロデイ検知」とは何ですか?
実行前のゼロデイ検知とは、シグネチャ照合やサンドボックスでの実行ではなく、ファイルの構造的・行動的特徴に対する機械学習による分析を用いて、悪意のあるファイルが実行される前にそれを特定する手法である。この手法では、特定の脅威に関する事前の知識を必要とせず、判定を下すためにサンドボックスでの実行も不要である。
主なポイント
- OPSWAT「Predictive Alin AI」は、ファイル構造や動作指標を分析し、実行前に悪意のある意図を予測することで、シグネチャでは検出できないゼロデイ攻撃を検知します。
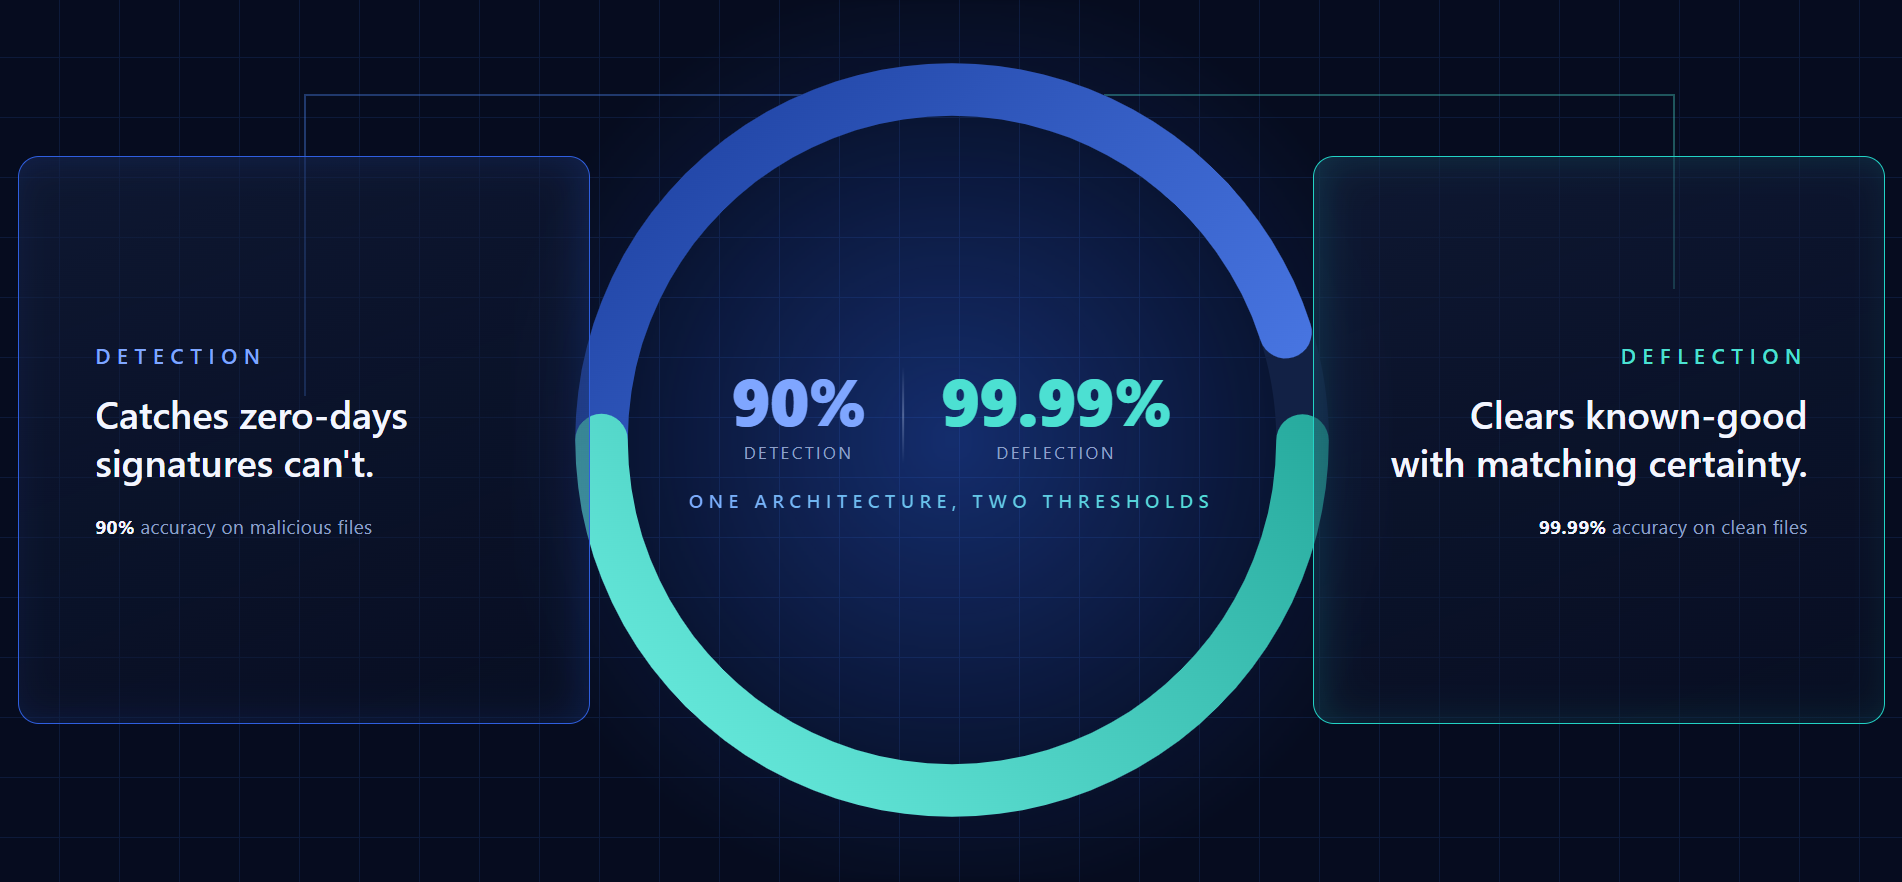
- このエンジンは、何よりも精度を重視してチューニングされています。悪意のあるファイルの検出精度は90%、正常なファイルの誤検知率は99.99%であり、すべての判定結果に基づいて適切な対応が可能で、アナリストの信頼も揺るぎません。
- PE(Portable Executable)ファイルの場合、P50で15ミリ秒未満で判定結果が得られ、サポートされている高リスクの実行ファイルについては、P90で50ミリ秒のパフォーマンスを示します。
- 「デフレクション」ユースケースでは、逆の方向でも同様の精度が適用されます。信頼性の高いクリーンなファイルは、Metascan™MultiscanningスキップしてDeep CDR™ テクノロジーに直接送られるため、セキュリティカバレッジを低下させることなく、パイプラインのレイテンシを低減できます。
- Predictive Alin AIは、クラウド、オンプレミス、エアギャップ環境のいずれにおいても、外部接続を一切必要とせずに、同一の動作を実現します。
- SANSの「2025年検出・対応調査」によると、セキュリティチームの73%が、検出における最大の課題として「誤検知」を挙げており、これは前年の64%から増加している。
なぜファイルトラフィックの99.9%はすでにクリーンなのか、そしてなぜそれが問題なのか
あらゆる企業のファイル転送パイプラインには、目に見えない非効率性が潜んでいます。MFT Managed File Transfer)ジョブ、ICAP インターネット・コンテンツ・アダプテーション・プロトコル)プロキシ、電子メールの添付ファイル、顧客向けアップロードポータル、ドメイン間データ転送には、ある共通の統計的事実があります。それは、これらを通じて転送されるファイルの約99.9%が、問題のないビジネスデータであるということです。残りの0.1%を占める悪意のあるファイルこそが、このパイプラインが存在する唯一の理由なのです。 リスクの大小にかかわらず、すべてのファイルが同等のセキュリティコストを負担しており、その画一性こそが非効率性の原因となっている。
「セキュリティ税」に関する法案は2つある
最初の課題は遅延です。朝のラッシュアワーに、他の数十件のファイルの後ろにキューに入れられたファイルは、それが通常のスプレッドシートであろうと未知の実行ファイルであろうと関係なく、完全なマルチスキャンによる処理を順番待ちすることになります。 銀行や金融サービス業界において、この遅延は、取引の保留、処理の遅延、そしてスキャナー待ちの電信送金に直結します。SANSの「2025年検出・対応調査」によると、対応時間はセキュリティチームの53%にとって最大の課題となっており、前年の45%から増加しています。
2つ目の課題は誤検知です。ほとんどの機械学習ベースのセキュリティエンジンは、リコール率を重視して調整されています。つまり、「すべてを捕捉し、ノイズは許容する」という方針です。このトレードオフはエンドポイント環境では有効です。しかし、ファイル処理パイプラインにおいて、誤検知が発生すると、正当な業務用ファイルがブロックされたり、SOC(セキュリティオペレーションセンター)への不要なアラートがトリガーされたりし、自動化を可能にするアナリストの信頼を損なうことになります。同じSANSの調査によると、現在、回答者の73%にとって、誤検知が検出における最大の課題となっていることが明らかになりました。
2つの使命、1つのパイプライン
セキュリティと速度は、本来相反するものではありません。 防衛、政府、重要インフラの環境では、データが転送される前にすべてのバイトを検査することを義務付けるコンプライアンス要件の下で運用されています。一方、金融、企業ポータル、大容量転送ワークフローでは、スキャンによる煩わしさが原因でユーザーがアップロードを中断したり、制御を迂回したりしてしまうため、ユーザー体験を重視する要件の下で運用されています。どちらの要件も正当なものであり、インテリジェントなトリアージによって満たすことができます。これは、信頼度に基づいてファイルをルーティングし、効果が見込める場合にのみ詳細な分析を集中させ、安全が確認されているトラフィックは高速で通過させるシステムです。
予測型AI「Alin」は、実行前にファイルのDNAを読み込む
Predictive Alin AIは、OPSWATマルウェア検出エンジンであり、実行前のゼロデイ攻撃を検出するために設計されています。ファイルの構造的および行動的特徴を機械学習を用いて分析し、悪意のあるファイルが実行される前に特定することを目的としています。このエンジンは、判定を下す際にシグネチャや特定の脅威に関する事前知識、あるいはサンドボックスでの実行テストに依存しません。Predictive Alin AIは、単一の命令が実行される前に、悪意のある意図を示す構造的指標を読み取ります。
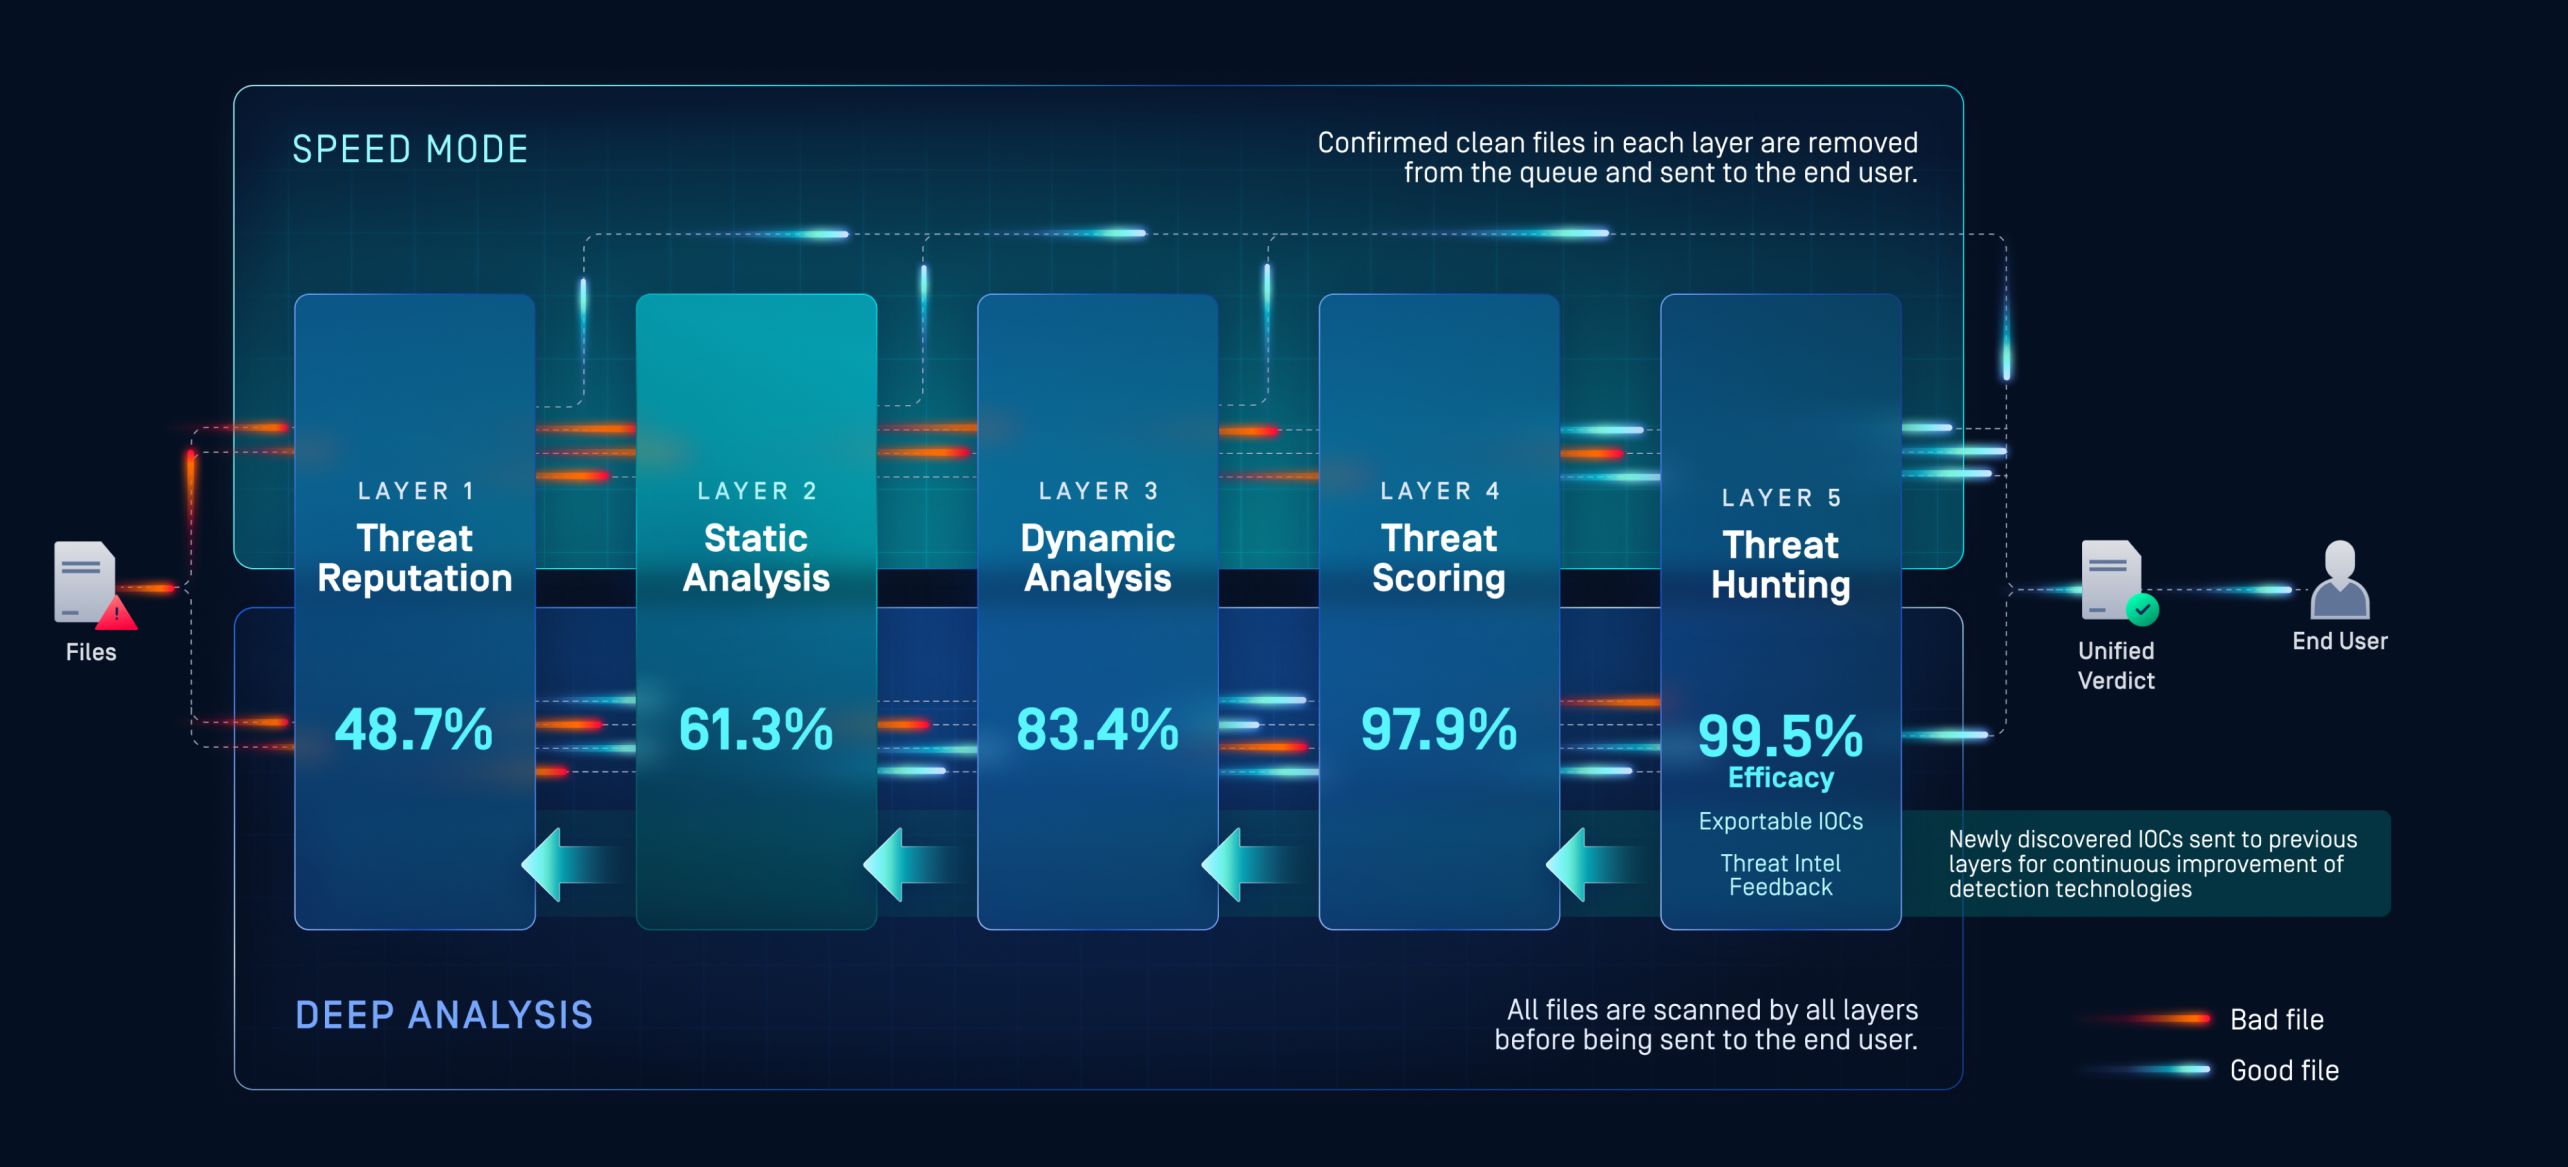
MetaDefender Aetherの5層パイプラインにおけるレイヤー2
OPSWAT の統合型ゼロデイ検出プラットフォーム「MetaDefender Aether™」において、「Predictive Alin AI」は、5層からなるパイプライン(脅威レピュテーション、静的解析、動的解析、脅威スコアリング、脅威ハンティング)のレイヤー2として機能します。「Predictive Alin AI」は、脅威レピュテーションと動的解析の間に位置し、ファイルがアダプティブサンドボックスに到達する前に判定を下します。
信頼性閾値を満たすファイルは、実行前に迂回またはブロックされます。閾値を満たさないファイルは、信頼性の低い静的判定に頼るのではなく、より詳細なエミュレーションを行う動的解析へと進みます。動的解析によって確認されたゼロデイの検出結果は、脅威レピュテーションおよび予測型AI「Alin AI」にフィードバックされ、パイプライン全体における今後の判定精度を向上させます。
エンジンが実際に分析しているもの
従来のウイルス対策エンジンは、リストに基づいて動作します。シグネチャが既知の脅威と一致すると、そのファイルにフラグが立てられます。AV-TEST.orgによると、毎日45万件もの新しいマルウェアサンプルが出現しているため、そのリストは常に一歩遅れてしまいます。予測型AI「Alin AI」は異なるアプローチを採用しており、悪意のあるファイルが過去に確認されたことがあるかどうかに関係なく、そのファイルが残す構造的特徴を抽出して分析します。
このエンジンは、以下のような特徴を評価します:
- ファイルのヘッダー、セクション、および全体的なレイアウト
- エントロピーパターンと圧縮コードの指標
- エントリポイントと制御フローの特性
- メタデータとインポートテーブル
これらは、脅威がファイル構造に埋め込む指標であり、その特定の脅威が以前に確認されたことがあるかどうかに関係なく存在します。検知を回避するために作成されたファイルであっても、やはり作成される必要があり、その作成過程には、学習済みのモデルが読み取れるパターンが含まれているのです。
「設計から始まる、精度第一」
ほとんどの機械学習セキュリティエンジンは、リコール率を最適化するように設計されています。つまり、可能な限り多くの脅威を検知し、カバレッジを確保するための代償として誤検知を受け入れるという考え方です。OPSWAT は、「Predictive Alin AI」において、これとは正反対の設計方針を採用しました。このエンジンは、まず精度を最優先に調整されています。「Predictive Alin AI」が判定を下す際、その判定は、人間の確認なしに信頼され、即座に実行に移せるよう設計されています。
この精度は両方向に見られますが、その精度は異なります。悪意のあるファイルの検出はより困難な課題であり、精度は90%に達する一方で、安全なファイルの判定では99.99%の精度を達成しています。この非対称な精度こそが、「Deflection」のユースケースを可能にしているものであり、これについては次のセクションで詳しく説明します。
セキュリティ機能としての速度
Predictive Alin AIは、PEファイルに対してP50で15ミリ秒未満で判定結果を提示し、サポート対象の高リスク実行ファイルについては、P90で50ミリ秒、P99で100ミリ秒未満のパフォーマンスを実現しています。 現在、PE、PDF、Mach-O、ELFの4つの形式が本番環境で利用されており、ロードマップにはさらなる形式のサポート拡大が盛り込まれています。判定結果は、ユーザーがファイルのアップロードを認識する前に得られるため、パイプラインのボトルネックとなることなく、インライン保護を実用的に実現できます。
「デフレクション」でレイテンシーの格差を解消する
検出に成功すれば、エンジンが正常に機能していることが証明されます。正しく検出されたゼロデイ攻撃の事例は、逆の判断を下すために必要な実績を積み上げるデータポイントとなります。その信頼が確立されれば、悪意のあるファイルを検出する際に用いられるのと同じ精度基準を、安全なファイルを同等の確信を持って見分ける際にも適用できるようになります。
2つの経路からなるパイプライン
Predictive Alin AIが「安全」という高信頼度の判定を下した場合、そのファイルは「検証済み」のショートカットを経由します。Multiscanning バイパスしMultiscanning 配信前にDeep CDR™テクノロジーによる sanitization 処理へ直接送られますMultiscanning Predictive Alin AIが確信を持てない場合、ファイルは通常のフルルートを経由します。つまり、最大30のエンジンによるマルチスキャン、Deep CDR™テクノロジーによる処理を経て、配信前に完全な判定が下されます。 すべてのファイルには最終的に判定結果が下されます。経路の変更は処理経路に影響を与えるだけで、結果そのものを変えるものではありません。
これは、負荷がピークに達する時間帯に最も重要になります。朝のメールの急増、一日の終わりのバッチ転送、そして発表後のアップロードの急増は、まさにキューが長くなり、応答時間が延びるタイミングです。ディフレクションは、正常なトラフィックをインジェスト段階で処理することで、パイプラインの残りの部分がそのトラフィックの波を吸収することを防ぎます。
ゼロトラストは維持される
迂回処理を行っても、精査が緩むことはありません。MetaDefender™の基盤となっている「ファイルもデバイスも信用しない。™」という理念は、今も変わりません。いかなるファイルも安全であると見なされることはありません。迂回処理は保守的な措置です。エンジンが確実と判断した場合は即座に処理を行いますが、少しでも疑わしい場合は、そのファイルに対してより慎重な処理経路をたどらせます。曖昧さは、迂回処理の層では決して解消されません。
予測型AI「Alin AI」がSOCのアラート疲労をどのように軽減するか
SANSの「2025年検出・対応調査」によると、73%のセキュリティチームにとって、誤検知が検出における最大の課題となっており、誤検知の発生率が非常に高いと回答したチームは、前年の13%から20%へと増加しています。誤検知が1件発生するたびに、アナリストが真の脅威への対応から引き離され、正常なワークフローから無害なファイルがブロックされ、検出システムそのものへの信頼が徐々に損なわれていくことになります。
アラートの件数がなぜセキュリティ上のリスクとなるのか
大量のファイルが流れるパイプラインを管理するSOC(セキュリティオペレーションセンター)チームは、複合的な問題に直面しています。パイプラインを通過するファイルが増えるほど、検知スタックが生成するアラートも増え、有用な情報とノイズを区別することがますます困難になるのです。アナリストが勤務時間中に誤検知の処理に追われている間、真の脅威はより長い時間をかけて活動を続けることができます。SOCのボトルネックは、まさに検知のボトルネックなのです。
より高度な分析がこの悪循環をどのように断ち切るかについて詳しく知りたい方は、以下の記事をご覧ください:「SOCのボトルネック:より高度なサンドボックス技術によるアラート疲労の悪循環の打破」。
自動化の基盤となる精度
Predictive Alin AIは、リコール率ではなく精度を重視することで、アラート疲労を根本から解消します。SOCが信頼できる判定とは、自動化が可能な判定に他なりません。これまで、ファイルに問題がないことを確認するために人的なレビューを必要としていたワークフローも、介入なしにエンドツーエンドで実行できるようになり、アナリストは、真に注意を要する曖昧で不審なファイルに集中できるようになります。ミリ秒単位で得られる高信頼度の判定により、パイプラインがスムーズに流れ、キューが滞ることなく処理されます。
重要インフラにおける予測型Alin AI
検知ギャップと遅延ギャップは、特定のセクターに限った問題ではありません。製造業、エネルギー業界、政府機関といった環境を問わず、検知ギャップや遅延ギャップはさまざまな運用状況において発生しています。以下の表は、Predictive Alin AI が対応する機能に対する、各セクター固有の課題をまとめたものです。
業界別におけるPredictive Alin AIの活用
対応業界 | Core | 予測型AI「Alin AI」の活用方法 |
金融 | 大容量ファイルパイプラインおよび顧客用アップロードポータルにおけるゼロデイ実行ファイルと検知回避型マルウェア | 「精度最優先」の判定により、誤検知を減らし、SOCへのアラート数を抑制しつつ、シグネチャでは検出できない脅威を捕捉します。 |
製造業 | 悪意のあるファームウェア、ビルドアーティファクト、およびサプライヤーから提供された実行ファイルが本番環境に流入する | ファイルがOTシステムに到達する前の実行前判定;既存のワークフローに統合 |
エネルギー&公益事業 | 電力網および発電所の運用を標的とした、悪意のあるフィールド更新およびベンダー提供のソフトウェア | ネットワーク接続を一切必要としないエアギャップ方式の導入。隔離されたOT環境においても、機能低下モードは発生しません。 |
政府・防衛 | 機密扱いおよびミッションクリティカルな環境におけるゼロデイ実行ファイル;厳格なコンプライアンス要件 | 99.99%の精度でオフライン対応の検知が可能。クラウドに依存することなく、規制対象環境やクロスドメイン環境に対応 |
金融サービス:待ち行列を解消する精度
金融サービス企業は、あらゆる業界の中でも特に処理量の多いファイルパイプラインを運用しています。顧客向けアップロードポータル、文書取り込みワークフロー、ドメイン間転送などはすべて、絶え間ないファイルトラフィックを生み出しており、不要なアラートが1件発生するたびに、アナリストは真の脅威への対応から注意をそらされてしまいます。SANSの調査によると、73%のセキュリティチームにとって、誤検知が検知における最大の課題となっており、誤検知の発生率が非常に高いと回答したチームは、前年の13%から20%へと増加しています。
Predictive Alin AIは、リコール率ではなく精度を重視して調整を行うことで、アラートの発生源からその数を削減します。SOCが信頼できる判定は、SOCが自動化できる判定であり、これによりアナリストは、真に調査が必要な案件に集中できるようになります。
製造・Supply Chain:脅威が生産工程に侵入する前に阻止する
製造環境では、特有の侵入問題に直面しています。サードパーティのサプライヤーから提供されるファームウェアの更新プログラム、ビルドアーティファクト、ソフトウェアパッケージは、脅威として認識される前にファイルとして届きます。悪意のあるパッケージがOTシステムに到達する頃には、被害はすでにネットワーク境界の内側に及んでいるのです。 Predictive Alin AIは、これらのファイルを境界線で遮断し、本番環境に導入される前に実行前の判定を下します。OPSWAT検知・MetaDefender 動作するこのエンジンは、アーキテクチャの変更を必要とせずに、既存のインテークワークフローに予測インテリジェンスの層を追加します。
エネルギー・公益事業:完全な精度を実現するエアギャップ方式による保護
エネルギーおよび公益事業事業者は、重要インフラの中でも特にネットワーク接続が制限された環境を管理しています。多くの検知手法は、エアギャップ環境では性能が低下します。これらはクラウドでの照会や外部テレメトリに依存していますが、そうした手段はそもそも利用できないからです。 Predictive Alin AIは、クラウド環境と同等の99.99%の精度で完全にオフラインで動作し、その性能を維持するために外部接続やクラウド検索を一切必要としません。フィールド更新パッケージやベンダー提供のソフトウェアは、送電網や発電所の運用システムに到達する前にネットワーク境界で検査することができ、ネットワークが隔離されている場合でも、数ミリ秒で判定結果が得られます。
政府・防衛:接続性のないコンプライアンス
政府および防衛分野の環境では、2つの制約が同時に課されています。1つは、未検証のものは一切移動させてはならないという厳格なコンプライアンス要件であり、もう1つは外部との接続を禁止するネットワークアーキテクチャです。これまで、これらの制約により、徹底的なスキャンと運用速度のどちらかを選ばざるを得ない状況に追い込まれてきました。Predictive Alin AIは、実行前のゼロデイ検知機能を提供することで、この両方の課題を解決します。その機能は以下の通りです:
- エアギャップ環境およびクロスドメイン環境において、完全にオフラインで動作します
- サンドボックスでの実行を必要とせずに、高信頼性の検出要件を満たします
- MetaDefender 、MetaDefender File Transfer™、MetaDefender の導入環境に統合されます
- MetaDefender の5層パイプラインのうち、Aetherのレイヤー2として、ゼロデイ再学習ループを通じて継続的に改善を行い、その際、ライブ接続を必要としない
Predictive Alin AIの実際の動作をご覧ください
「Scan What Matters」ウェビナーでは、Predictive Alin AIがゼロデイ攻撃の検知ギャップとパイプラインの遅延ギャップをどのように解消するかについて解説し、実稼働環境におけるディフレクションのユースケースや精度指標のライブデモを行います。オンデマンド録画を、ご自身のペースでぜひご覧ください。
検知プログラムのベンチマークを行う
OPSWAT後援する「SANS 2025 検知・対応調査」では、銀行、政府機関、医療、製造業の各分野で活躍する300名以上のセキュリティ担当者が、誤検知の急増、アラート疲労、ゼロデイ攻撃への曝露といった課題に直面する中で、検知手法をどのように見直しているかを明らかにしています。レポートの全文をダウンロードして、自社のプログラムがどの位置にあるかを確認してください。
よくある質問
「実行前のゼロデイ攻撃検出」とは何ですか?また、従来のウイルス対策ソフトとはどのように異なるのでしょうか?
実行前のゼロデイ検知は、ファイルが実行される前にその構造的・動作的特性を分析することで、シグネチャの一致やサンドボックスでの実行を必要とせずに、悪意のあるファイルを特定します。従来のウイルス対策エンジンは、既知の脅威のリストに基づいて動作するため、過去に確認されたものしか検知できません。一方、予測型AI「Alin AI」は、悪意のあるファイルがその生成過程で残す構造的指標を読み取り、いかなるシグネチャデータベースにも登録されていない脅威を検知します。
OPSWAT Alin AIの誤検知率はどのくらいですか?
Predictive Alin AIは、何よりも精度を重視して調整されています。悪意のあるファイルの検出精度は90%に達し、正常なファイルのフィルタリング精度は99.99%に達しています。誤検知率は0.01%です。本番環境において観測された誤検知率は、この目標値さえも下回っています。
Predictive Alin AIは、エアギャップ環境やオフライン環境でも動作しますか?
はい。Predictive Alin AIは、外部との接続を一切必要とせず、完全にオフラインで動作します。また、エアギャップ環境での導入においても、パフォーマンスの低下は生じません。エンジン本体とそのモデルはすべて独立して動作するため、クラウドへの依存が許されない政府機関、防衛機関、重要インフラ、および規制対象の環境に適しています。
セキュリティのカバー範囲を狭めることなく、Deflectionはどのように機能するのでしょうか?
Deflectionは、独自の99.99%の精度閾値を用いて、信頼性の高いクリーンなファイルを特定します。この閾値を満たすファイルは、Metascan™のMultiscanning を bypassし、Deep CDR™テクノロジーに直接送られ、サニタイズ処理が行われます。閾値を満たさないファイルは、分析プロセス全体を経由します。すべてのファイルに対して判定結果が下されます。Deflectionが変更するのは経路であり、基準そのものではありません。
Predictive Alin AIは、MetaDefender Aether™の5層パイプラインにおいてどのような位置づけにあるのでしょうか?
これはレイヤー2であり、「脅威レピュテーション」と「動的解析」の間に位置しています。信頼度の高い正常なファイルは迂回され、信頼度の高い悪意のあるファイルは実行前にブロックされ、判定が不明確なファイルは動的解析へと送られ、より詳細な検査が行われます。
Predictive Alin AI は、OPSWAT と連携していますか?
Predictive Alin AIは、MetaDefender のAether™(5層からなるゼロデイ検知パイプラインのレイヤー2として機能)をはじめ、MetaDefender のCore™、MetaDefender のCloud™、MetaDefender のManaged File Transfer™、MetaDefender のKiosk™、およびICAP の各ワークフローに統合されます。このソリューションは、従来のアンチウイルスエンジンでは検知が困難な領域において予測型検知機能を追加することで、Metascan™Multiscanning の機能を強化するとともに、API を基盤としたアーキテクチャを通じて、既存のワークフローへの統合を実現します。
- 予測型AI「Alin」 ,
- マルウェア解析 ,
- ゼロデイ脅威 ,
- MetaDefender