2026年11月20日 |Email SecurityEmail Security エネルギー・公益事業分野:購入前に確認すべき事項エネルギー・公益事業分野向けのメールセキュリティソリューションは、導入前に必ずテストを行ってください。配信前のファイル検査、受入基準の設定、IT・OT間の多層防御の強化を実施しましょう。続きを読む 11月20 2026MetaDefender Software Supply Chain™ v4.3.0:プラットフォームの再構築、ワンクリック更新、および脆弱性の比較 続きを読む 11月20 2026新しい「OESIS OK」体験のご紹介 続きを読む 11月19 2026CVE-2026-111760: 悪意のあるGitリポジトリを介したリモートコード実行続きを読む 11月19 2026AIが生成したエクスプロイトスクリプトが、水道・電力システムの制御システムを標的にしている 続きを読む 11月19 2026ITおよびセキュリティチームの作業時間の42.5%が、ファイル関連のセキュリティ業務に費やされている 続きを読む 11月18 2026航空機の設計から、次なる重要インフラの停止について学べることは何か 続きを読む 11月18 2026Secure Patch Management データダイオードを備えたエアギャップ環境において 続きを読む 11月18 2026Deep CDR™が、そのパーサーをクラッシュさせるよう仕組まれたファイルを、不審な分解手法を用いてどのように処理するか続きを読む すべての記事を見る2026年11月12日 | 業界ニュースSANSの「2026年 ICS/OT Security 実態調査」によると、ICS/OTインシデントは過去最大の単年度増加を記録した。SANSの「2026年 ICS/OT Security の現状」調査によると、ICSおよびOTに影響を及ぼすインシデントが急増していることが明らかになりました。回答者の3人に1人が、今年、ICS/OT関連のインシデントが発生したと報告しています。続きを読む 11月10 2026SWIFT CSCF v2027:Secure ゾーン以外ではどのような変更点があるのか? 続きを読む 10月27, 2026CVE-2026-32710: MariaDB の JSON スキーマ検証におけるヒープベースのバッファオーバーフロー続きを読む 10月23, 2026CVE-2026-9256 および CVE-2026-42945:2つのNGINX Rewrite-Engineの脆弱性を連鎖させてリモートコード実行を引き起こす続きを読む 10月16, 2026認証バイパスからカメラの完全な乗っ取りまで続きを読む 9月3,2026SOCIの重要インフラリスク管理プログラムに関する最新情報続きを読む 8月19 2026ミネソタ州とミシガン州での水に関する攻撃は、驚くことではない続きを読む 7月20 2026AIは、パッチを当てられない問題を浮き彫りにしている続きを読む 6月17 2026重要インフラにおいて、管理されていない自律的なセキュリティ上の決定がなぜリスクとなるのか続きを読む すべての記事を見る2026年10月22日 |Cloud SecurityAWSファイルアップロードにマルウェアスキャン機能を追加する方法AWS上でファイルのアップロードを受け付けるすべてのアプリケーション――S3を基盤とする顧客ポータル、社内の文書ワークフロー、添付ファイルを取り込むAPI など――は、ファイルが保存または処理される前にマルウェアが含まれていないことを確認するための、何らかのスキャンチェックポイントが必要です。続きを読む 10月8, 2026MetaDefender™Cloud 、MetaDefender™ Aetherによる統合型ゼロデイ攻撃検知機能を追加続きを読む 9月24,2026MetaDefender Cloud vs.MetaDefender Core Cloud ファイルセキュリティが有効な場合続きを読む 9月14,2026MetaDefender™Cloud 、イスラエルに新たなホスティング拠点を追加続きを読む 9月1,2026Secure Slackで共有されたファイル(共有相手:)MetaDefender Cloud続きを読む 6月8 2026イベントベースおよびIDスキャンが、リアルタイムのCloud 保護におけるコンプライアンスをどのように再定義するか続きを読む Mar16 2026組織がSecure 優先する中、OPSWATエンタープライズデータ保護事業が好調に推移している続きを読む Mar10 2026Salesforceファイルアップロードのセキュリティ対策:マルウェアや悪意のあるリンクがCRMを侵害する前に阻止する方法続きを読む 2月2 2026ファイルベースのマルウェア:金融機関にとっての隠れたコンプライアンスリスク続きを読む すべての記事を見る2026年11月18日 | ブランド航空機の設計から、次なる重要インフラの停止について学べることは何か マイクロソフト、FAA、ユナイテッド航空、アムトラック、チェースを襲った一連のシステム障害を受け、OPSWAT の創業者兼CEOであるベニー・チャーニー氏は、計器飛行資格を持つパイロットとしての経験を踏まえ、重要インフラにおいても航空業界で採用されている冗長性、回復力、障害への備えという原則を取り入れるべきだと主張しています。同氏は、従来のバックアップは多くの場合、プライマリシステムと同じ脆弱性を抱えており、組織を広範囲にわたる混乱のリスクにさらしていると強調しています。 AIが重要業務にますます統合されるにつれ、これらのリスクはより複雑化しており、プライマリシステムが故障した際にも必須機能を維持できる、真に独立したバックアップアーキテクチャが求められています。チャーニー氏は、ビジネスおよびテクノロジーのリーダーに対し、次のシステム障害によって自社のシステム――そしてそれに依存する人々――が試練にさらされる前に、復旧戦略を徹底的に検証し、単一障害点を排除し、業務の継続性を確保するよう呼びかけています。続きを読む 11月18 2026Secure Patch Management データダイオードを備えたエアギャップ環境において 続きを読む 11月12 2026CI Fortify ガイダンス:重要な OT システムの隔離続きを読む 10月26, 2026完全エアギャップ環境における、旧式のスキャンツールのリスク続きを読む 10月23, 2026Secure XMLスキーマによる検証を伴うデータ転送続きを読む 10月21, 2026またしても起きた:コロラド州の水漏れ事故は、本来存在してはならないはずの経路を悪用した続きを読む 10月10, 2026データ漏洩を引き起こさずにAIにデータを供給する続きを読む 10月7, 2026水サイバーセキュリティの次の課題:配管の背後にあるシステムの保護続きを読む 10月6, 2026MetaDefender NetWall™ Fend 光学ダイオード:ファームウェア 4.3.0 の新機能続きを読む すべての記事を見る2026年11月20日 |Email SecurityEmail Security エネルギー・公益事業分野:購入前に確認すべき事項エネルギー・公益事業分野向けのメールセキュリティソリューションは、導入前に必ずテストを行ってください。配信前のファイル検査、受入基準の設定、IT・OT間の多層防御の強化を実施しましょう。続きを読む 11月9 2026生産を停止させてしまうメール:数週間にわたる製造の混乱を防ぐ方法続きを読む 11月6 2026データ漏洩防止(DLP)とは何か、そしてなぜEmail Security にとって重要なのか?続きを読む 10月29, 2026MetaDefender Microsoft 365、SharePoint Online および OneDrive へのファイル脅威防止機能を拡大続きを読む 10月26, 2026統合型Cloud (Email Security 、ICES)の解説続きを読む 10月23, 2026Email Security 政府向け:受信トレイに届く前のリスクを軽減する続きを読む 10月21, 2026規制対象業界向け Microsoft 365 ランサムウェア対策続きを読む 10月19, 2026「Email Gateway Security 」とは何ですか?続きを読む 10月15, 2026MXレコードを変更せずにMicrosoft 365にマルウェアスキャン機能を追加する方法続きを読む すべての記事を見る2026年9月23日 |Endpoint 経営陣OT「Patch Management 」のエアギャップ環境向け活用:オフラインパッチ適用ワークフローのすべてOTパッチ管理とは、生産プロセスに予期せぬダウンタイムや安全上のリスクをもたらすことなく、運用技術(OT)および産業用制御システム全体において、ソフトウェアおよびファームウェアの更新を特定、優先順位付け、検証、および展開するプロセスです。続きを読む 9月8,2026MetaDefender™のEndpoint が、最近のWhatsAppにおけるVBScriptを使用したRMMキャンペーンをどのように阻止するか続きを読む 8月17 2026AIによる脆弱性の出現により、パッチ適用期間が短縮され、より迅速な防御が求められている続きを読む 7月24 2026単一のコンソールPatch Management 、先を見据えたエンタープライズ向けPatch Management続きを読む ヤン22 2026MetaDefender サイバーエッセンシャルズ準拠の取り組みをどのように支援するか続きを読む Mar17 2025My OPSWAT Central Management専有コードへのアクセス確保:大手ゲーム開発者の体験談続きを読む 11月27 2024BYODセキュリティの包括的ガイド続きを読む 10月18, 2024Google Chromeの脆弱性CVE-2024-0517の修正について続きを読む 10月10, 2024USB ベースの脅威の防止続きを読む すべての記事を見る2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:プラットフォームの再構築、ワンクリック更新、および脆弱性の比較 MetaDefender Software Supply Chain v4.3.0では、新しいスキャン状態と、スキャンの各段階、所要時間、および失敗理由を表示する「タイムライン」タブが追加され、セキュリティチームが状況を直接把握できるようになりました。続きを読む 11月18 2026Deep CDR™が、そのパーサーをクラッシュさせるよう仕組まれたファイルを、不審な分解手法を用いてどのように処理するか続きを読む 11月13 2026一度読み込むだけで、すべてを保護:Deep CDR™が大型オフィスファイルの処理速度を2倍にする仕組み続きを読む 11月11 2026MetaDefender ICAP Server™ 5.16.0:スキャンスコープ制御、組み込みのトラフィックキャプチャ、およびFIPS 140-3モード続きを読む 11月3 2026脆弱なPHPが潜む場所:PHP2Shellの露出リスクの評価続きを読む 10月28, 2026PHPのCVE-2026-109618およびCVE-2026-109619:OPSWAT の製品には影響なし続きを読む 10月22, 2026AWSファイルアップロードにマルウェアスキャン機能を追加する方法続きを読む 10月12, 2026前文を超えて:DICOMファイル内のカプセル化データの保護続きを読む 10月9, 2026IntelligentFILEの未来続きを読む すべての記事を見る2026年11月19日 | マルウェア分析CVE-2026-111760: 悪意のあるGitリポジトリを介したリモートコード実行OPSWAT Unit 515では、悪意のあるリポジトリを介してリモートコード実行を可能にするGitの整数切り捨ての脆弱性「CVE-2026-111760」を分析しています。この脆弱性を軽減する方法について解説します。続きを読む 8月12 2026事前学習済みAIモデルに潜むセキュリティリスク続きを読む 8月3 2026Venak Security社の2026年Sandbox において、MetaDefender Adaptive Sandbox 、AIによって生成されたマルウェアサンプルの95%Sandbox 。続きを読む 5月14, 2026ClickFix攻撃をエンドポイントに到達する前に検知し、阻止する続きを読む 4月21 2026LNKの悪用は、依然として日常的なファイルを多段階の侵入へと発展させている続きを読む 8月8 2025ゼロデイ攻撃の検知:攻撃の特定と防御方法続きを読む 7月21 2025サイバーセキュリティにおける脅威検知の強化:AIとツールの解説続きを読む 5月23, 2025MetaDefender 2.3.0:AIを活用したリバースエンジニアリング、より賢い脅威検知、そして広範なマルウェア対応範囲続きを読む 5月8, 2025ファイル・セキュリティの強化:高度な脅威対策への金融機関の旅続きを読む すべての記事を見る2026年11月20日 | OEM新しい「OESIS OK」体験のご紹介 本日、刷新された「OESIS OK 認証プログラム」のサービスを開始いたします。プログラムの概要を数分で理解できる新しいウェブサイトに加え、OEMポータルを通じて認証の申請から管理までを一元的に行える新しい申請フローを導入しました。続きを読む 11月12 2026マイクロソフトの2026年11月の「パッチチューズデー」:1,095件の脆弱性のうち1件が6.5と評価され、現在攻撃を受けている続きを読む 11月2 2026OESISフレームワークのリリースのお知らせ | 2026年11月続きを読む 10月16, 2026初の4桁の「パッチ・チューズデー」。攻撃の対象となっている脆弱性は1つだけ。続きを読む 10月4, 2026OESISフレームワークのリリースのお知らせ | 2026年10月続きを読む 9月11,2026AIが脆弱性の発生期間を短縮している:9月の「パッチチューズデー」がISVに与える影響続きを読む 8月26 2026OESISフレームワークのリリースのお知らせ | 2026年9月続きを読む 7月24 2026マイクロソフトの2026年7月の「パッチチューズデー」は、Endpoint ISVにとっての警鐘となる続きを読む 7月8 2026OESISフレームワークのリリースのお知らせ | 2026年8月続きを読む すべての記事を見る2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:プラットフォームの再構築、ワンクリック更新、および脆弱性の比較 MetaDefender Software Supply Chain v4.3.0では、新しいスキャン状態と、スキャンの各段階、所要時間、および失敗理由を表示する「タイムライン」タブが追加され、セキュリティチームが状況を直接把握できるようになりました。続きを読む 11月17 2026PostgreSQL 2026年11月のセキュリティリリース:OPSWAT 製品への影響続きを読む 11月3 2026脆弱なPHPが潜む場所:PHP2Shellの露出リスクの評価続きを読む 10月20, 2026CBOMのご紹介:MetaDefender™Software Supply Chain 4.2.0 に暗号化可視化機能が搭載されました続きを読む 10月7, 2026OPSWAT のCBOMおよびAIBOMのご紹介続きを読む 10月2, 2026MetaDefender Software Supply Chain™ v4.1.0:接続の安全性向上、ガバナンスの簡素化続きを読む 8月28 2026CISAの2026年版SBOM必須要素では、ビルド後のデータの提供が義務付けられるようになった続きを読む 8月7 2026「Shai-Hulud」が再登場:ChainDropワームがnpmを襲い、数百のパッケージに感染続きを読む 7月23 2026MetaDefender Software Chain™ v4.0.0:一新されたインターフェース、より高度なリスク分析、そしてさらに強化された自動化機能続きを読む すべての記事を見る2026年4月21日 |Threat Intelligence回避型マルウェアは、従来のVMベースの検知手法の限界を超えている回避型のマルウェアは、従来のサンドボックス環境を検知して回避するように設計されるケースが増えており、セキュリティチームは完全に信頼できない判定結果に直面している。続きを読む Mar30 2026ゼロデイ攻撃の検知Threat Intelligence 行動分析型Threat Intelligence続きを読む Dec8,2025SOCボトルネック:よりスマートなサンドボックス化でアラート疲労の悪循環を断ち切る続きを読む Dec2,2025悪意への近道、第3部:MetaDefender を用いたURLファイルの行動分析続きを読む 10月20, 2025MetaDefender AetherによるAIモデル内のマルウェア検出続きを読む 10月15, 2025SolarWindsSupply Chain がMetaDefender でどのように防止できたか続きを読む 9月17,2025OSINTの24時間前にマルウェアの脅威を検知する続きを読む 9月8,2025AIハッキング:サイバー攻撃におけるハッカーの人工知能利用法続きを読む 8月27 2025悪意への近道、その2:悪意のあるURLファイルの静的解析とその背後にある手口続きを読む すべての記事を見る2026年11月19日 | ゼロデイ攻撃の検知ITおよびセキュリティチームの作業時間の42.5%が、ファイル関連のセキュリティ業務に費やされている 多くの組織では、ファイルのライフサイクル全体を把握できておらず、その結果、アナリストの時間を浪費するだけでなく、CISOが実態とは裏腹な成熟度を報告することにもつながっています。ファイルごとの評価結果を、「予防を最優先とする対策」と組み合わせることで、両チームに測定可能な根拠を提供することができます。続きを読む 11月9 2026MetaDefender Aether™、AMTSOの新しいAIテスト基準に基づき、AIモデルに潜む脅威をスキャン続きを読む 10月12, 2026MetaDefender Aether™ v3.3.0 リリース:LLMスキャン機能の導入続きを読む 8月17 2026Command ZeroはOPSWAT と連携し、ゼロデイファイルの判定結果をSOCの調査に活用可能にする続きを読む 8月3 2026MetaDefender v3.2.0 リリース:5層構造のゼロデイ攻撃検知機能の導入続きを読む 7月31 2026攻撃者がEDRを無効化しても脅威を検知続きを読む 7月14 2026政府ネットワークでは、境界でゼロデイ脅威を阻止するために、命令レベルエミュレーションが必要である続きを読む 6月22 2026AIを活用した検知機能により、セキュリティパイプラインにおけるゼロデイ攻撃や遅延のギャップを解消します続きを読む 6月5 2026従来のアンチウイルスソフトは、既知のパターンに一致するマルウェアしか検出できません続きを読む すべての記事を見る2026年11月19日 | AIセキュリティAIが生成したエクスプロイトスクリプトが、水道・電力システムの制御システムを標的にしている 検知速度とパッチ適用が結果を左右します。MetaDefender Aetherの5層パイプラインは、実行のたびに変化するエクスプロイトコードを捕捉するように設計されています。続きを読む 11月11 2026OPSWAT AI Content Inspector v2.4.0 リリース:対応ファイルの拡充とC2PA検証機能の追加続きを読む 11月11 2026OpenAIとAnthropicによるサイバー攻撃の警告が、セキュリティ責任者にとって何を意味するのか続きを読む 11月10 2026企業チームのためのAIセキュリティ用語集:AIを活用した攻撃からAIによる防御まで続きを読む 11月9 2026オンボーディング時のすべてのKYCチェックを通過した場合でも、AIによって生成された身元詐欺を検知する方法続きを読む 10月16, 2026AIエージェントが、誰も触るよう指示していないシステムに侵入している続きを読む 10月12, 2026AIエージェントがテスト環境を離れるとき続きを読む 9月21,2026AIによる不正請求が保険金の支払いを圧迫している――その見抜き方とは続きを読む 8月10 2026すべてのセキュリティスキャンを通過した文書において、AI生成による請求書詐欺を検知する方法続きを読む すべての記事を見る
2026年11月20日 |Email SecurityEmail Security エネルギー・公益事業分野:購入前に確認すべき事項エネルギー・公益事業分野向けのメールセキュリティソリューションは、導入前に必ずテストを行ってください。配信前のファイル検査、受入基準の設定、IT・OT間の多層防御の強化を実施しましょう。続きを読む
2026年11月12日 | 業界ニュースSANSの「2026年 ICS/OT Security 実態調査」によると、ICS/OTインシデントは過去最大の単年度増加を記録した。SANSの「2026年 ICS/OT Security の現状」調査によると、ICSおよびOTに影響を及ぼすインシデントが急増していることが明らかになりました。回答者の3人に1人が、今年、ICS/OT関連のインシデントが発生したと報告しています。続きを読む
2026年10月22日 |Cloud SecurityAWSファイルアップロードにマルウェアスキャン機能を追加する方法AWS上でファイルのアップロードを受け付けるすべてのアプリケーション――S3を基盤とする顧客ポータル、社内の文書ワークフロー、添付ファイルを取り込むAPI など――は、ファイルが保存または処理される前にマルウェアが含まれていないことを確認するための、何らかのスキャンチェックポイントが必要です。続きを読む
2026年11月18日 | ブランド航空機の設計から、次なる重要インフラの停止について学べることは何か マイクロソフト、FAA、ユナイテッド航空、アムトラック、チェースを襲った一連のシステム障害を受け、OPSWAT の創業者兼CEOであるベニー・チャーニー氏は、計器飛行資格を持つパイロットとしての経験を踏まえ、重要インフラにおいても航空業界で採用されている冗長性、回復力、障害への備えという原則を取り入れるべきだと主張しています。同氏は、従来のバックアップは多くの場合、プライマリシステムと同じ脆弱性を抱えており、組織を広範囲にわたる混乱のリスクにさらしていると強調しています。 AIが重要業務にますます統合されるにつれ、これらのリスクはより複雑化しており、プライマリシステムが故障した際にも必須機能を維持できる、真に独立したバックアップアーキテクチャが求められています。チャーニー氏は、ビジネスおよびテクノロジーのリーダーに対し、次のシステム障害によって自社のシステム――そしてそれに依存する人々――が試練にさらされる前に、復旧戦略を徹底的に検証し、単一障害点を排除し、業務の継続性を確保するよう呼びかけています。続きを読む
2026年11月20日 |Email SecurityEmail Security エネルギー・公益事業分野:購入前に確認すべき事項エネルギー・公益事業分野向けのメールセキュリティソリューションは、導入前に必ずテストを行ってください。配信前のファイル検査、受入基準の設定、IT・OT間の多層防御の強化を実施しましょう。続きを読む
2026年9月23日 |Endpoint 経営陣OT「Patch Management 」のエアギャップ環境向け活用:オフラインパッチ適用ワークフローのすべてOTパッチ管理とは、生産プロセスに予期せぬダウンタイムや安全上のリスクをもたらすことなく、運用技術(OT)および産業用制御システム全体において、ソフトウェアおよびファームウェアの更新を特定、優先順位付け、検証、および展開するプロセスです。続きを読む
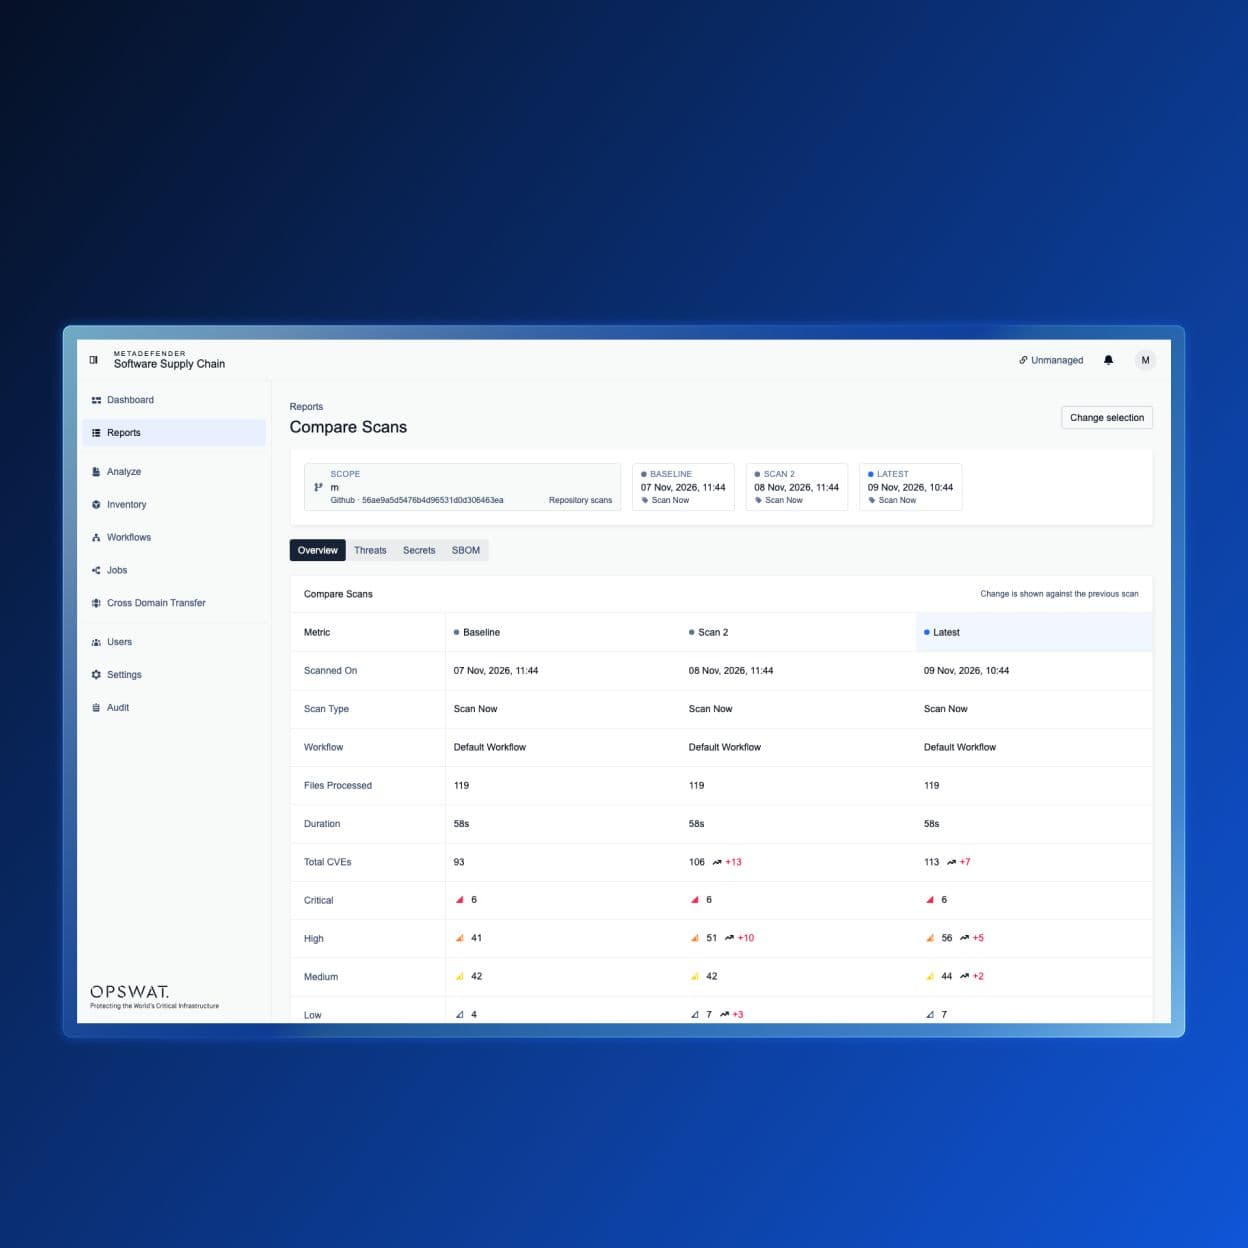
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:プラットフォームの再構築、ワンクリック更新、および脆弱性の比較 MetaDefender Software Supply Chain v4.3.0では、新しいスキャン状態と、スキャンの各段階、所要時間、および失敗理由を表示する「タイムライン」タブが追加され、セキュリティチームが状況を直接把握できるようになりました。続きを読む
2026年11月19日 | マルウェア分析CVE-2026-111760: 悪意のあるGitリポジトリを介したリモートコード実行OPSWAT Unit 515では、悪意のあるリポジトリを介してリモートコード実行を可能にするGitの整数切り捨ての脆弱性「CVE-2026-111760」を分析しています。この脆弱性を軽減する方法について解説します。続きを読む
8月3 2026Venak Security社の2026年Sandbox において、MetaDefender Adaptive Sandbox 、AIによって生成されたマルウェアサンプルの95%Sandbox 。続きを読む
2026年11月20日 | OEM新しい「OESIS OK」体験のご紹介 本日、刷新された「OESIS OK 認証プログラム」のサービスを開始いたします。プログラムの概要を数分で理解できる新しいウェブサイトに加え、OEMポータルを通じて認証の申請から管理までを一元的に行える新しい申請フローを導入しました。続きを読む
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:プラットフォームの再構築、ワンクリック更新、および脆弱性の比較 MetaDefender Software Supply Chain v4.3.0では、新しいスキャン状態と、スキャンの各段階、所要時間、および失敗理由を表示する「タイムライン」タブが追加され、セキュリティチームが状況を直接把握できるようになりました。続きを読む
2026年4月21日 |Threat Intelligence回避型マルウェアは、従来のVMベースの検知手法の限界を超えている回避型のマルウェアは、従来のサンドボックス環境を検知して回避するように設計されるケースが増えており、セキュリティチームは完全に信頼できない判定結果に直面している。続きを読む
2026年11月19日 | ゼロデイ攻撃の検知ITおよびセキュリティチームの作業時間の42.5%が、ファイル関連のセキュリティ業務に費やされている 多くの組織では、ファイルのライフサイクル全体を把握できておらず、その結果、アナリストの時間を浪費するだけでなく、CISOが実態とは裏腹な成熟度を報告することにもつながっています。ファイルごとの評価結果を、「予防を最優先とする対策」と組み合わせることで、両チームに測定可能な根拠を提供することができます。続きを読む
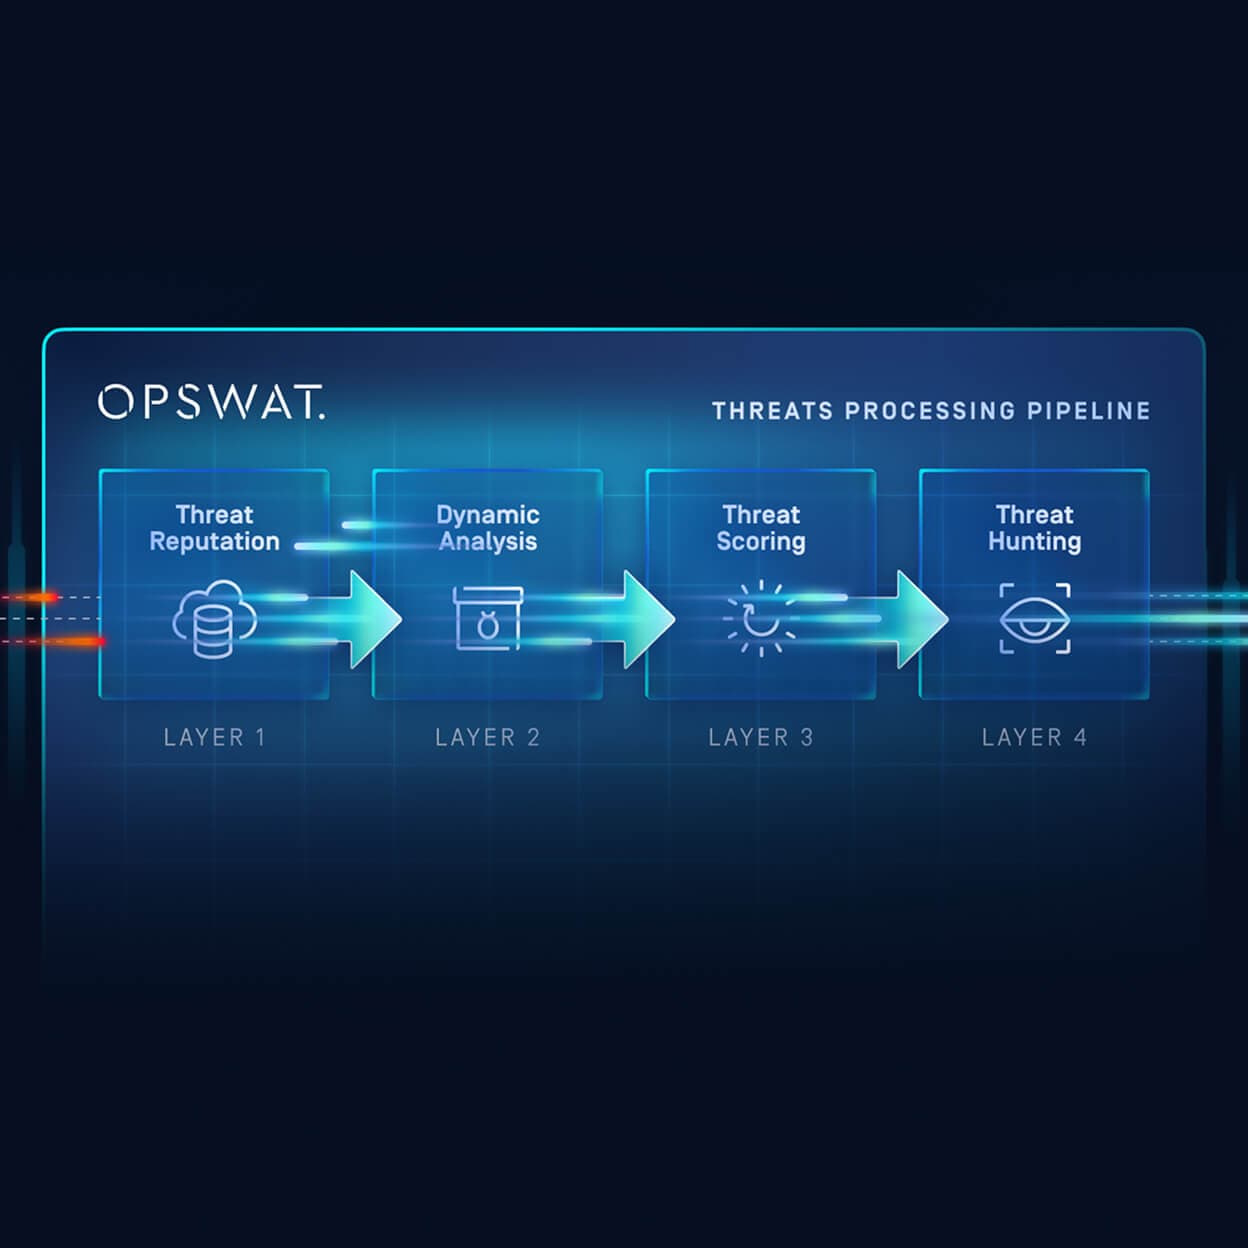
2026年11月19日 | AIセキュリティAIが生成したエクスプロイトスクリプトが、水道・電力システムの制御システムを標的にしている 検知速度とパッチ適用が結果を左右します。MetaDefender Aetherの5層パイプラインは、実行のたびに変化するエクスプロイトコードを捕捉するように設計されています。続きを読む
10月27,2026企業ニュースOPSWAT-スポンサー提供レポート:AIが、多くの組織が気づいていないファイルセキュリティの脆弱性を明らかにしている続きを読む 9月23,2026企業ニュースOPSWAT 「Security Bootcamp 2026:実践的な知見と実世界の課題を通じて、AIを活用したセキュリティを推進する」にて続きを読む 9月9,2026企業ニュースOPSWAT Deep CDR™ テクノロジー、AV-Comparativesの独立テストで100%の駆除率を達成続きを読む すべての記事を見る2026年4月6日 |OPSWATムンバイとティミショアラで開催されるOPSWAT ブートキャンプ続きを読む 2025年10月22日|OPSWAT アカデミーロンドンでのOPSWAT アカデミー総括:2つのブートキャンプ。つのミッション続きを読む 2024年10月10日|OPSWAT アカデミーイベントのまとめ:OPSWAT アカデミーMetaDefender プラットフォーム・ブートキャンプ、ロンドン、2024年10月続きを読む すべての記事を見るヘルスケア|カスタマーストーリー医療業界、ゼロデイ攻撃の検知をネットワーク境界へ移行記事を読む エレクトロニクス・テクノロジー | お客様の事例OPSWAT 、半導体メーカー大手3社の1時間あたり100万ドルのダウンタイムをOPSWAT記事を読む 保険|お客様の声Visana、運用上の負担をかけずに顧客向けのファイルアップロードセキュリティを強化記事を読む すべての記事を見る11月11,2026| 製品発表MetaDefender Drive Smart Touch v2.3.0のリリース:OSの自動更新、一元化された時刻同期、およびSecure ファイルストレージの効率化続きを読む 11月11,2026| 製品発表MetaDefender™Core v5.24.0 のリリース続きを読む 10月23,2026製品に関するお知らせMetaDefender™Endpoint v7.6.2610 リリース続きを読む すべての記事を見る
11月11,2026| 製品発表MetaDefender Drive Smart Touch v2.3.0のリリース:OSの自動更新、一元化された時刻同期、およびSecure ファイルストレージの効率化続きを読む