この最新リリースでは MetaDefender Software Supply Chain は、2つの点に同時に焦点を当てています。それは、エンタープライズ環境での運用を容易にすることと、接続先のリポジトリに対する保護を強化することです。このアップデートでは、シングルサインオン、読み取り専用ユーザーロール、およびJFrogコンテナの対応範囲の拡大が追加されました。これらに加え、ペアリングシークレットを用いたクロスドメイン転送の署名、パスワードポリシーの強化、エラーメッセージで表示される詳細情報の削減が行われています。変更点とその重要性について解説します。
環境間のアーティファクトの移動を安全に行う方法の詳細については、MetaDefender 、Software 、Supply Chain 、 v3.3.0: クロスドメイン転送を参照してください。
「Cross Domain Transfer」は、すべての転送に署名を行うようになりました
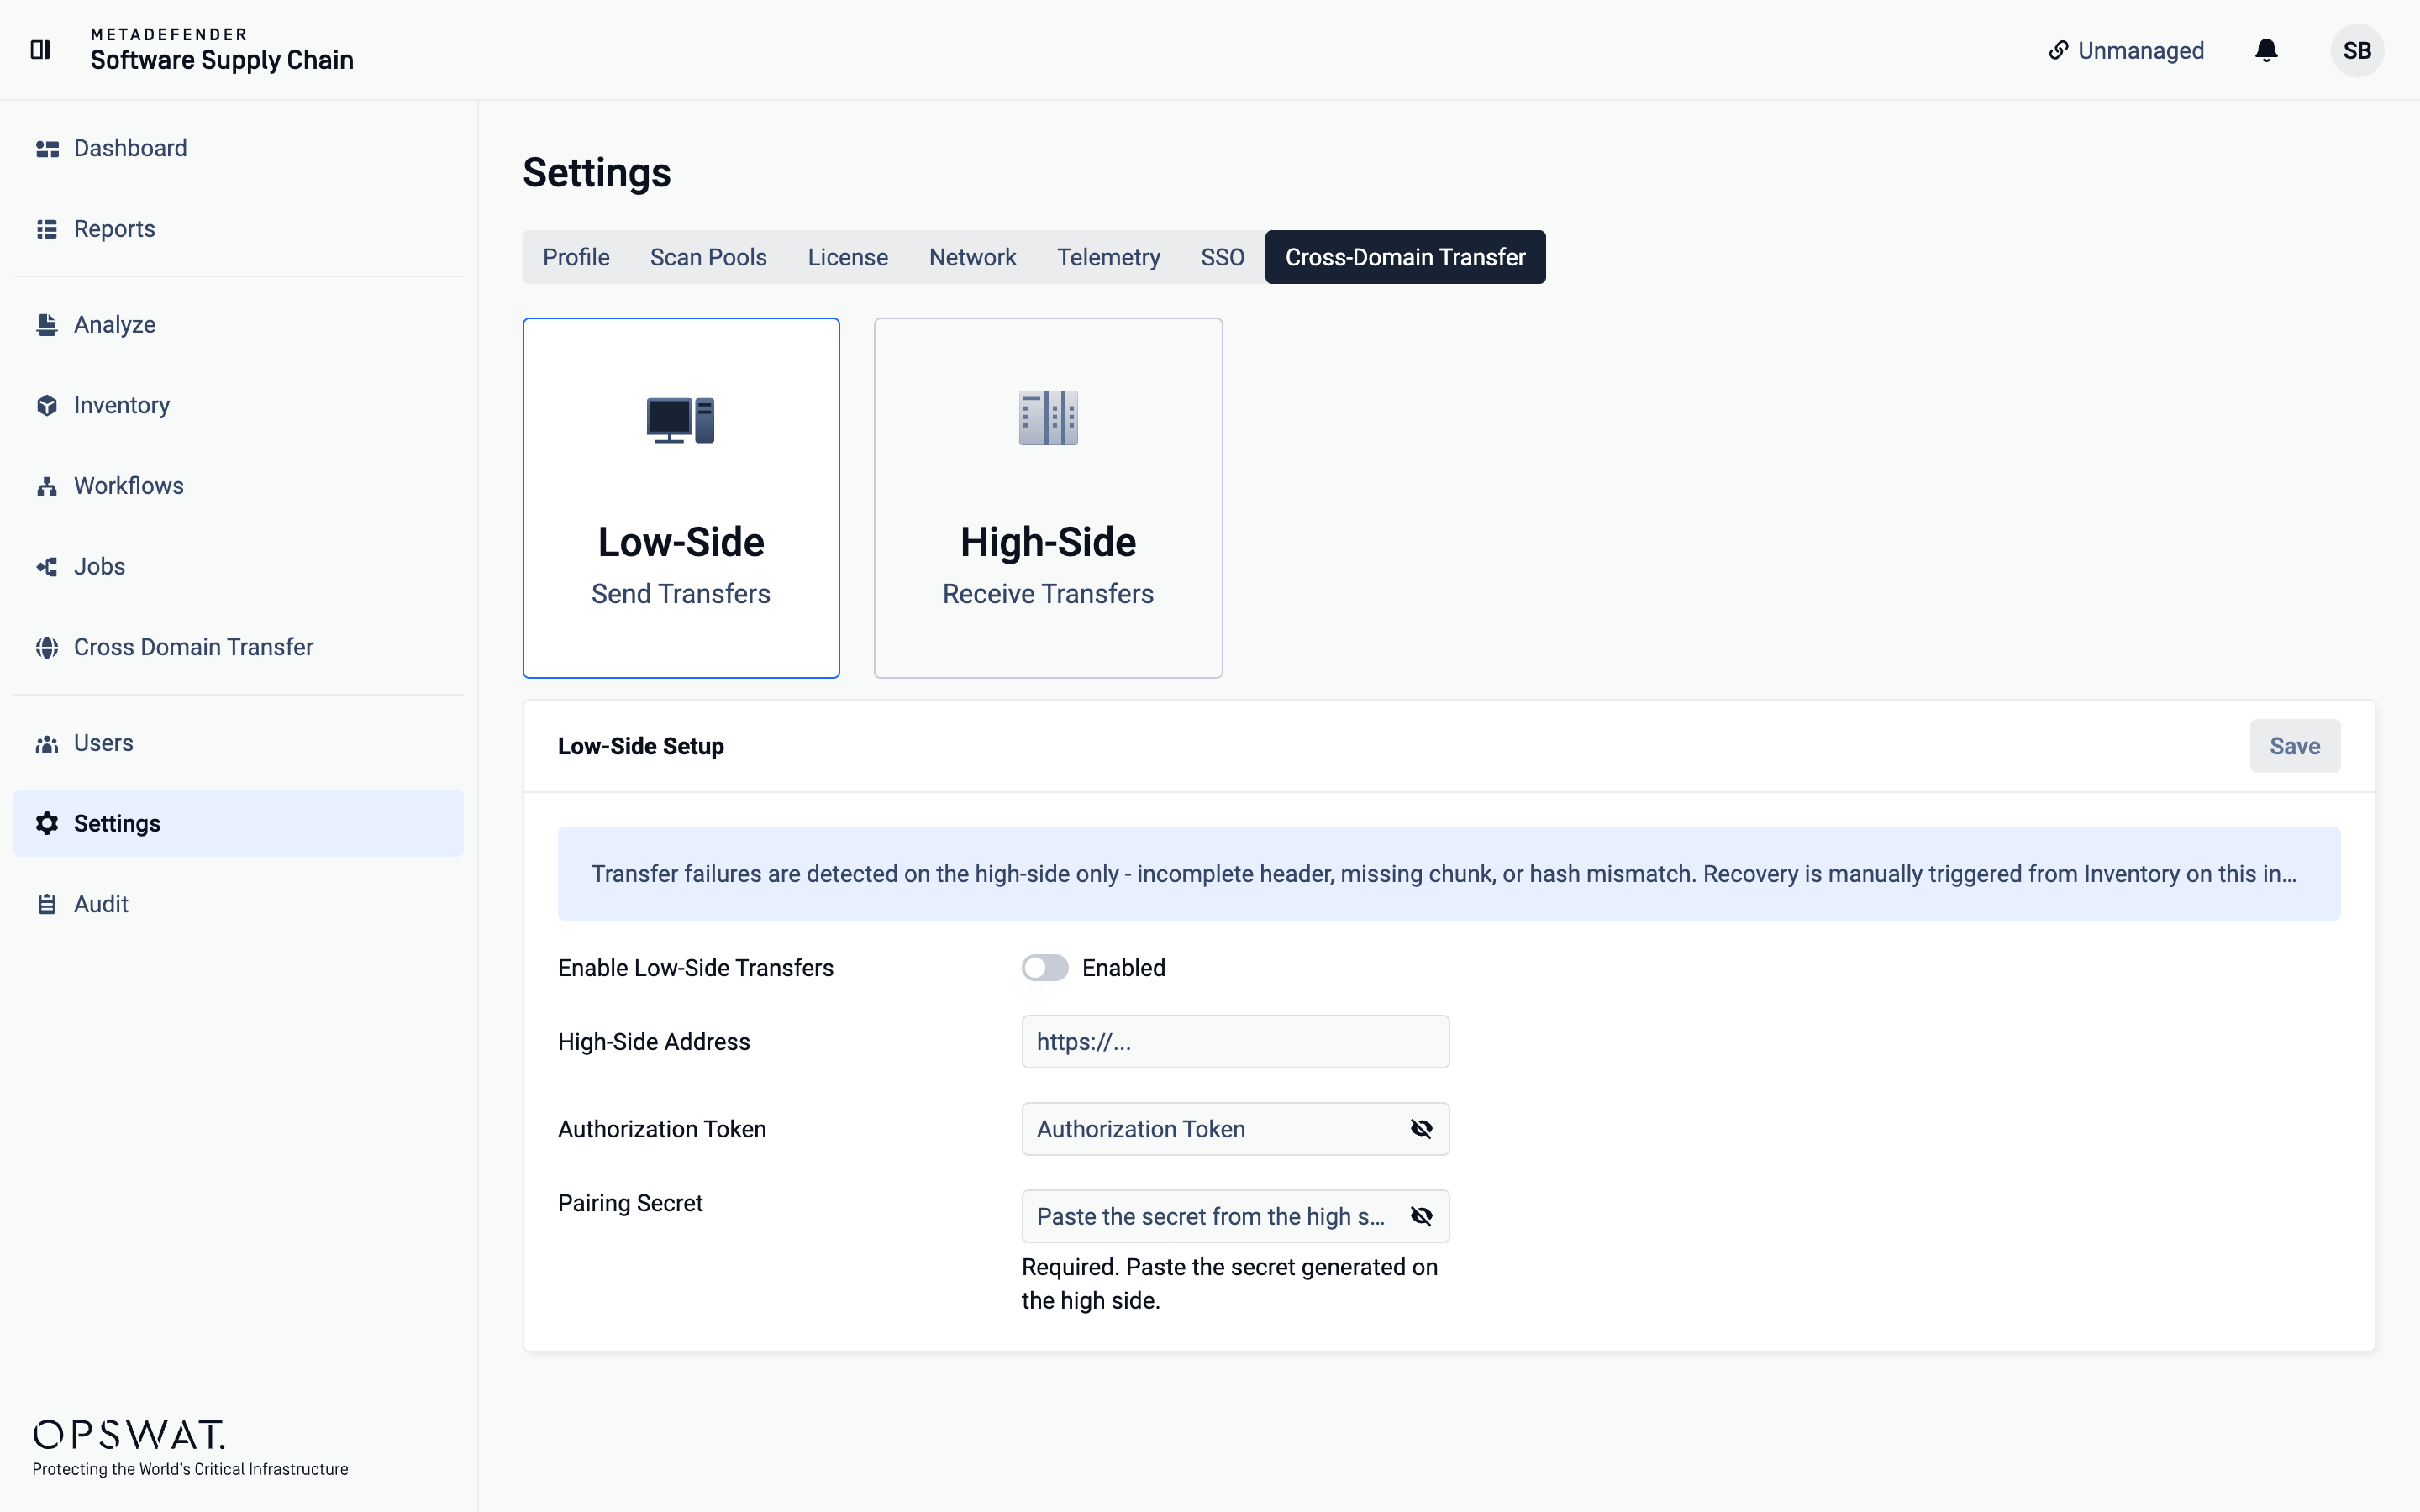
隔離された環境間でコードを移動させることは、MetaDefender Software Supply Chain が行う作業の中でも最も機密性の高いものの一つであるため、v4.1.0 では、この処理にさらなる保護層が追加されました。Cross Domain Transfer がすでに使用している認証トークンに加え、すべての転送にはペアリングシークレットによる署名も行われるようになりました。つまり、シークレットが 1 つから 2 つに増えたことになります。
重要なのは多層防御です。トークン単体では侵害される可能性がありますが、盗まれたトークンだけでは、接続されたリポジトリへの書き込みはできなくなります。また、その特定の設定に対するペアリング秘密鍵を保持していることを証明する必要があります。設定には2つの秘密フィールドが必要で、それぞれが各側に対応しています。
ドメインをまたぐワークフローを実行している場合は、アップグレードの一環としてペアリングの設定を確認してください。
エンタープライズ対応のアクセス:SSOと読み取り専用ロール
2つの変更により、MetaDefender 、Software 、Supply Chain は、大規模な組織内での運用がより容易になりました。
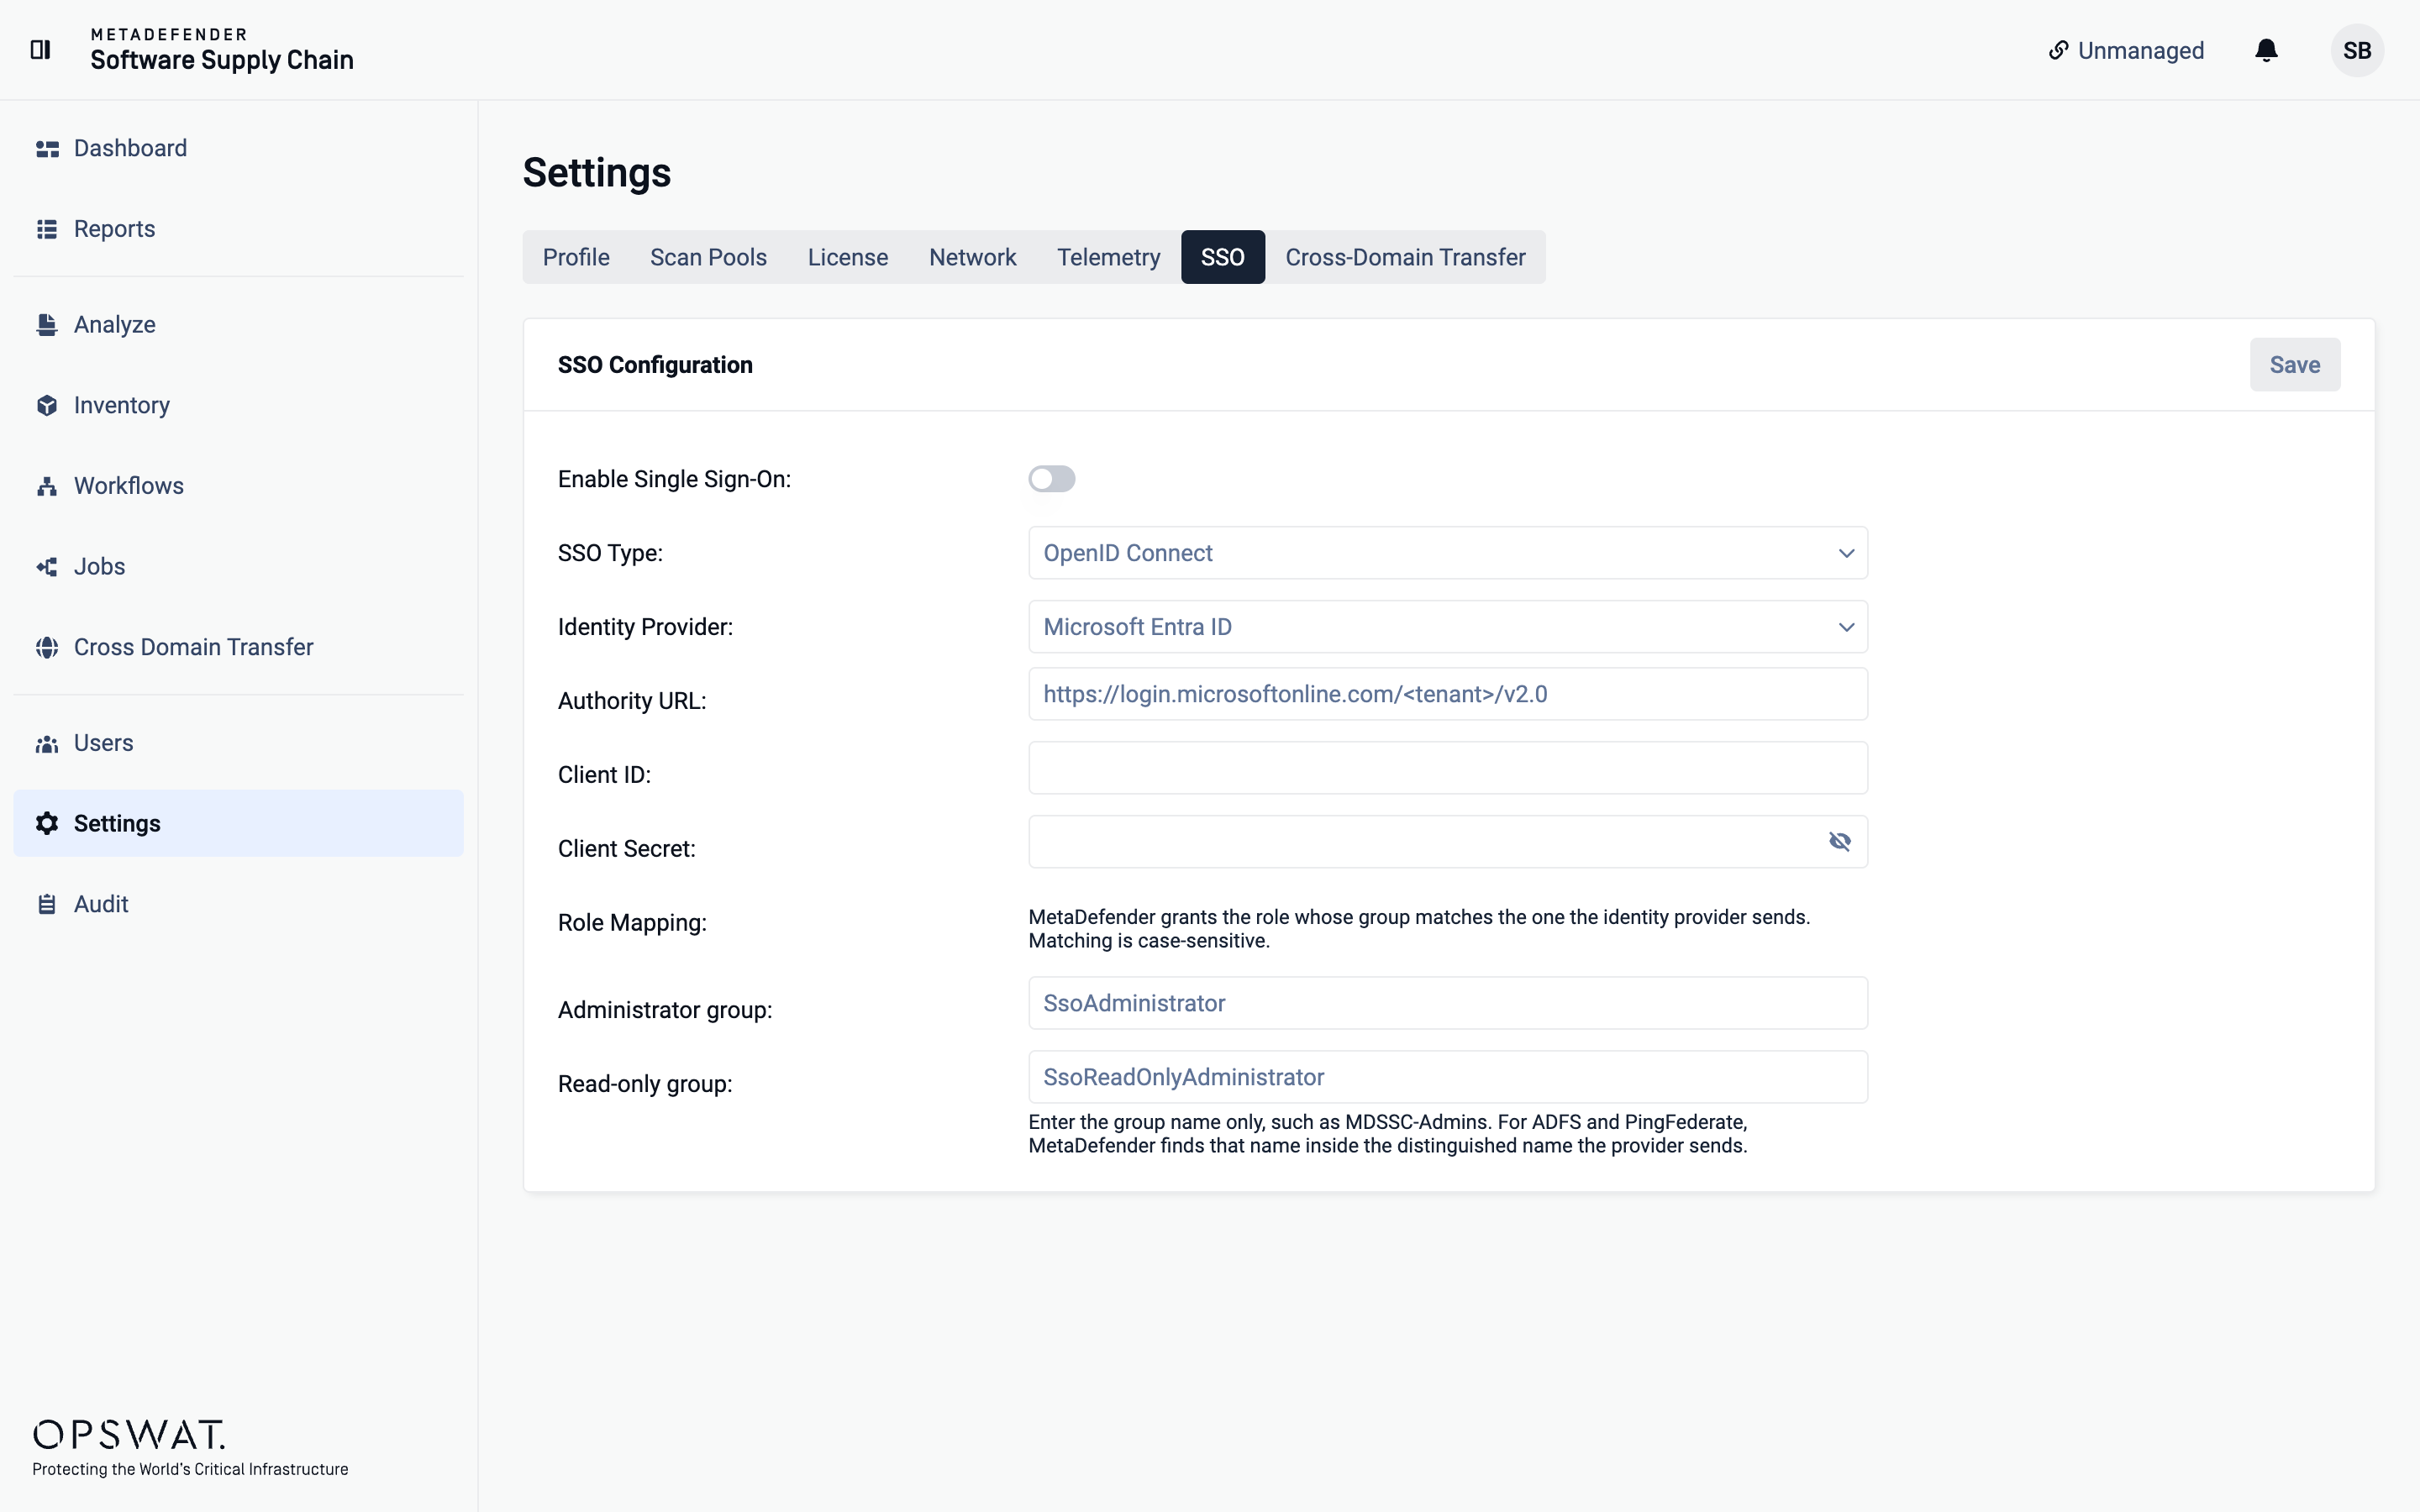
- SSO(シングルサインオン)— ユーザーは既存のIDプロバイダーを通じてサインインできるようになり、アクセスに関しては、スタックの他の部分と同じ認証および利用終了手続きが適用されます。
- 読み取り専用ユーザーロール— この新しいロールでは、設定権限を持たずにスキャンや結果を確認できるため、監査担当者、アナリスト、および関係者は、設定を変更することなく、必要な情報のみを確認することができます。
これらを組み合わせることで、管理者は、誰がアクセスできるか、またアクセス後に何ができるかについて、よりきめ細かな制御を行えるようになります。
Container のより広範な対応範囲:JFrog OCIリポジトリ
JFrogのコンテナサポートが、OCI(OpenContainer Initiative)のパッケージ型リポジトリにも拡大されました。これには、タグがなくダイジェストのみでキャッシュされるリモートイメージも含まれます。タグのないダイジェストのみのイメージは、インベントリでは見落とされがちですが、本番環境では正常に動作し続けるため、これはよくある見落としポイントです。これに伴い、これらのイメージもレジストリ内の他のイメージと同様に一覧表示およびスキャンできるようになりました。
全領域にわたるセキュリティ強化
注目すべき新機能に加え、今回のリリースでは一連のセキュリティ上の問題点が修正され、製品全体のセキュリティ体制が強化されています:
- パスワードポリシーの強化— 脆弱なパスワードは今後使用できなくなります。
- パスワードリセットのレート制限— パスワードリセットエンドポイントを使用して、無制限にメールを送信することはできなくなりました。
- オープンリダイレクトの脆弱性が修正されました— エクスポートされたPDFやメールは、攻撃者が制御するベースURLを信頼しなくなりました。製品アドレスは、ネットワーク設定として指定されるようになりました。
- ロール検証の厳格化— ユーザーロールを、インターフェースで提供されていない値に設定することはできなくなりました。
- 入力検証の厳格化とエラー表示の抑制— エラーメッセージの詳細表示が制限され、システムを調査する者への情報漏洩が抑えられました。また、アーカイブの解凍制限により、サイズが大きすぎるアーカイブや形式が不正なアーカイブの解凍が制限されます。
これらはどれもインターフェース上には表示されない機能ですが、それぞれが、製品が誤用される可能性のあるケースに対処するものです。
生活の質の向上
さらに、2つの小規模な追加要素がこのリリースを締めくくっています:
- 「設定」では、API キーが自動的に生成・保存されるようになったため、手動で作成する必要がなくなりました。
- ヘルスチェックやモニタリング用に、新しいパブリックエンドポイント「GET /api/version」が追加され、現在実行中のバージョンを返すようになりました。
今すぐアップグレード
今回のリリースは、MetaDefender Software Supply Chain への接続をより安全にし、管理を容易にすることを目的としています。セキュリティ強化に加え、署名付き転送、IDプロバイダーによるサインイン、読み取り専用ロール、およびコンテナ対応範囲の拡大が実装されています。アップグレードの一環として、クロスドメイン転送のペアリング設定を確認し、SSOと新しいロールを活用して、アクセス権限を環境全体の他の部分と整合させてください。
My のOPSWAT™ポータルから入手可能です。