MetaDefender (Endpoint )の各アップデートは、セキュリティチームが重要なインフラを保護し、より効率的な運用を実現するのに役立ちます。 本リリースには、Windows (v7.6.2609)、macOS (v10.4.2609)、およびLinux (v15.6.2609) プラットフォームが含まれています。これにより、管理者は「PeripheralMedia Protection」の現場での動作をより細かく制御できるようになり、完全なエアギャップ環境においても組み込みのマルウェア対策エンジンの定義更新が可能となり、ファイルの監査証跡に対する可視性が向上します。
MetaDefender Endpoint新機能
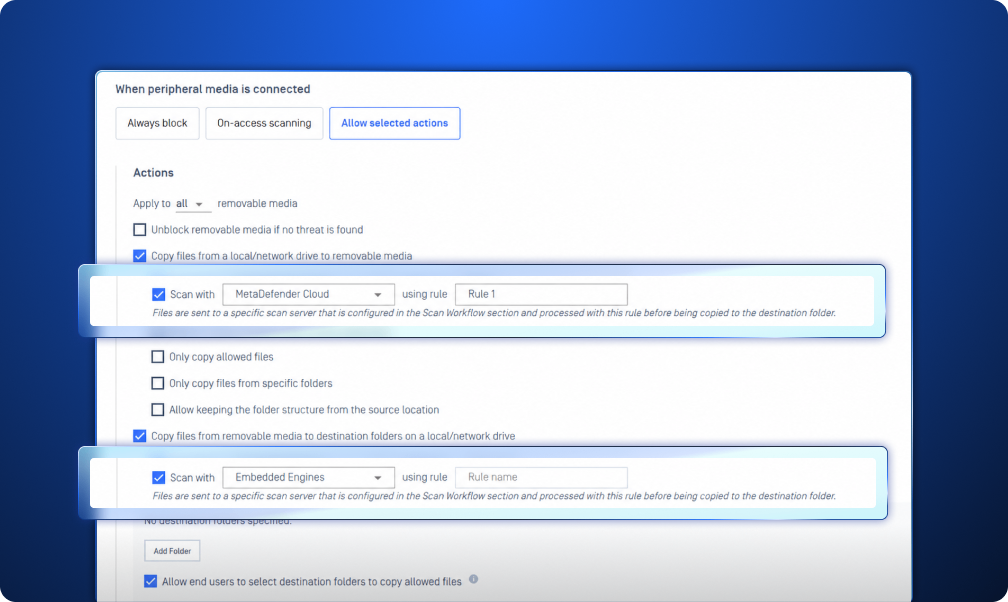
Media 周辺機器の保護に向けた、方向ごとに設定可能なルール
周辺メディアは、双方向のリスクをもたらします。データはリムーバブルメディアからエンドポイントに流入する可能性があり、また、機密ファイルがエンドポイントから外部メディアへ転送される可能性もあります。本リリースにより、「MetaDefender 」Endpoint の管理者は、「PeripheralMedia Protection」において方向別のスキャンワークフローを設定できるようになり、重要なエンドポイントを潜在的に悪意のあるファイルから保護すると同時に、リムーバブルメディアとの間でやり取りされるデータに対する追加の制御層を提供します。
エアギャップ環境における組み込み型マルウェア対策エンジンの定義ファイルを更新する
完全にエアギャップ化された環境で運用するセキュリティチームは、インターネット接続を必要とせずに、組み込み型マルウェア対策エンジンの定義ファイルを設定・更新できるようになりました。これにより、組織は重要なエンドポイントを外部ネットワークから隔離した状態を維持しつつ、セキュリティ保護を継続することができます。また、これにより管理者は管理環境内でより高度な制御と柔軟性を得ることができ、機密性の高いシステムや重要なシステムに必要な隔離状態を損なうことなく、セキュリティ保護を維持することが可能になります。
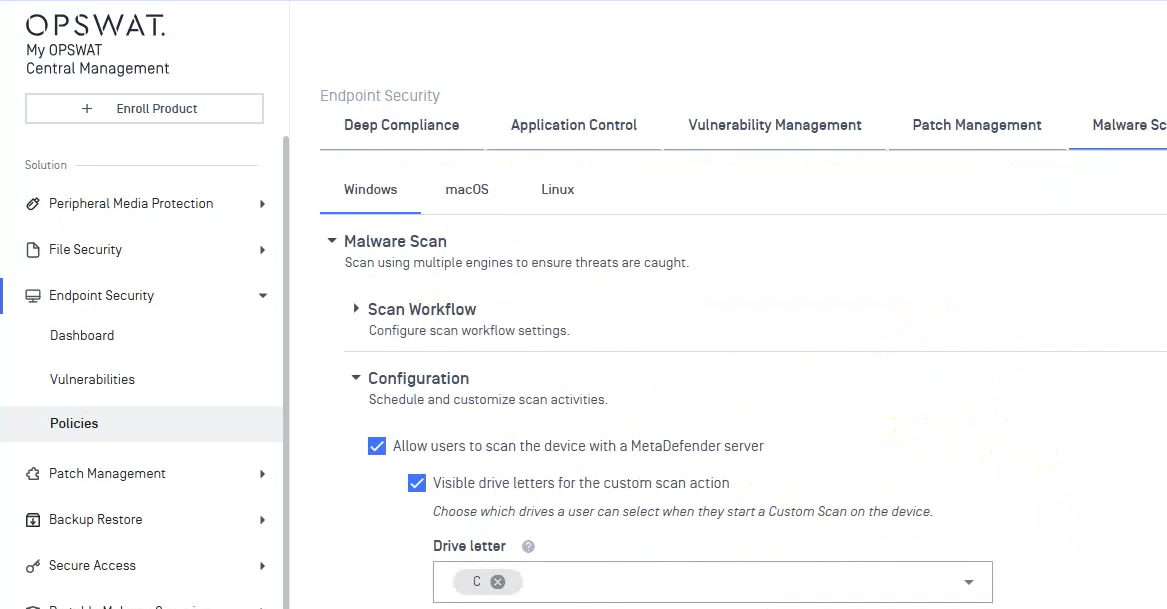
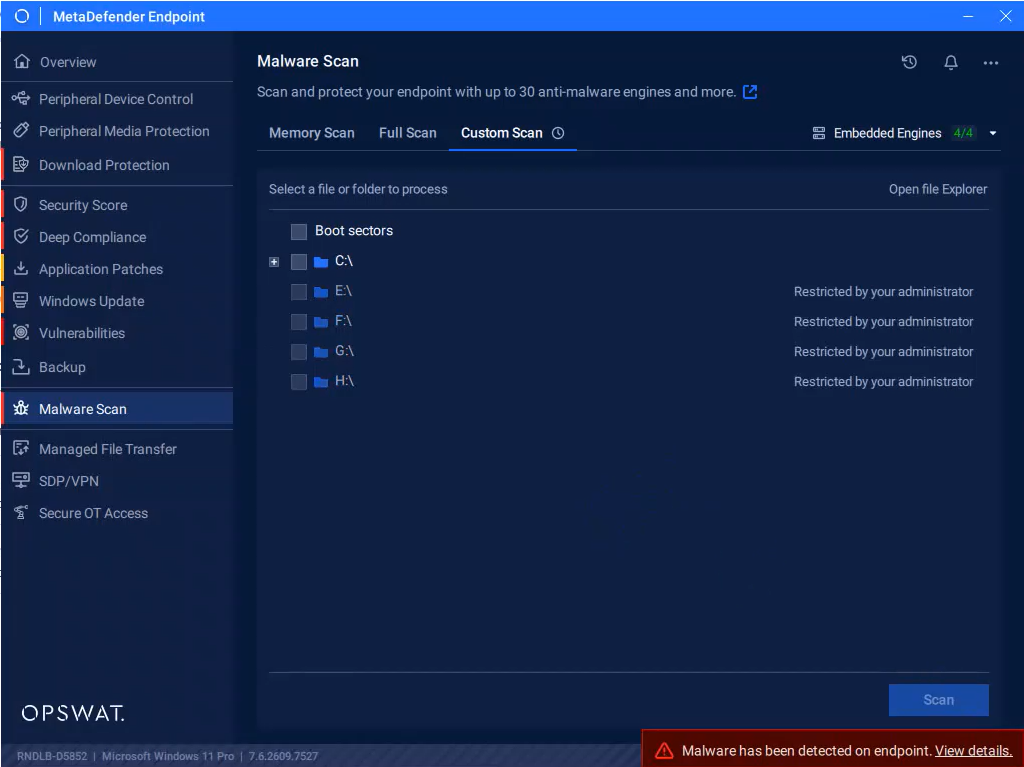
管理者によるカスタムスキャンの制御機能の強化
管理者は、マルウェアスキャンを通じてカスタムスキャンを実行する際、ユーザーが閲覧および選択できるローカルドライブを制御できるようになりました。これにより、スキャン操作をよりきめ細かく制御できるようになり、組織はユーザーがアクセス可能なスキャン対象場所をセキュリティポリシーに整合させることができます。適切なドライブのみを表示対象に制限することで、管理者はユーザーエクスペリエンスを簡素化すると同時に、ユーザーが意図した範囲外の場所にアクセスしたりスキャンしたりするリスクを低減することができます。
OPSWAT エコシステム全体にファイル監査証跡を拡張する
MetaDefender Endpoint 本製品では、初めてスキャンされたファイルに対するファイル監査証跡のサポートが追加され、OPSWAT 製品群全体におけるファイルの移動履歴をより包括的に把握できるようになりました。
この機能は、個々のスキャンを孤立したセキュリティイベントとして扱うのではなく、OPSWAT エコシステム全体にわたるファイルの移動経路の可視性を高めることに寄与します。セキュリティチームはこの情報を活用して、ファイルがどこでスキャンされたか、またさまざまなセキュリティ制御をどのように通過したかをより深く把握することができ、ファイルやセキュリティイベントの調査において、より詳細な背景情報を得ることができます。
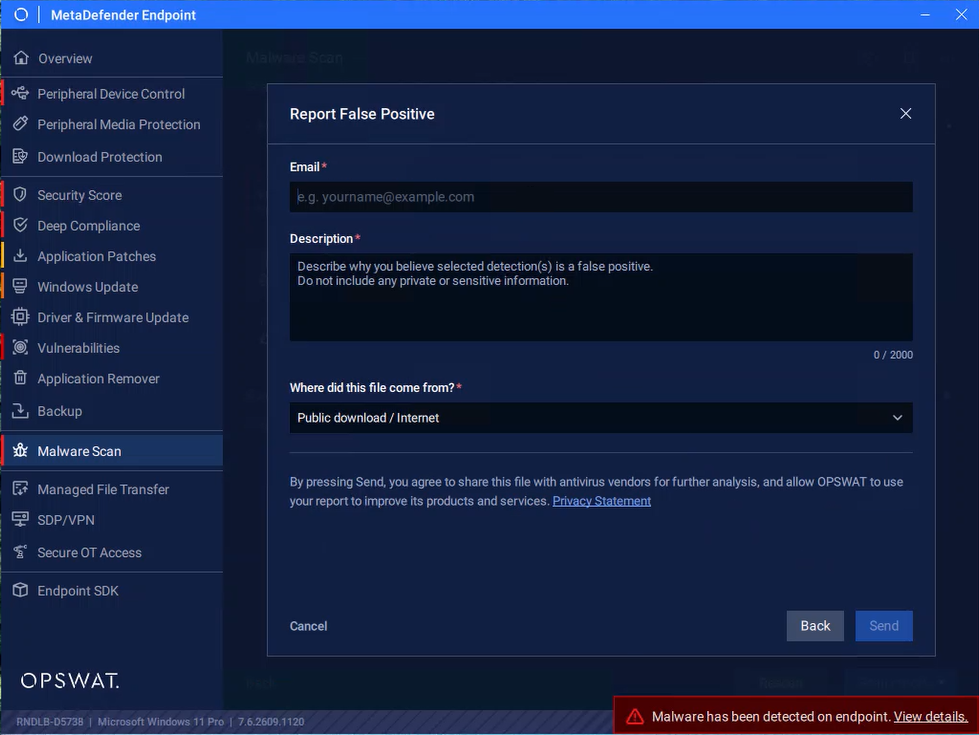
マルウェアスキャンから、偽陽性と疑われる結果を直接報告する
正当なファイルが悪意のあるファイルと誤って判定された場合、迅速に背景情報を提供することで、審査プロセスを円滑に進めることができます。ユーザーは、誤検知の疑いがあるファイルを、その根拠やファイルの出所を含めて、マルウェアスキャン画面から直接報告できるようになりました。
検知の時点でこのコンテキストを捕捉することで、セキュリティチームは、別途ワークフローを設けることなく、調査に役立つより関連性の高い情報を得ることができます。これにより、元のスキャンイベントとプロセスを密接に結びつけたまま、誤検知の疑いがあるケースを報告しやすくなります。
MetaDefender Endpoint Validationの新機能
Linuxの許可リストに信頼できる周辺機器を追加する
MetaDefender Endpoint Validation for Linux の新たな機能強化により、ユーザーはベンダー、製品 ID、またはインスタンスパスに基づいて特定の周辺機器を許可リストに追加し、検証プロセスから除外できるようになりました。各変更は、チャレンジベースのコードまたは管理者パスワードの確認によって保護されており、権限のあるユーザーのみがリストを変更できるようにしています。
管理者は、必要に応じて許可リストをリセットすることもできます。承認されると、リストに登録されたデバイスはブロックや検証を bypass し、確立されたワークフローを中断することなく、信頼できる周辺機器を管理された形で利用できるようにします。
次世代Endpoint ソリューション
世界中の組織、機関、団体が重要なエンドポイントの保護にMetaDefender Endpoint 信頼している理由をご覧ください。今すぐエキスパートにご相談ください。

