ストレージのセキュリティ環境が単純なままであることはめったにありません。データ量が増加し、インフラがさまざまなストレージプラットフォームやスキャンバックエンドにまたがって拡大するにつれ、チームは何をスキャンするかだけでなく、どこで、いつ、どのリソースを使ってスキャンするかを決定する必要があります。
MetaDefender™Storage Security4.6.0 により、チームはこうした決定をより細かく制御できるようになる一方で、それを支えるために必要なインフラストラクチャを削減できます。
MetaDefender™Core 、MetaDefender™ Cluster、MetaDefender™Cloud にわたるインテリジェントなルーティング、設定可能なスキャンインスタンスの負荷分散先、新たなファイルフィルタリング機能、より詳細な利用状況の可視化、そしてより効率的なストレージ統合アーキテクチャを備えたバージョン4.6.0は、組織がスキャン能力を最も重要な場所に集中させることを支援します。
チームにとってどのような変更点があるか、以下にご紹介します。
1つのスキャンプール、複数のMetaDefender バックエンド
組織は、セキュリティ、パフォーマンス、インフラストラクチャに関するさまざまな要件を満たすために、MetaDefender のさまざまな導入モデルを採用する場合があります。しかし、複数のバックエンドタイプに対応すると、スキャンワークロードの管理において複雑さが増す可能性があります。
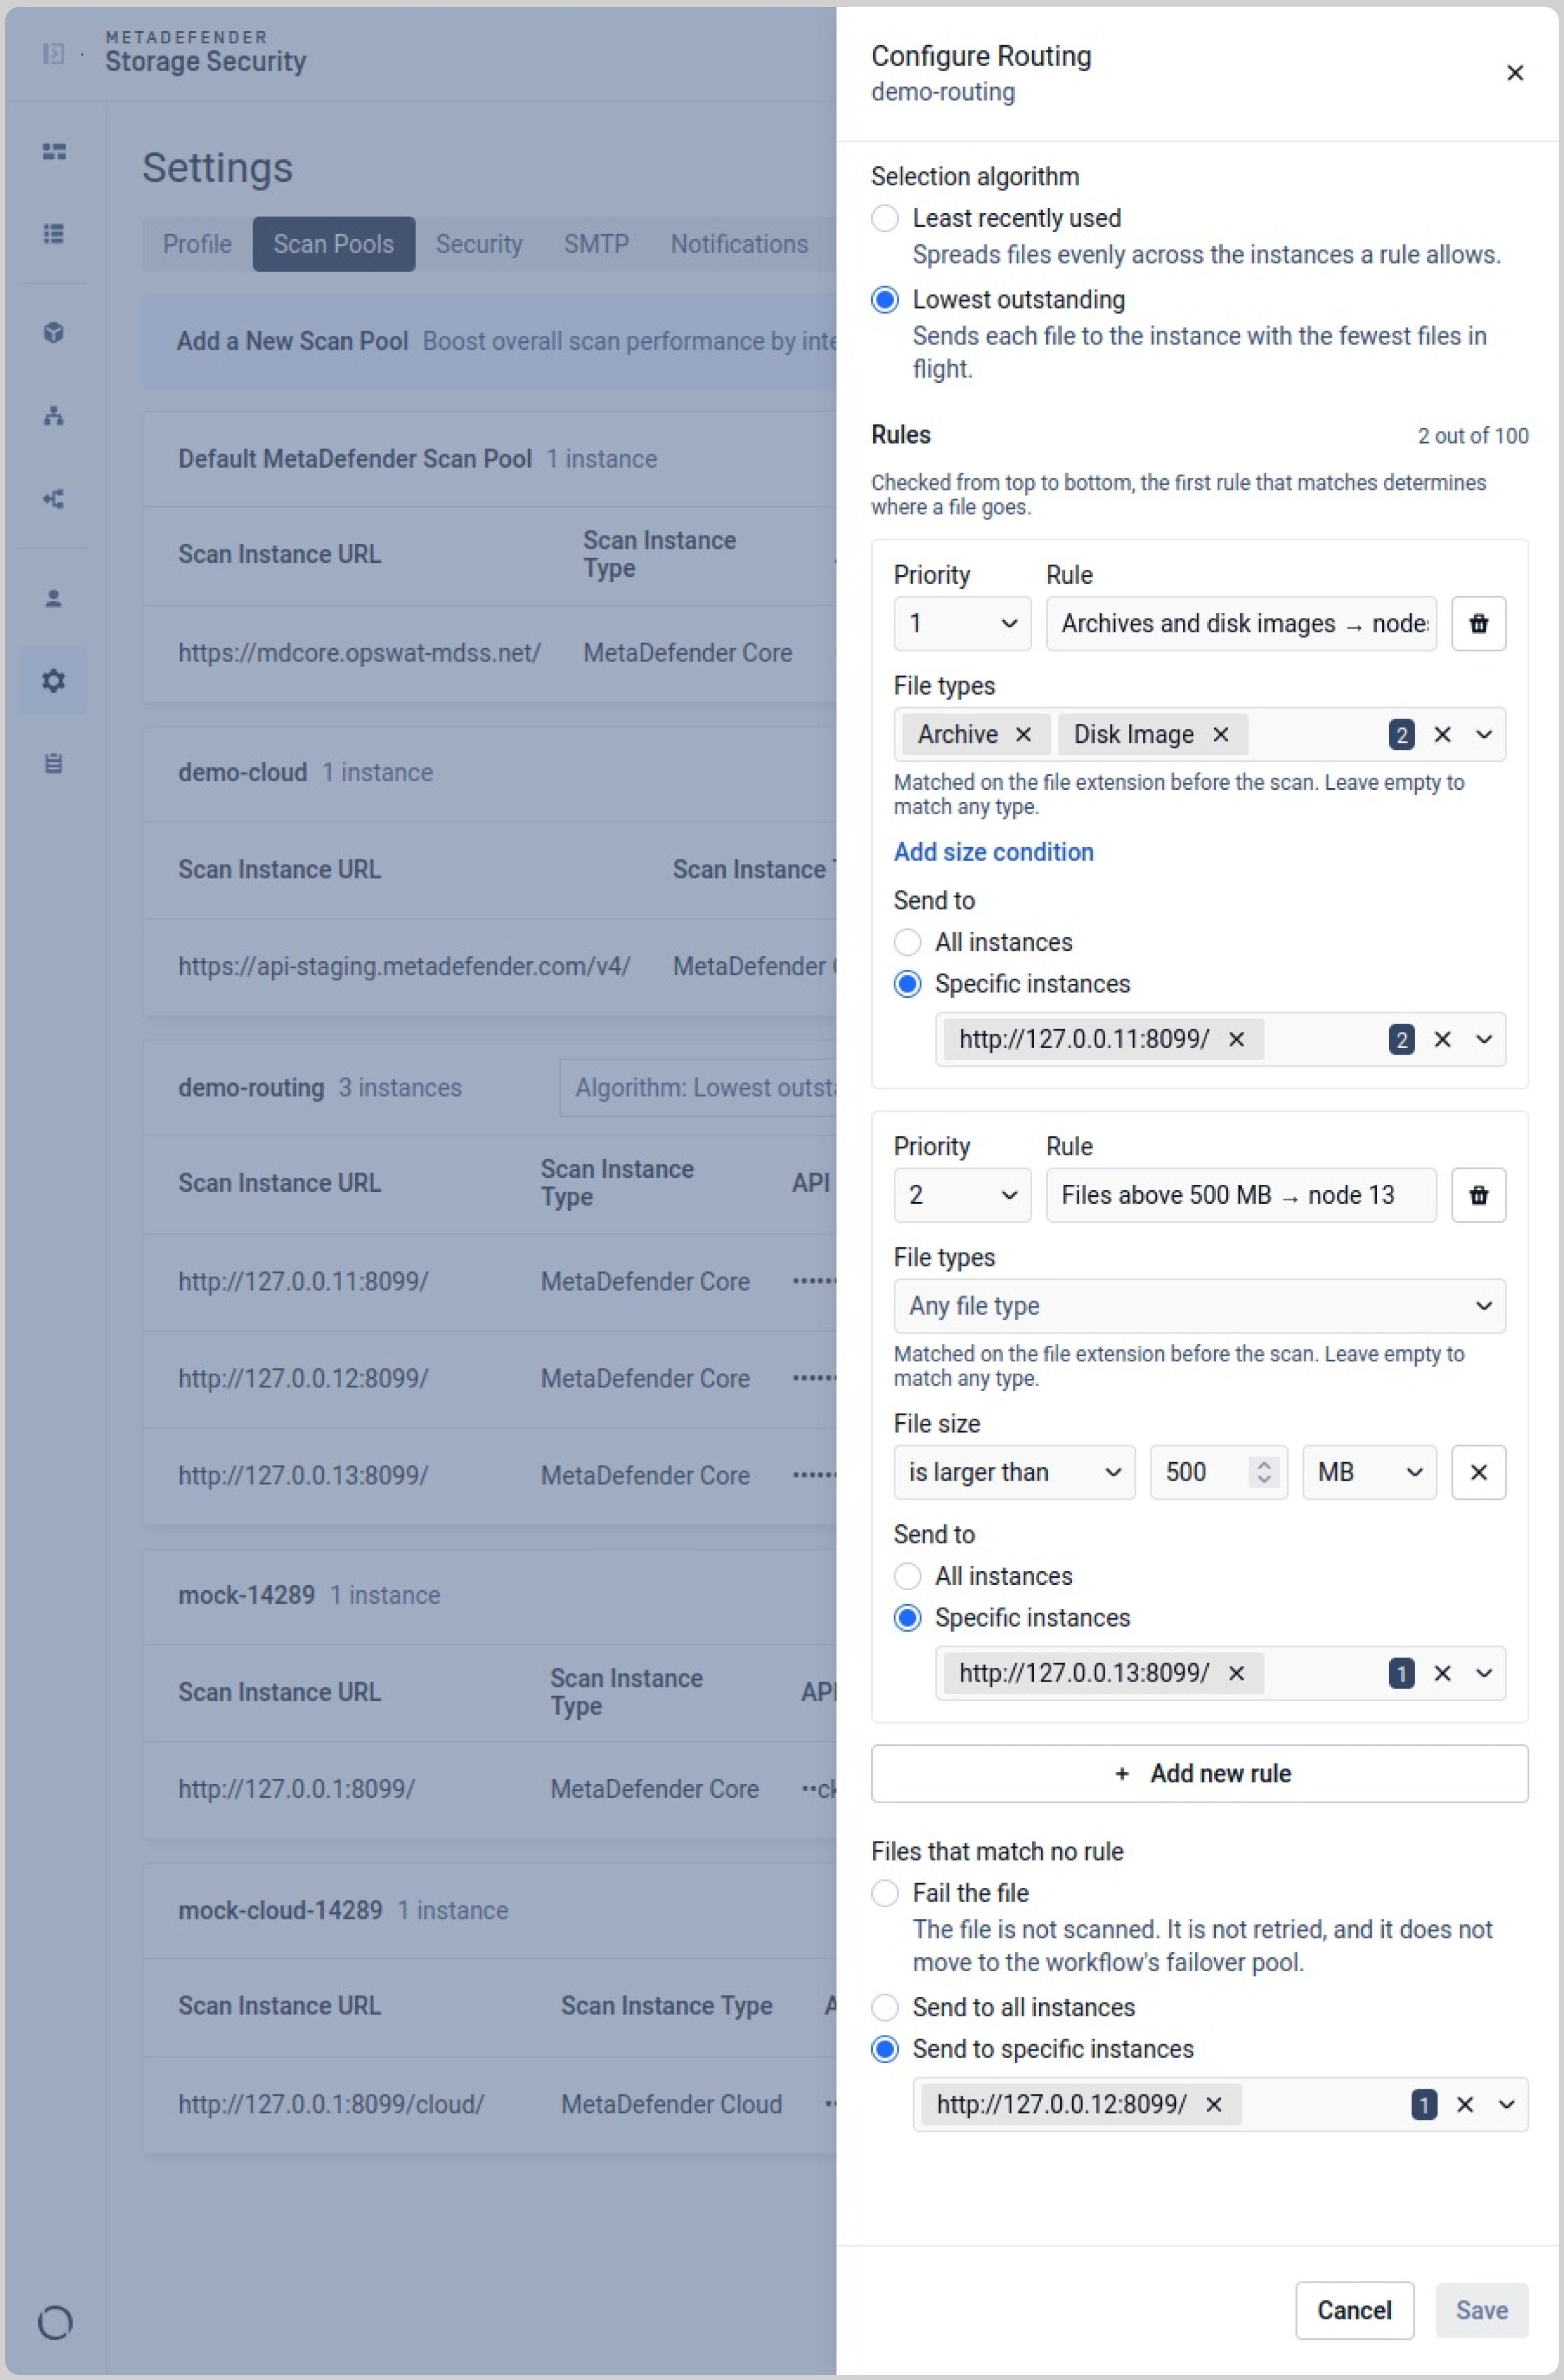
MetaDefender Storage Security バージョン4.6.0では、MetaDefender (Core )、MetaDefender Cluster、およびMetaDefender (Cloud )の各インスタンスが、単一のスキャンプールに統合されました。ルーティングルールによって各ファイルを処理するバックエンドが決定されるため、チームは要件に応じてインスタンスタイプ間でワークロードを分散させることができます。また、管理者は、ファイルがいずれのルーティングルールにも一致しない場合の処理方法を定義することも可能です。
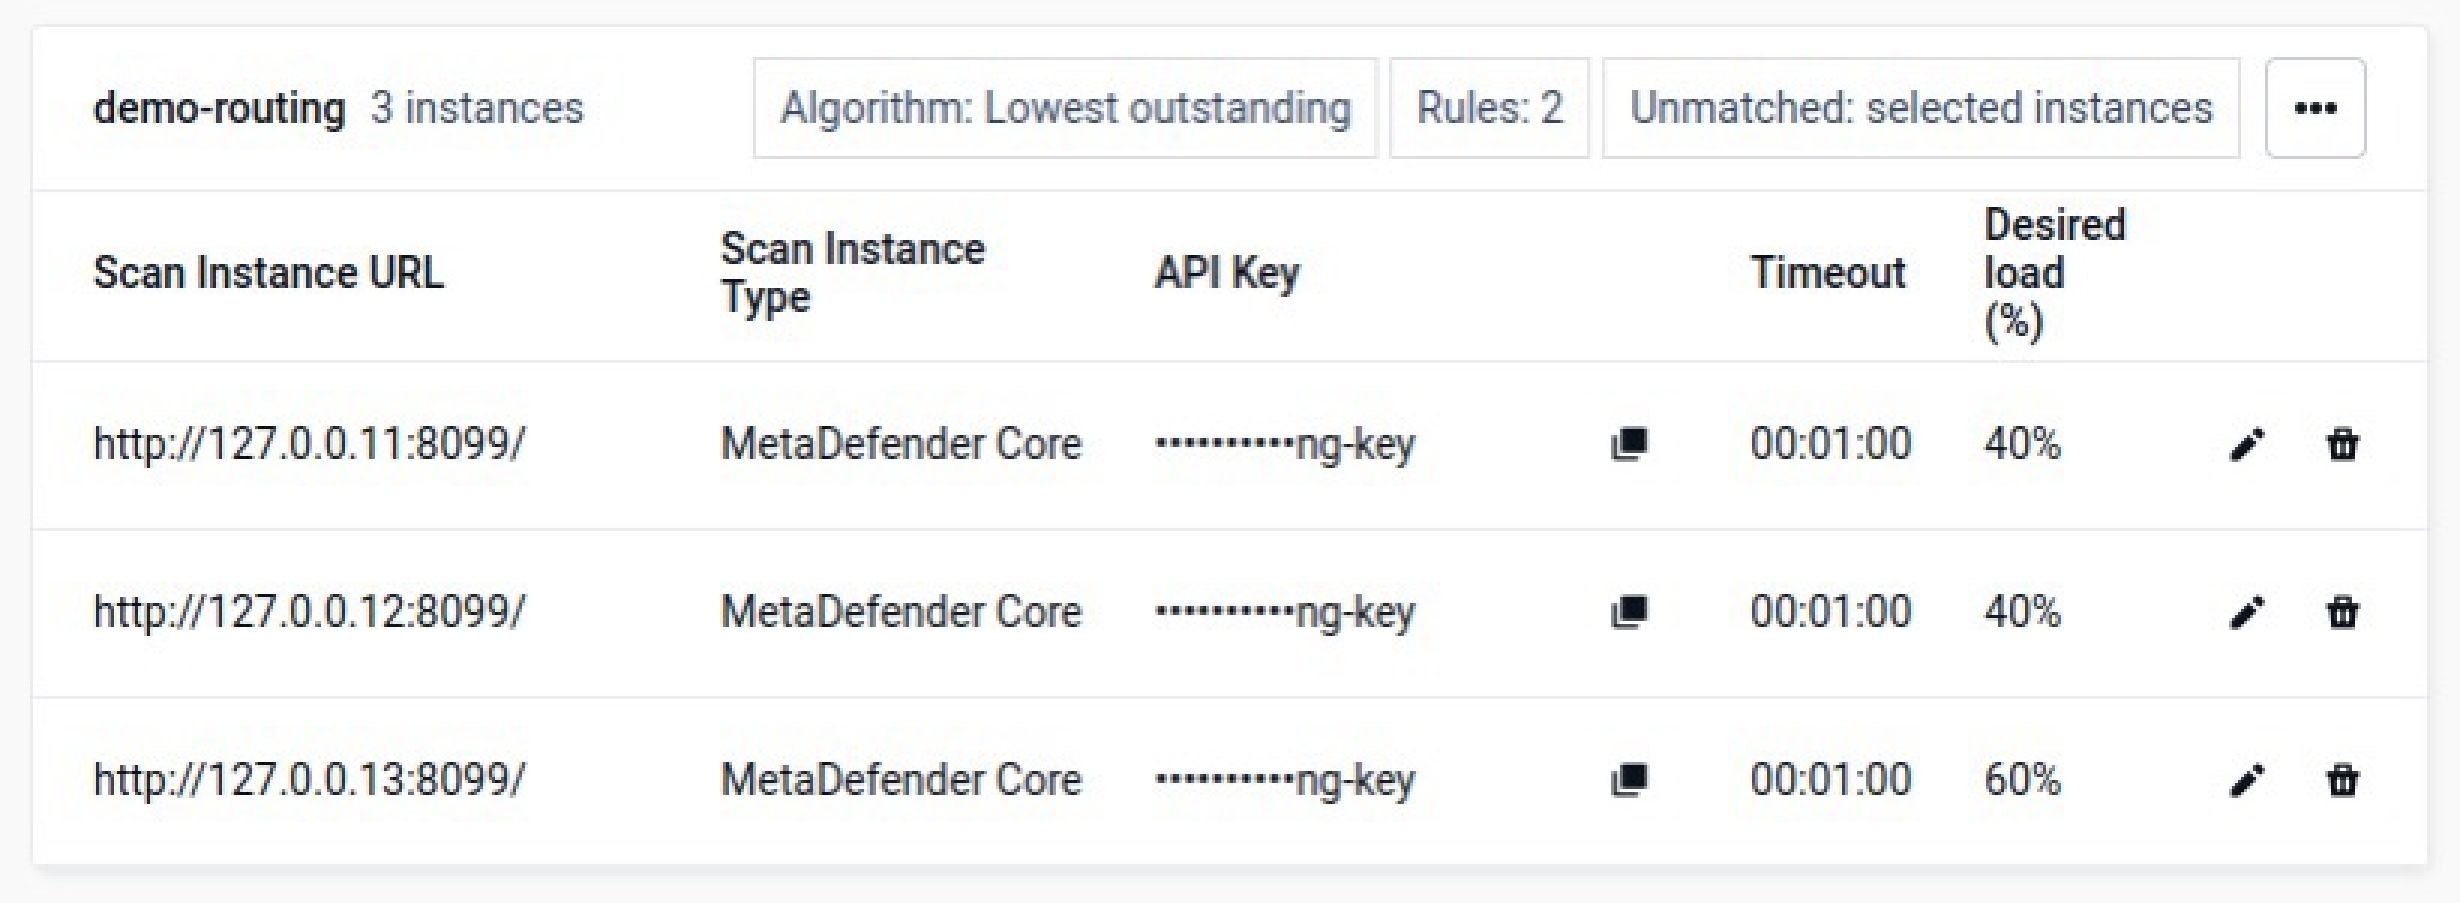
バージョン 4.6.0 では、スキャン処理能力に対する制御機能がさらに強化されました。管理者は、MetaDefender Core の各インスタンスについて、20% から 80% の範囲(デフォルトは 40%)で希望する負荷目標を設定でき、インスタンスが飽和状態に近づいた際に警告が表示されます。また、スケーリングは、従来の内部同時実行数制限による制約を受けなくなりました。
これらの機能を組み合わせることで、スキャン作業負荷のバランス調整、インスタンスの利用率管理、そして需要の増加に伴うスキャン能力の拡張が容易になります。
その結果、より柔軟なスキャンアーキテクチャが実現されます。1つのデプロイメントで複数のMetaDefender バックエンドを利用できる一方で、ファイル処理やリソース利用状況に対する一元的な管理を維持することができます。
スキャンする必要のないファイルにスキャン容量を費やすのはやめましょう
企業のストレージで発見されたファイルすべてが、同じレベルの検査を必要とするわけではありません。
無関係なコンテンツをスキャンすると、処理能力を消費し、スキャン量が増加し、セキュリティチームが最も重要なデータにリソースを集中させることが難しくなる可能性があります。
バージョン 4.6.0 では、設定可能なファイルフィルターが導入されました。これにより、管理者はファイルの種類、サイズ、最終更新日などに基づく条件を設定し、スキャンワークフローの対象となるファイルを定義できるようになりました。これらの条件を満たさないファイルは、スキャン容量を消費する前に除外することができます。
また、フィルタリングによって除外されたファイルと、ディスカバリの過程で除外されたファイルを区別できるよう、レポート機能も改善されました。レポートには個々のファイルがスキップされた理由が表示されるようになり、管理者はスキャンに関する判断をより明確に把握できるようになりました。
この区別により、各スキャン中に何が起きたかを理解しやすくなり、特定のファイルが処理されなかった理由を特定しやすくなります。
スキャン処理能力の今後の動向を確認する
チームが、ストレージのワークロードが同じリソースをどのように奪い合っているかを容易に把握できない場合、スキャン処理能力の管理は困難になります。
MetaDefender Storage Security 4.6.0 に新たに追加された「使用状況」ダッシュボードにより、管理者は環境全体におけるスキャン活動の分布状況をより明確に把握できるようになります。
スケジュールタイムラインでは、スキャンがいつ実行されているか、またスケジュールがどこで重複しているかが表示されるため、チームは作業が集中する期間を特定し、ワークロードを調整してリソースの競合を軽減することができます。
ボリュームヒートマップは、ストレージ単位ごとの使用状況を別の視点から示すもので、個々のスキャンごとにアクティビティを詳細に分析することができます。1時間ごとのスキャン統計により、1日を通してスキャンアクティビティがどのように変化するかをさらに明確に把握することができます。
これらの視点を総合することで、実務上の運用に関する疑問に答えやすくなります。たとえば、「どのストレージ場所でのスキャン活動が最も活発か?」「ワークロードが重複するのはいつか?」「スキャン活動は1日を通してどのように変化するか?」「スケジュールや容量割り当てをどこで調整できるか?」といった点です。
容量の問題が発生してから対応するのではなく、チームはより多くの情報を基に、その問題を考慮した計画を立てることができるようになります。
管理すべきインフラを削減しつつ、スキャン速度を向上
以前はベンダー固有の個別のサービスに依存していたストレージ連携機能が、現在はスキャンサービス内で直接実行されるようになりました。このインプロセスアーキテクチャにより、ストレージ連携機能とスキャン間の通信オーバーヘッドが軽減され、スキャンのレイテンシ低減につながります。
また、ライセンスおよびID関連サービスもプラットフォームコンテナに統合されたため、チームがデプロイ、運用、監視を行う必要のあるサービスの数がさらに減少しました。
大規模なスキャン処理中のスループットを維持するため、このプラットフォームでは、処理中のファイルの状態と確定済みのファイルの状態を別々に保存するようになり、データ量が増加してもスキャンワークロードの管理効率が向上しました。
運用上のトラブルシューティング機能も改善されました。サポートパッケージの実行安定性が向上したほか、GarnetおよびONTAPコネクタのログが含まれるようになったため、OPSWAT サポートを利用する際に、より詳細な診断情報を得られるようになりました。
その目標は明快です。スキャンプロセスに関わる要素を最小限に抑え、運用上のオーバーヘッドを低減し、過酷なスキャン作業負荷に耐えうるアーキテクチャを構築することです。
プラットフォームの堅牢化を継続する
ストレージセキュリティプラットフォームは、自身の管理環境や実行環境も保護する必要があります。MetaDefender Storage Security 4.6.0 では、アクセス制御、デプロイ権限、サードパーティ製コンポーネントにわたって、プラットフォームのセキュリティ強化がさらに図られています。
RabbitMQ、Garnet、Redis などのサードパーティ製コンポーネントがアップグレードされたほか、特定された依存関係の脆弱性に対する修正も行われました。
また、今回のリリースでは、属性ベースのアクセス制御に向けたSSOロールの拡張機能も導入され、組織によるアクセス管理の柔軟性がさらに高まりました。
より予測可能なアップグレードと日常業務
バージョン 4.6.0 では、アップグレード、スキャン、認証、ストレージ連携、レポート作成、および日常的な管理に影響を及ぼしていた問題も解決されています。
- アップグレードとインストール:アップグレードの際、NetApp ONTAP コネクタ、サービスログオンアカウント、既存のインストールパスなど、重要な展開設定は保持されます。
- スキャンと修復:信頼性の向上により、一般的なファイルエラー、破棄されたワークフロールール、リアルタイム保護がファイルをスキップしたり誤って追跡したりしたケース、および再処理されたファイルが誤って「失敗」とマークされたケースが改善されました。
- ストレージ連携:S3、Oracleネイティブ、MFT 、SFTP、およびSMB環境に対する修正が行われ、ストレージプロバイダーが検証されていない認証情報を受け入れないようにするための追加の検証機能が実装されました。
- レポートとダッシュボード:「ファイル数」、「日付」、「スキップ理由」、および「Deep CDR™ テクノロジー」の各列の表示が修正され、スキャンおよび修復のステータスがより明確になりました。
- アクセスと設定:今回の修正により、SSOの設定が改善され、ワークフロー名の重複が防止され、スキャン実行中のストレージユニットの変更がブロックされるようになりました。
- ストレージの管理と連携機能:バージョン 4.6.0 では、刷新された Box 連携機能、UI からのリアルタイム保護開始日の設定、制限のある Linux 環境向けの SMB フォールバックのサポート、およびプログラムによる SMB (CIFS) マウント機能も導入されています。
- インベントリと診断:インベントリビューでは、各ストレージユニットの最新のジョブ詳細を表示できるようになりました。また、外部ロガーやSharePointのファイルに関する問題についてのメッセージ表示がより明確になり、MetaDefender (Cloud )の障害については、その根本原因が表示されるようになりました。
これらの改善策を総合することで、管理上の摩擦が軽減され、日々の業務がより予測しやすくなります。
既存のスキャン能力をさらに活用する
MetaDefender Storage Security 4.6.0は、あるシンプルな原則に基づいて設計されています。それは、ストレージセキュリティチームは、スキャンインフラストラクチャに関する不必要な複雑さの管理にリソースを費やすのではなく、データの保護にリソースを集中できるようにすべきだということです。
バージョン4.6.0では、1つのスキャンプールからMetaDefender Core 、Cluster、およびCloud にワークロードを分散させ、設定可能なインスタンス負荷目標を導入し、容量を消費する前に不要なファイルをフィルタリングし、リソース使用状況の可視性をさらに高めることで、チームはセキュリティの網羅性と運用効率の両方をより細かく制御できるようになります。
同時に、NetAppの自動保護機能、より軽量なストレージ統合アーキテクチャ、プラットフォームのさらなる強化、および信頼性の向上により、その環境を稼働させ続けるために必要な作業が軽減されます。
リリース詳細
- 製品: MetaDefender Storage Security
- バージョン:4.6.0
- リリースノート:MetaDefender™Storage Security リリースノート
- 発売日: 2026年10月5日