2026年10月5日、OPSWAT は、既存のSBOM(Software Bill of Materials)機能に加え、CBOM(Cryptographic Bill of Materials)およびAIBOM(AI Bill of Materials)の提供を開始します。これらはいずれも、MetaDefender Core™ V5.23以降で一般提供されます。今回のリリースにより、ソフトウェアコンポーネントの分析範囲が拡大され、暗号資産、AIモデルの来歴、および宣言されたライセンス情報が対象に含まれるようになりました。
CBOM:暗号技術の特定と、変更すべき点の計画立案
ポスト量子暗号への移行は、ある実用的な問いから始まります。それは、「当社のソフトウェアはどの暗号技術に依存しており、何を置き換える必要があるのか」という問いです。CISO、暗号専門家、および移行チームは、これを判断するために、ソフトウェア内の暗号資産の棚卸しを行う必要があります。
OPSWAT CBOMはチームを次のように支援します:
- 暗号資産を一覧化する。サポートされているファイル内のアルゴリズム、暗号ライブラリ、証明書、プロトコル、および関連する鍵情報を特定する。
- 古典的リスクと量子リスクを個別に評価する。現行の規格に基づく暗号上の脆弱性と、量子攻撃への曝露とを区別し、参照データが不十分な場合は分類が不明となる。
- 置換の推奨事項を確認する。利用可能な場合は、ポスト量子暗号の代替案を特定し、鍵確立にはML-KEM、署名にはML-DSAなど、その目的に応じた推奨事項を提示する。
- 暗号資産関連のリスクブロックを設定します。必要に応じて、安全でないと分類された暗号資産を含むファイルをブロックします。
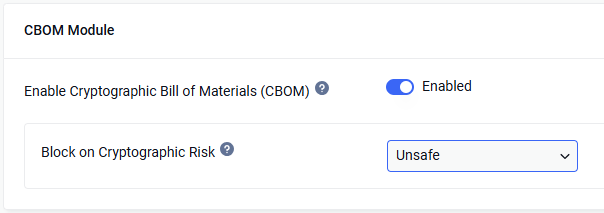
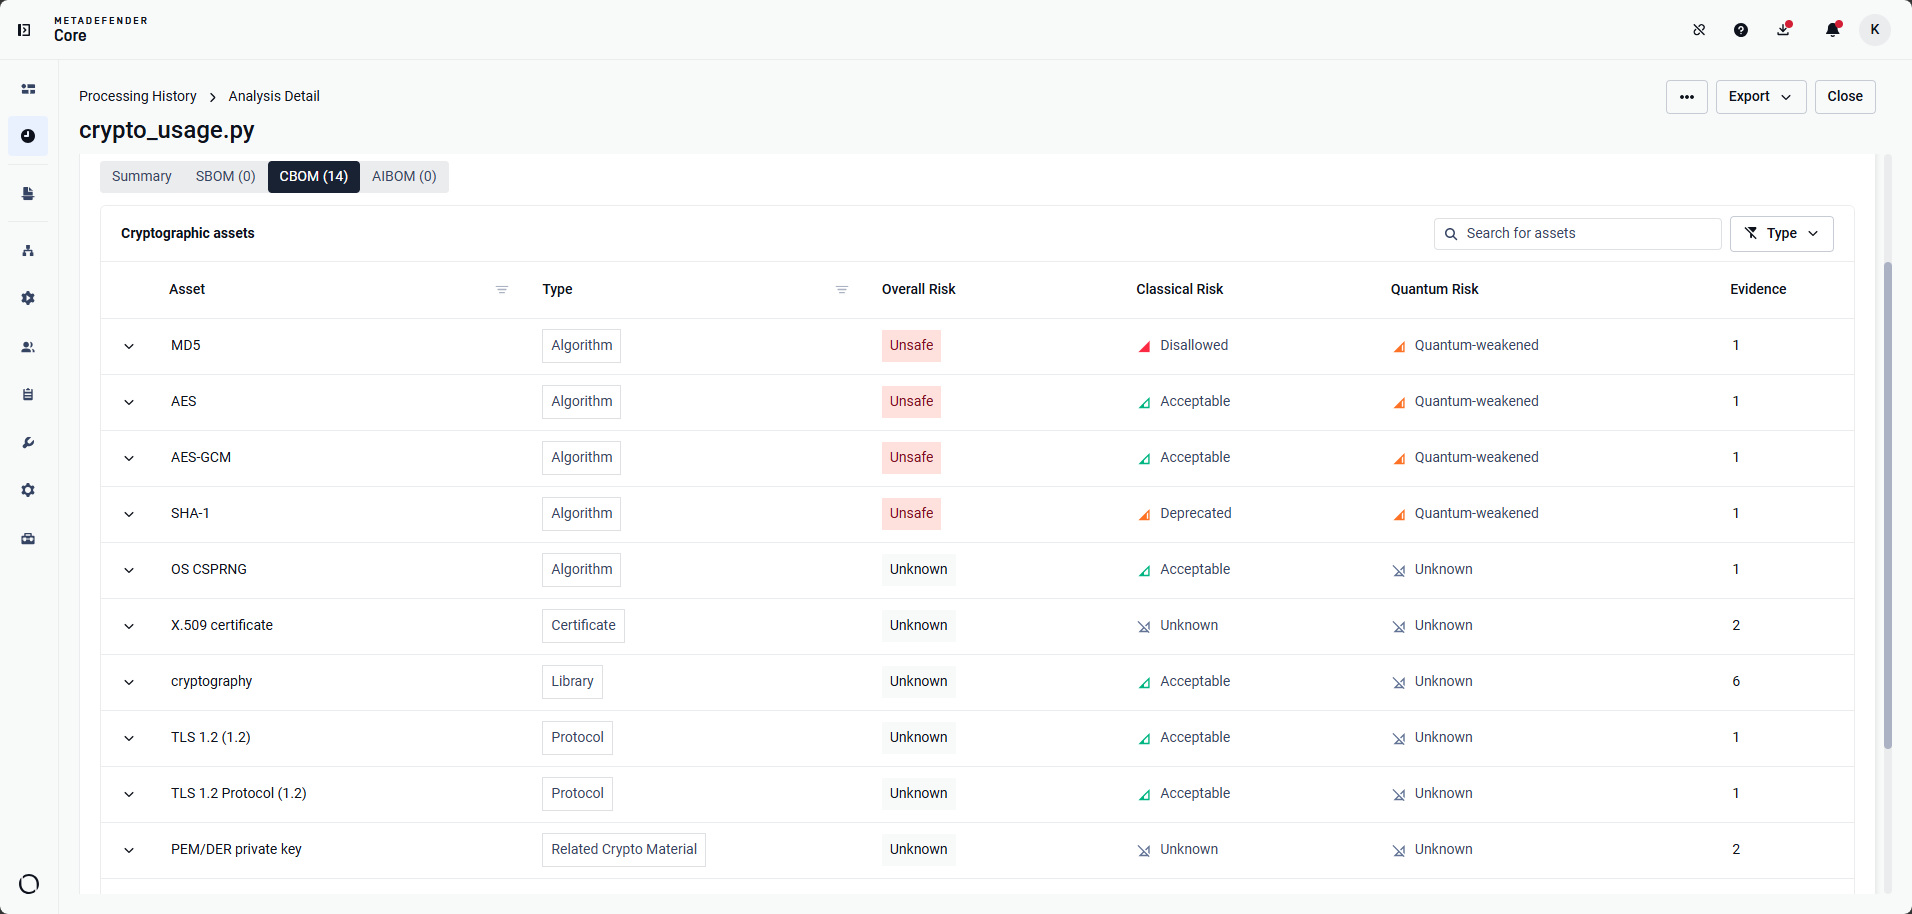
CBOMは、ポスト量子移行の計画立案に必要な暗号技術の詳細情報を提供することで、SBOMによるソフトウェアパッケージや脆弱性の調査を補完します。 OPSWAT の公式CBOMドキュメントを参照するか、弊社のサポートチームまでお問い合わせください。
AIBOM:AIモデルの来歴とライセンスの確認
モデルを採用する前に、AIガバナンスチームおよび法務チームは、そのファイルが何であるか、どのリポジトリで公開されていることが確認されているか、どのようなライセンス情報が利用可能かを把握しておく必要があります。OPSWAT AIBOMは、外部ネットワークへの照会を必要とせずに、こうした確認作業に必要な証拠を提供します。
OPSWAT AIBOMはチームを次のように支援します:
- モデルアーティファクトを特定する。サポートされているAIモデルファイルを認識し、その内容から利用可能なメタデータを読み取る
- オフラインで公開リポジトリを照合します。外部サービスに問い合わせることなく、ローカルカタログを使用して、まったく同じモデルバイトを公開している既知のリポジトリを特定します。
- Surfaceの宣言済みライセンス情報。 ガバナンスおよびライセンス審査を支援するため、モデルレジストリによって宣言された利用可能なライセンスを報告する
- モデルライセンスの制限を適用します。オプションで、モデルの解決済みライセンスが選択された制限と一致する場合、ソフトウェアパッケージのライセンス規則とは関係なく、ファイルをブロックすることができます。
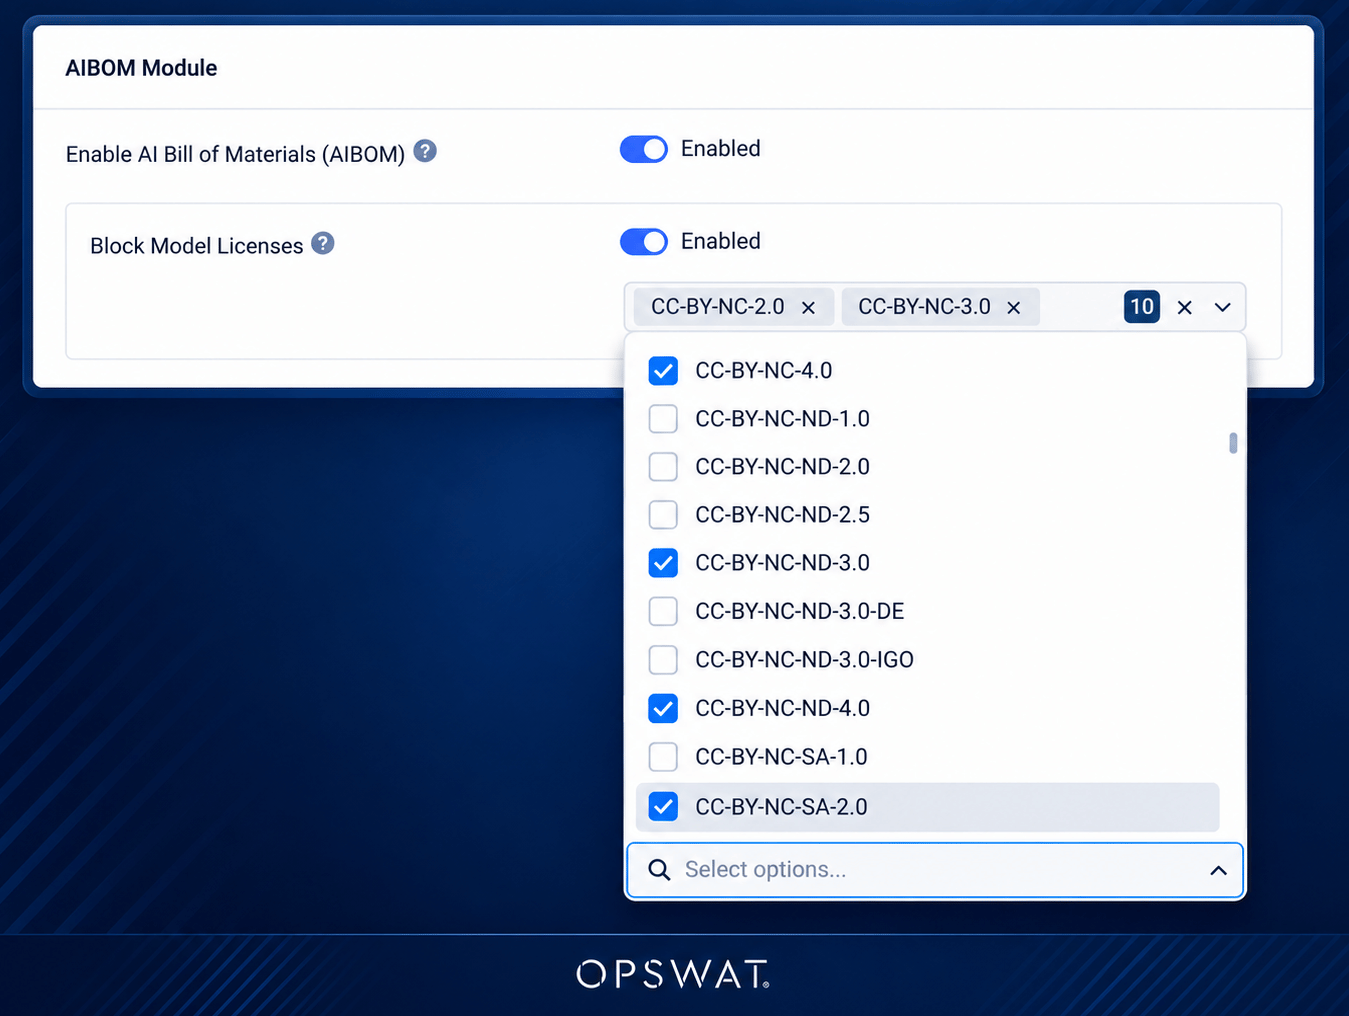
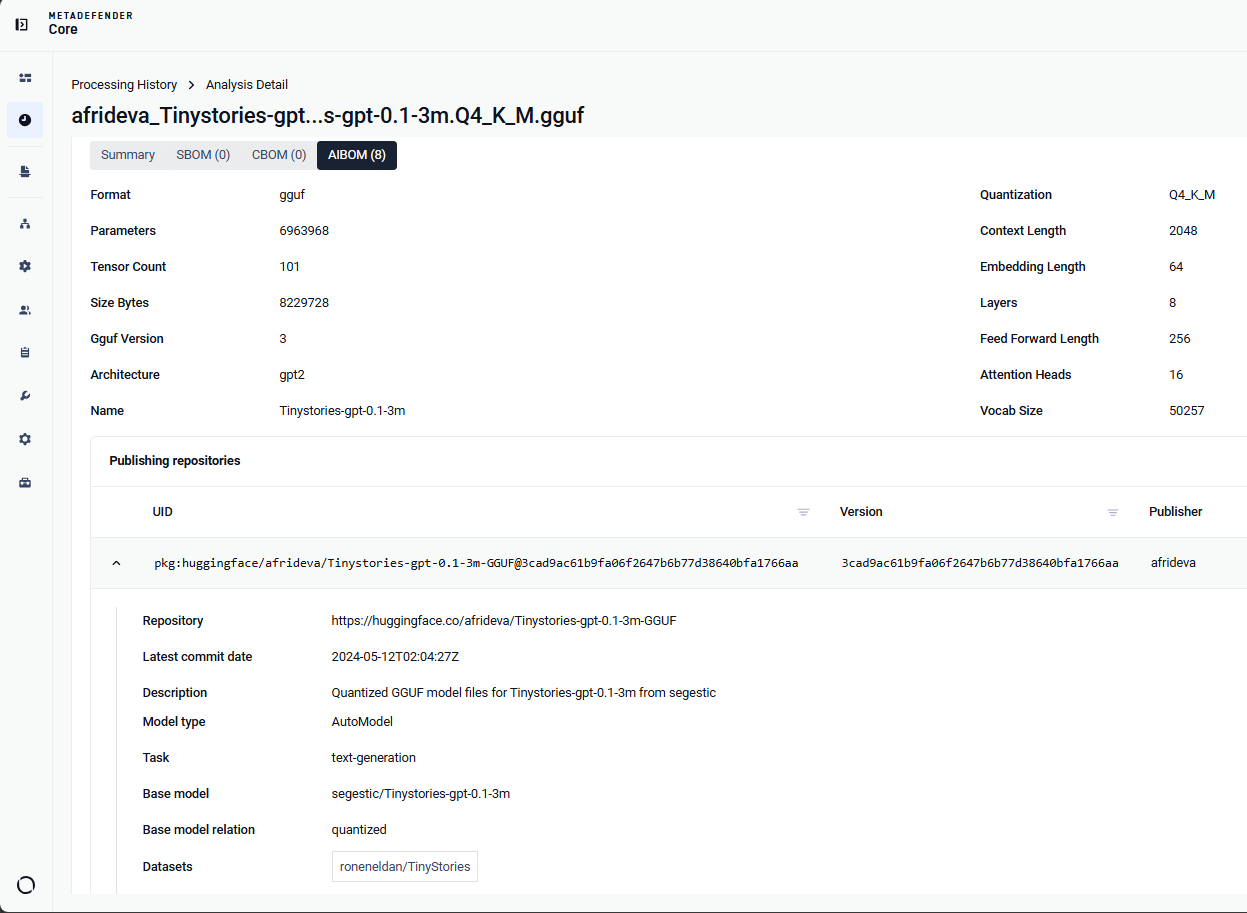
リポジトリの照合には、最新のエンジンパッケージが必要です。公式のOPSWAT AIBOM ドキュメントを参照するか、弊社サポートチームにお問い合わせください。
1つのワークフローで、各チームに最適なレポートを
CBOM と AIBOM はデフォルトで有効になっていますが、それらのブロック機能はオプトイン方式となっています。チームは、どの制限を適用するかを決定する前に、調査結果を収集することができます。
CycloneDXとSPDXは、引き続きSBOMのエクスポートおよびデータ充実化ワークフローに注力しています。SBOM、CBOM、AIBOMを含む統合結果については、結果全体をJSONまたはPDF形式でエクスポートするか、各インベントリを個別にエクスポートすることができます。脆弱性のあるパッケージの調査、暗号化移行の範囲設定、AIモデルのレビューなど、どのような場面においても、チームは1つの分析ワークフローを活用し、各意思決定に関連する調査結果を共有することができます。
- SBOM ,
- 製品に関するお知らせ