Proactive DLP™
事後対応よりも予防的な管理の方が効果的です。
AIを活用したDLPソリューションで、125種類以上のファイル形式にわたる機密データをインテリジェントに検出し、マスキング、匿名化、またはブロックを行い、コンプライアンスの遵守を支援し、データ取り扱いポリシーの徹底を図ります。
- 機密データの保護
- 情報漏洩・内部脅威の防止
- コンプライアンス準拠の支援
OPSWATが信頼される理由
125種類以上のファイル形式に対応
AIを活用した検知
個人識別情報(PII)、社会保障番号(SSN)、機密コード(CCN)、成人向けコンテンツ(NSFW)、および有害なコンテンツ
HIPAA準拠
DICOM匿名化
一方向ハッシュ化による
機密データの匿名化
他が見落としているデータを発見する
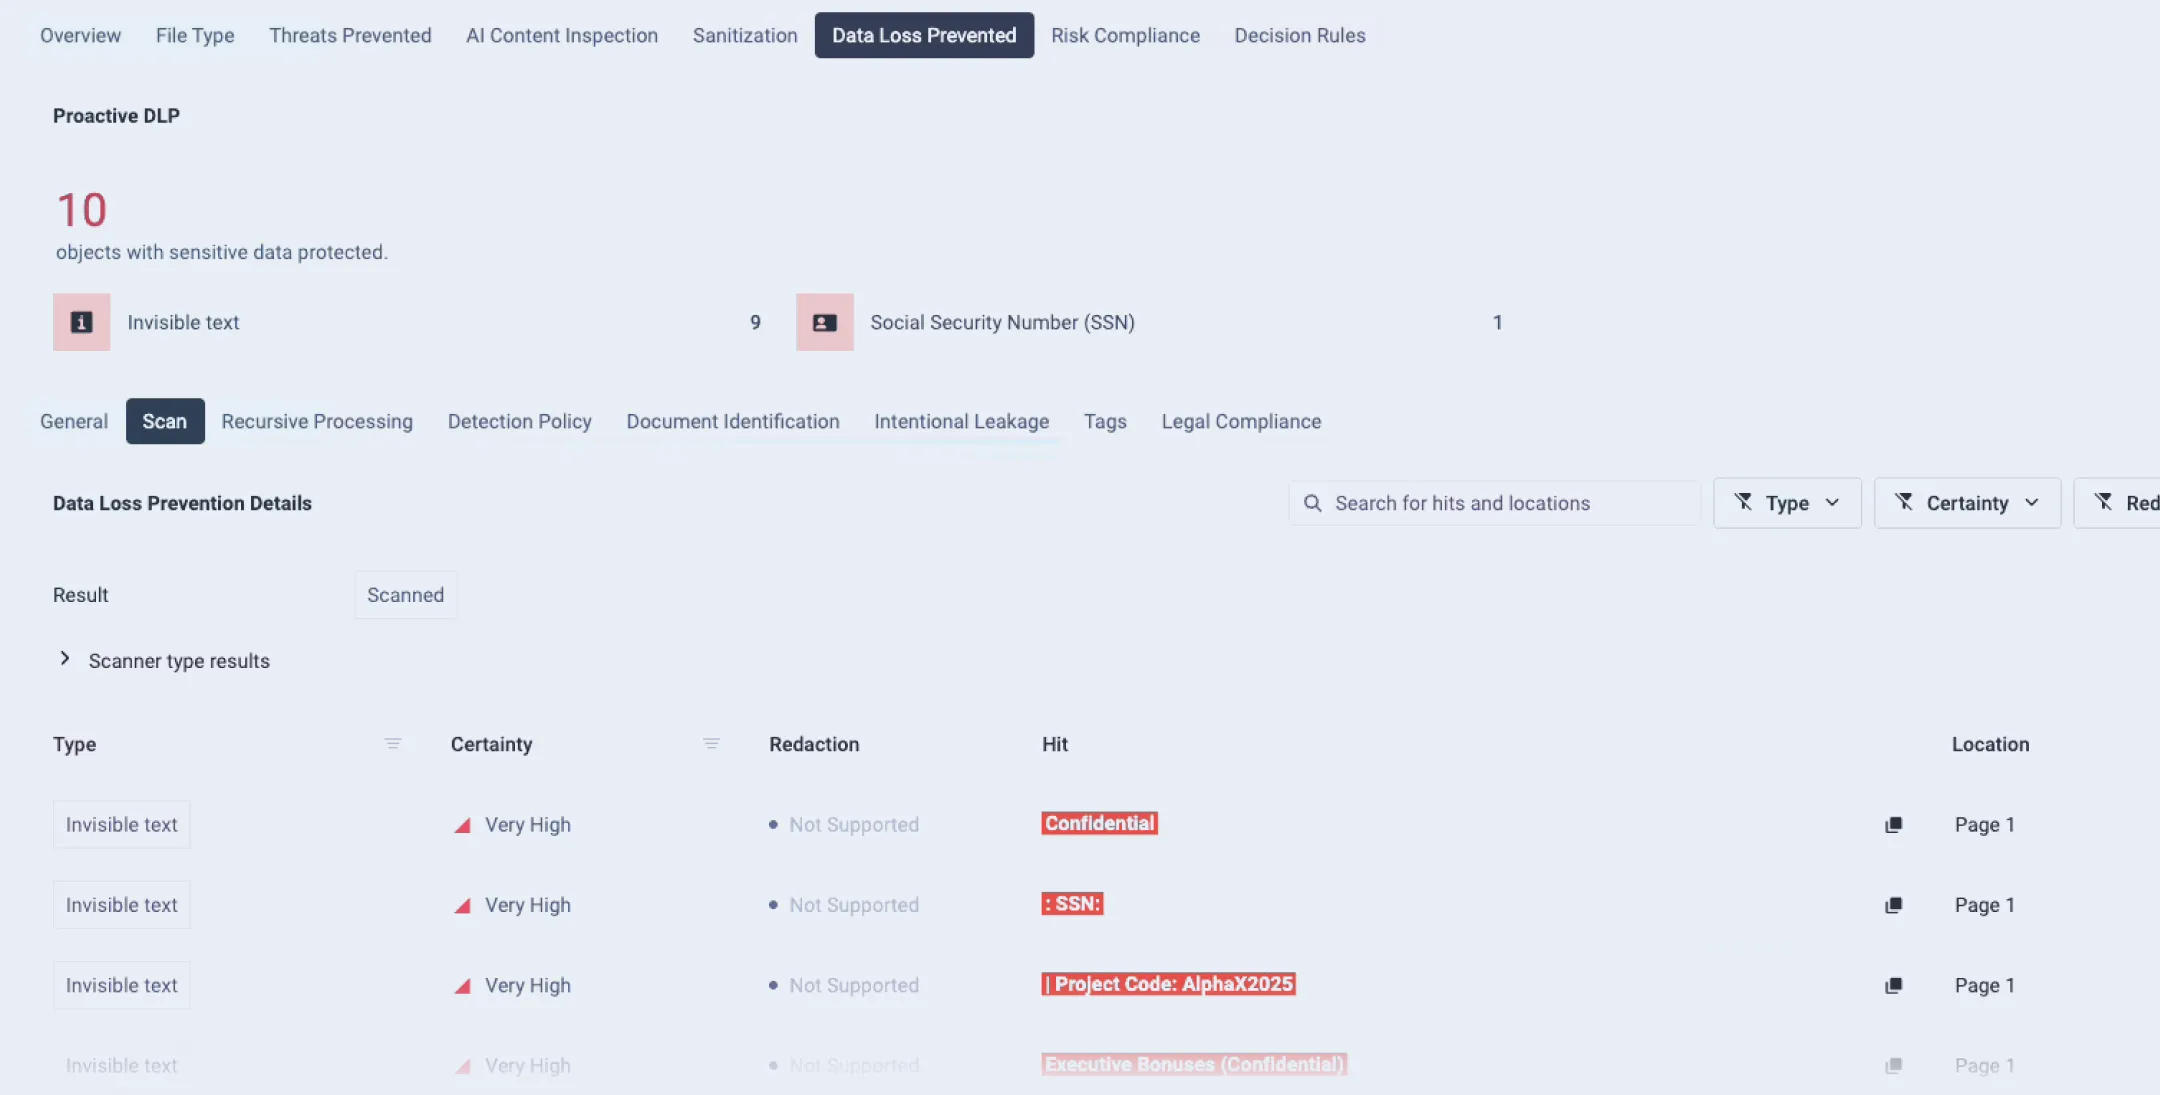
切り取られたテキスト、非表示のテキスト、および見えないテキスト
構造化データと非構造化データの検出
メタデータの削除
潜むデータ、見えないリスク
組織は日々何千件ものファイル、メール、データのやり取りを扱っています。詳細な検査とポリシーの適用がなければ、機密情報が気づかれないまま漏れてしまい、深刻なコンプライアンス・セキュリティ上のリスクを生み出します。
複雑なファイルに潜む機密データ
機密情報や規制対象の情報は、ネットワークをチェックされないまま通過する、文書、画像、アーカイブの中に潜んでいることがよくあります。従来のスキャナーでは、こうした埋め込まれたリスクを見逃してしまい、意図しない情報漏洩につながる可能性があります。
ポリシー管理の欠如
手作業や一貫性のないデータ取り扱いポリシーでは、社内規定や規制の遵守を徹底することが困難です。組織は、GDPR、HIPAA、PCI DSSといった枠組みへの違反リスクを抱え、機密情報が危険にさらされたままになる可能性があります。
インサイダーの脅威
データ漏洩の多くは、うっかりした共有ミス、アクセス権限の設定ミス、あるいは意図的なデータの悪用を含む、その他の内部脅威によって発生します。自動化された検出・匿名化の仕組みがなければ、従業員が意図の有無にかかわらず、機密情報を外部に漏らしてしまう可能性があります。
パターンから外れるデータ
パターンやルールに基づく照合のみに依存すると、予測可能な形式のデータしか捕捉できません。不規則な形式や非構造化された形式で記述された機密情報は見逃されてしまい、固定されたパターンだけでは埋められないギャップが残ってしまいます。
AIワークフローへの機密データの取り込み
各チームがAI開発やデータパイプラインにファイルやデータセットを取り込むにつれ、モデルに取り込まれた機密データを後から取り戻すことは困難になります。そのため、これらのシステムがデータを取り込む前に、必ず検査とクリーンアップを行う必要があります。
AIを活用した機密データの保護
Proactive DLP コンテンツを認識するAIを活用した検査と自動化されたポリシー適用を通じて、機密データを検知、マスキング、匿名化し、AI開発パイプラインに流入するファイルやデータセットを含む、あらゆるデータ交換におけるコンプライアンスと管理を支援します。
詳細なコンテンツ検査
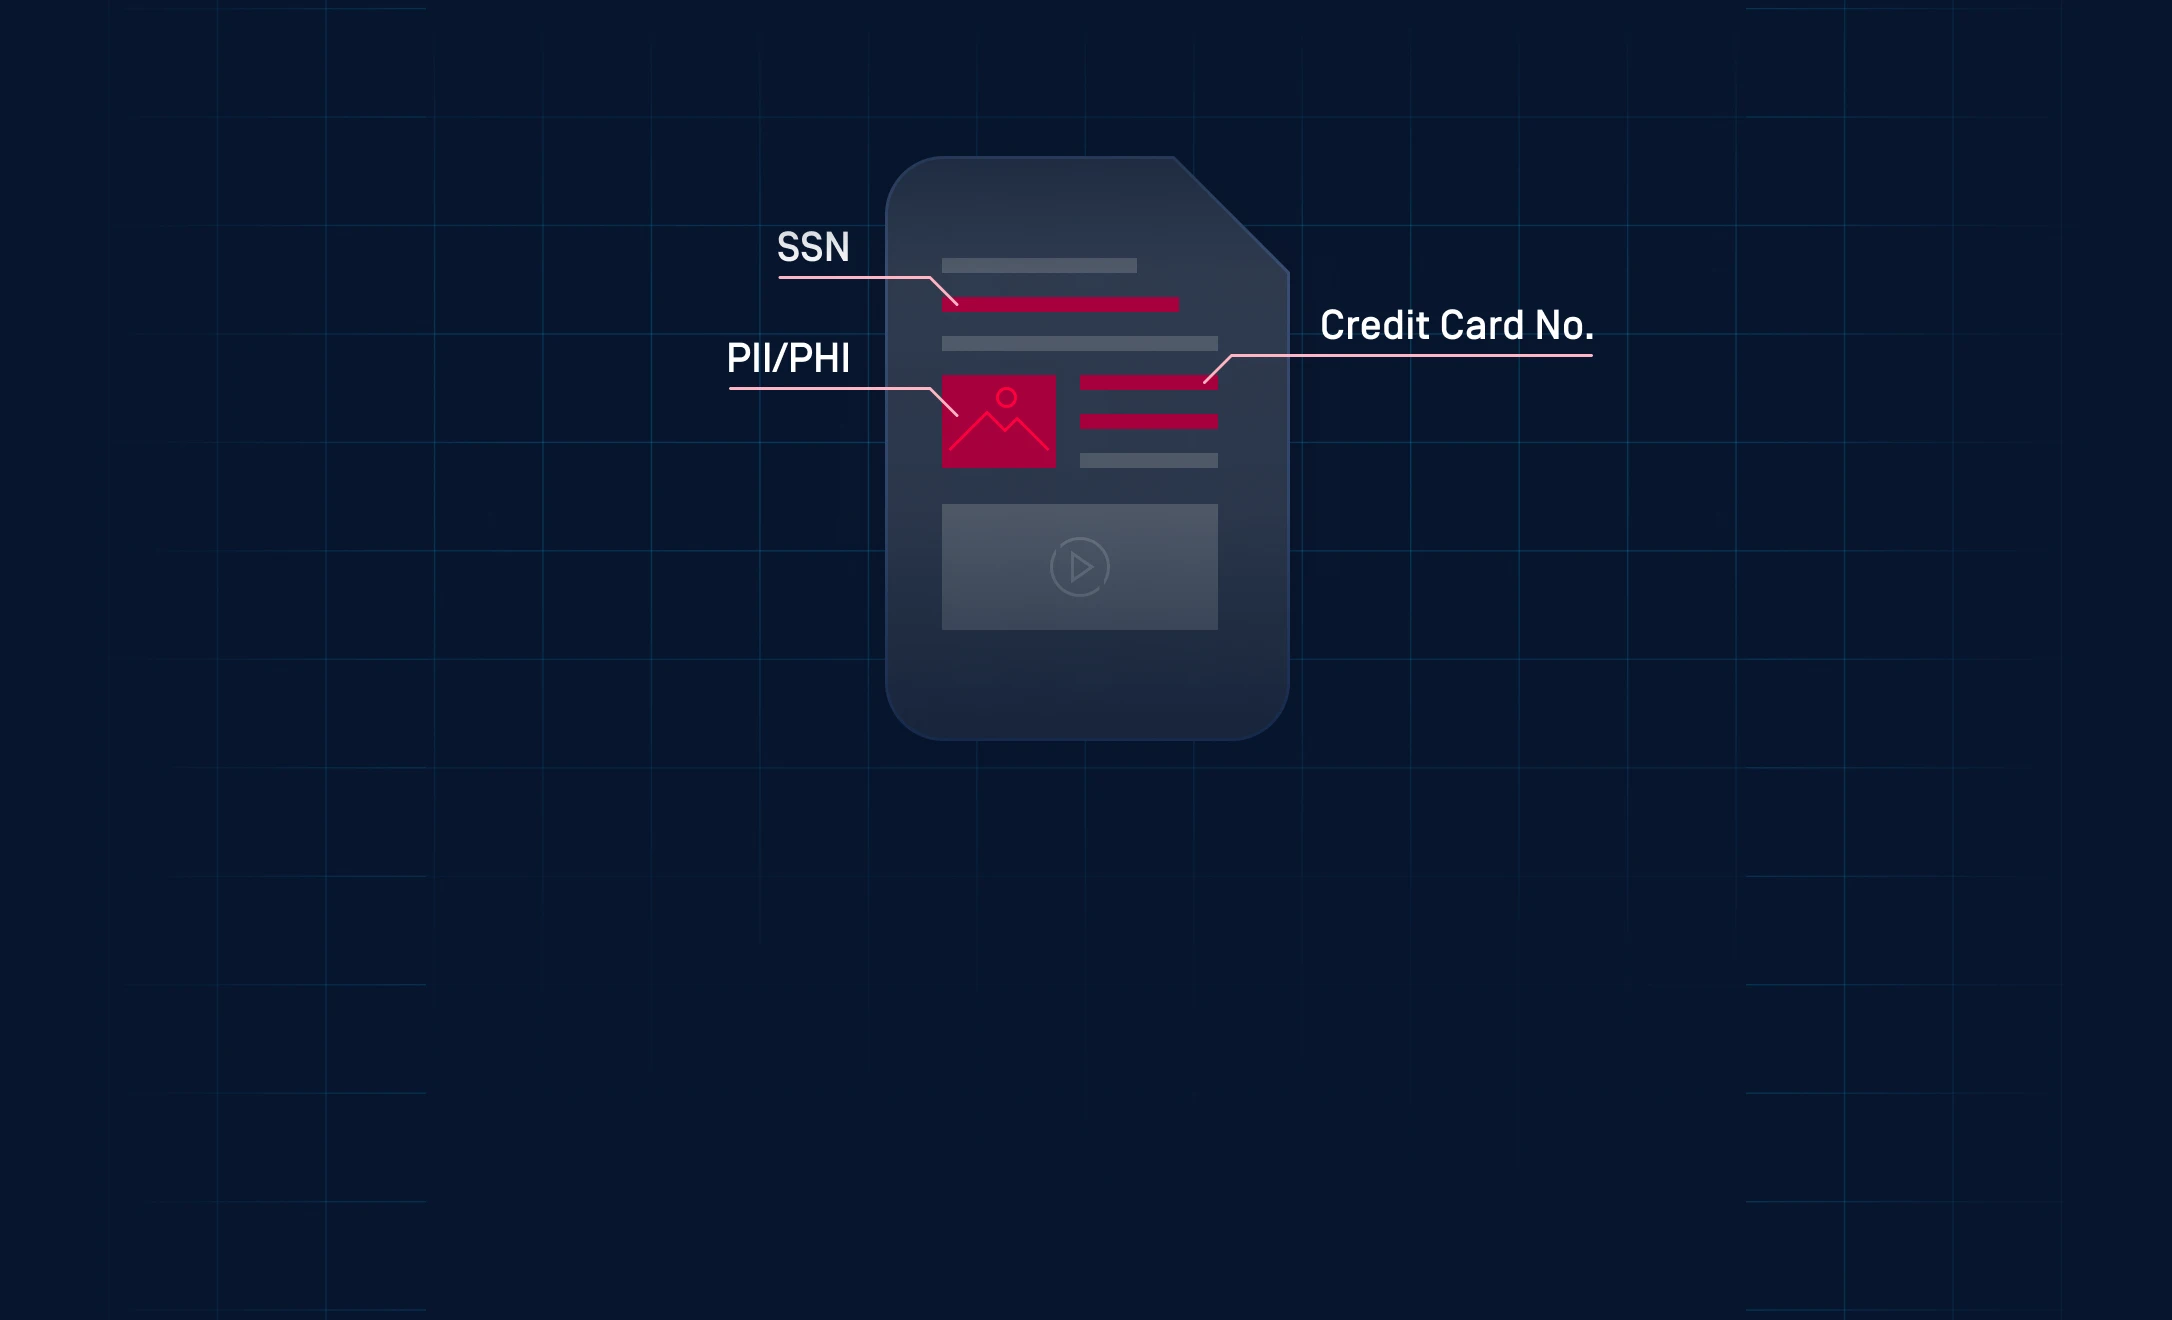
Microsoft Office、PDF、CSV、画像ファイル、アーカイブを含む125種類以上のファイル形式をスキャンし、社会保障番号(SSN)、クレジットカード番号、IPv4/CIDRブロック、テキスト内のシークレット情報といった、機密性の高いパターンを検出します。
コンテンツに応じた検出と匿名化
AIを活用したモデルを活用して、非構造化テキスト、身分証明書、NSFW画像、有害な表現を検出し、個人情報を自動的にマスキングまたは匿名化することで、プライバシーを保護します。
ポリシーの適用とコンプライアンス
GDPR、HIPAA、PCI DSSといった規制へのコンプライアンス対応を実施するカスタムポリシールールにより、メタデータの削除、分類タグの埋め込み、ファイル転送の制御を可能にし、ユーザーとチャネル全体にわたる自動化されたガバナンスを実現します。
動作のしくみ
Proactive DLPはファイルを分析し、機密データが組織外へ流出したり、外部ユーザーの手に渡ったりする前に、検出・分類・保護します。
 ステップ1
機密データの検出
すべてのファイルは、125種類以上の形式についてリアルタイムでスキャンされます。システムは、個人情報、財務情報、または規制対象データが含まれていないか、コンテンツを検査した上で、そのデータがお客様の環境に出入りします。
- ステップ2
識別と分類
検出されたPII(個人を特定できる情報)、PHI(保護対象保健情報)、認証情報などの機密コンテンツは、あらかじめ定義された機密レベルに基づいて自動的に分類され、ワークフロー全体で一貫した取り扱いを実現します。
- ステップ3
保護とポリシーの適用
ポリシールールに応じて、データは匿名化、編集、または遮断されます。Proactive DLPは、すべてのファイル転送が、社内のセキュリティ・コンプライアンス要件に沿ったものとなるようにします。
遮断・マスキング・匿名化
AIによる機密データ検出
OCRとNER(固有表現抽出)を活用し、テキスト、画像、埋め込み文書を含む125種類以上のファイル形式にわたって、PII(個人を特定できる情報)、PHI(保護対象保健情報)、認証情報、財務データ、シークレット情報、不適切なコンテンツを高精度で検出します。
コンテンツに基づくポリシーの適用
機密性に応じてファイルを遮断または許可することで、コンテンツに基づくポリシーを自動的に適用し、編集、置換、メタデータの削除、タグ付け、透かしの挿入を行うことで、安全かつコンプライアンスに準拠したデータ共有を支援します。
公開用AIツールに送信されるファイルの確認
MetaDefender 、ICAP 、Server を通じてフロントエンドプロキシの背後に展開された Proactive DLP™ は、公開AIツールへ送信されるアップロードデータを検査し、画像や手書き文字からOCRによって読み取られた機密テキストを含め、規制対象のデータを含むファイルをブロックします。
多層的な セキュリティ・エコシステムとの 連携
Metascan™Multiscanning 、Deep CDR™ Technology、AI Content Inspector、Adaptive Sandbox 、およびFile-Based Vulnerability Assessment と同じ「MetaDefender 」ワークフロー上で動作し、データ損失防止とマルウェア防止を単一のファイル処理内で実現する多層防御を提供します。別途ツールを導入する必要はありません。
規制コンプライアンスへの対応
PII、PHI、財務情報を含む規制対象のデータ種別を検出・遮断し、カスタマイズ可能なポリシーにより、組織がPCI-DSS、HIPAA、GDPRの要件に対応できるよう支援します。
Proactive DLPがどのようにデータを守るのか
DLPが、ファイルのやり取りをどのように保護し、リスクを検出して、データ損失が発生する前に防止するのかをご覧ください。
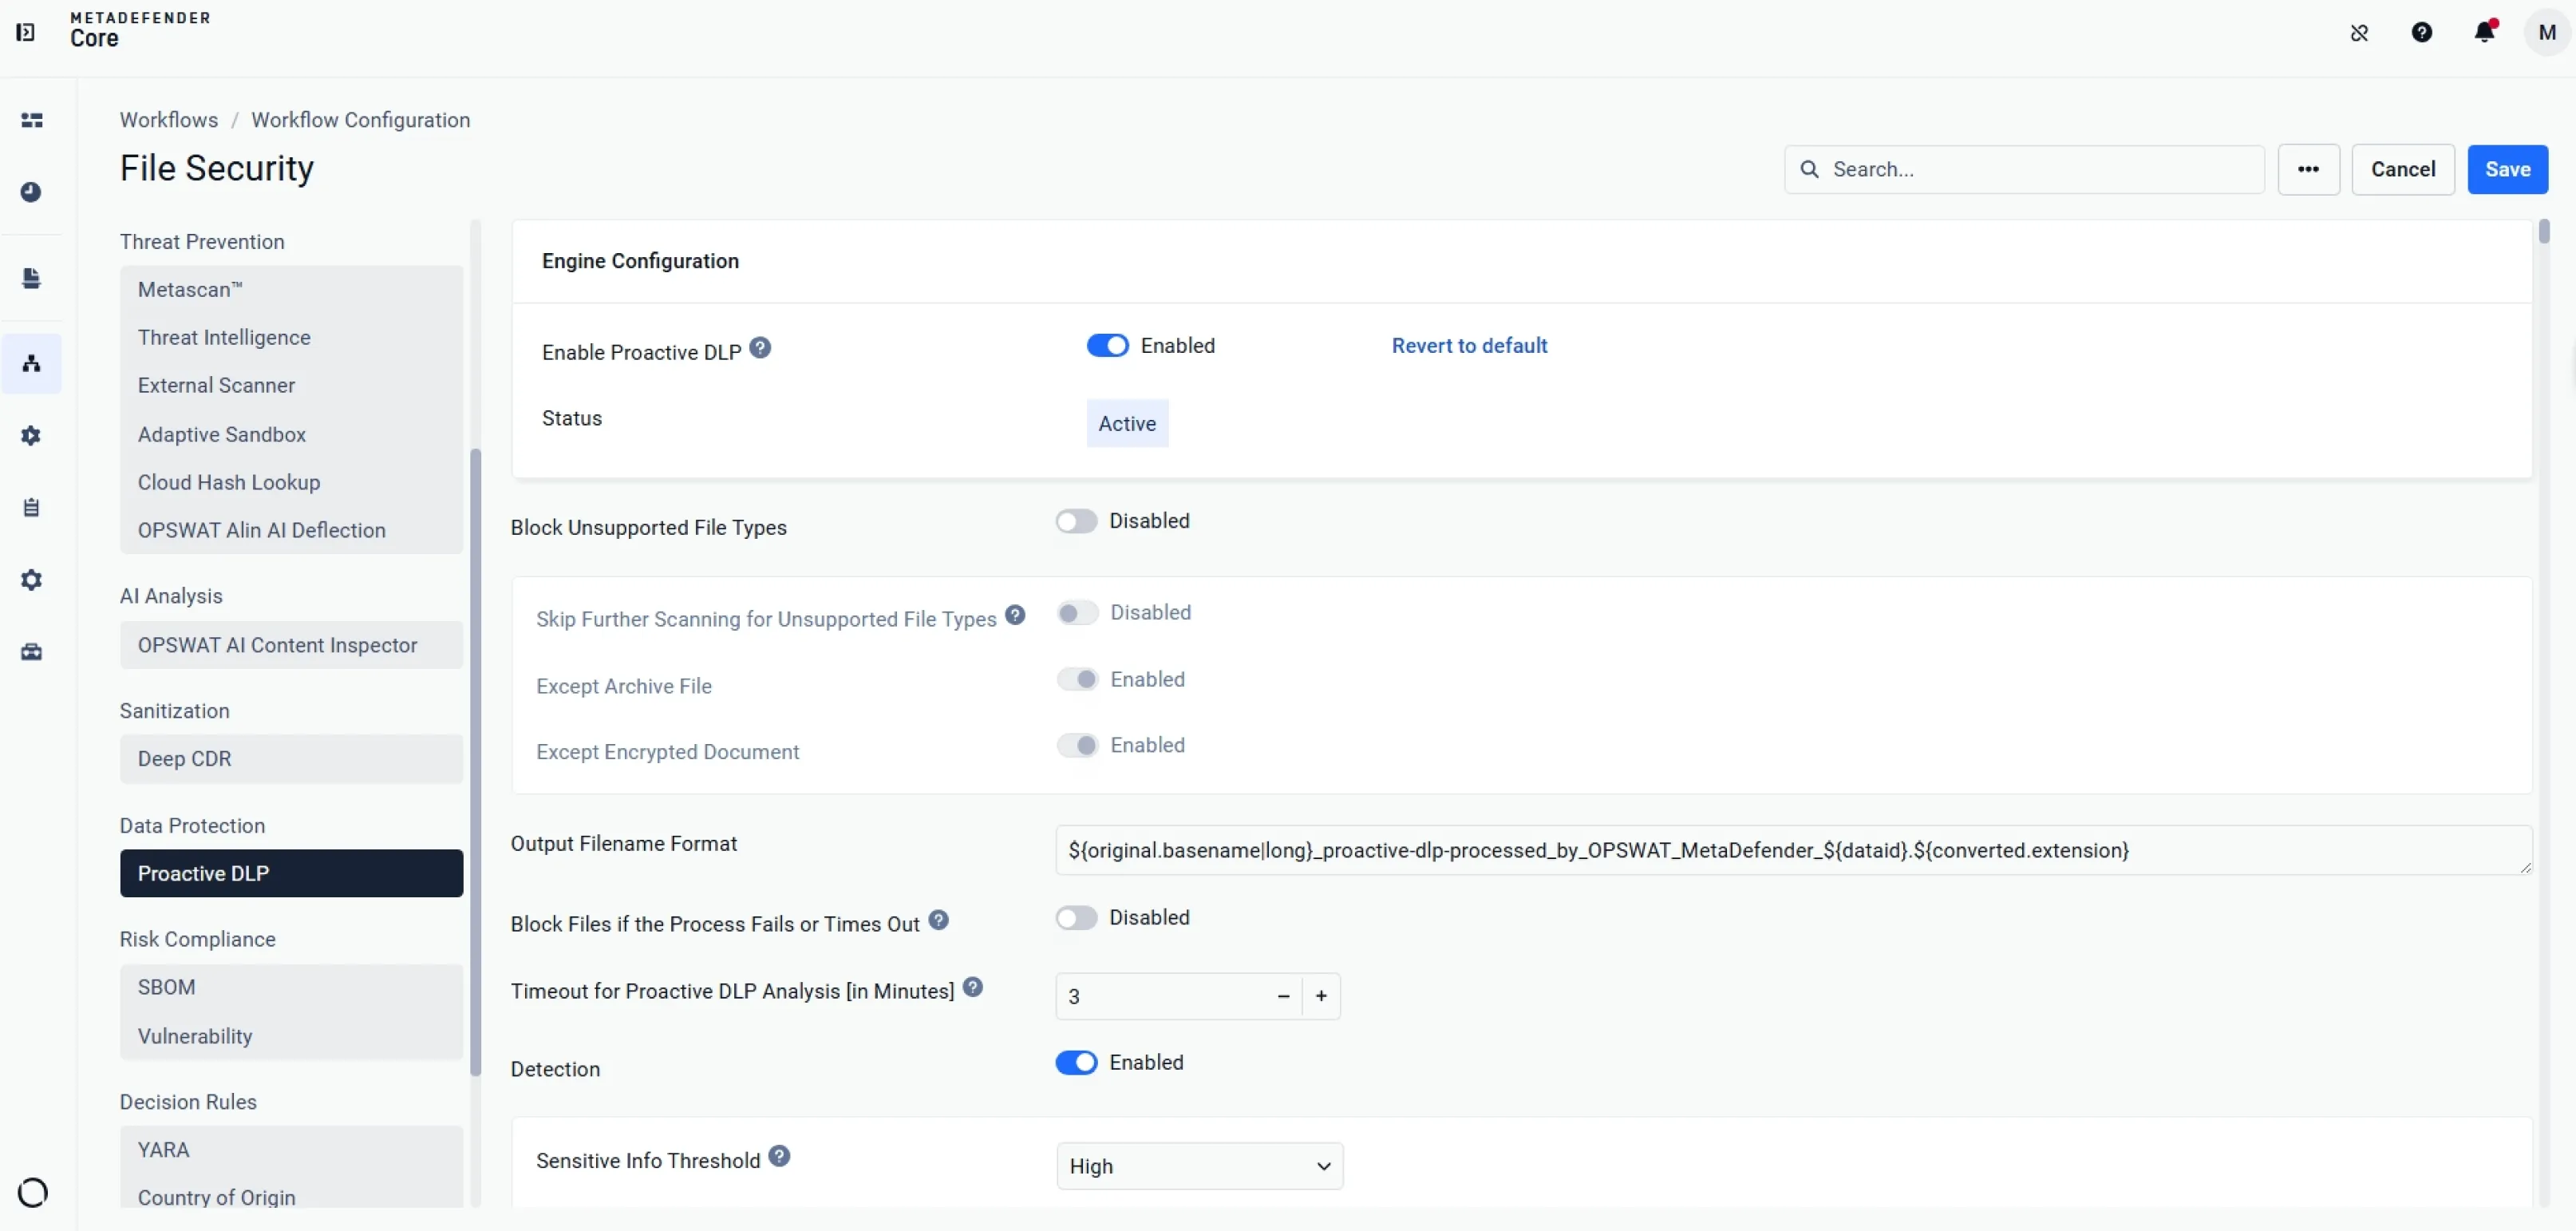
AIを活用したデータ保護により、様々なファイル形式にわたる機密データを検知し保護します。
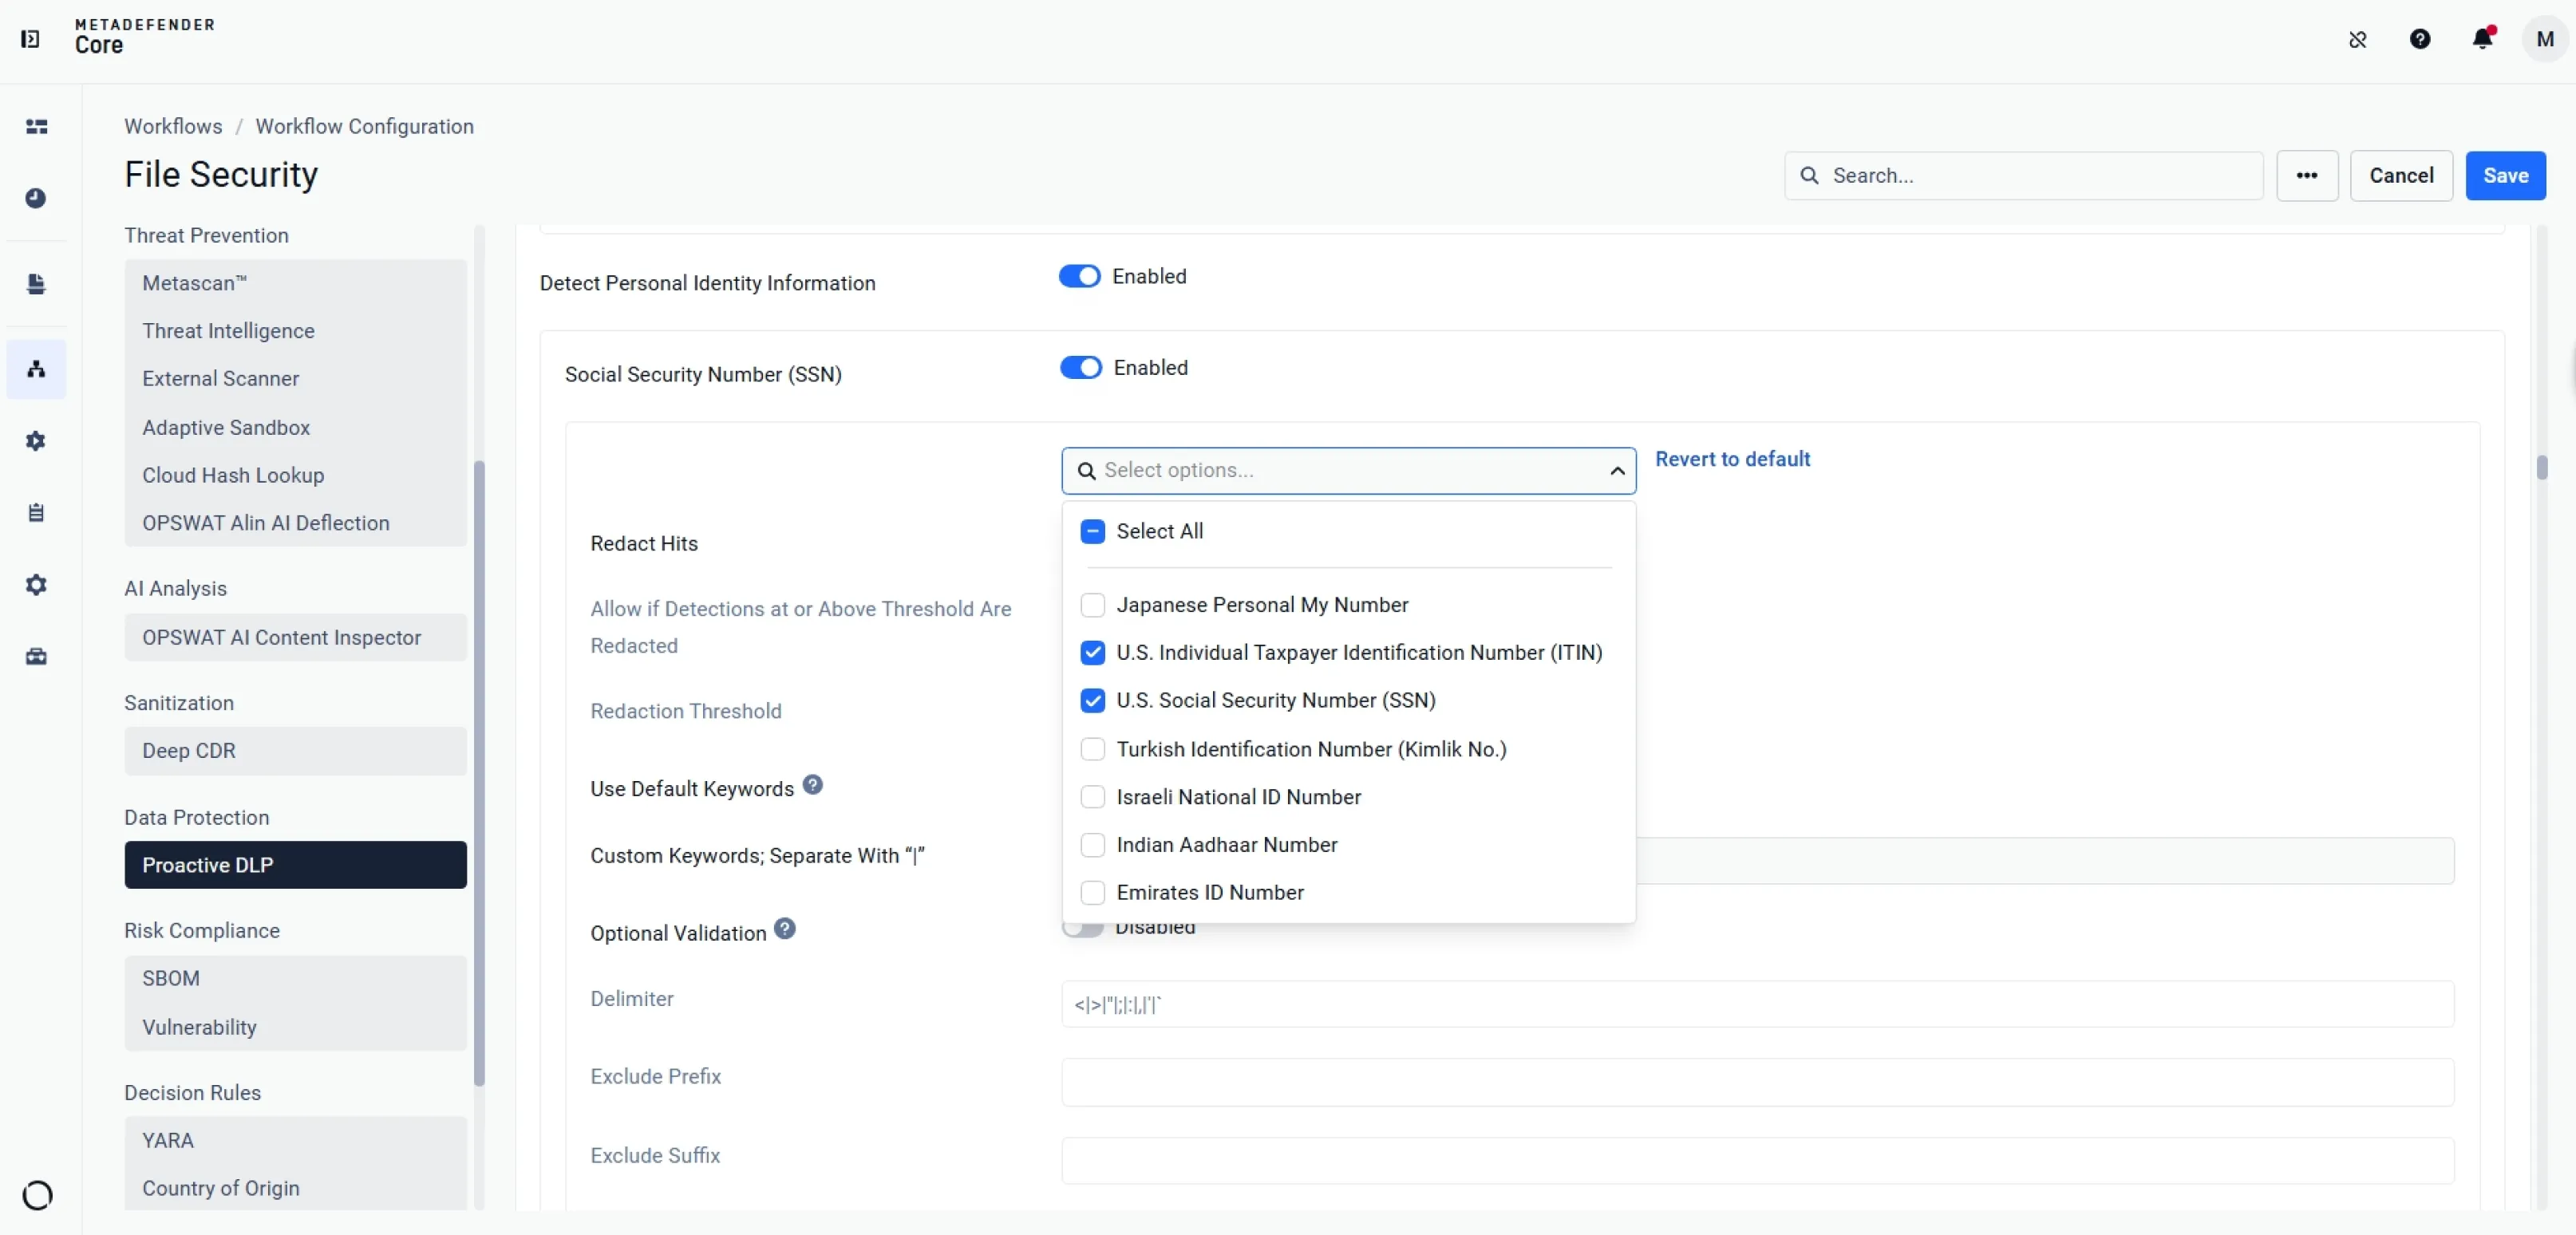
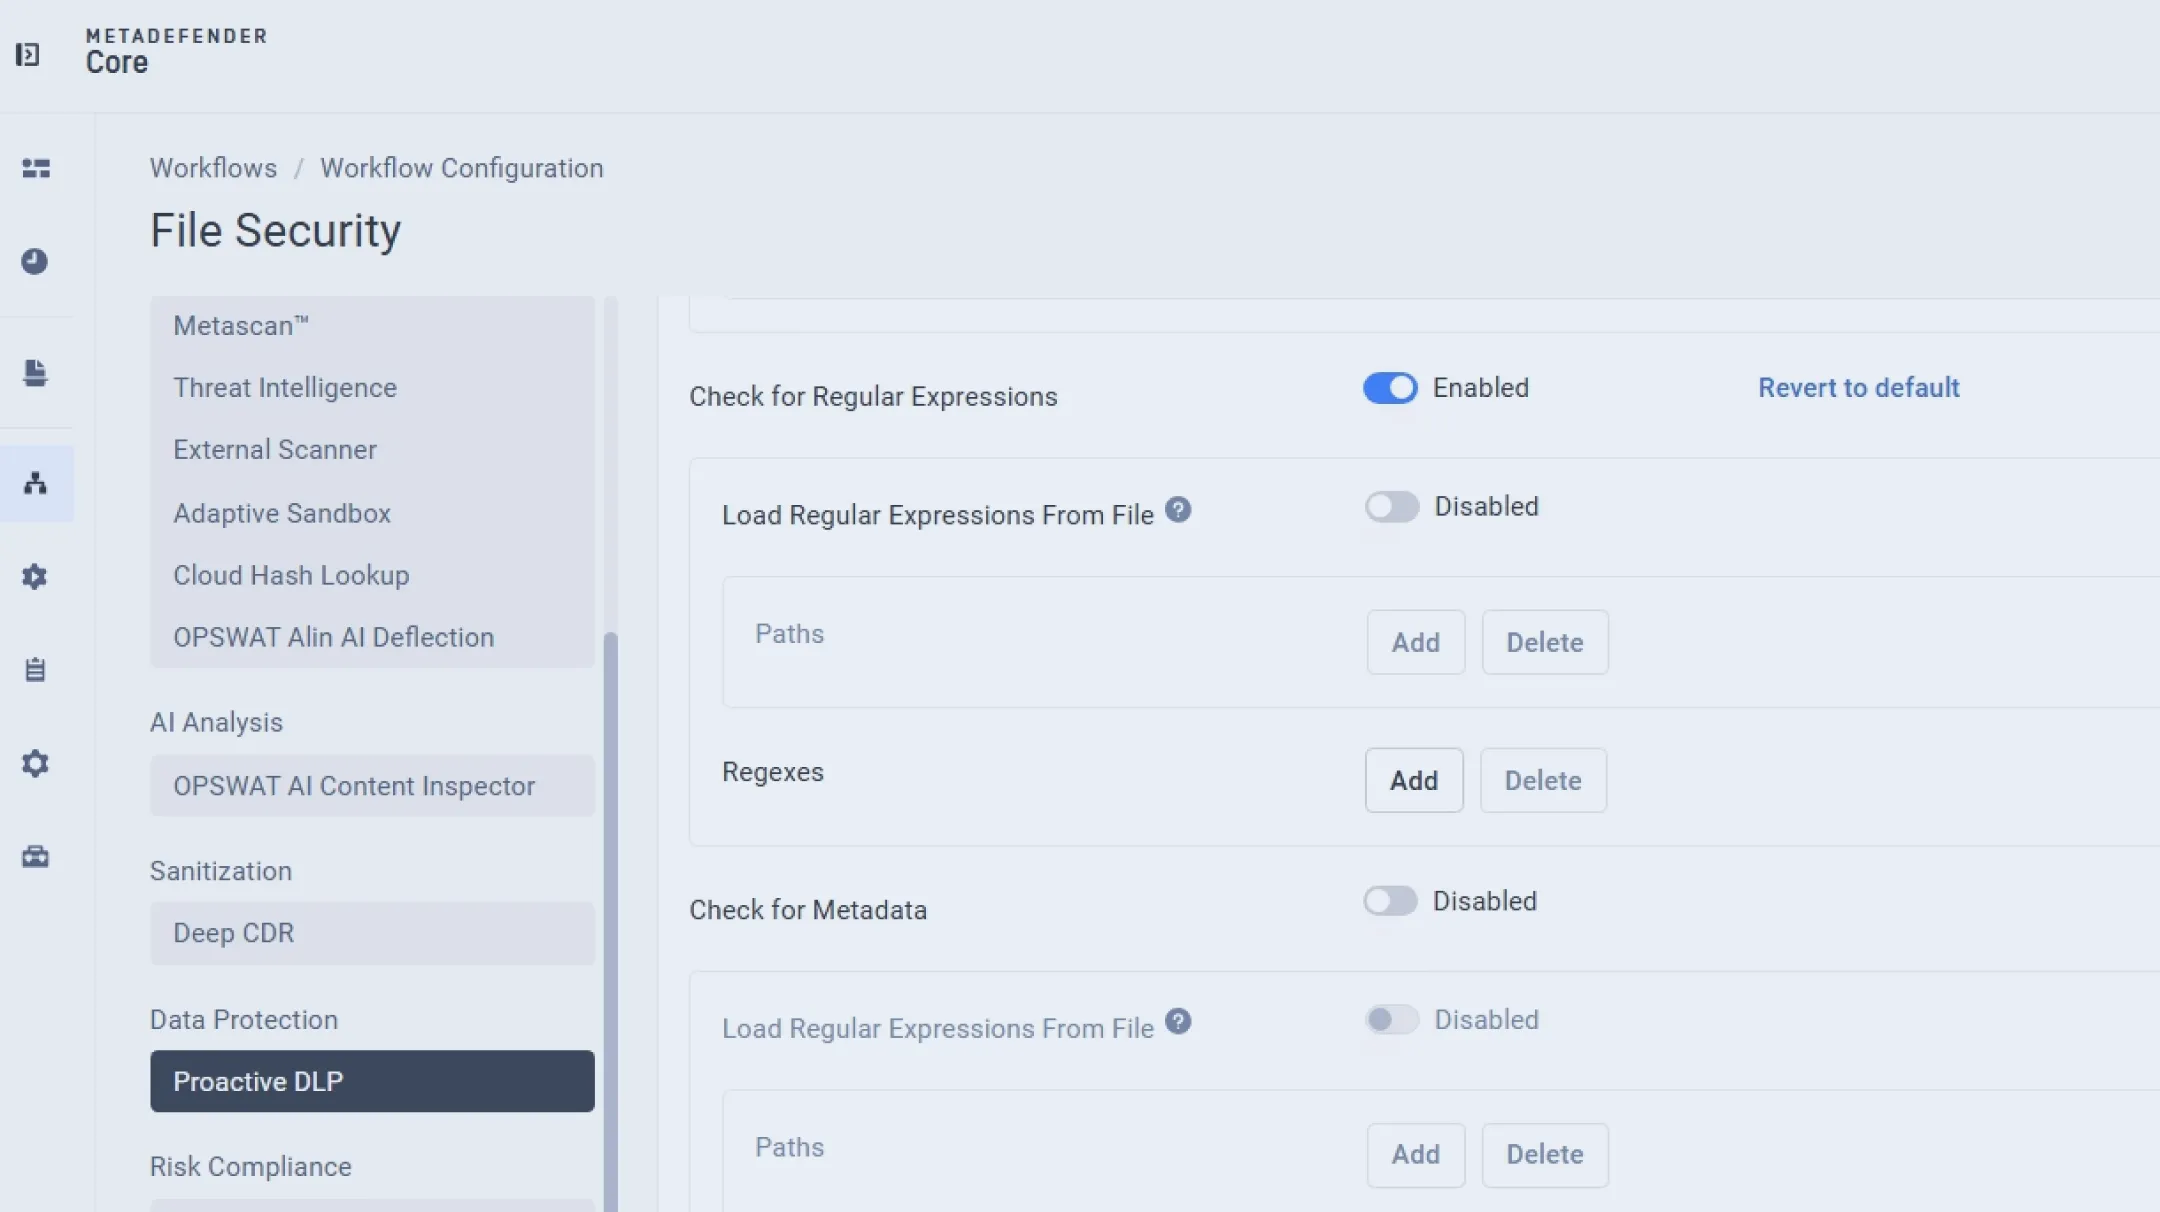
財務情報、個人情報、ネットワーク・デバイス情報、シークレット情報、正規表現、メタデータなど、機密データを簡単にマスキングできます。
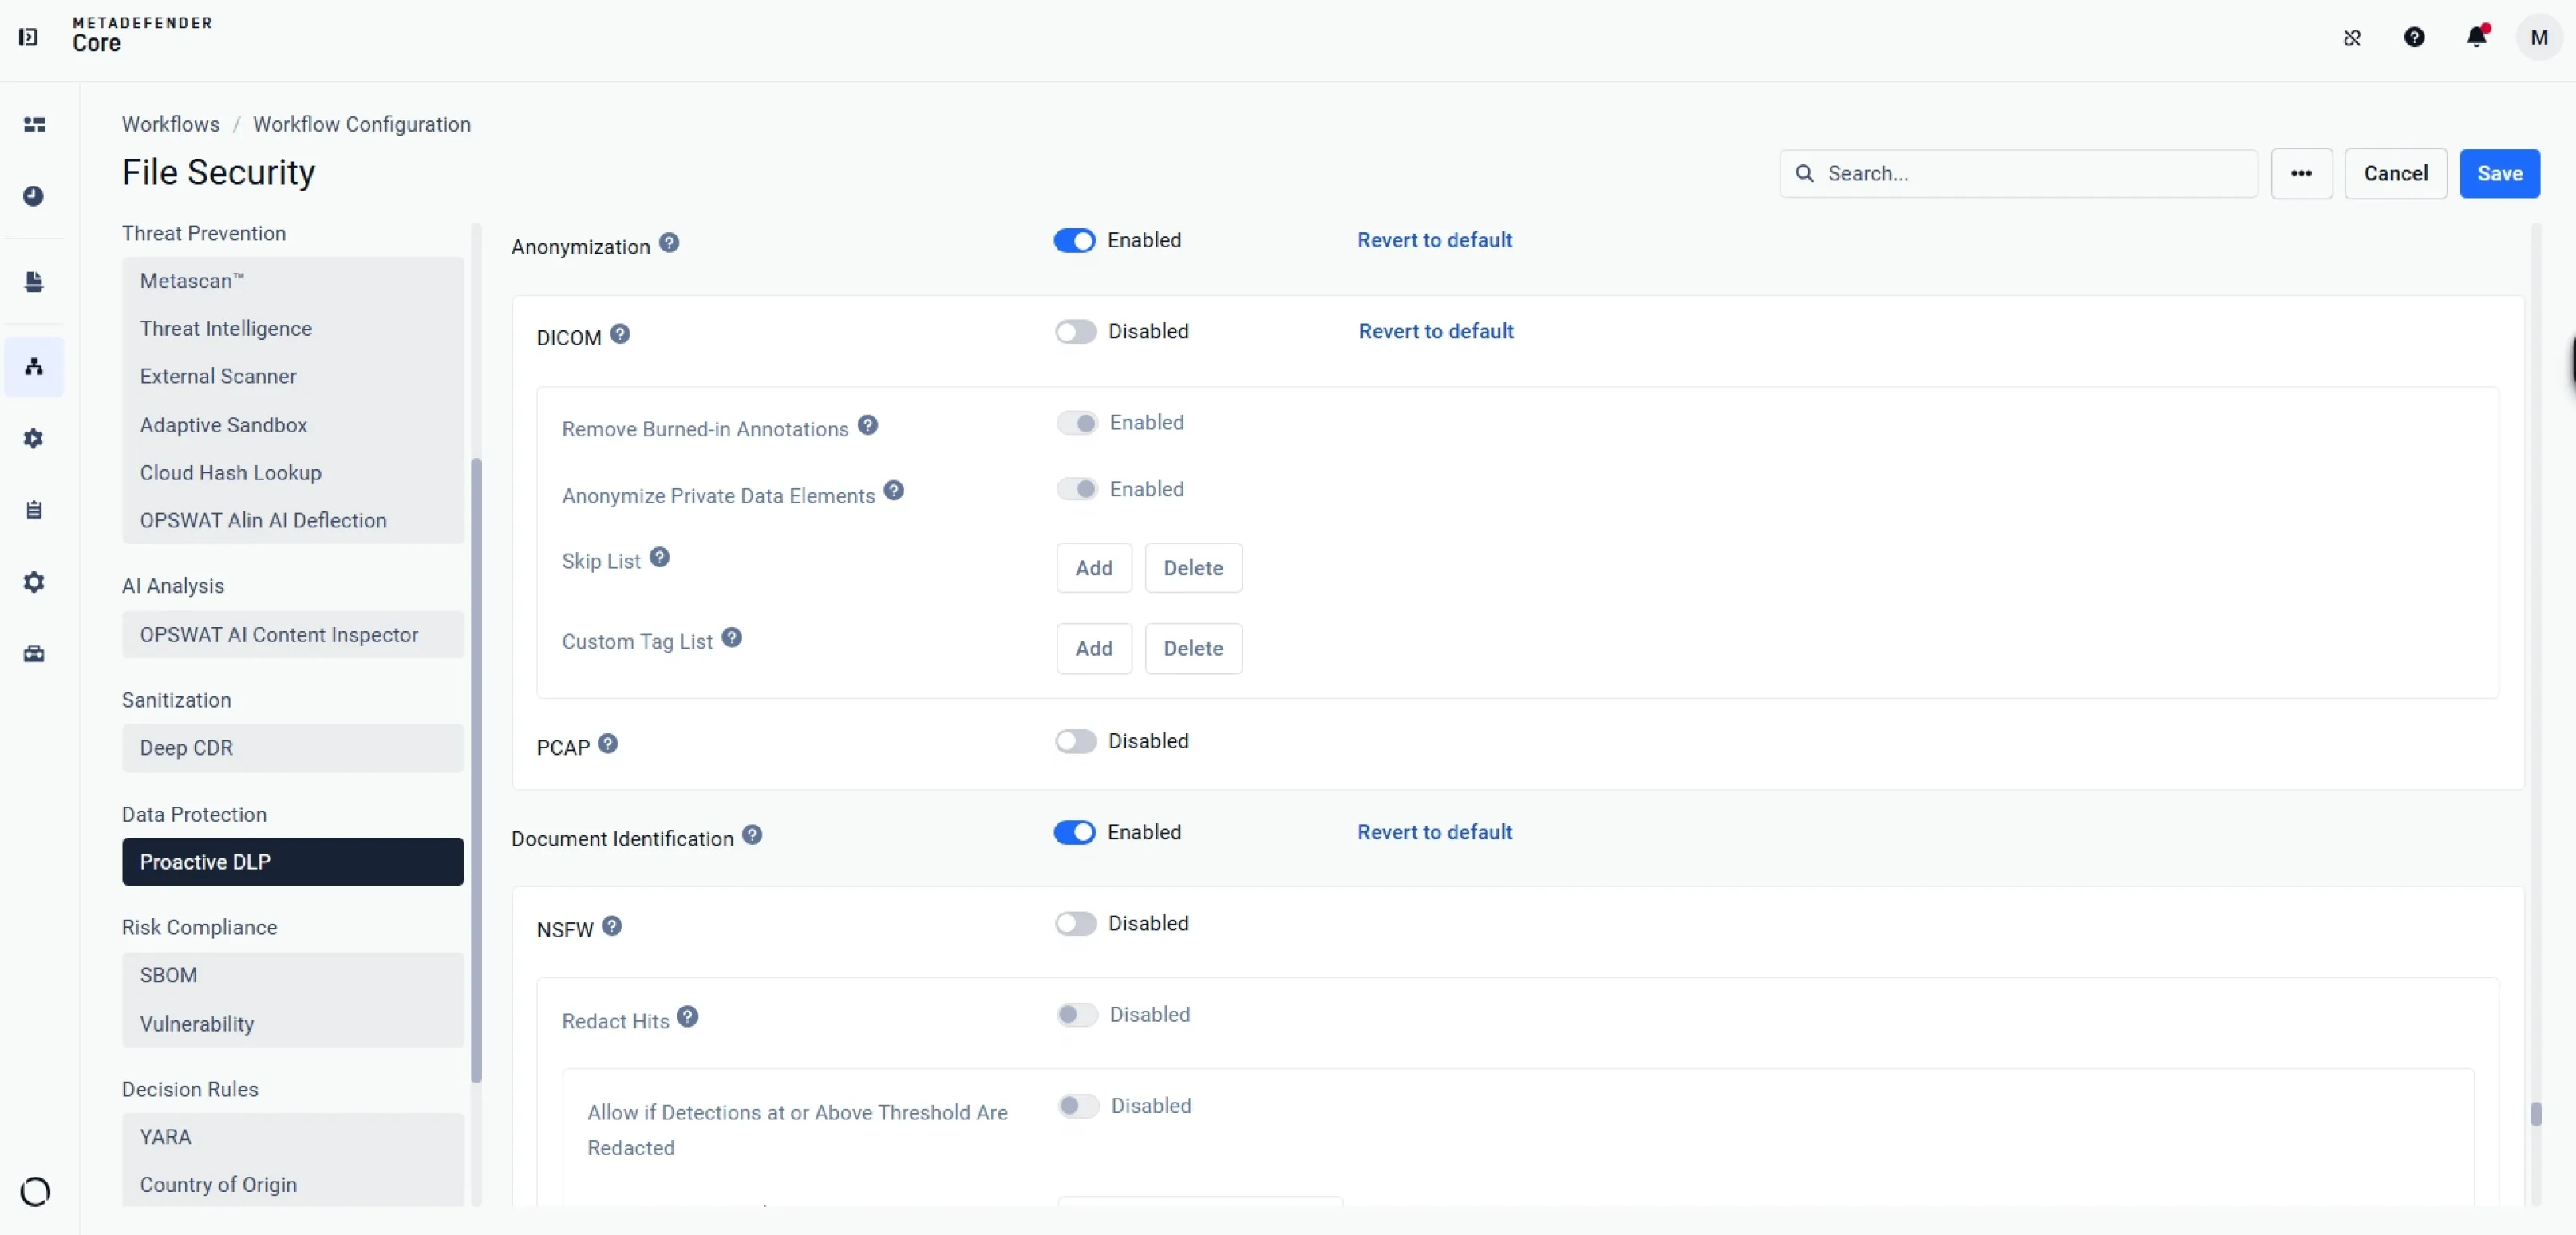
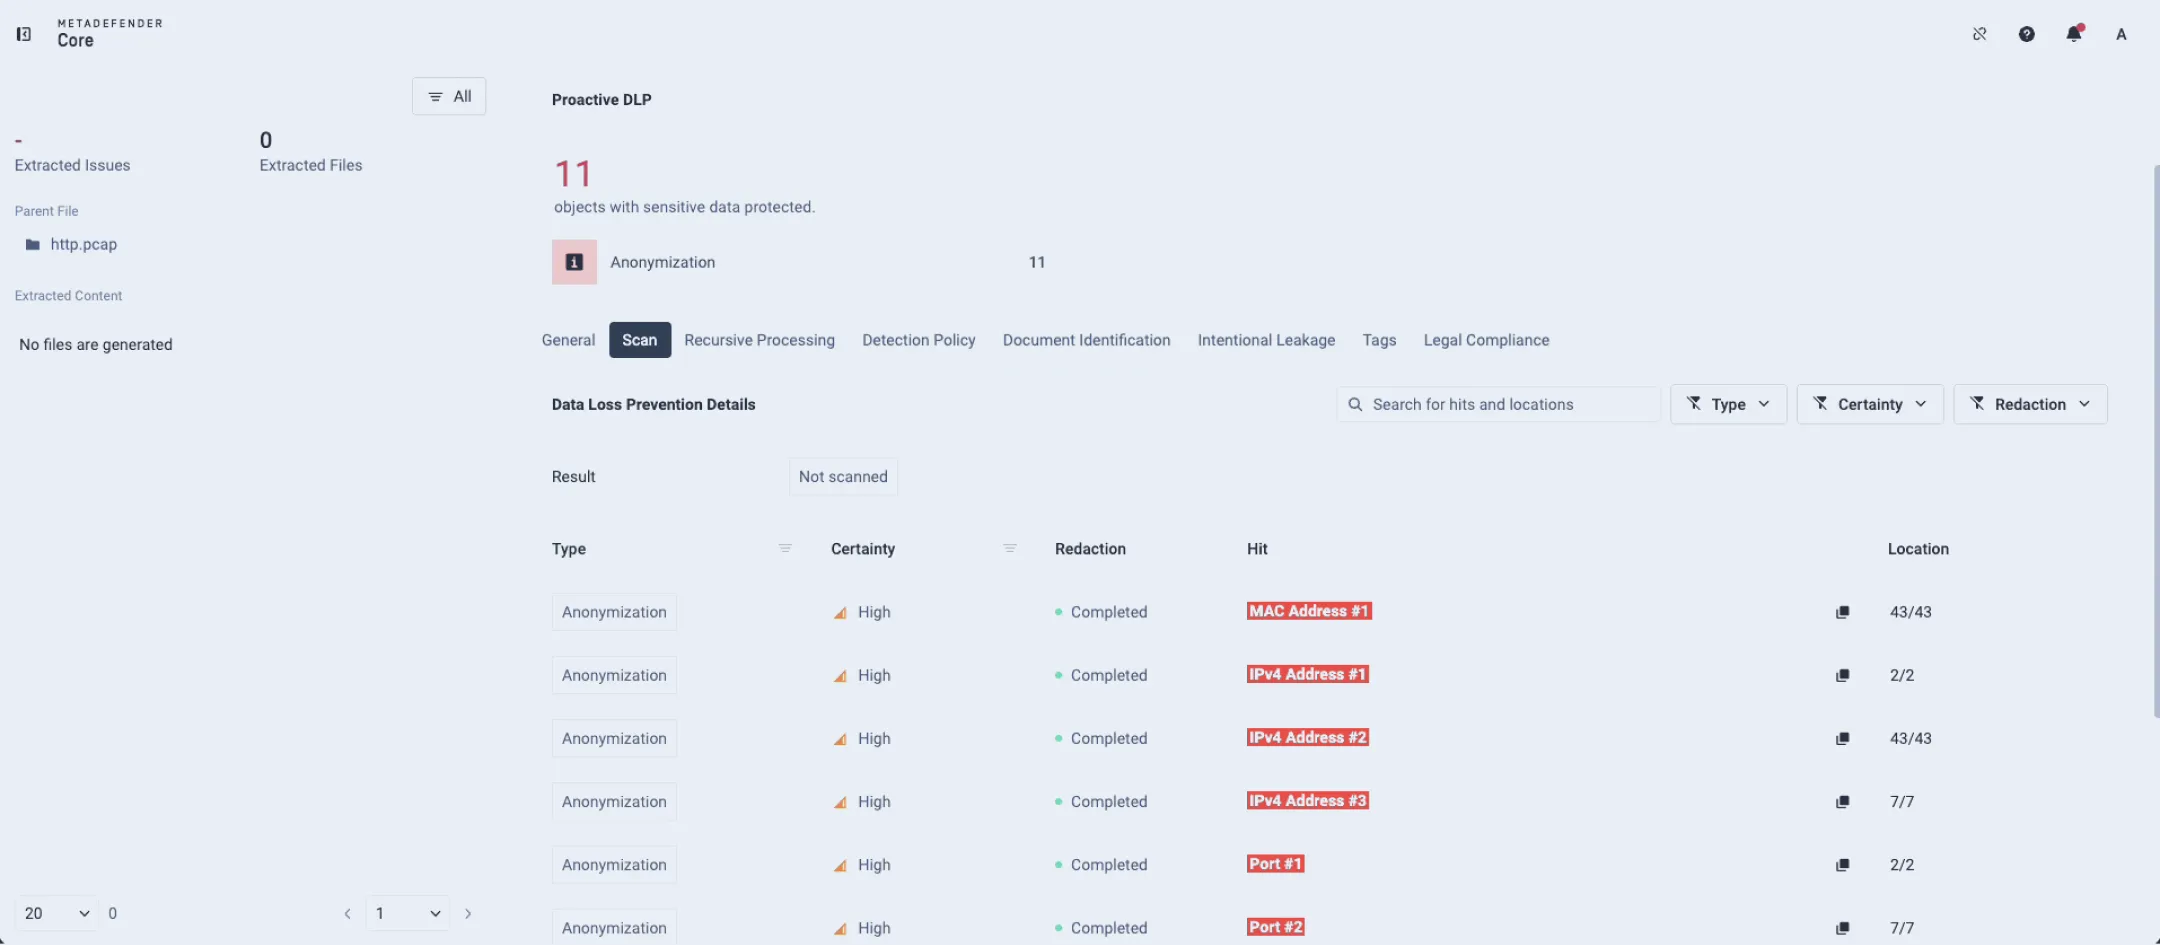
DICOMやPCAPファイルなど、さまざまなファイル形式にわたる匿名化に対応し、意図的または偶発的なデータ漏洩を防止します。
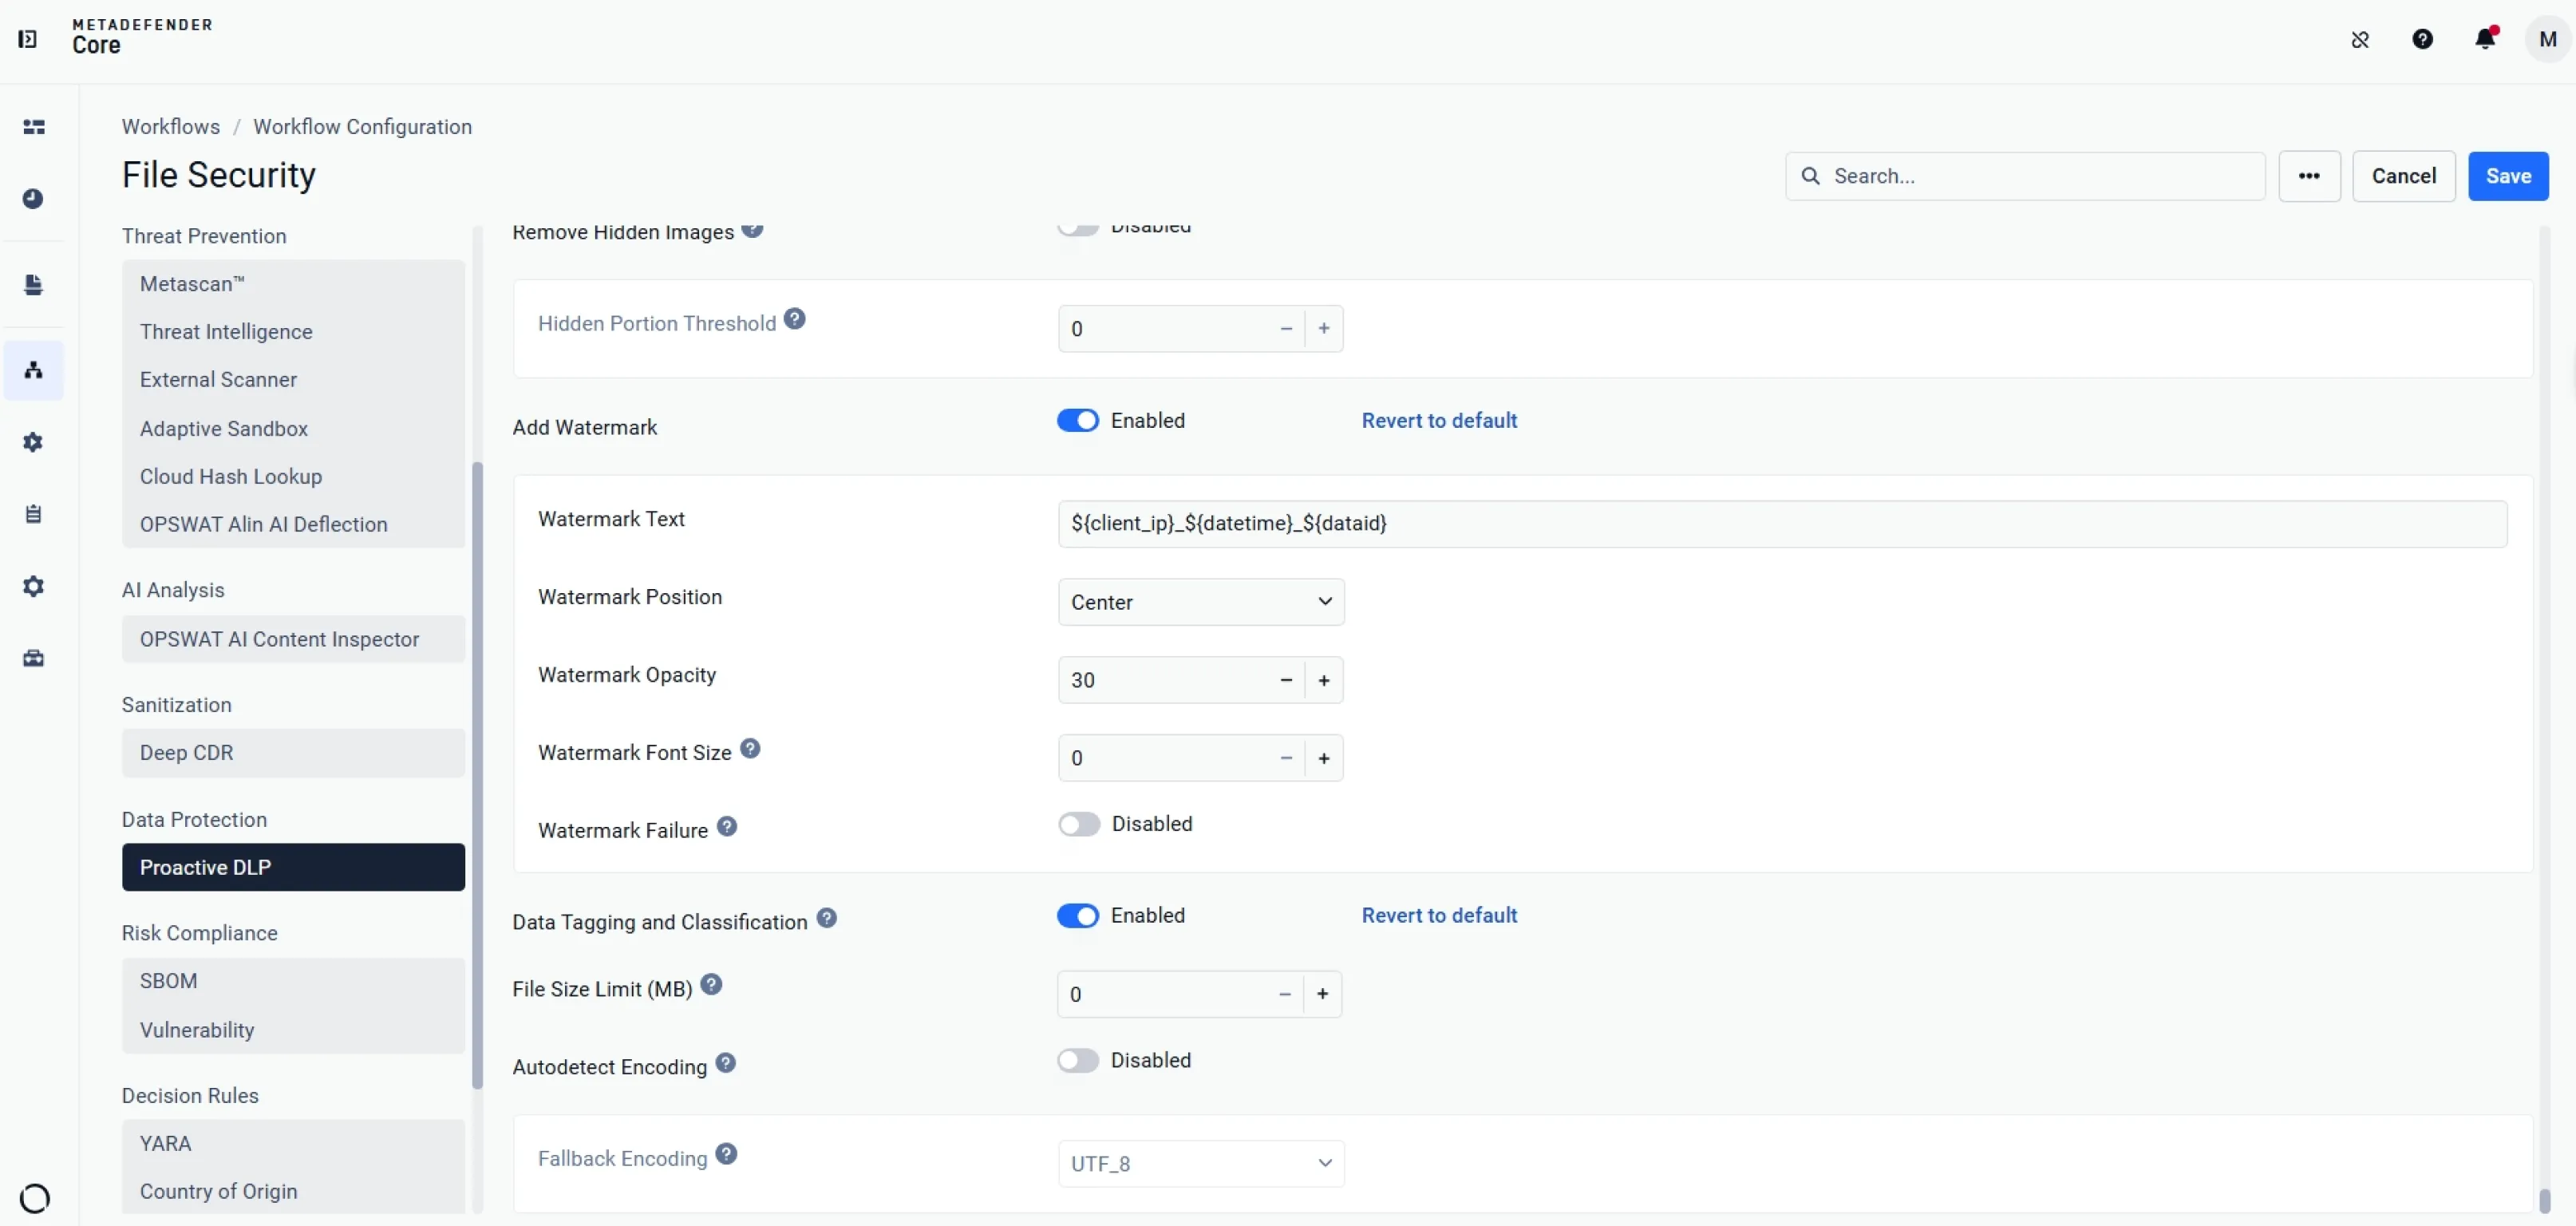
出力ファイルにタグ付けと分類を適用し、埋め込まれた画像や切り取られた画像を削除するとともに、さまざまなエンコーディングを自動的に検出します。
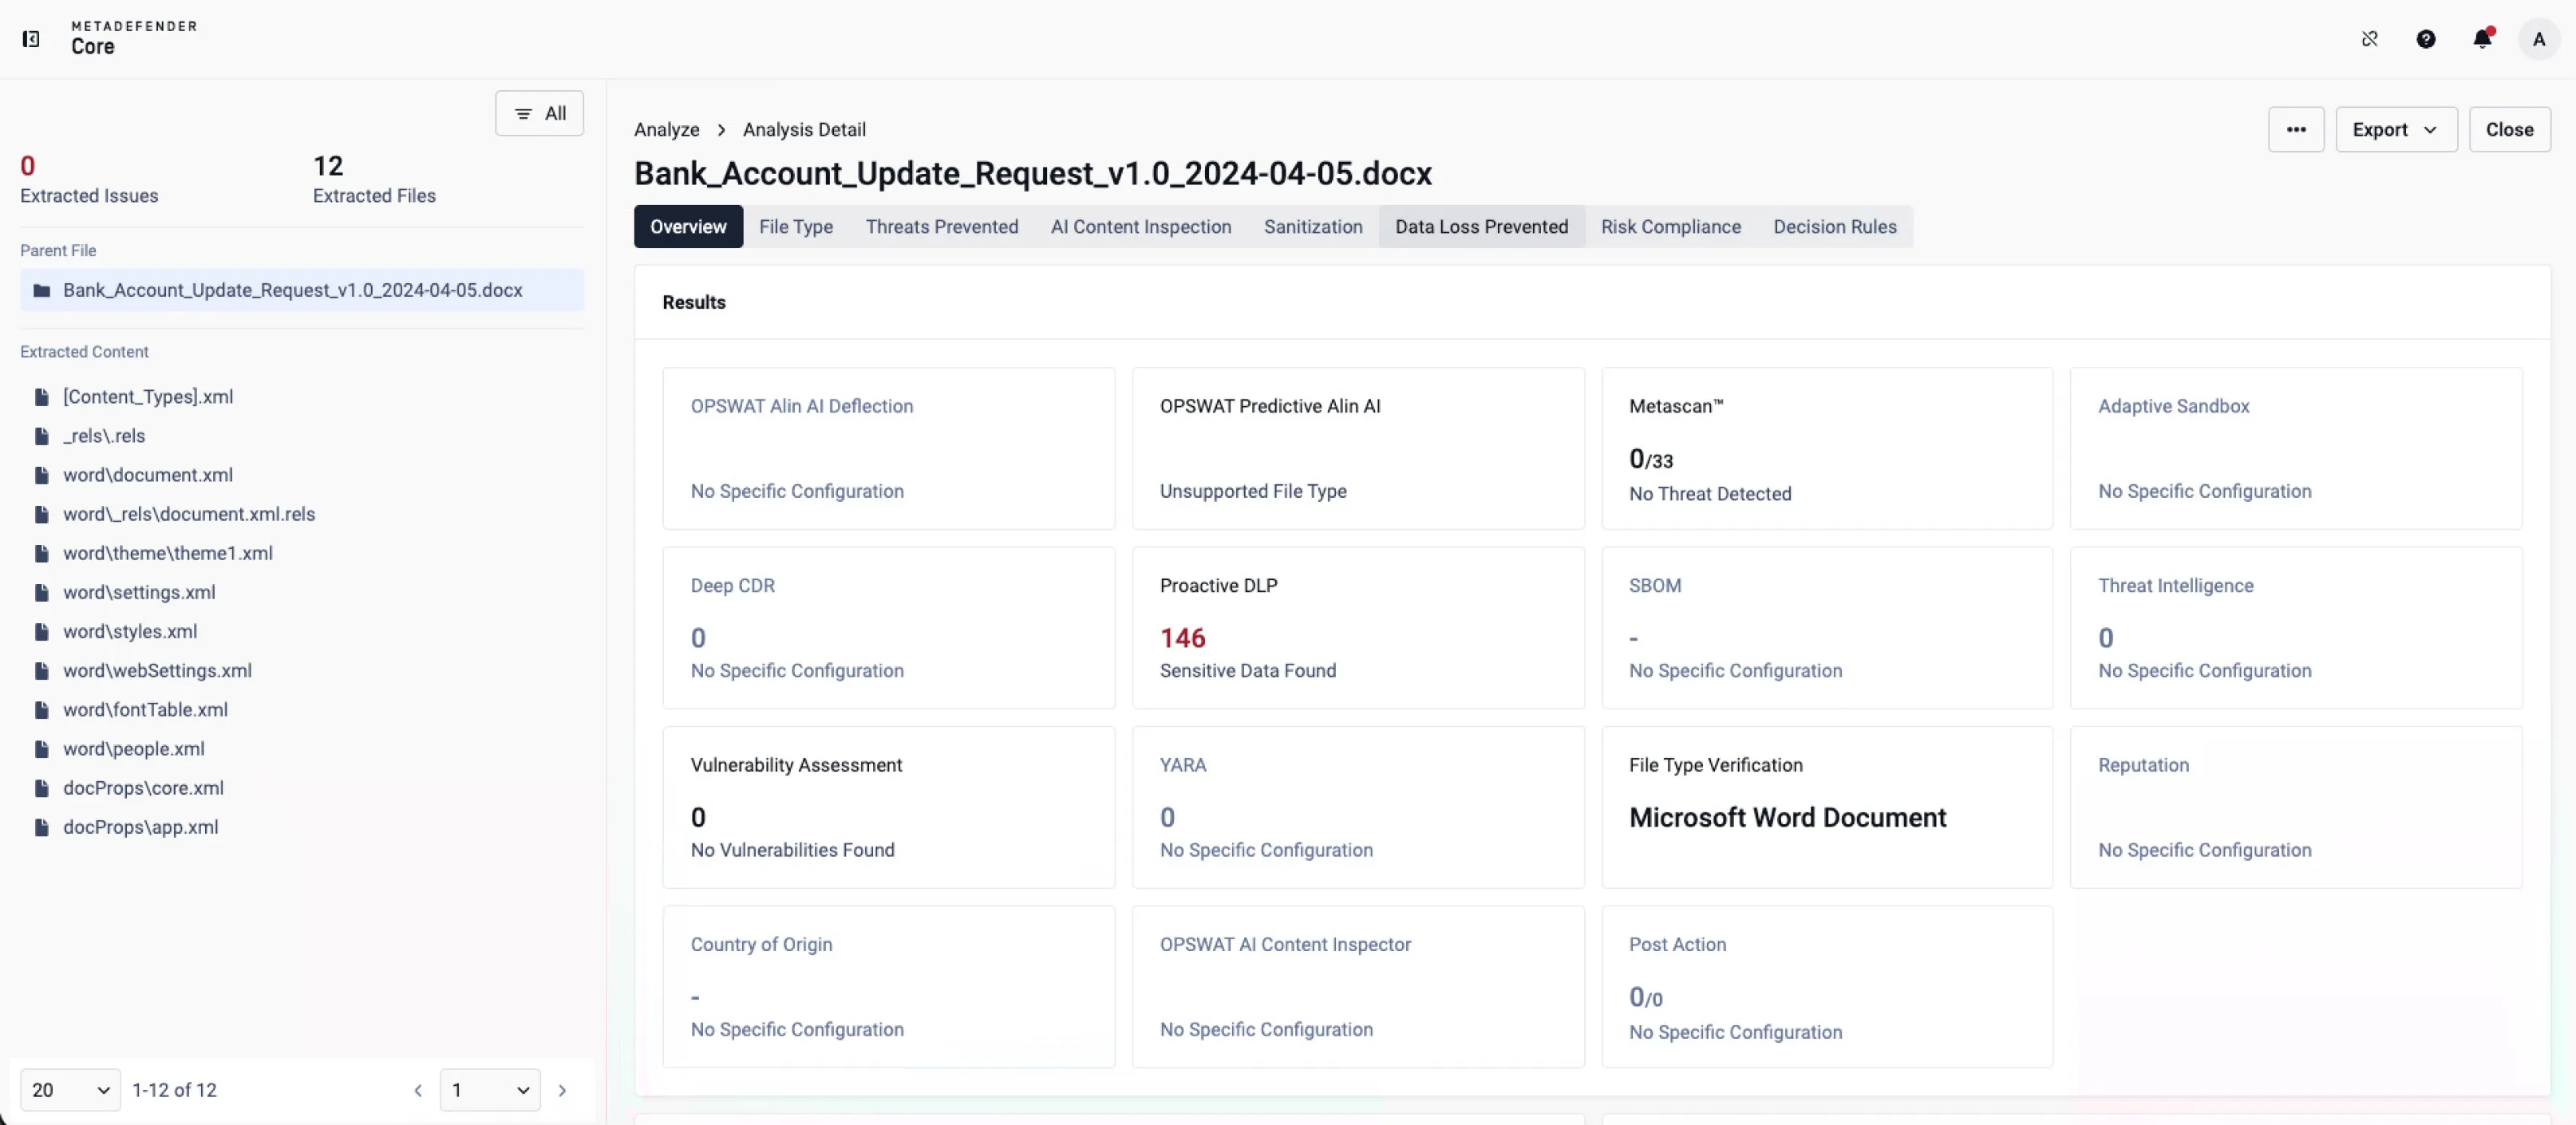
機密データを自動的に識別・分類し、「感染」や「疑わしい」といった明確な判定を付与することで、迅速な対応を実現します。
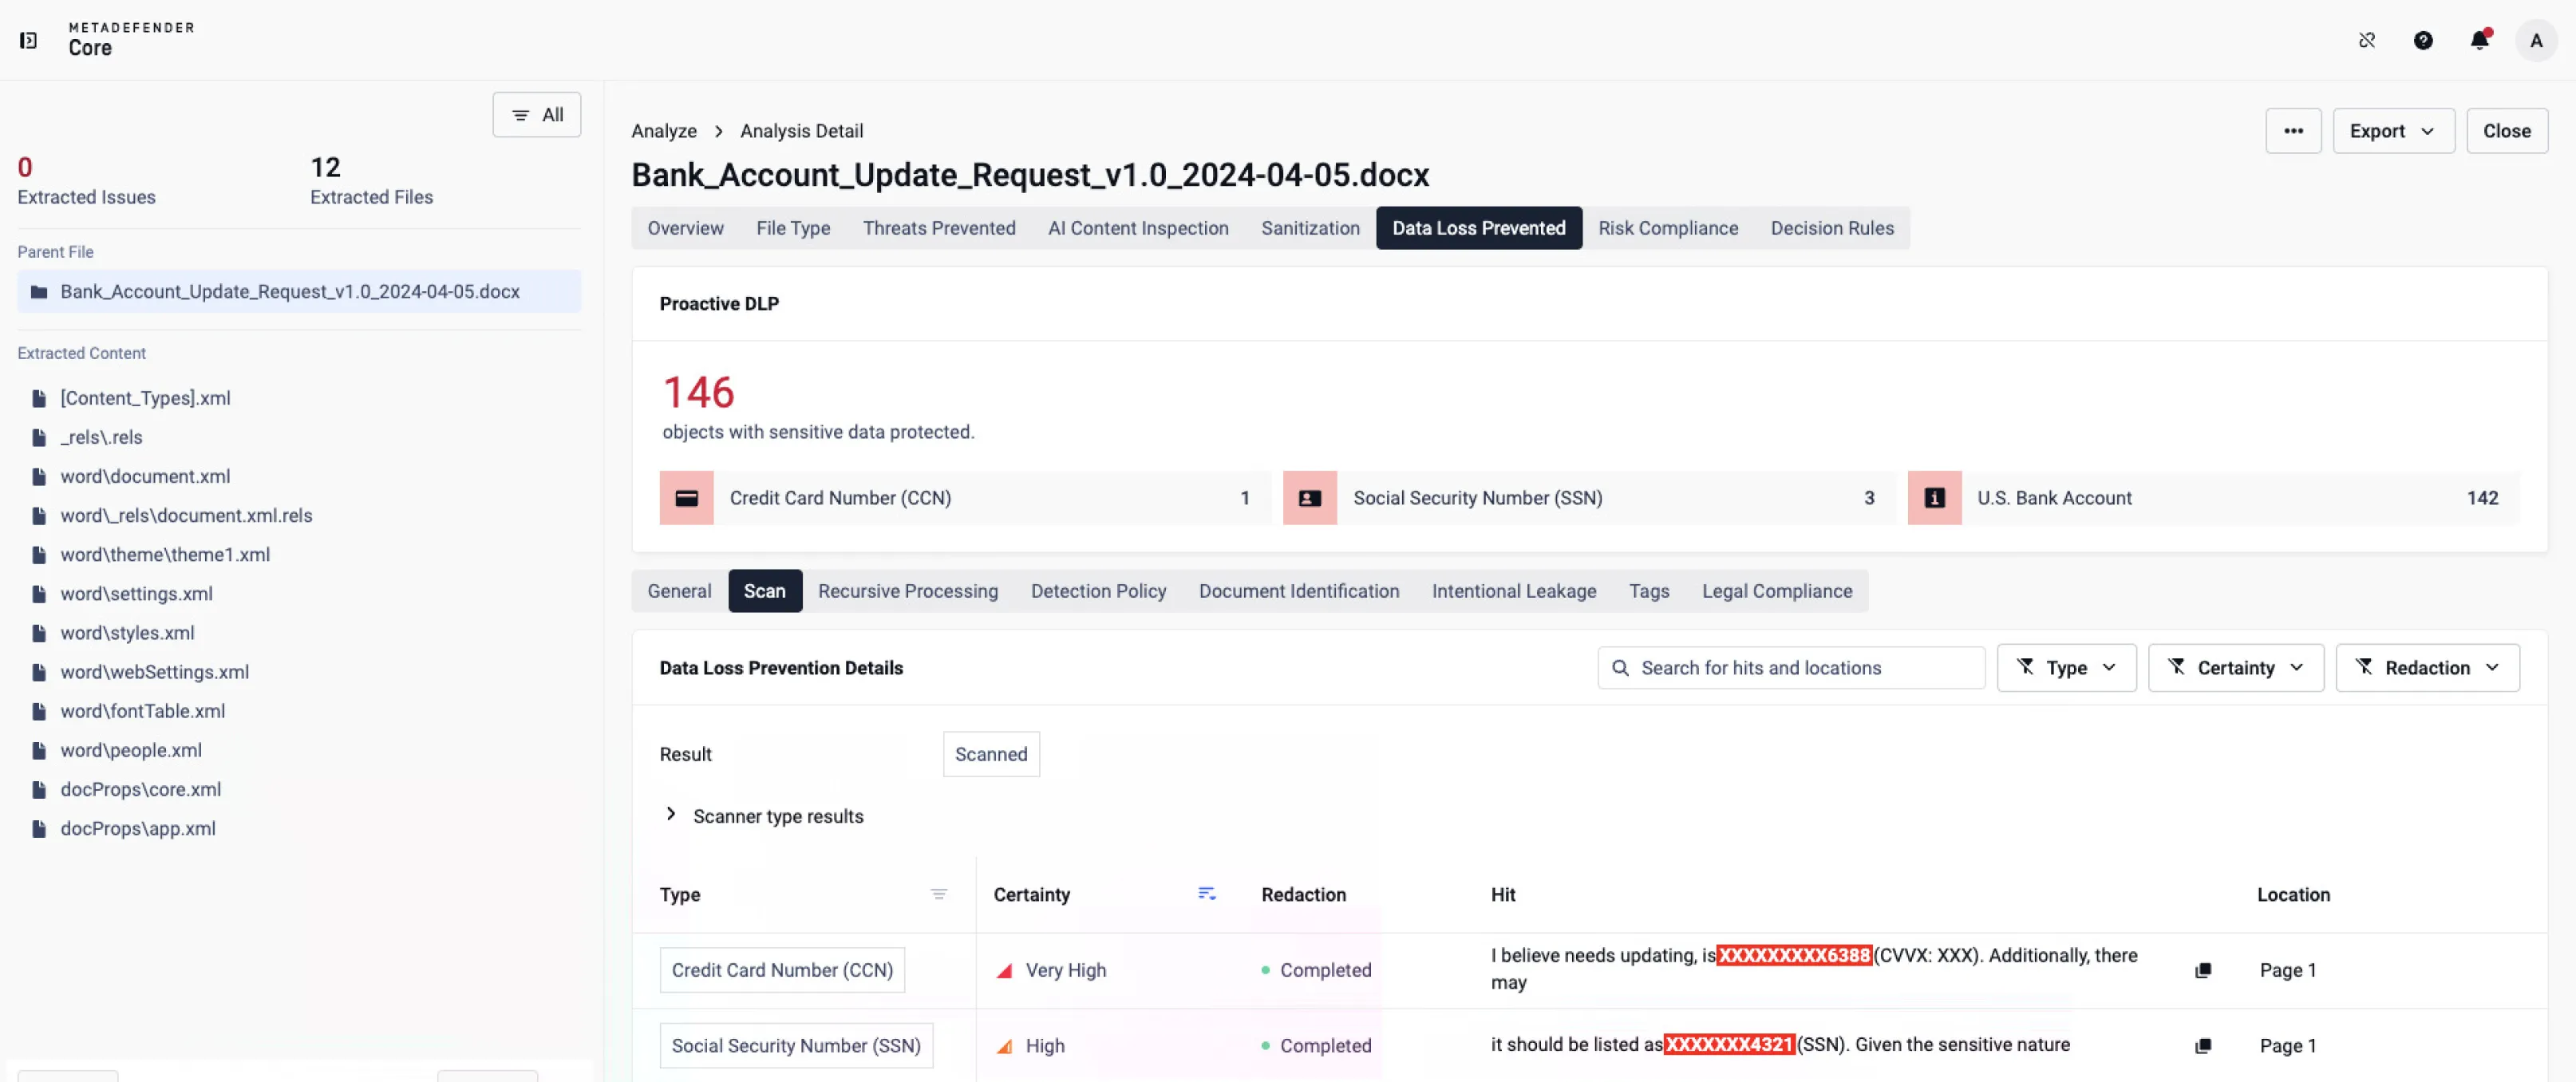
AIを活用したスキャン結果を提供し、事前に定義された機密データの種類を評価するとともに、確度レベルを割り当てることで、極めて重要な情報を特定します。
 AIによる機密データ検出
AIを活用したデータ保護により、様々なファイル形式にわたる機密データを検知し保護します。
 機密データのマスキング
財務情報、個人情報、ネットワーク・デバイス情報、シークレット情報、正規表現、メタデータなど、機密データを簡単にマスキングできます。
- 個人情報の匿名化
DICOMやPCAPファイルなど、さまざまなファイル形式にわたる匿名化に対応し、意図的または偶発的なデータ漏洩を防止します。
 データタグ付けと分類
出力ファイルにタグ付けと分類を適用し、埋め込まれた画像や切り取られた画像を削除するとともに、さまざまなエンコーディングを自動的に検出します。
 機密データの分類
機密データを自動的に識別・分類し、「感染」や「疑わしい」といった明確な判定を付与することで、迅速な対応を実現します。
 確度レベルの割り当て
AIを活用したスキャン結果を提供し、事前に定義された機密データの種類を評価するとともに、確度レベルを割り当てることで、極めて重要な情報を特定します。
あらゆる機密データタイプに対する包括的な保護
Proactive DLPは、構造化・非構造化コンテンツ全体にわたって機密情報を識別、分類、マスキング、匿名化し、漏洩を防止するとともに、大規模なコンプライアンス対応を支援します。
PI (Personal Information)
個人情報(PI)には、氏名、住所、連絡先といった識別子が含まれ、日常の業務プロセスの中で頻繁にやり取りされます。こうした情報は文書やコミュニケーションの中に散在していることが多いため、意図せず漏洩してしまう典型的な原因となります。Proactive DLPはファイルをリアルタイムでスキャンしてPIにフラグを立て、マスキングや匿名化を適用することで、規制対象ではないものの機密性の高い個人データが、社内外に漏洩することを防ぎます。
個人を特定できる情報(PII)
個人識別情報(PII)には社会保障番号、パスポートや運転免許証の詳細、生年月日など、攻撃者が詐欺やなりすましに悪用しうる、個人固有の識別データが含まれます。機密性が非常に高いため、情報漏洩の際には最も狙われやすい対象となります。Proactive DLPは、125種類以上のファイル形式にわたってPIIのパターンを検出し、情報をマスキングまたは隠蔽するとともに、従業員が規制対象データを共有することを防ぐポリシーを適用し、GDPR、NIST、PCI-DSSなどのコンプライアンス枠組みへの対応を支援します。
保護対象保健情報(PHI)
保護対象保健情報(PHI)には医療記録、検査報告書、保険関連の詳細、DICOMファイル、HIPAAで規制対象となるあらゆる健康関連の識別情報が含まれます。PHIは、なりすましや医療費請求詐欺において非常に価値が高いため、漏洩すると深刻な金銭的・法的な処罰につながる可能性があります。Proactive DLPはテキストと画像の両方からPHIを識別し、機密性の高い項目を匿名化することで、医療機関が社内システムおよび外部とのデータのやり取りの両方において、HIPAAに沿ったデータ取り扱いを維持できるようにします。
財務データ
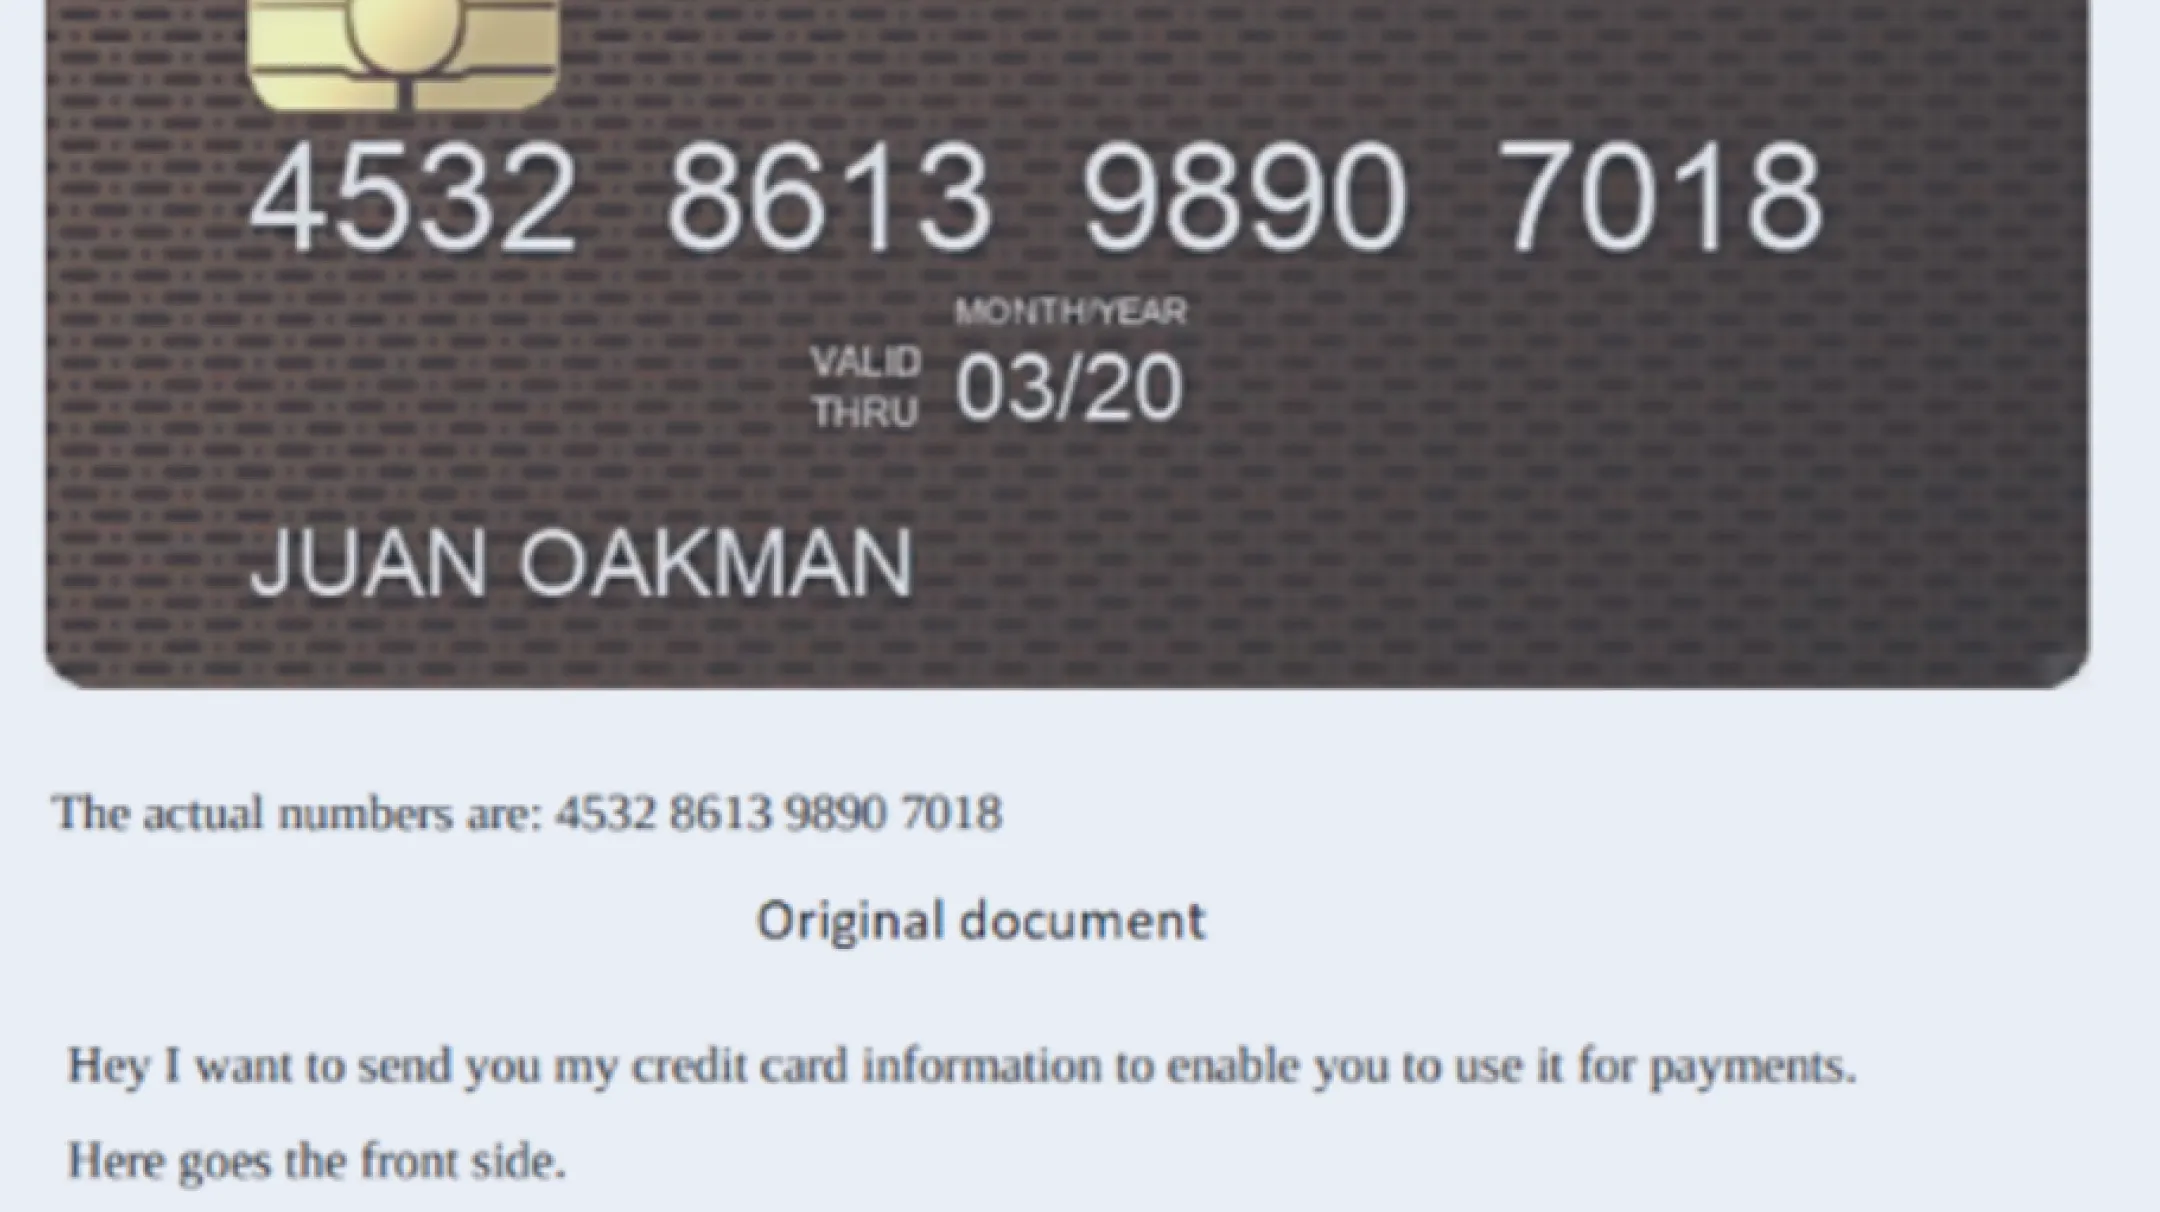
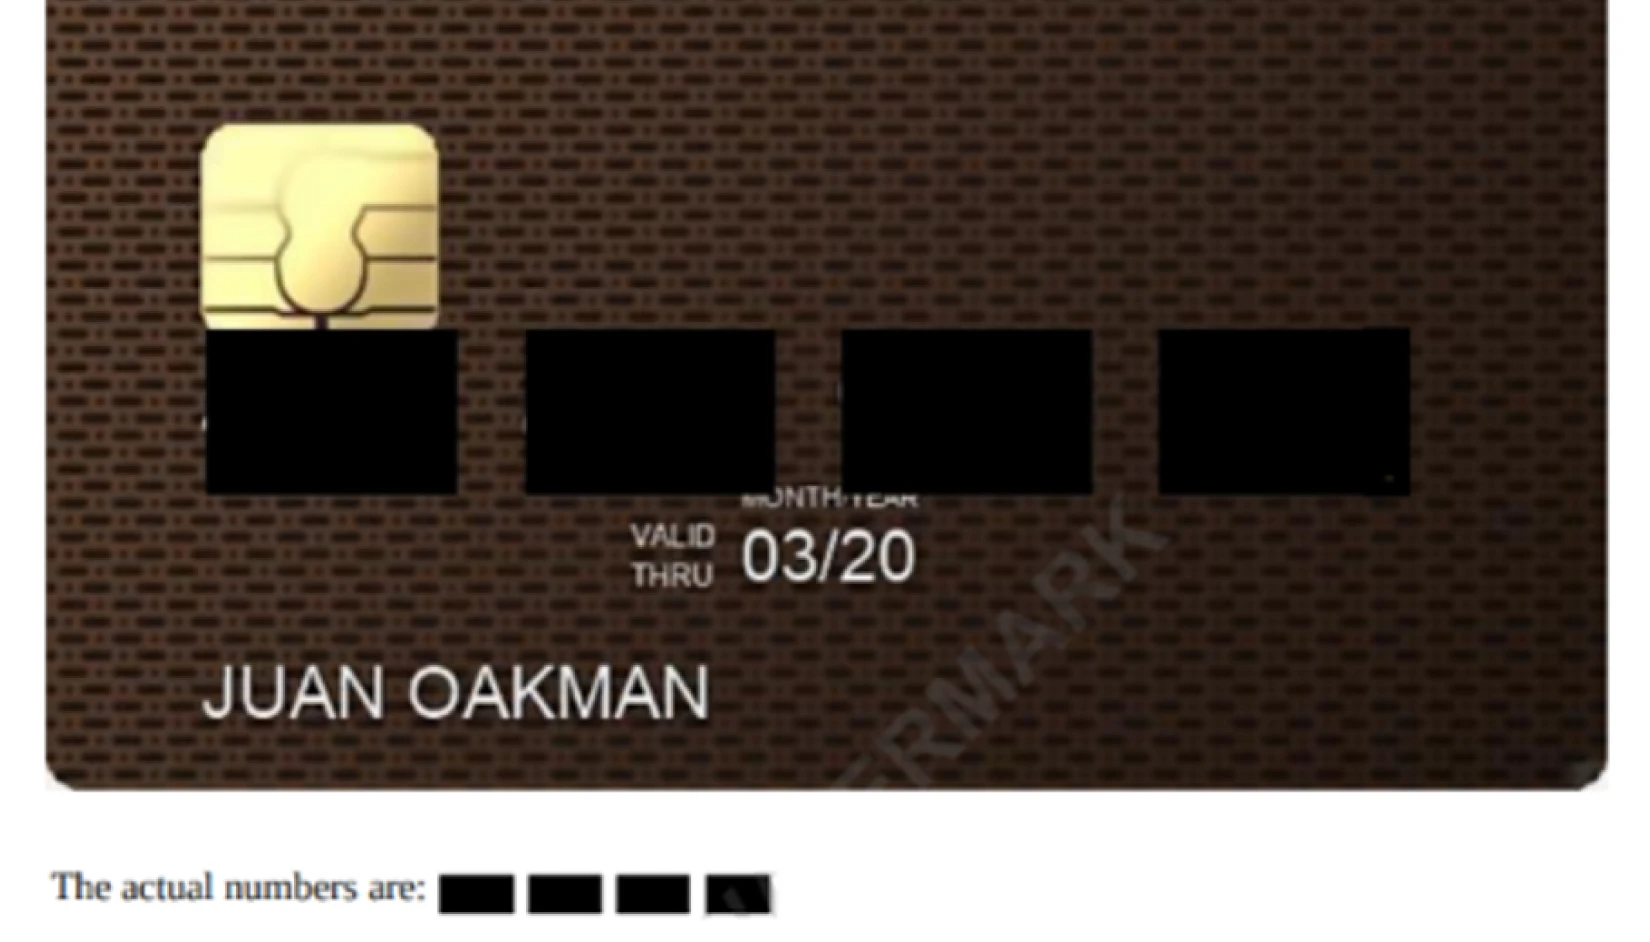
財務データには、クレジットカード番号、銀行口座の詳細、取引記録、給与情報、税務書類などが含まれます。これらの資産は、詐欺、内部者による不正利用、悪用の標的となりやすいものです。Proactive DLPは、パターンベースおよびAIベースの検出技術を用いて、文書、スプレッドシート、PDF、画像の中から財務関連の情報を検出します。機密性の高い値をマスキングし、PCIに準拠したポリシーを適用するとともに、許可されていない共有を遮断することで、組織を財務損失やコンプライアンスリスクから保護します。
シークレット情報(認証情報・鍵)
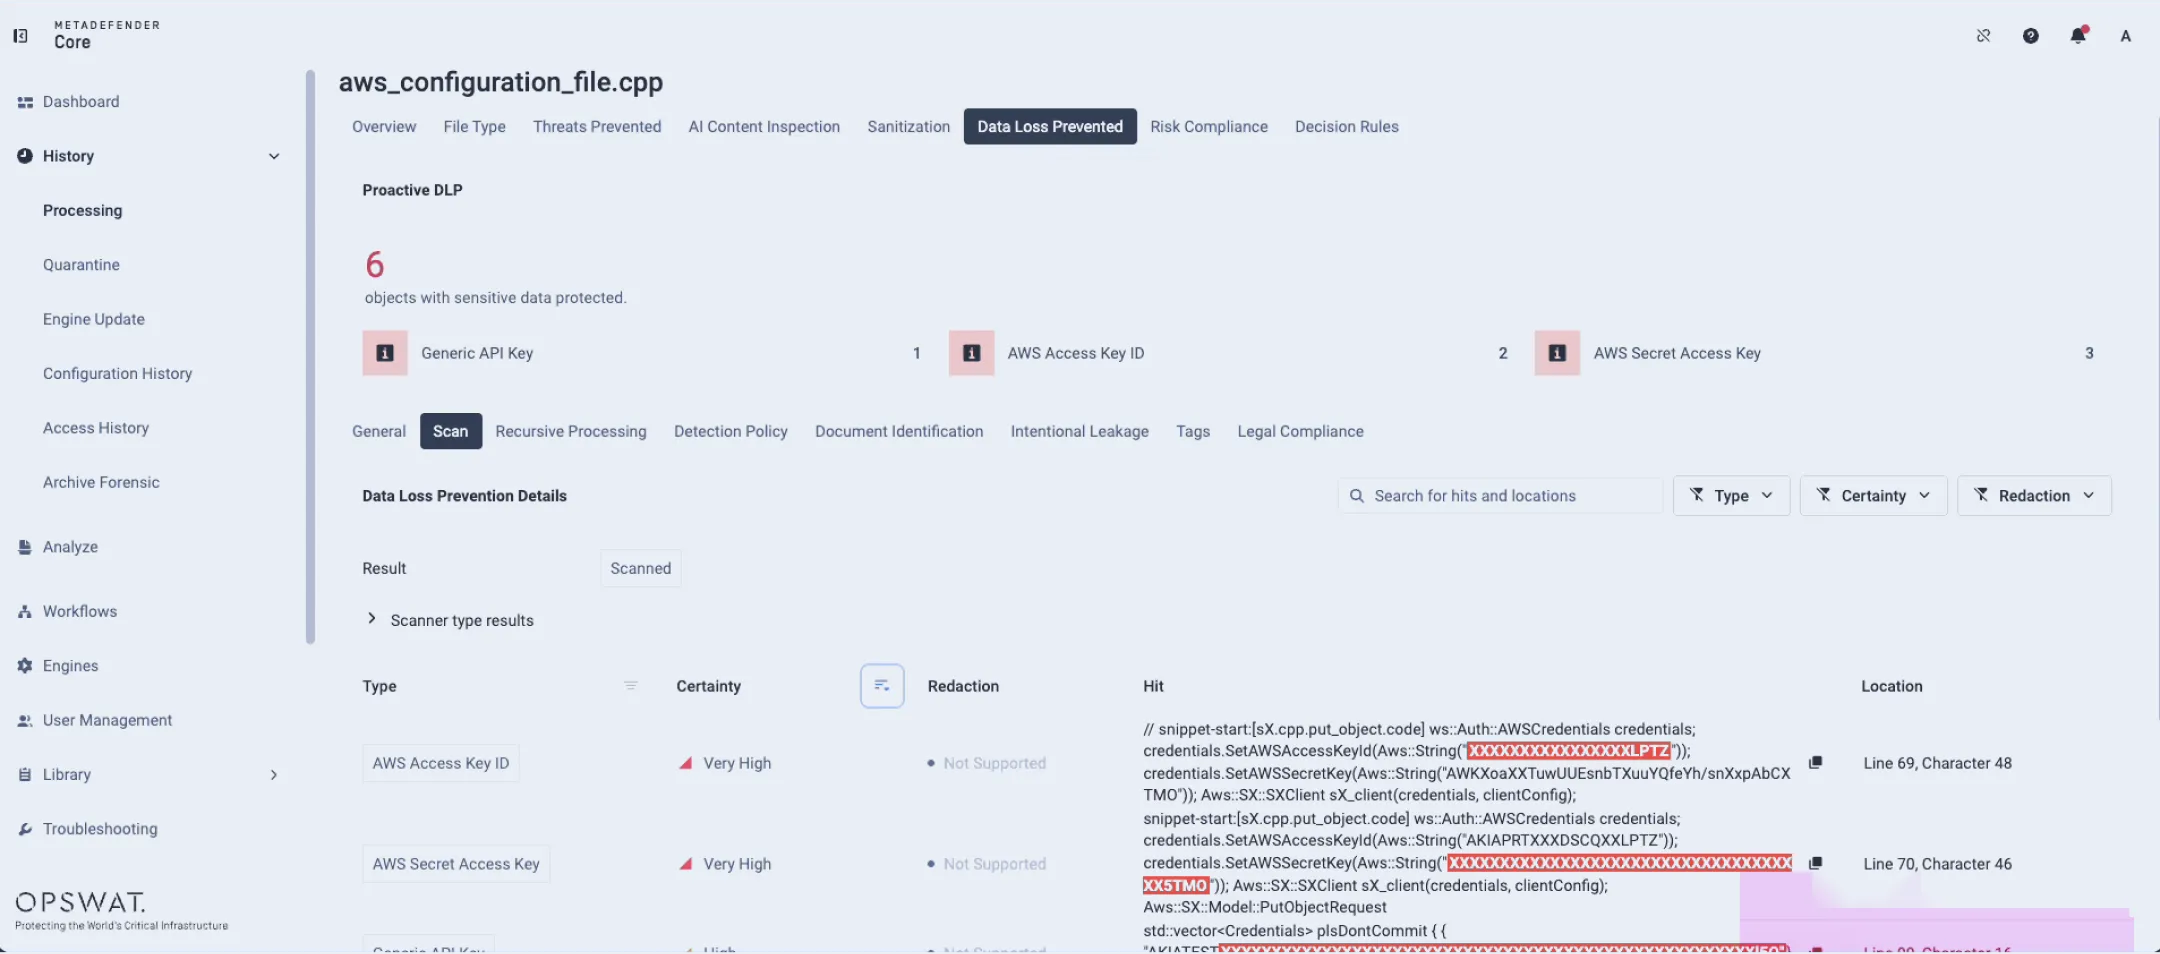
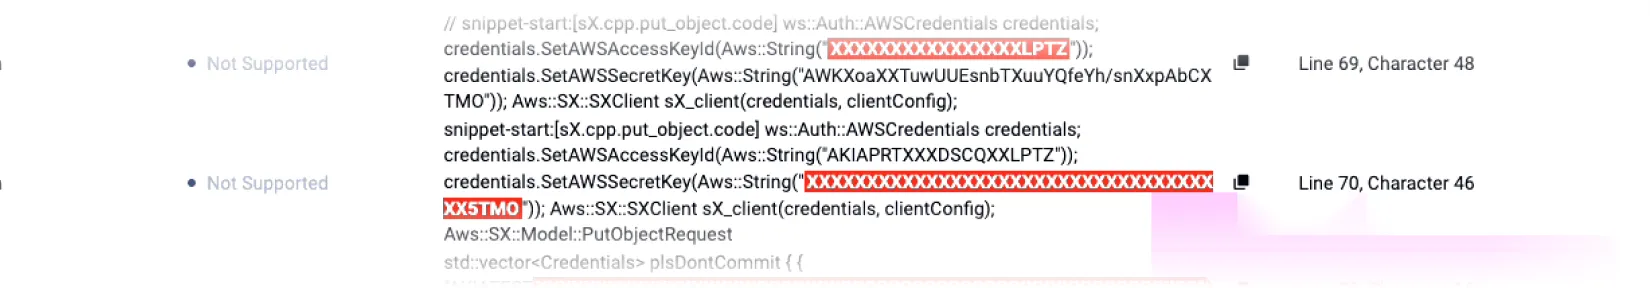
シークレット情報には、APIキー、パスワード、認証トークン、秘密鍵、設定文字列などが含まれ、コードファイル、文書、メールに埋め込まれることが一般的です。これらが漏洩すると、攻撃者にシステムへの直接アクセス権を与えてしまう可能性があります。Proactive DLPは、高度なパターンマッチングと機械学習を用いてシークレット情報を検出し、漏洩した認証情報を含むファイルを自動的にマスキングまたは遮断することで、不正アクセス、権限昇格、サプライチェーン侵害の防止に貢献します。
- MetaDefender プラットフォーム


- MetaDefender プラットフォーム

- MetaDefender プラットフォーム

- MetaDefender プラットフォーム

- MetaDefender プラットフォーム


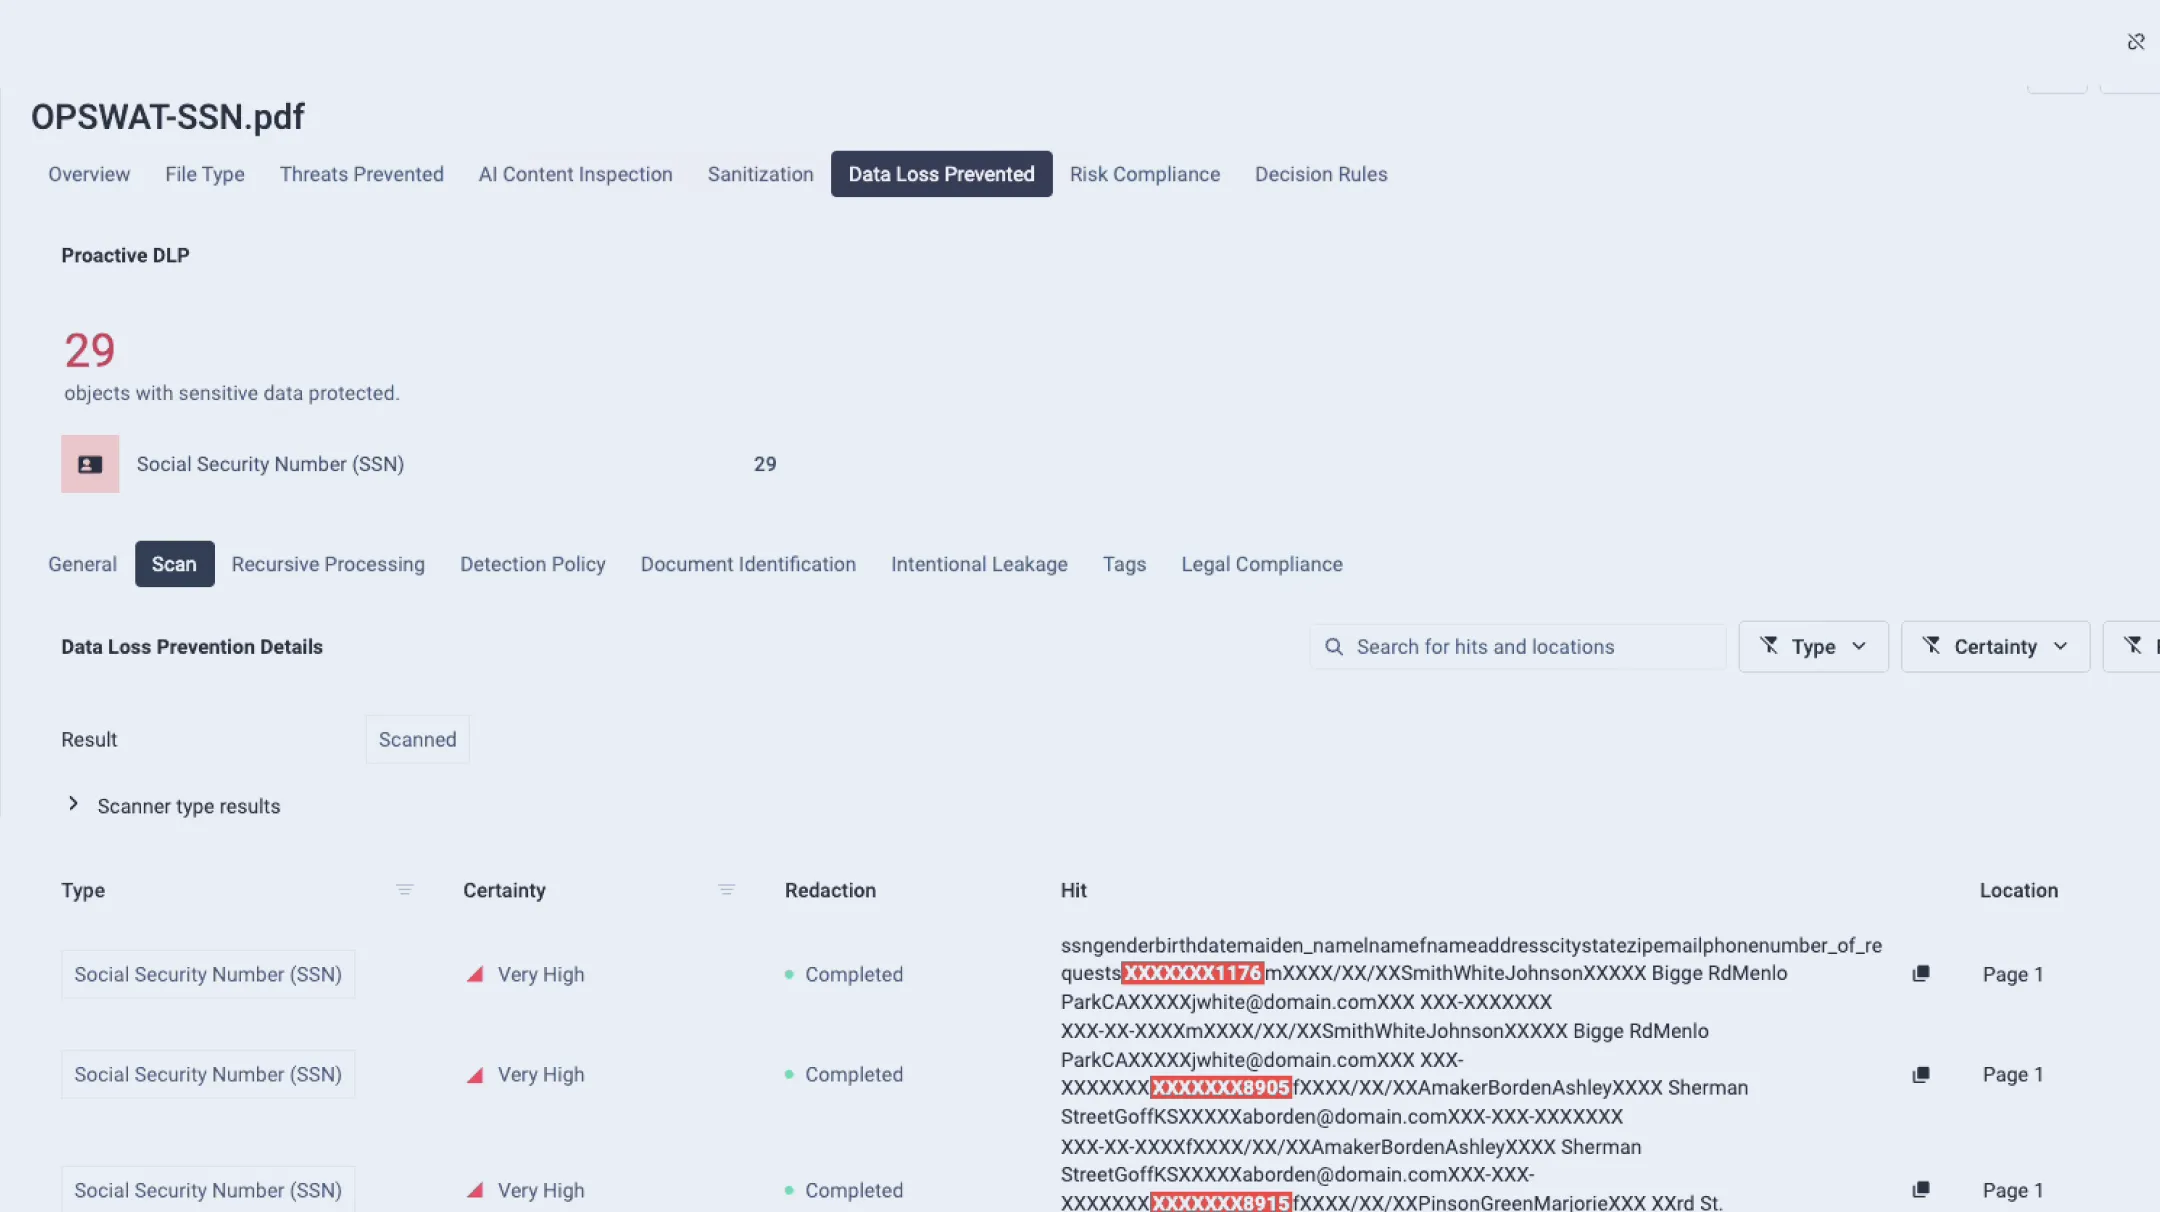
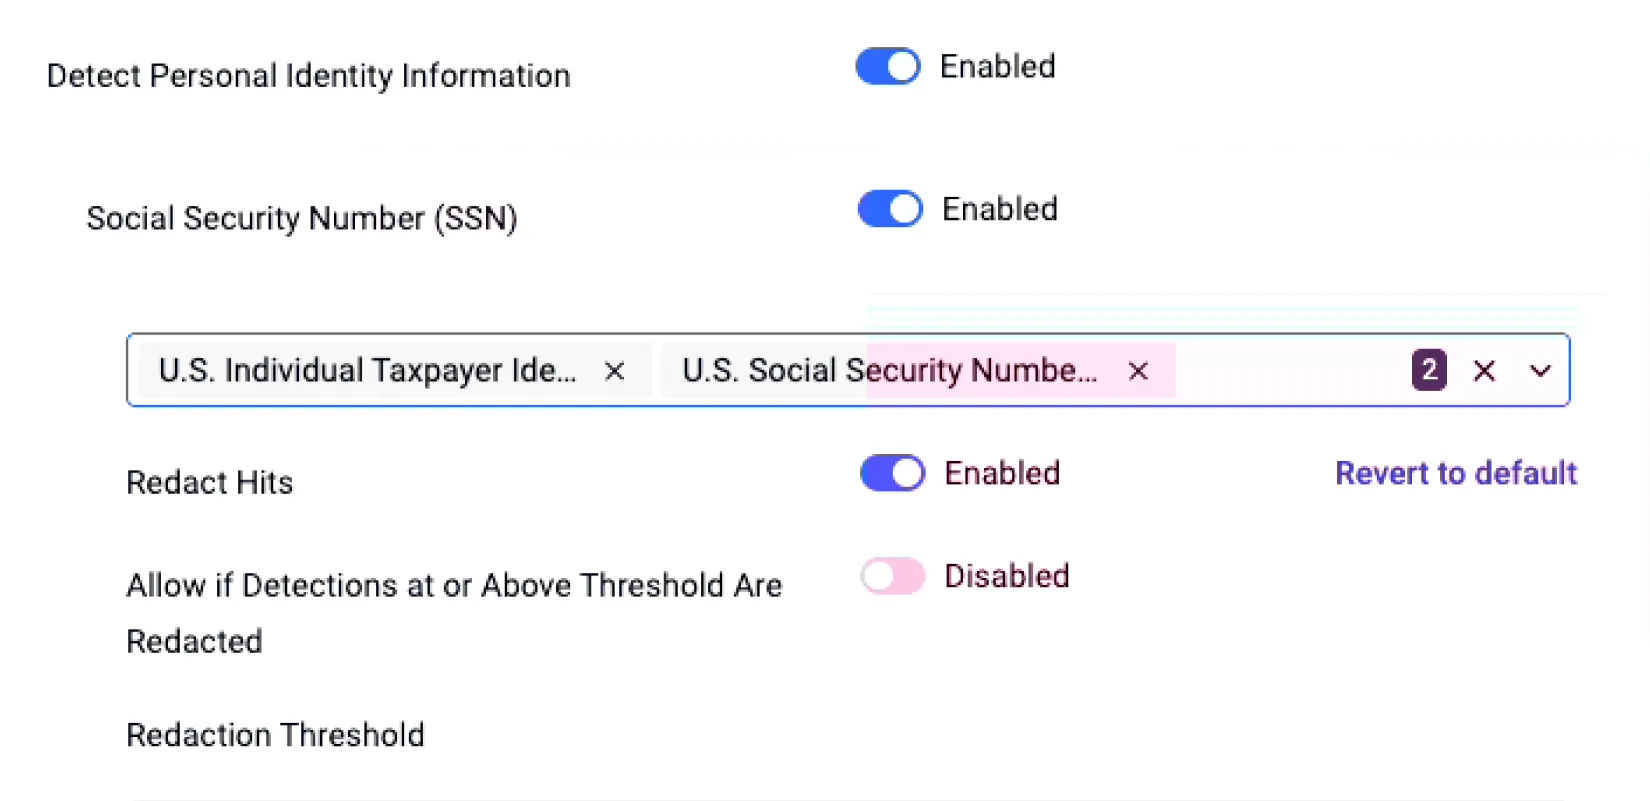
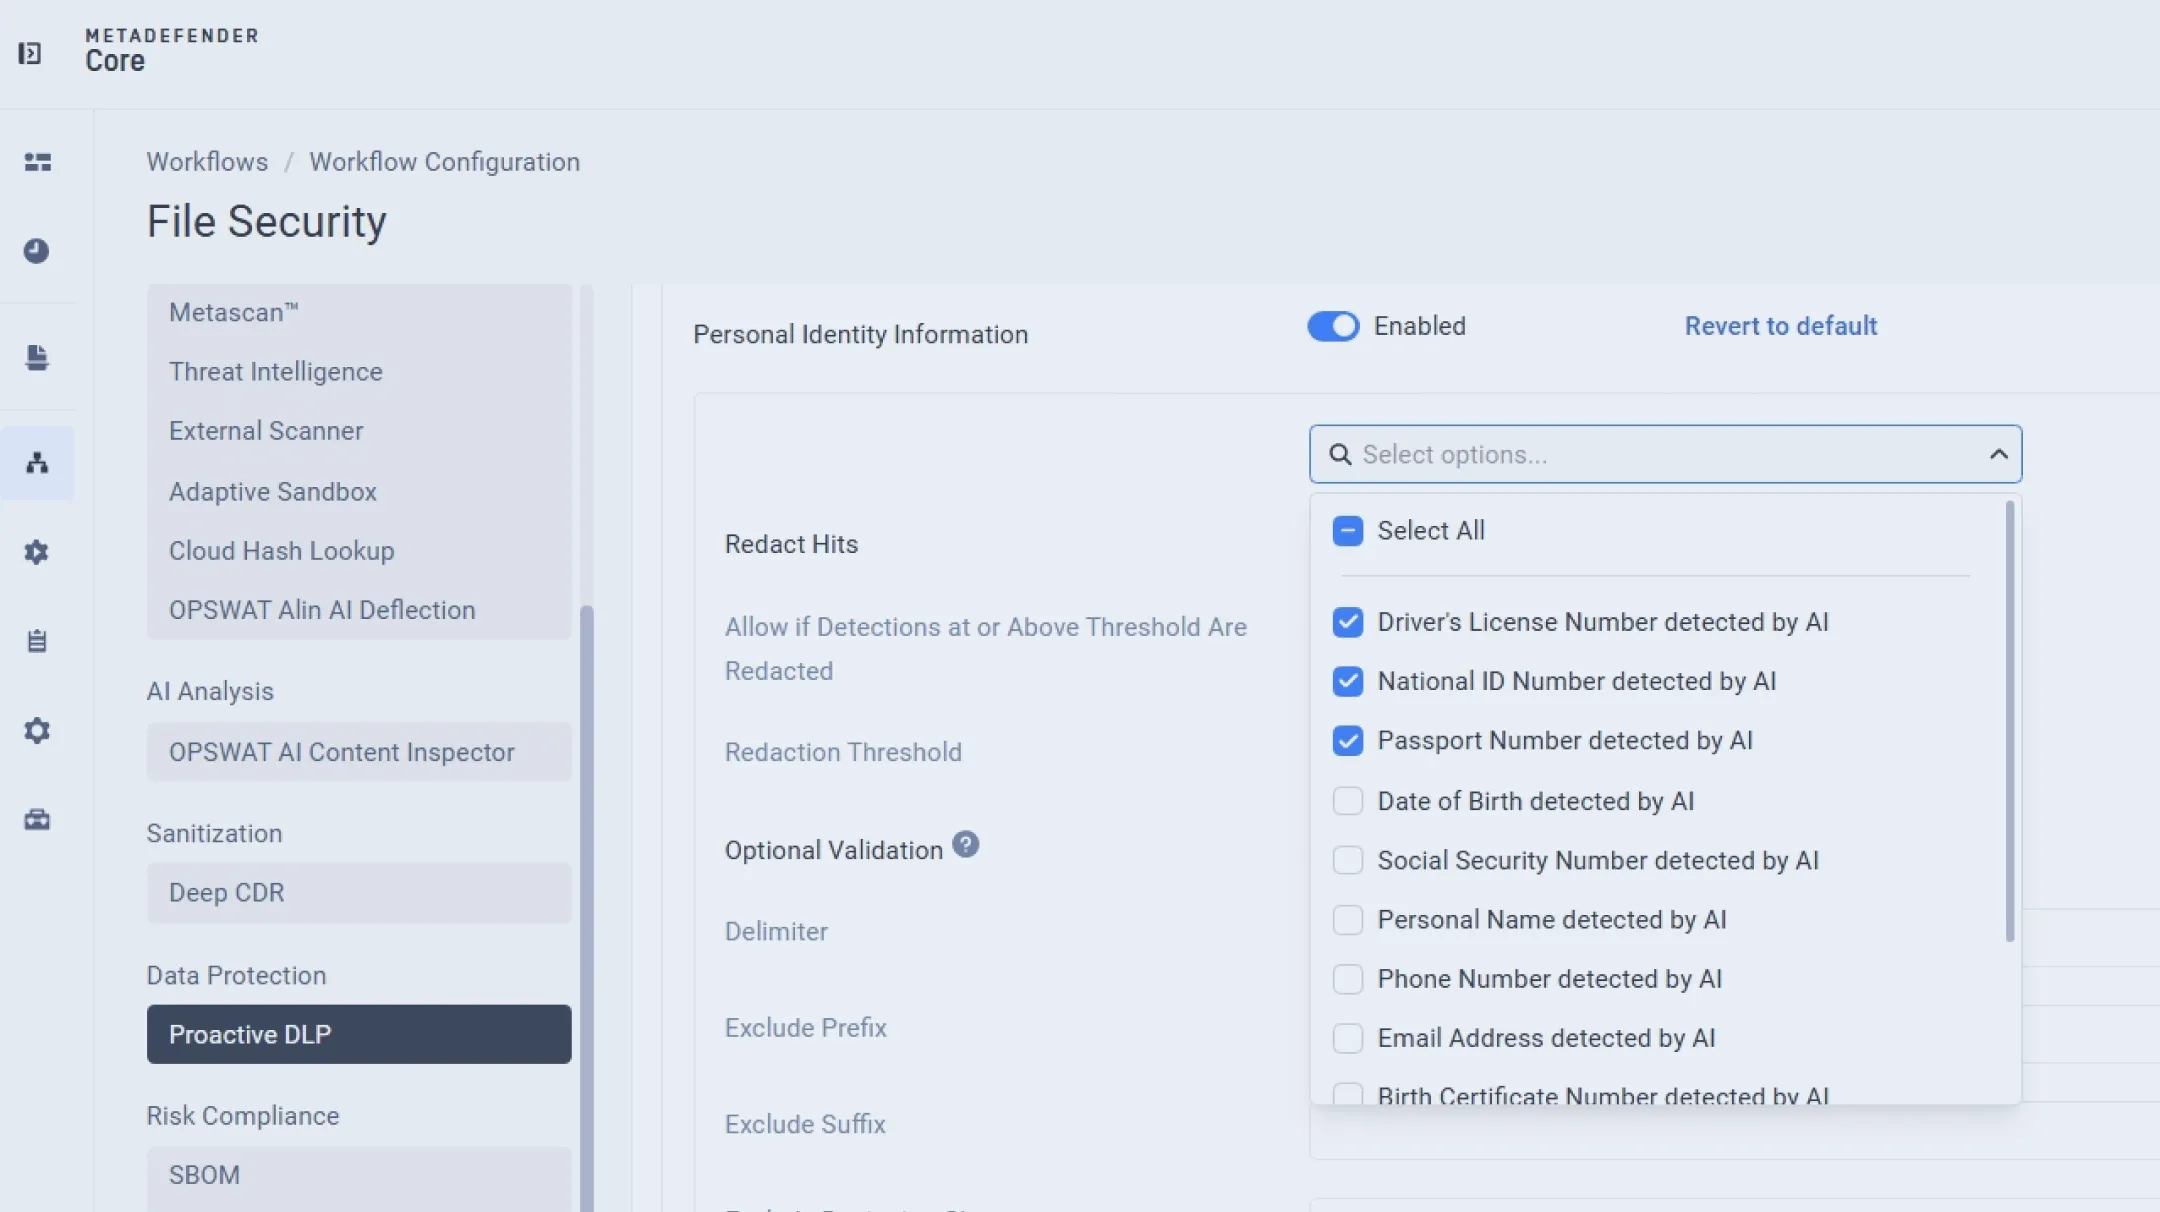
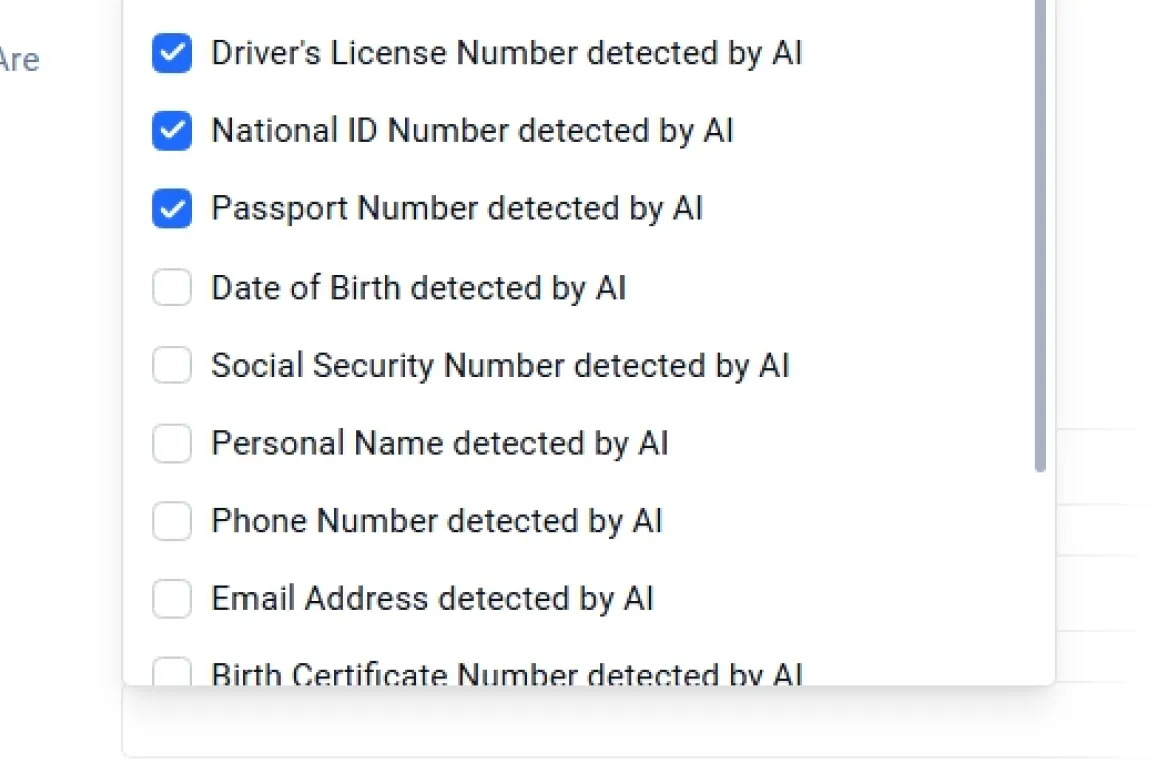
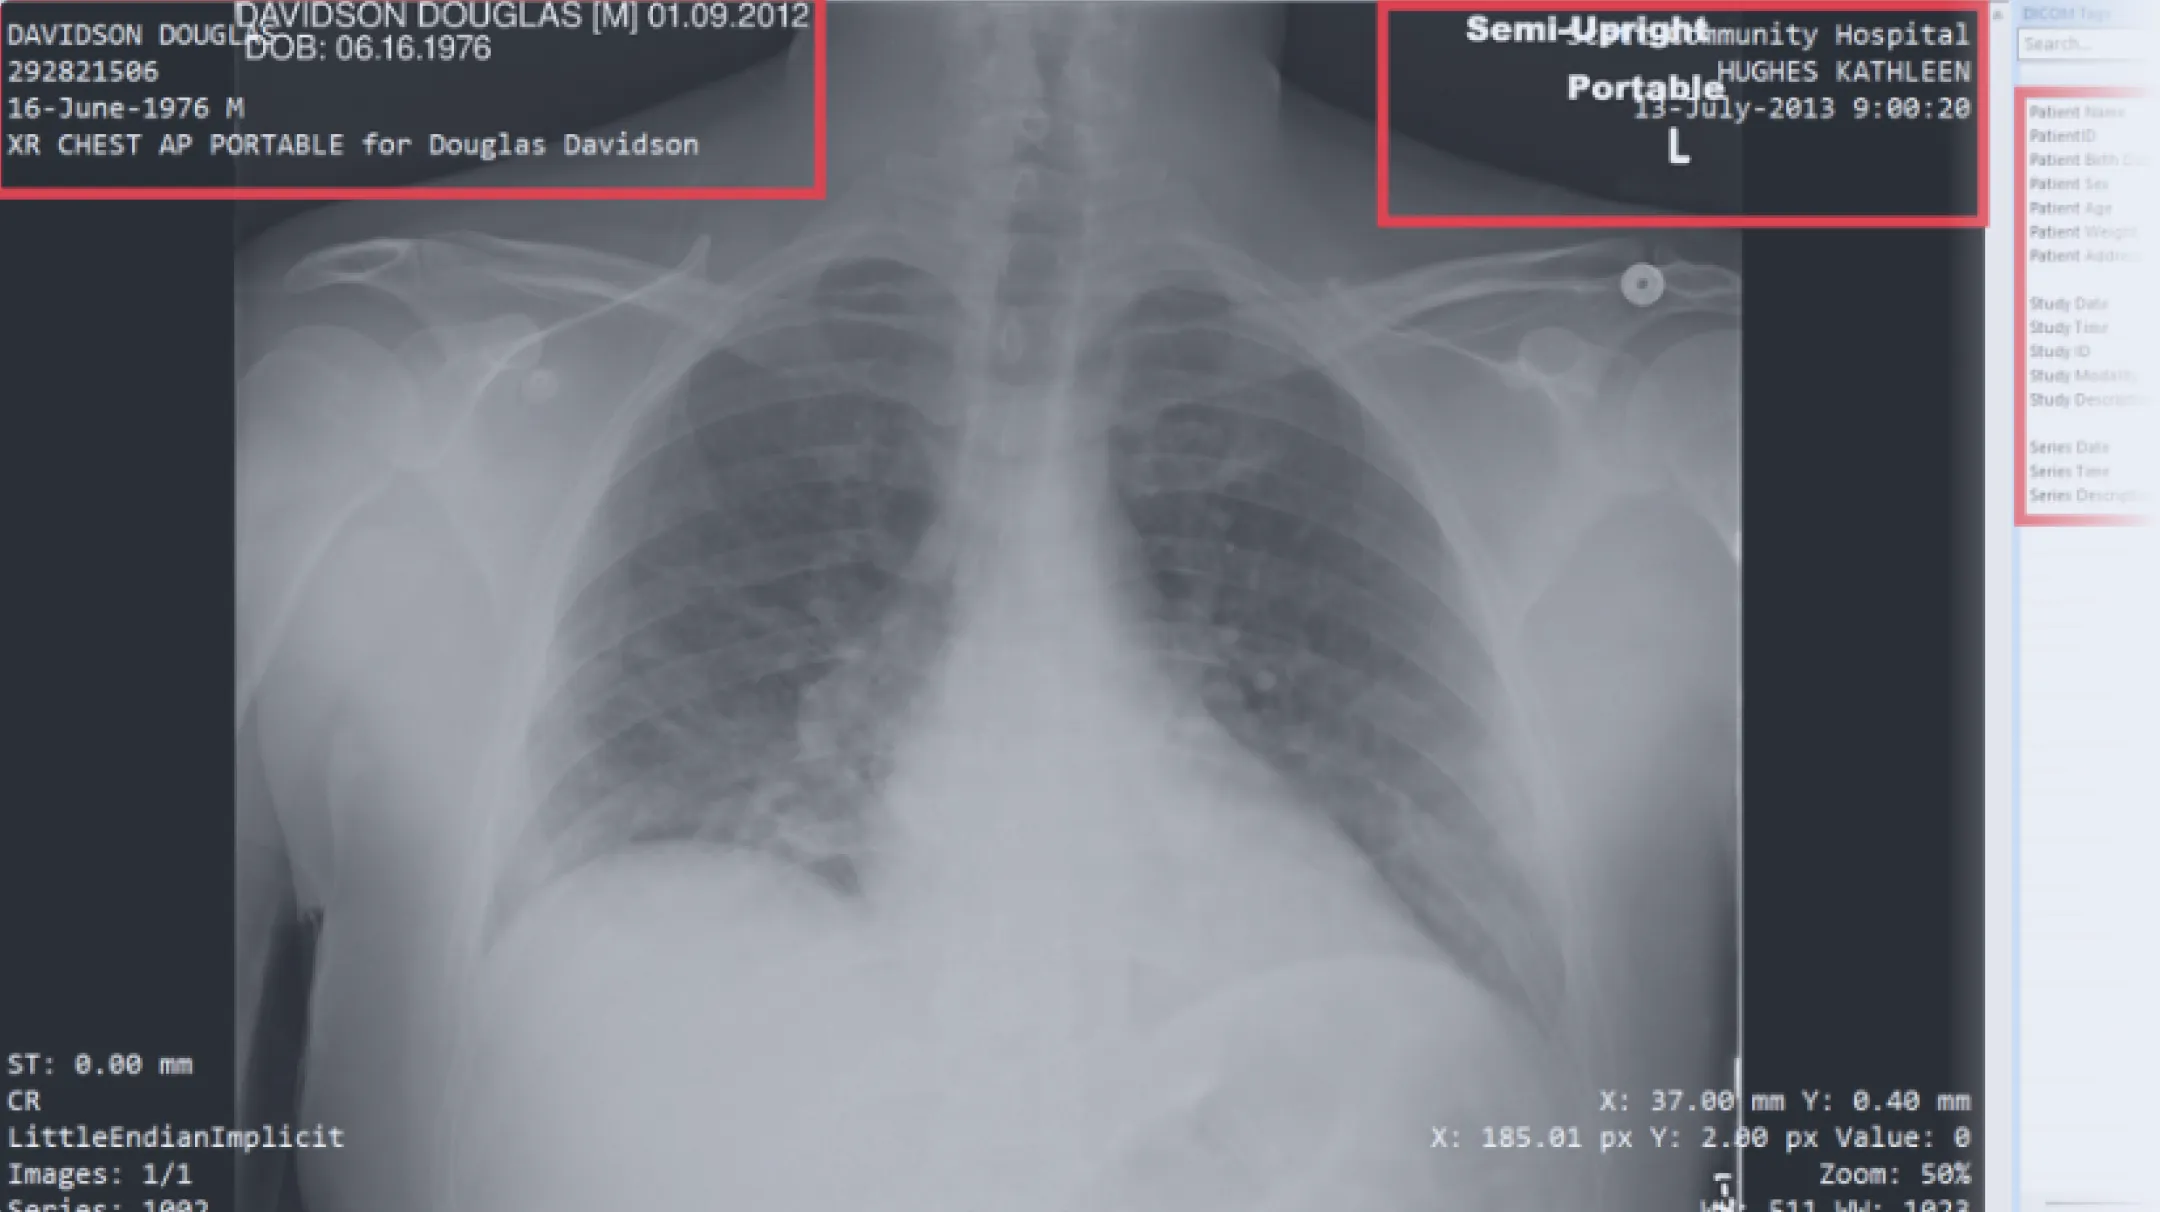
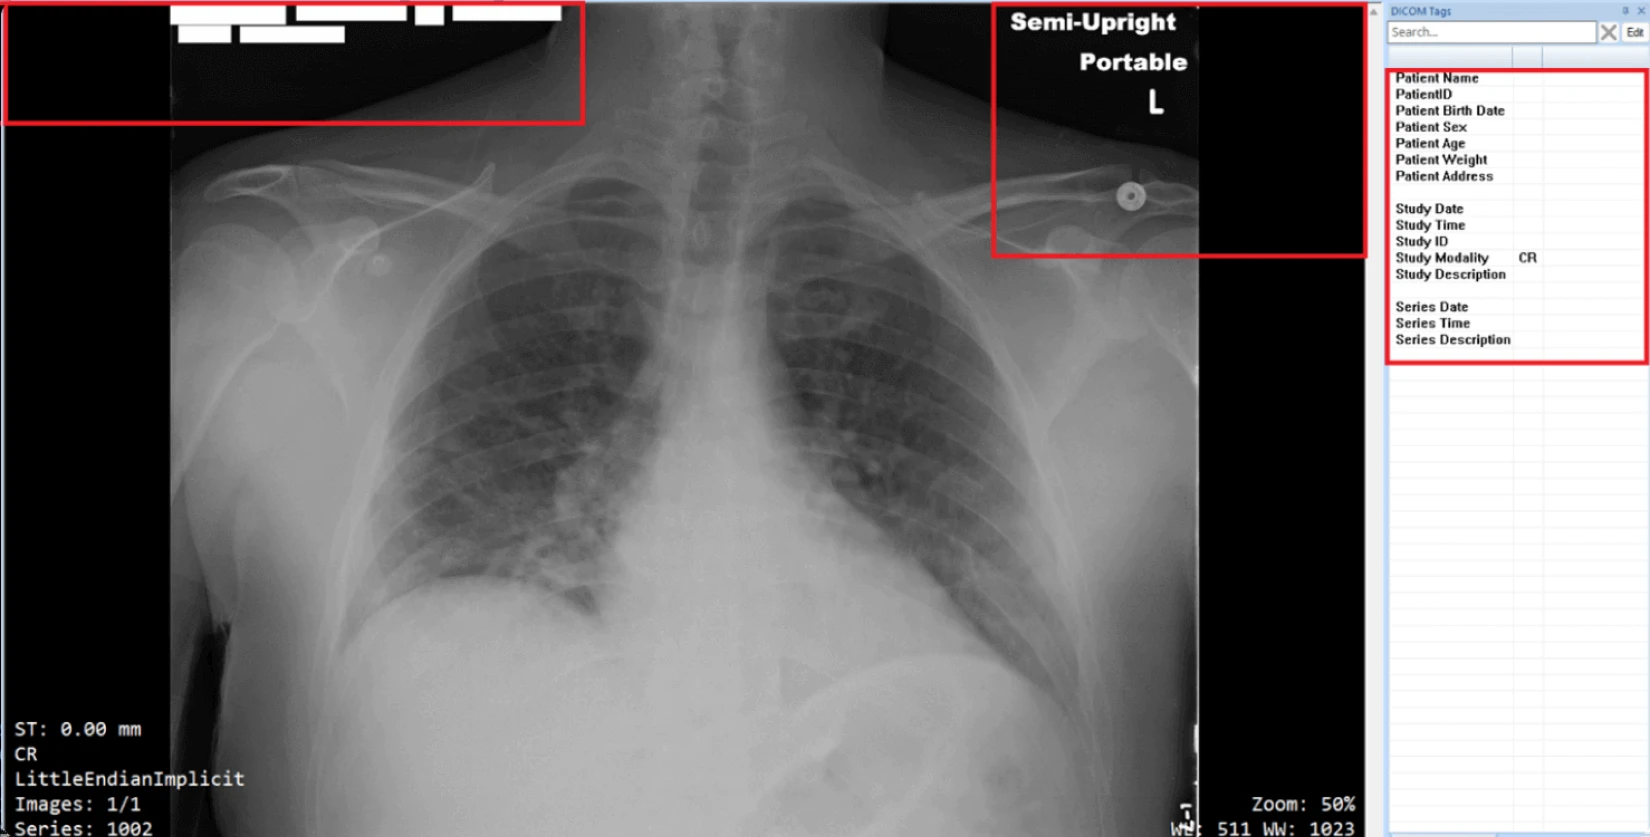
正規表現に基づくパターンマッチング
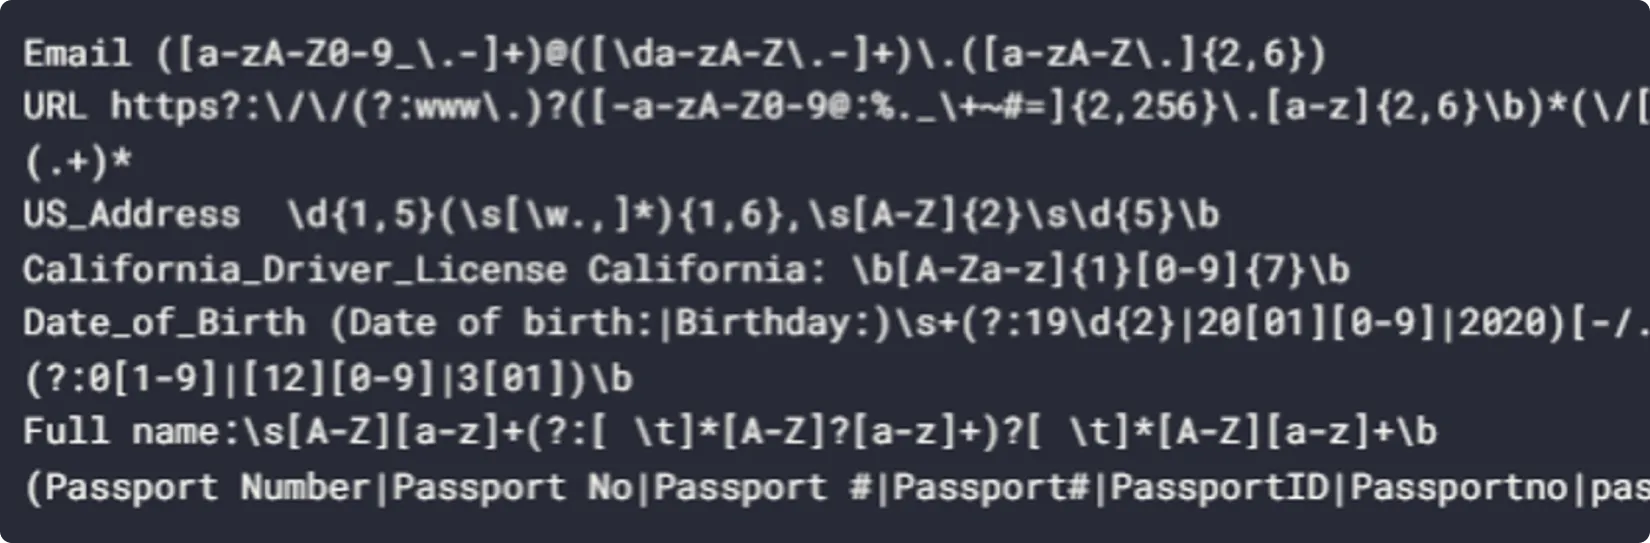
正規表現に基づく検出は、顧客ID、社内プロジェクトコード、契約番号、独自の識別子、業界固有のフォーマットなど、あらゆるカスタムの機密パターンに対応します。こうした値は、共有される文書やレポートを通じて、意図せず漏洩してしまうことがよくあります。Proactive DLPは、組織のポリシーに基づいて細かなパターンルールを適用し、マスキングまたは遮断を行います。この柔軟性により、従来のDLPソリューションでは見落とされがちな、独自のビジネスデータを組織が保護できるようになります。
不適切な画像・コンテンツ
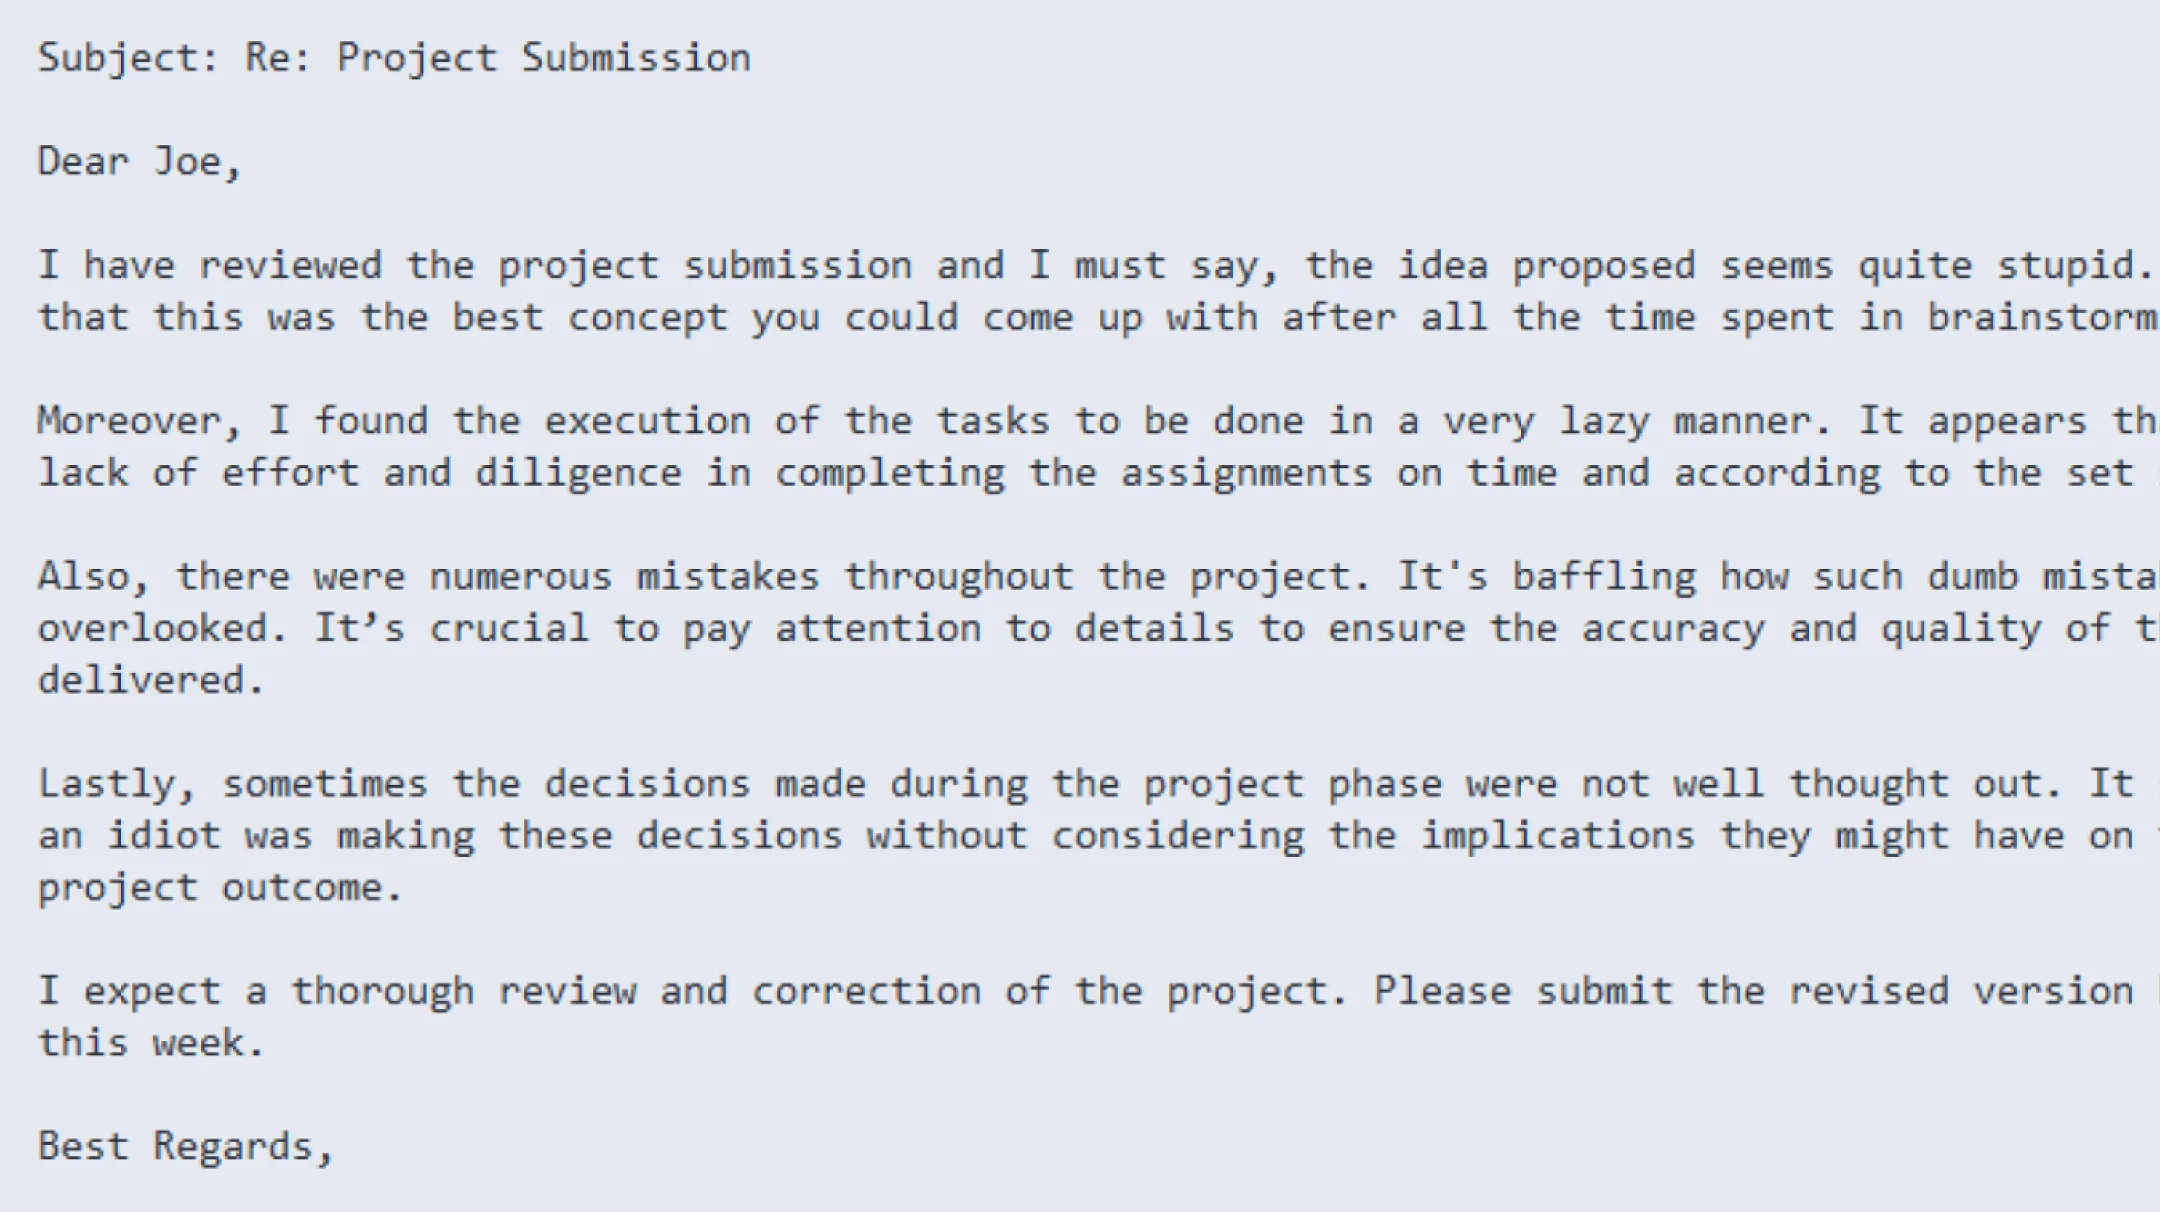
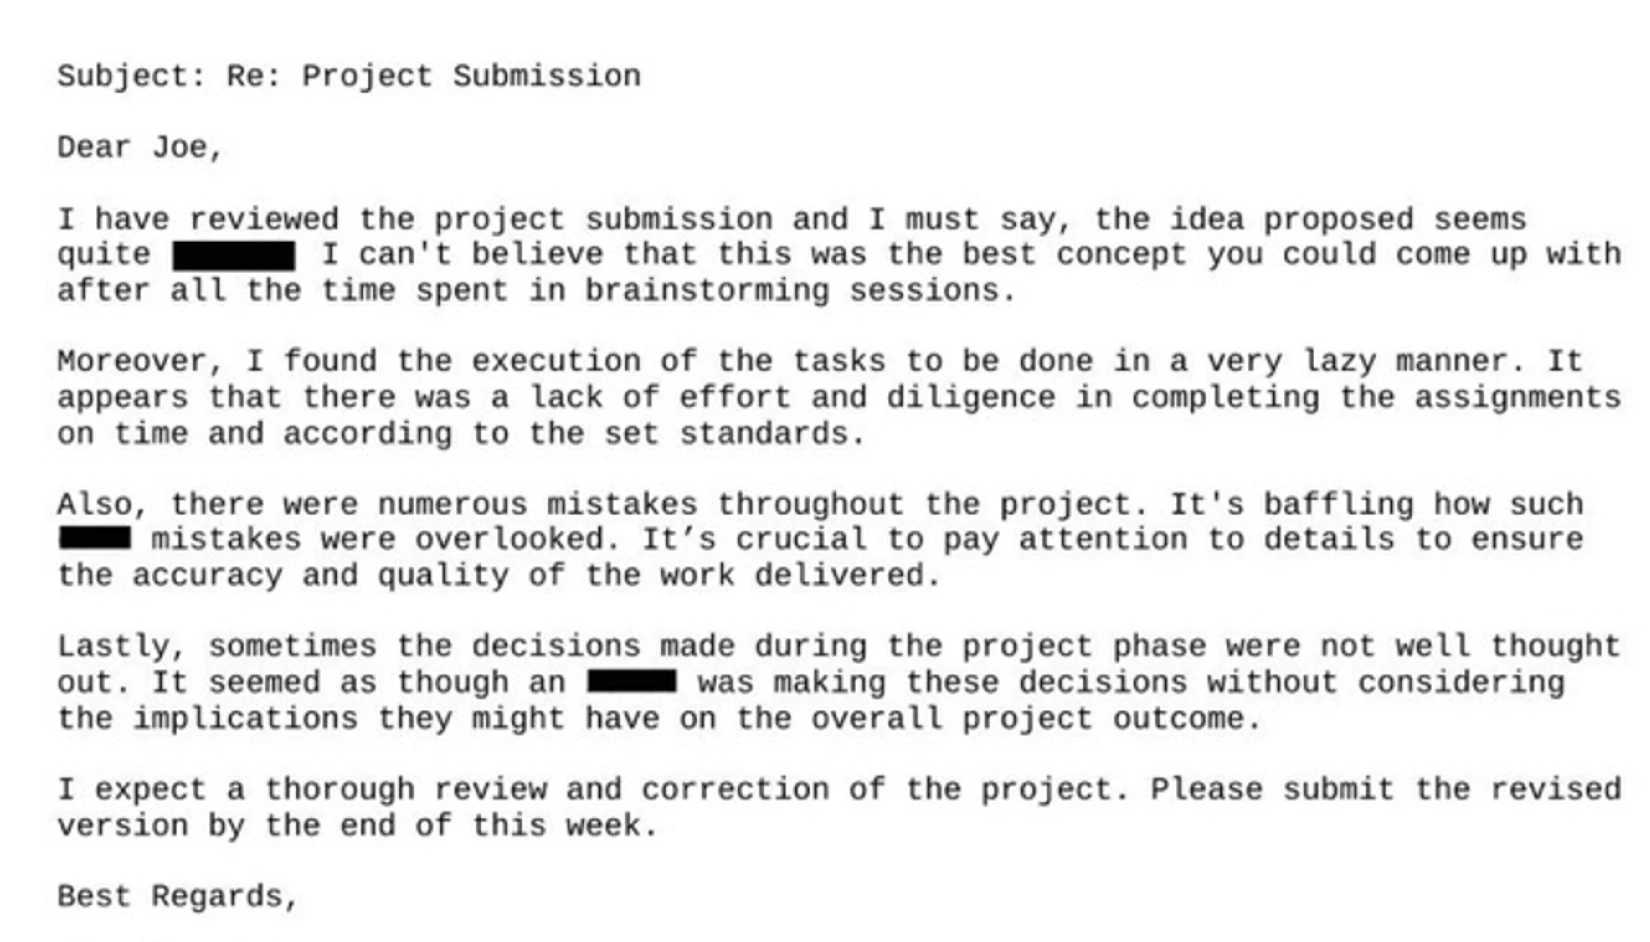
不適切なコンテンツには職場環境の悪化や法的責任につながりかねない不適切・攻撃的・性的・有害な画像やテキストが含まれます。こうしたコンテンツは意図的または偶発的に現れるほか、ユーザーがアップロードしたファイルに埋め込まれていることもあります。Proactive DLPはAIによる画像・言語モデルを用いて写真、スクリーンショット、文書、アーカイブ全体から不適切なコンテンツを検出し、該当するコンテンツにフラグを立てる、または遮断することで、コンプライアンス、企業基準、職業上の品位を維持します。
ネットワーク・デバイス情報
ネットワークおよびデバイスの識別子(IPアドレス、MACアドレス、ホスト名、システムログ、PCAPキャプチャなど)は、インフラの構成や内部設定を明らかにしてしまう可能性があります。こうした情報が漏洩すると、偵察活動や標的型攻撃を招くことになります。Proactive DLPは、PCAPやCSVファイルを含む複雑なファイル形式や構造化されたログの中から、ネットワークメタデータやデバイス情報を識別し、機密性の高い値をマスキングまたは匿名化することで、運用上の知見が外部に漏洩することを防ぎます。
意図的な情報持ち出しの検知
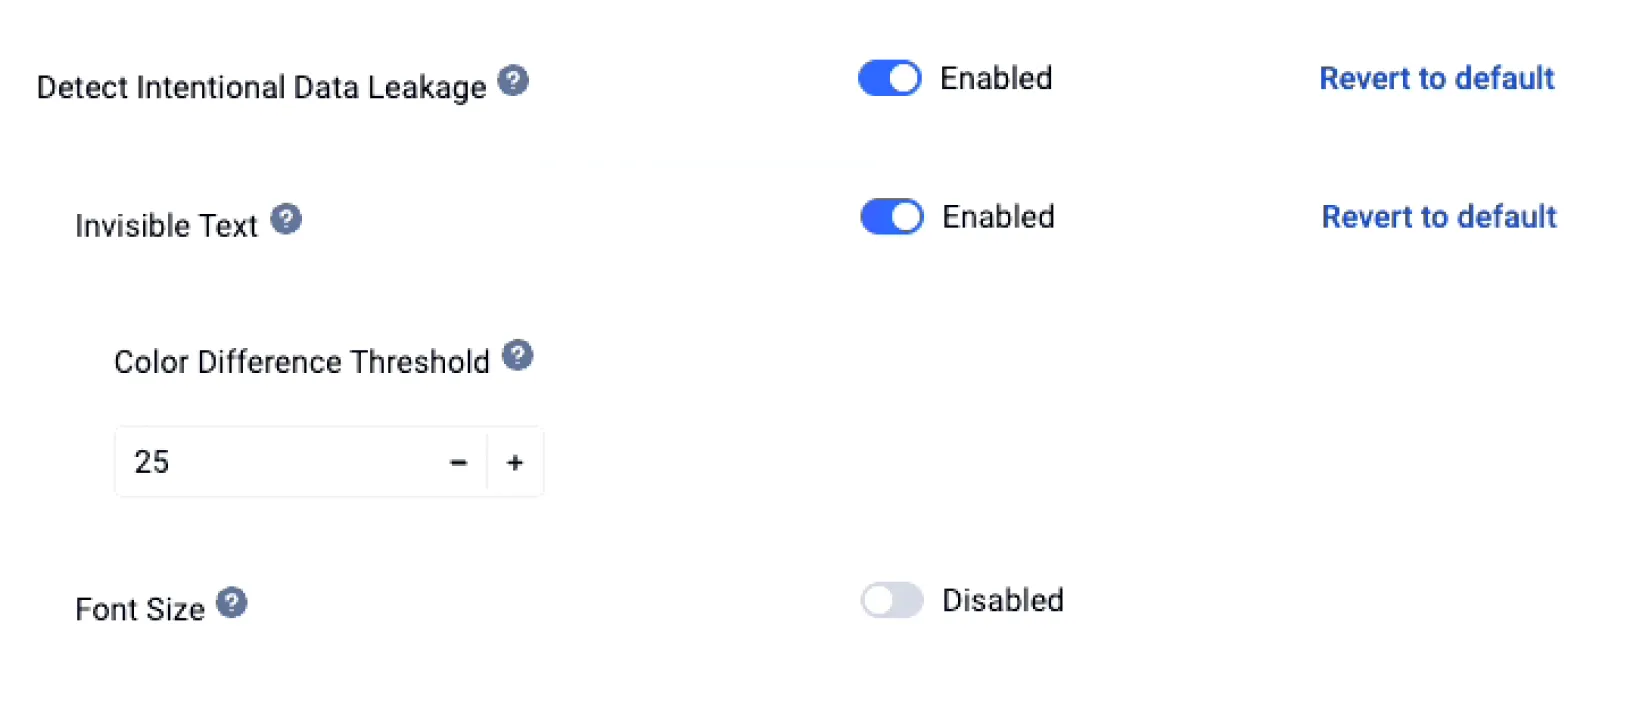
意図的なデータ漏洩には、機密ファイルの故意の共有、偽装されたコンテンツによる持ち出しの試み、セキュリティ制御を回避するための文書の改ざんなどが含まれます。こうしたリスクの高いシナリオは、食い止められなければ深刻な被害をもたらす可能性があります。Proactive DLPは、行動、ファイルの内容、ポリシー違反を分析して不審なパターンを特定し、自動的なマスキングまたは遮断を実施することで、悪意のある、あるいはポリシーに違反するファイル転送が組織外に流出する前に、それを阻止します。
- MetaDefender プラットフォーム

- MetaDefender プラットフォーム
- MetaDefender プラットフォーム

- MetaDefender プラットフォーム


どこにでも導入、どこにでも統合
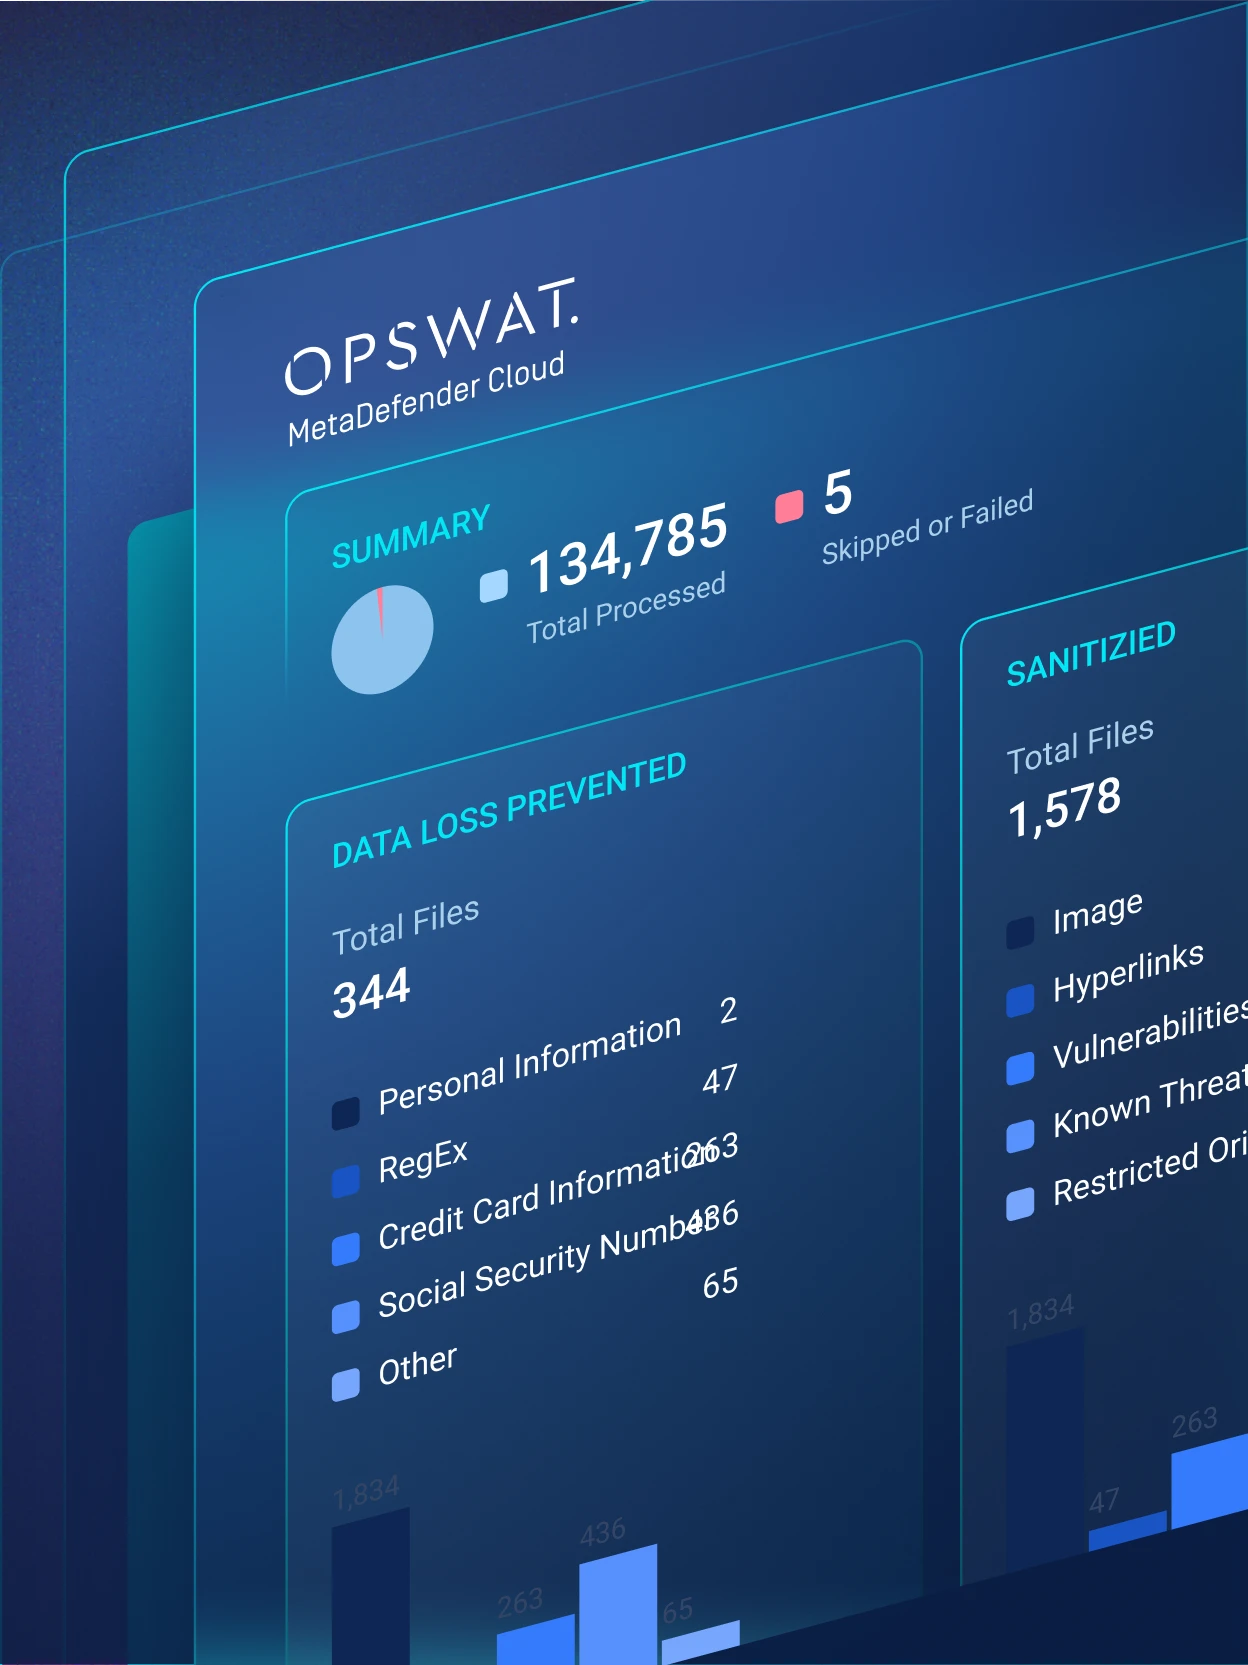
Cloud
継続的な可用性と最小限の運用オーバーヘッドで、スケーラブルな保護を実現します。
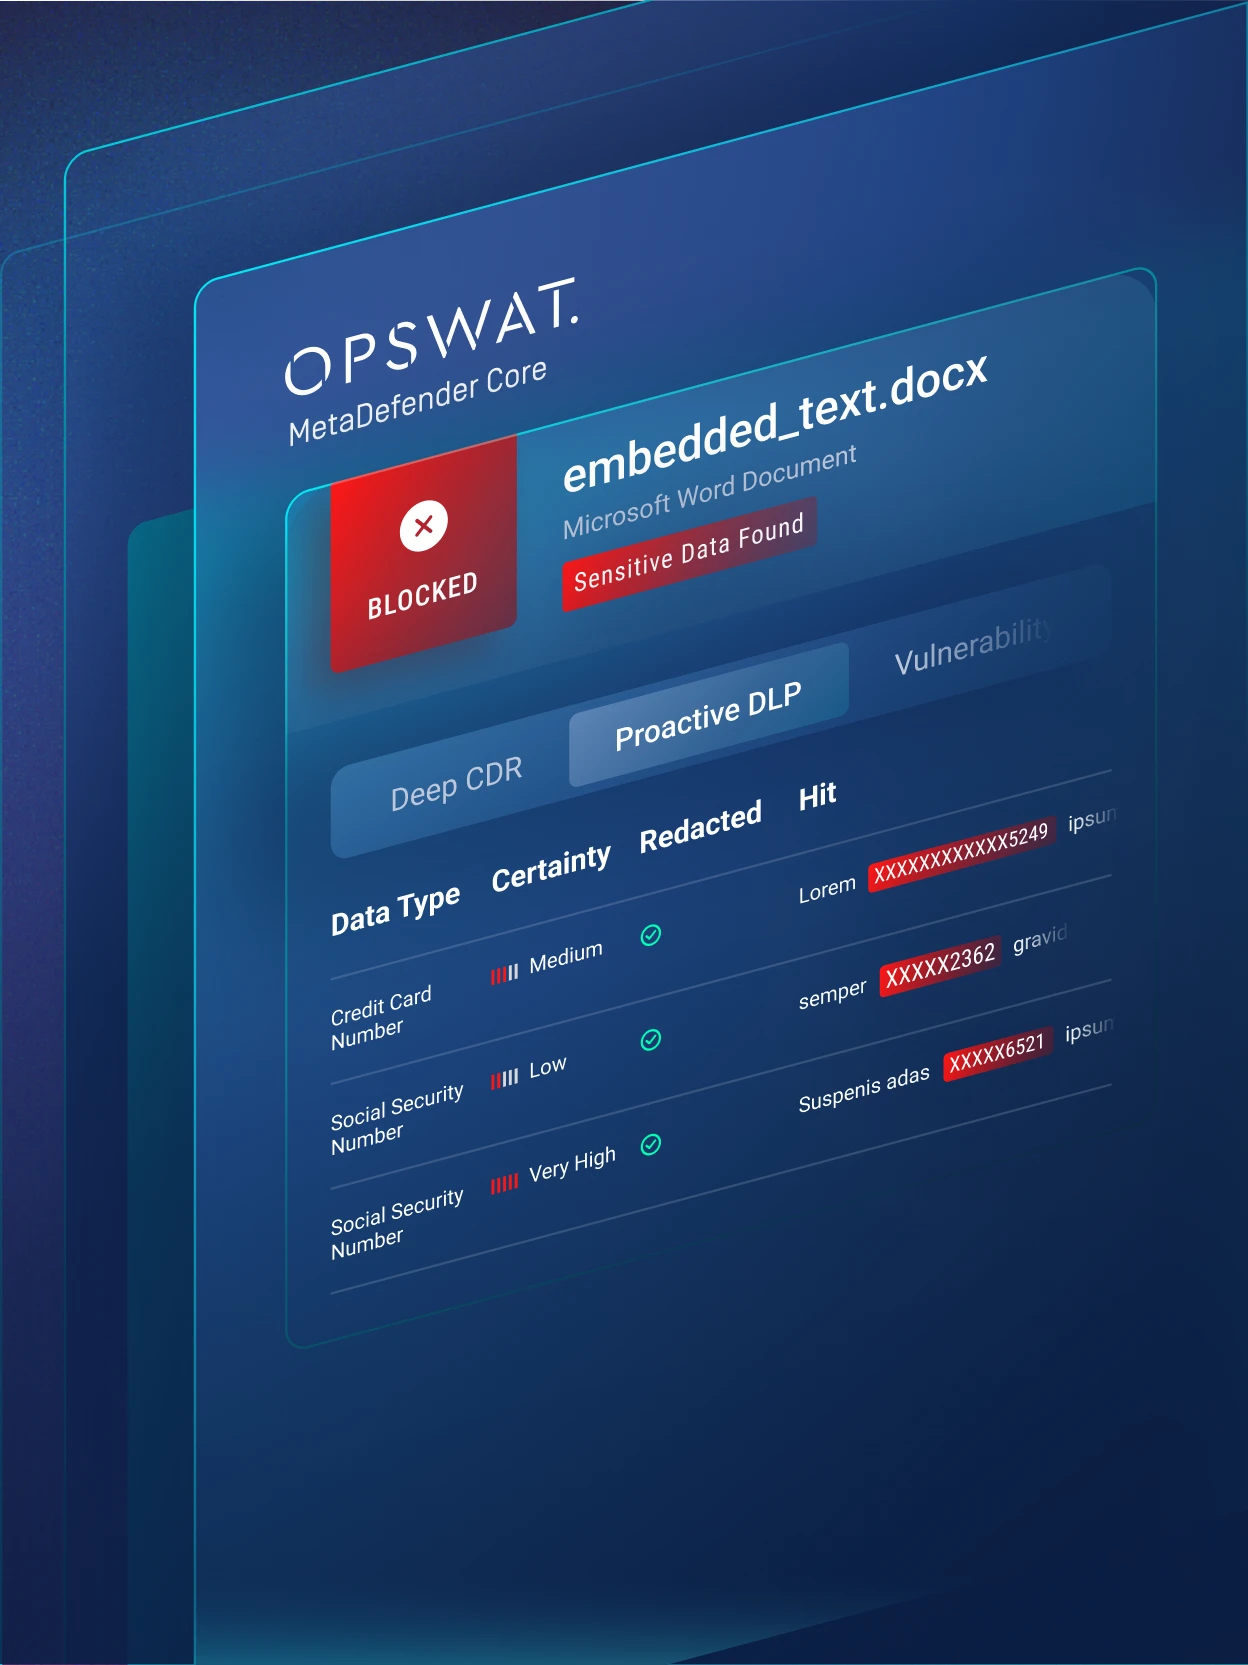
オンプレミス
自社環境の中で、ポリシー、エンジン、パフォーマンスを完全に管理。
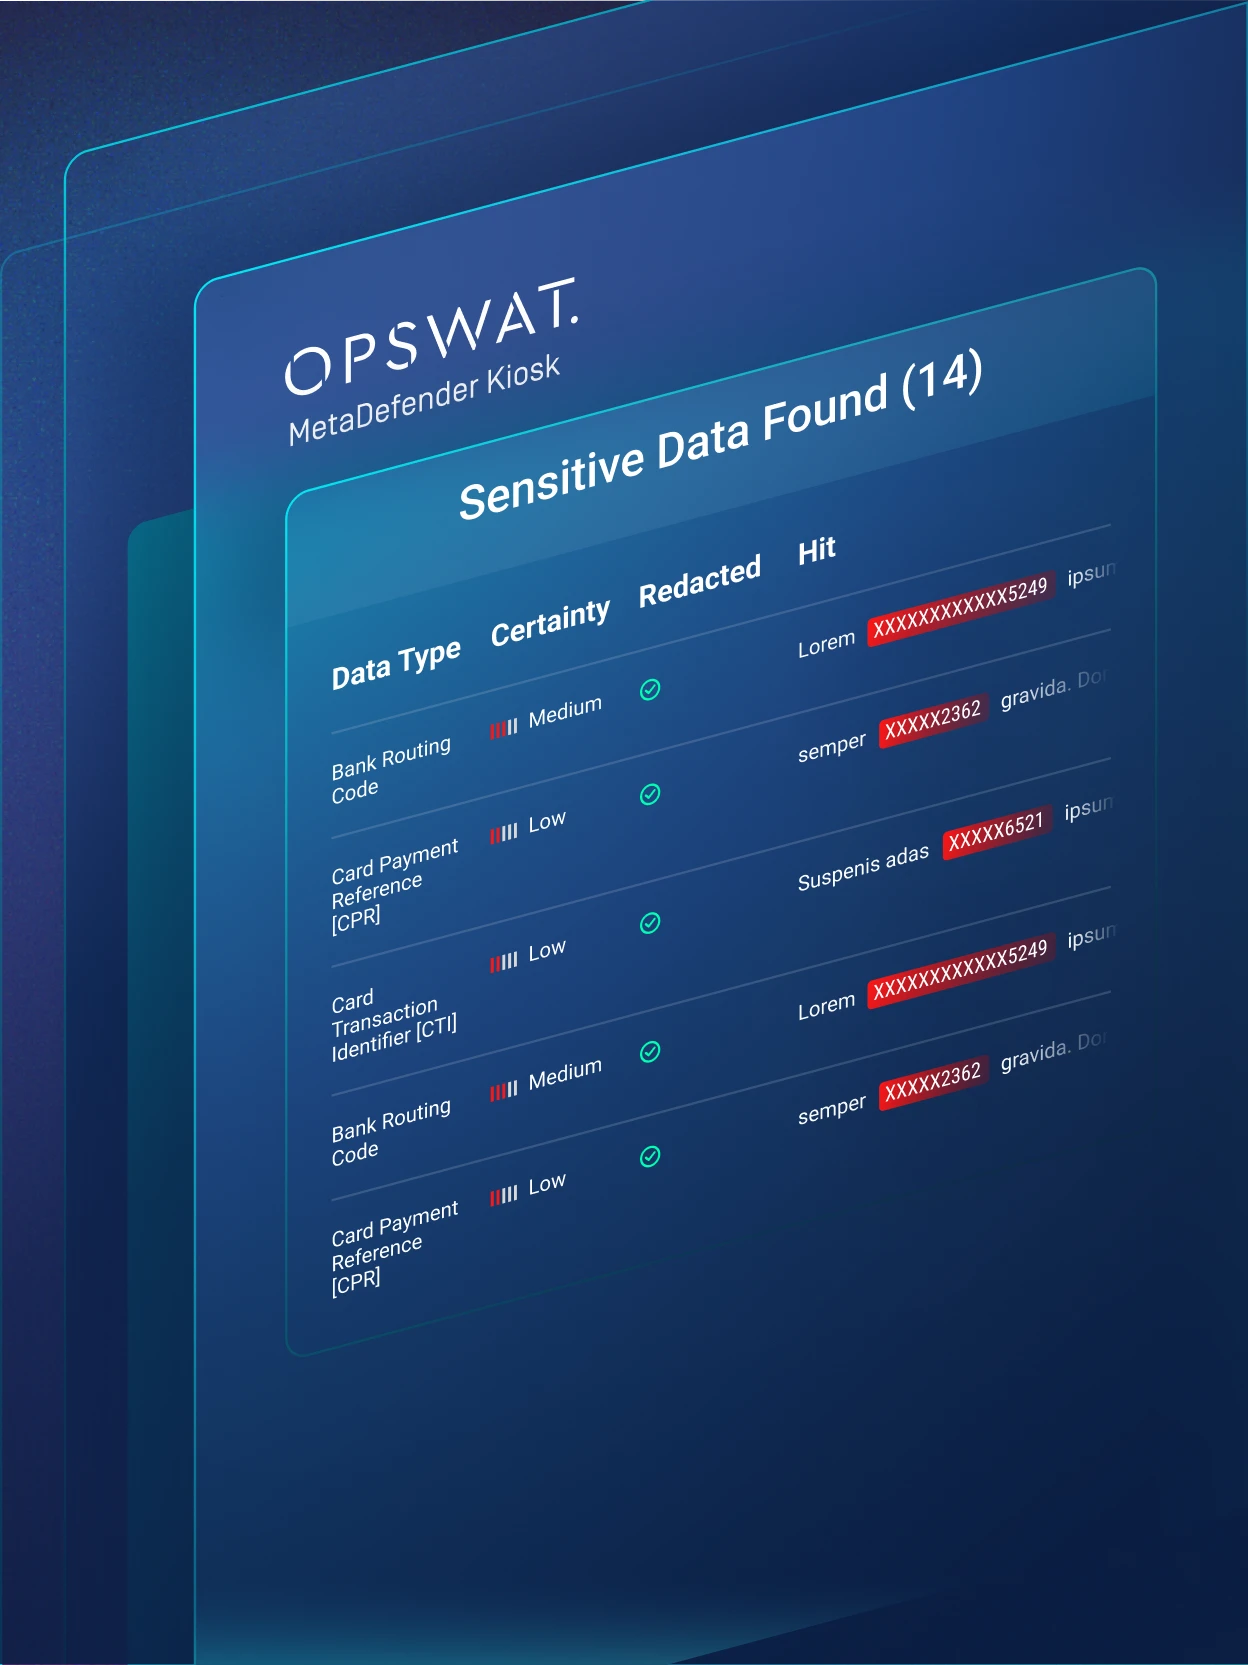
エアギャップ
外部ネットワークに接続しない、完全に隔離された環境でも、DLPポリシーを安全に適用。
世界をリードする組織からの信頼
- 同社は、MetaDefender Managed File TransferとMetaDefender Coreを組み合わせて活用することで、ファイル転送のセキュリティを強化し、コンプライアンス対応を改善するとともに、運用リスクを事前に低減しました。**この取り組みは、高まるサイバー脅威と進化し続ける規制要求に対応し、より強靭なデジタルインフラへの移行を進める、より広範な戦略の一環です。
- 匿名のエネルギー企業(以下「EnergyCo」と呼びます)が、OPSWATのMetaDefender KioskとMetaDefender Managed File Transferを活用し、データ転送とデバイスのセキュリティを確保しただけでなく、規制要件へのコンプライアンス対応を実現し、ベストプラクティスを徹底した経緯を紹介します。
参考資料

Proactive DLP
Proactive DLP 2.23.0の新機能
データ損失防止(DLP)とは?
AIによる高度な文書分類を導入OPSWAT Proactive DLP
フィッシング・コンテンツをブロックするProactive DLP
データの価値と、それを安全に保つ方法
Proactive DLP (データ損失防止)により、Wordファイルに埋め込まれた切り抜き画像内の機密データを検出して削除する。
ファイルを介した脅威から自動車メーカーを守る
Proactive DLP
0件です。もう一度お試しください。
