挙動を軸にした
脅威インテリジェンス
クラウド、ハイブリッド、エアギャップ環境を横断し、ファイルの痕跡や挙動シグナルを、実用的なインテリジェンスへと変換するテクノロジーエンジンです。
- 高忠実度IOC
- 類似性の相関分析
- オフライン対応
OPSWATが信頼される理由
























50億件以上
グローバル脅威指標を蓄積
Sandbox
挙動ベースのIOC
MISP・STIX形式での
エクスポート
脅威情報の共有と自動化
機械学習ベースの
類似性検索
オフライン評判対策パッケージ
SIEM・SOARに対応
MITREマッピングされた検知コンテキスト
レピュテーションだけでは不十分
組織は、日々何千件ものファイル、メール、データのやり取りを扱っています。詳細な検査とポリシーの適用がなければ、機密情報が気づかれないまま漏れてしまい、深刻なコンプライアンス・セキュリティ上のリスクを生み出します。
ノイズが多すぎて、文脈がつかめない
レピュテーションのみに頼るフィードは、挙動に基づく洞察を伴わない、生の指標しか返しません。そのため、アナリストは真のリスクを判断するために、複数のツールを手作業で行き来せざるを得なくなります。
多形マルウェアはシグネチャを回避する
再コンパイルされた亜種やわずかなコードの変化が、ハッシュ値に基づく検知をすり抜け、一連の攻撃やインフラ全体にわたって可視性の抜け穴を生み出します。
情報の縦割り構造が捜査の足かせとなっている
サンドボックスの結果、レピュテーションデータ、およびハンティングワークフローが連携していないと、調査に時間がかかり、ゼロデイの関連性が見過ごされてしまう。
指標からインテリジェンスへ
グローバルなレピュテーション情報と、挙動分析・類似性分析を関連付ける、統合型脅威インテリジェンスエンジン。
深みのあるレピュテーション
ファイル、URL、IP、ドメインを、グローバルなインテリジェンス情報と照合するとともに、その結果を挙動指標と関連付けることで、より精度の高いリスク評価を実現します。
挙動情報で強化されたIOC
サンドボックスから得られる実行時のアーティファクト(ドロップされたファイル、レジストリの変更、実行チェーン、C2への通信など)を取り込み、単純なハッシュ値以上の文脈情報を付加します。
機械学習による脅威パターンの相関分析
サンプル間の動作や構造上の類似点をクラスタリングすることで、関連するマルウェアファミリー、亜種、一連の攻撃を特定します。
集めるだけでなく、関連付けるインテリジェンス
指標、行動、および攻撃者のインフラストラクチャ間の関連性を明らかにするために設計された、多層的なインテリジェンス・パイプライン。
 ステップ1
脅威レピュテーションエンジン
ファイルやインフラのアーティファクトを、数十億件のグローバル指標と照合し、正規化されたスコアと文脈に基づく分類を、リアルタイムまたはオフラインで返します。
- ステップ2
挙動相関レイヤー
サンドボックスから抽出したIOCと実行時の挙動をマッピングし、悪意ある意図、持続化の手口、攻撃者の手法を特定します。
- ステップ3
脅威パターンの相関分析とクラスタリング
機械学習を用いて構造的・挙動的な類似性を検出し、これまで見過ごされていた亜種や、一連の攻撃との関連性を明らかにします。
指標を超えたインテリジェンス
グローバルなレピュテーション、挙動ベースのIOC、類似性検索を組み合わせることで、未知の脅威を明らかにし、調査時間を短縮するとともに、検知精度を向上させます。
サンドボックスから得られるインテリジェンス
動的解析から抽出した挙動ベースのIOCによって、レピュテーションチェックを強化し、レピュテーション情報のみに頼るインテリジェンスプラットフォームと比較して、検知精度を高めます。
大規模な亜種検出
類似性検索により、改変された、あるいは多形化したマルウェアを検出し、攻撃者がハッシュ値やインフラを変えても、可視性の抜け穴が生じにくくなります。
自動化しやすい形での情報充実化
REST API、MISP、STIX、JSON形式でデータを出力できるため、エンジニアの負担を最小限に抑えながら、SIEMやSOARに素早く組み込むことができます。
インテリジェンスの相関分析を実際に見る
挙動ベースのIOC、レピュテーションスコアリング、類似性検索が、隠れた一連の攻撃の関連性をどのように明らかにするかをご覧ください。
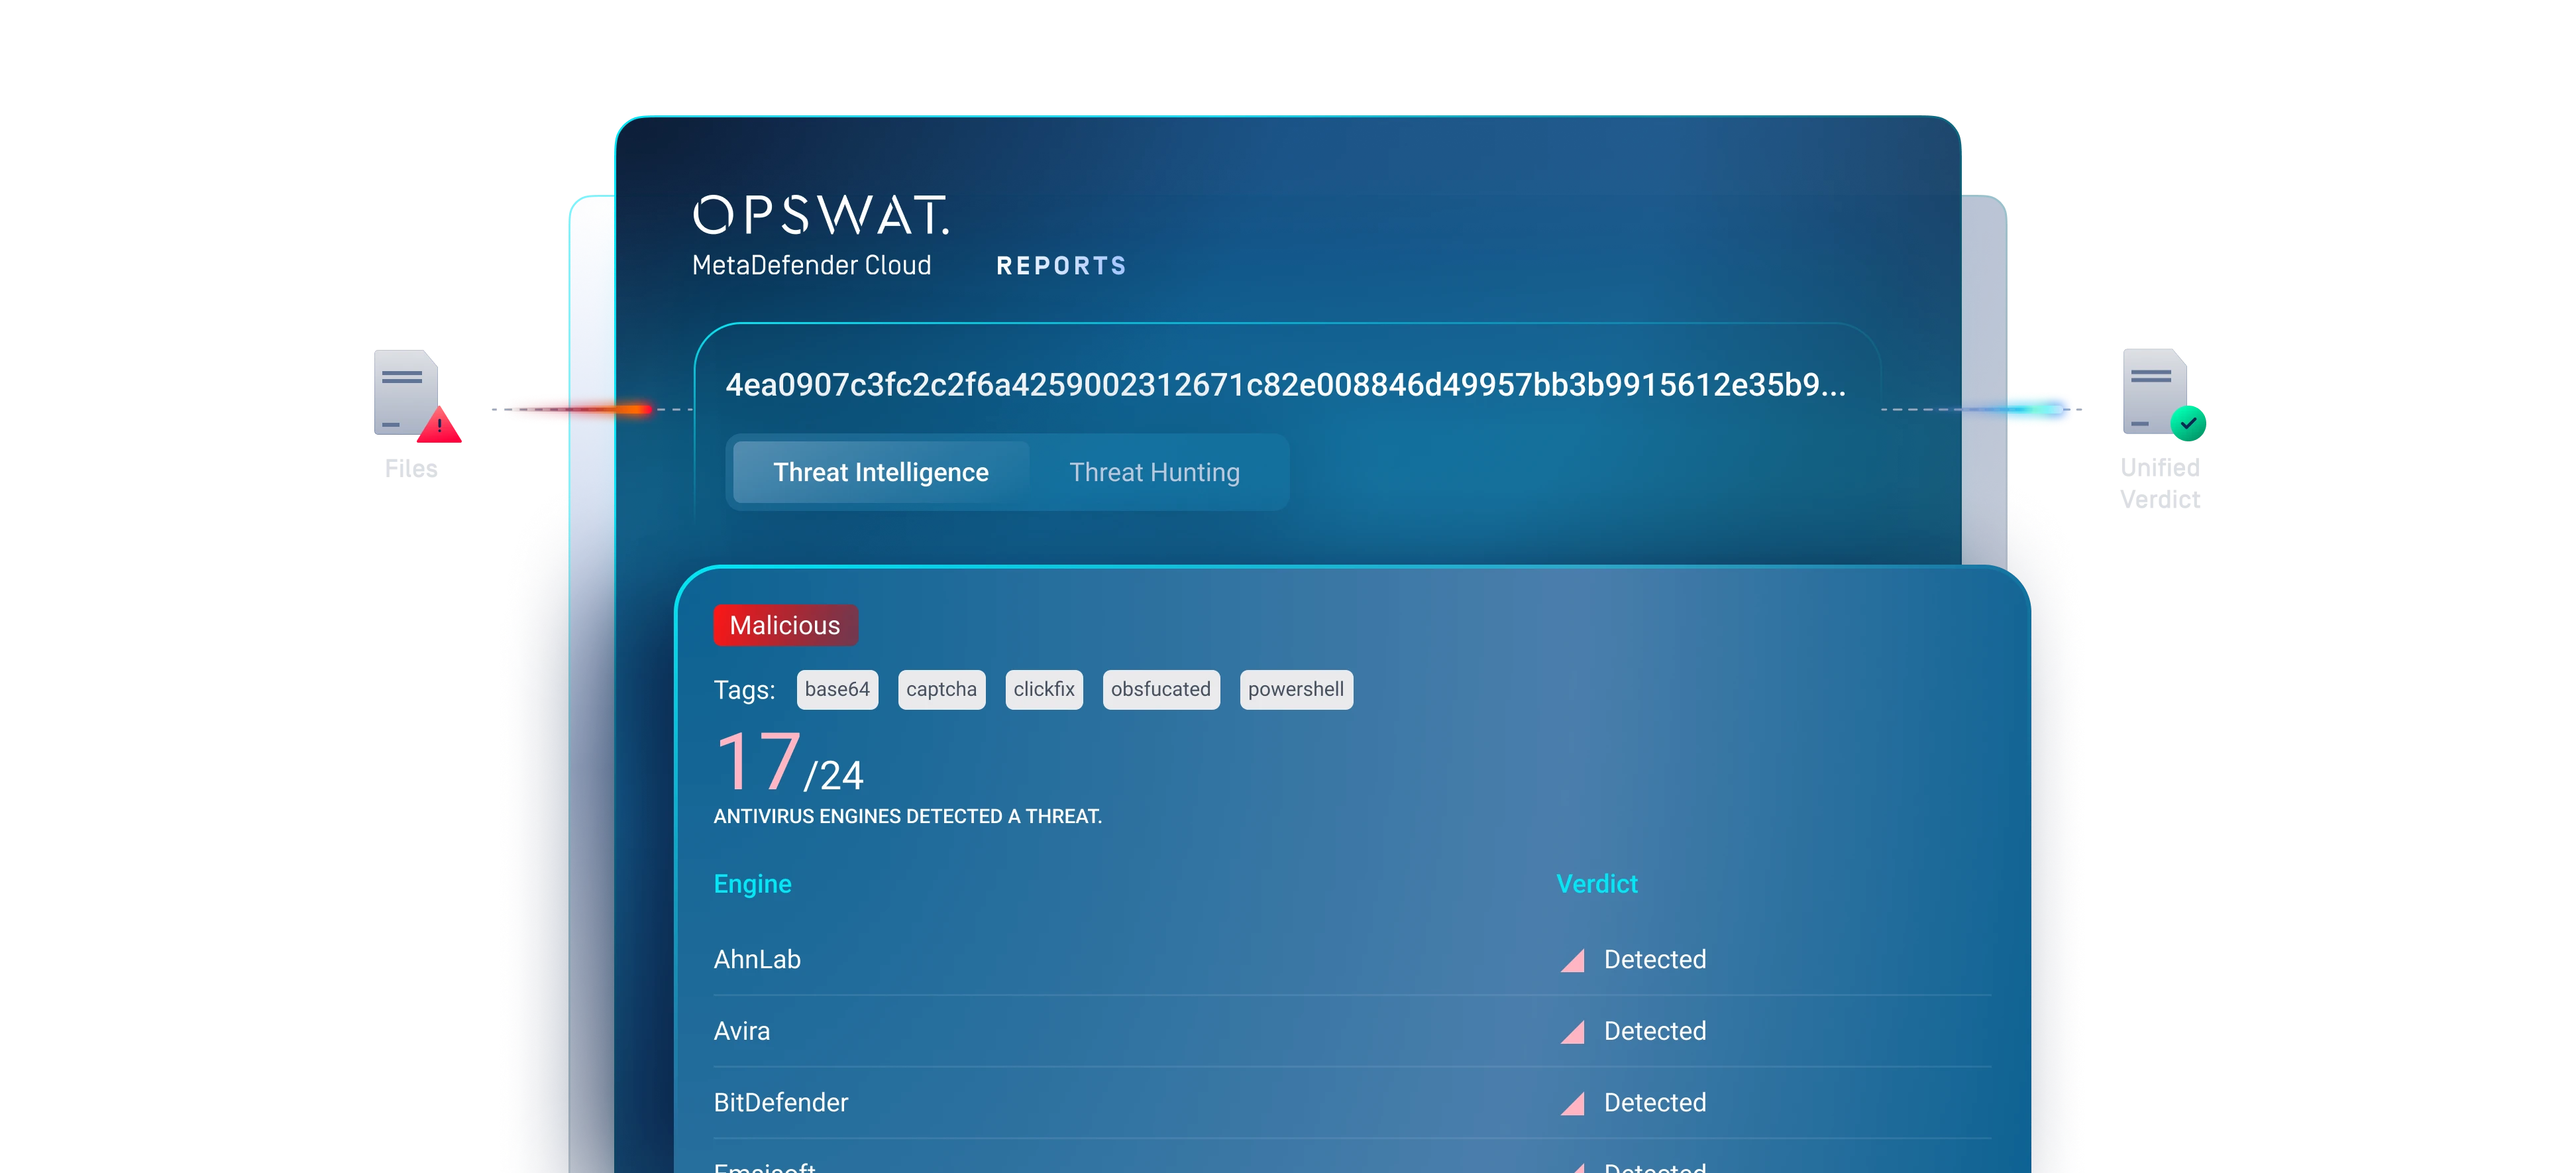
挙動インテリジェンス vs レピュテーションのみの情報源
従来の脅威インテリジェンス・プラットフォームは、主に既知のハッシュ値、IPアドレス、ドメインに依存しています。これらは有用ではあるものの、攻撃者にとっては容易に入れ替え可能な指標です。
このインテリジェンスエンジンは、実行フロー、持続化手法、設定パターン、インフラの再利用といった挙動的な痕跡を相関分析します。この転換により、検知の焦点が攻撃者の運用基盤のより上位層へと移り、回避行動にかかるコストが増し、その動きも見えやすくなります。
その結果、個々の痕跡だけでなく、一連の攻撃全体にわたる関連性まで検知できるようになります。
セキュリティ運用の現場に、インテリジェンスを導入する
クラウドAPI、ハイブリッド型の情報充実化、またはオフライン用のインテリジェンスパッケージを活用し、SIEM、SOAR、脅威ハンティングのワークフローに、脅威に関する文脈情報を提供します。
ハイブリッド導入
クラウドでの相関分析と、ローカルでの解析を組み合わせ。組織のSOCおよびTIPワークフローに対応します。
エアギャップ対応
オフライン用のレピュテーションパッケージ。規制対象環境でも、インテリジェンスを継続的に活用できます。
クラウド提供型インテリジェンス
リアルタイムAPIによる情報充実化。グローバルなデータセットが継続的に更新されます。
世界をリードする組織からの信頼
OPSWATは、デバイスやファイルを介した脅威から重要なデータ、資産、ネットワークを守るため、世界中で2000以上の組織から信頼されています。
Clalit Health Services、セキュリティおよびインフラ・コミュニケーション部門責任者
- “With OPSWAT’s multiscanning capabilities and emulation-based sandbox, we get both depth and speed. Files are cleared or flagged in minutes, not hours.”政府のサイバーセキュリティ専門家
- OPSWAT Multiscanning OPSWATSandboxを導入することで、銀行は重要な業務フローを妨げることなくサイバーセキュリティ体制を強化しました。これらの技術のシームレスな統合により、脅威検知能力が向上し、行動分析が効率化され、厳格な金融セキュリティ規制への準拠が確保されました。
- OPSWAT 、お客様の機密データと情報が安全に保護されているとOPSWAT 。」ザヒ・ベンアブ
Clalit Health Services、セキュリティおよびインフラ・コミュニケーション部門責任者 - 「拡大する需要に対応しつつコストを抑制できる、拡張性のあるソリューションが必要でした。従来のサンドボックス化は効果的でしたが、データ処理のニーズが増大するにつれ、持続不可能になってきました。」セキュリティ運用責任者
参考資料

サイバーセキュリティの不変の原則
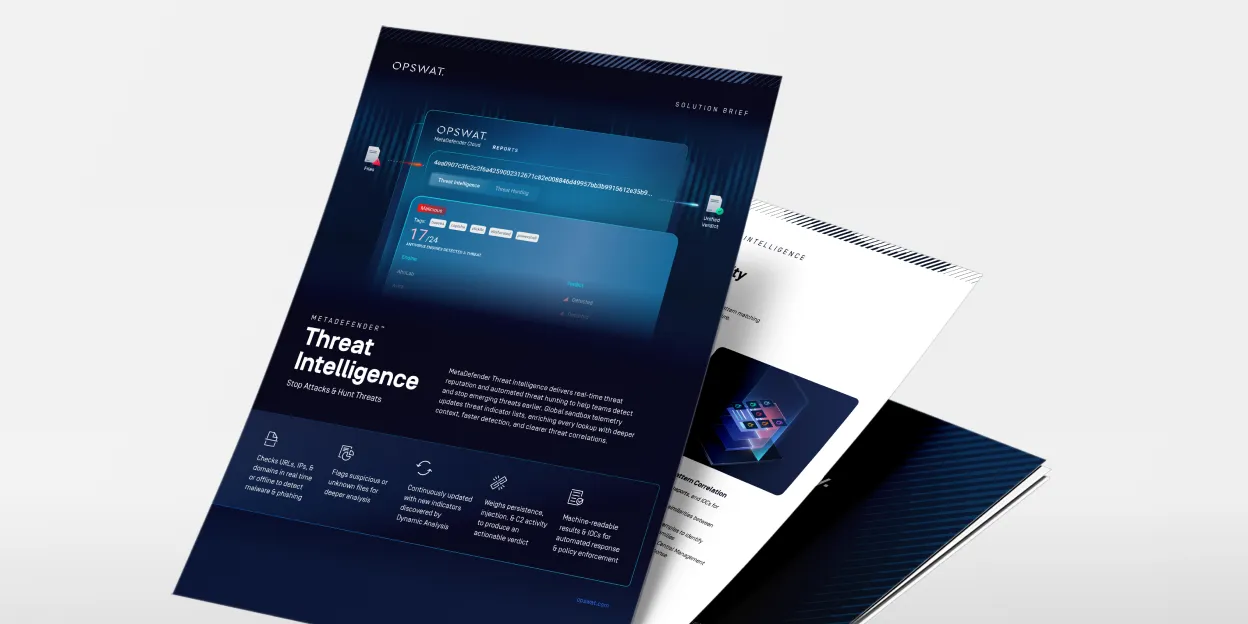
MetaDefender Threat Intelligence
SANS検知・対応調査
2025年 OPSWAT脅威ランドスケープ・レポート

重要な情報をスキャン:精度99.9%のAIエンジンがセキュリティ体制を強化

セキュリティファーストMFT:ファイルベースの攻撃に対するAIネイティブかつエミュレーション主導の防御

エネルギー供給事業者がOPSWATを活用し、アラートの氾濫を解消、ゼロデイ攻撃の検知精度を向上
0件です。もう一度お試しください。
