ヘルスケア|カスタマーストーリー
OPSWAT ブログ
ファイル・セキュリティ
コンテンツ無害化・再構築(CDR):2026年のトップ8ベンダー
文書内のゼロデイ攻撃から、一見無害に見えるファイルに潜むAPTに至るまで、ファイルベースの脅威は依然として企業にとって最も根強く、検知を逃れやすいリスクの一つです。組織が自社の環境に流入するあらゆるファイルのセキュリティ確保に取り組む中、「コンテンツ・ディサーム・アンド・リコンストラクション(CDR)」は、防御の重要な層となっています。
注目記事
OPSWAT ニュースレター
OPSWAT 最新情報に加え、イベント情報や業界を牽引するニュースをぜひご覧ください。
OPSWAT のグローバル・エクスペリエンス・ラボの一つで、重要インフラ保護について学びましょう
業界インサイト
サイバーセキュリティの世界を牽引するトレンド記事を読む。
2026年11月6日 |Email Security
データ漏洩防止(DLP)とは何か、そしてなぜEmail Security にとって重要なのか?
Proactive DLP を使用すれば、隠されたコンテンツを検出し、ポリシーに基づいた正確な制御を適用することで、送信前の機密性の高いメールデータを保護できます。
2026年10月27日 | 業界ニュース
CVE-2026-32710: MariaDB の JSON スキーマ検証におけるヒープベースのバッファオーバーフロー
MariaDBのJSONスキーマ検証の脆弱性が、極端な条件下でデータベースをクラッシュさせたり、リモートコード実行を可能にしたりする仕組み。
2026年10月22日 |Cloud Security
AWSファイルアップロードにマルウェアスキャン機能を追加する方法
AWS上でファイルのアップロードを受け付けるすべてのアプリケーション――S3を基盤とする顧客ポータル、社内の文書ワークフロー、添付ファイルを取り込むAPI など――は、ファイルが保存または処理される前にマルウェアが含まれていないことを確認するための、何らかのスキャンチェックポイントが必要です。
2026年11月4日 | 重要なネットワークセキュリティ
を交換する際に評価すべき点Industrial Firewall
サポート終了となる産業用ファイアウォールの置き換えに向けた、ベンダーに依存しないチェックリスト:導入モデル、対応プロトコル、ポリシー設定方法、認証、ライセンス、および一元管理。
2026年11月6日 |Email Security
データ漏洩防止(DLP)とは何か、そしてなぜEmail Security にとって重要なのか?
Proactive DLP を使用すれば、隠されたコンテンツを検出し、ポリシーに基づいた正確な制御を適用することで、送信前の機密性の高いメールデータを保護できます。
2026年9月23日 |Endpoint 経営陣
OT「Patch Management 」のエアギャップ環境向け活用:オフラインパッチ適用ワークフローのすべて
OTパッチ管理とは、生産プロセスに予期せぬダウンタイムや安全上のリスクをもたらすことなく、運用技術(OT)および産業用制御システム全体において、ソフトウェアおよびファームウェアの更新を特定、優先順位付け、検証、および展開するプロセスです。
2026年11月3日 | ファイルのセキュリティ
脆弱なPHPが潜む場所:PHP2Shellの露出リスクの評価
2026年10月21日、PHPプロジェクトは、2つの重大なRCE脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する修正プログラムを公開しました。PHPのアドバイザリでは、これらをCVSSスコア9.2と評価しており、攻撃者はログインせずにこれらの脆弱性を悪用することが可能です。本記事では、MetaDefender™Core に搭載されている2つのモジュール、「File-Based Vulnerability Assessment 」および「Software Bill of Materials」が検出する内容について解説します。
2026年8月12日 | マルウェア分析
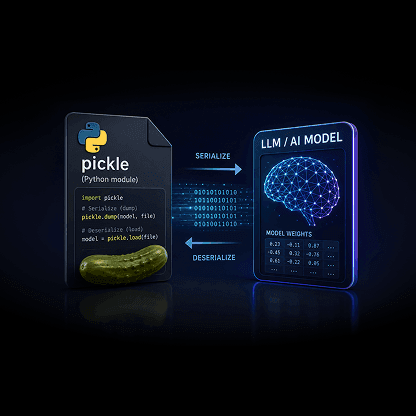
事前学習済みAIモデルに潜むセキュリティリスク
Hugging Face や PyPI の事前学習済み AI モデルは、読み込み時にコードを実行することができます。pickle ペイロードがスキャナーを回避する仕組みと、MetaDefender の Aether がそれを阻止する方法について解説します。

2026年11月3日 | ファイルのセキュリティ
脆弱なPHPが潜む場所:PHP2Shellの露出リスクの評価
2026年10月21日、PHPプロジェクトは、2つの重大なRCE脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する修正プログラムを公開しました。PHPのアドバイザリでは、これらをCVSSスコア9.2と評価しており、攻撃者はログインせずにこれらの脆弱性を悪用することが可能です。本記事では、MetaDefender™Core に搭載されている2つのモジュール、「File-Based Vulnerability Assessment 」および「Software Bill of Materials」が検出する内容について解説します。
2026年4月21日 |Threat Intelligence
回避型マルウェアは、従来のVMベースの検知手法の限界を超えている
回避型のマルウェアは、従来のサンドボックス環境を検知して回避するように設計されるケースが増えており、セキュリティチームは完全に信頼できない判定結果に直面している。
2026年10月12日 | ゼロデイ攻撃の検知
MetaDefender Aether™ v3.3.0 リリース:LLMスキャン機能の導入
LLM Scanningは、MetaDefender のAether™が提供する機能の一つであり、事前学習済みのLLMモデルファイルを分析して、潜在的な脅威を検出します。
カテゴリー
OPSWAT のグローバル・エクスペリエンス・ラボの一つで、重要インフラ保護について学びましょう
ソーシャルメディアでフォローする
LinkedIn、Facebook、Twitter、YouTubeでOPSWATのフォローを !
当社の専門家をご紹介
OPSWATの重要インフラ保護への取り組みを形作るリーダーたちからの洞察。
OPSWAT ニュース
製品リリースや業界イベント、企業文化に関する最新情報を発信。OPSWATの取り組みや成長の様子をリアルタイムで把握でき、サイバーセキュリティ分野における動向を知る手がかりになります。