ヘルスケア|カスタマーストーリー
OPSWAT ブログ
ファイル・セキュリティ
コンテンツ無害化・再構築(CDR):2026年のトップ8ベンダー
文書内のゼロデイ攻撃から、一見無害に見えるファイルに潜むAPTに至るまで、ファイルベースの脅威は依然として企業にとって最も根強く、検知を逃れやすいリスクの一つです。組織が自社の環境に流入するあらゆるファイルのセキュリティ確保に取り組む中、「コンテンツ・ディサーム・アンド・リコンストラクション(CDR)」は、防御の重要な層となっています。
注目記事
OPSWAT ニュースレター
OPSWAT 最新情報に加え、イベント情報や業界を牽引するニュースをぜひご覧ください。
OPSWAT のグローバル・エクスペリエンス・ラボの一つで、重要インフラ保護について学びましょう
業界インサイト
サイバーセキュリティの世界を牽引するトレンド記事を読む。
2026年11月13日 | ファイルのセキュリティ
一度読み込むだけで、すべてを保護:Deep CDR™が大型オフィスファイルの処理速度を2倍にする仕組み
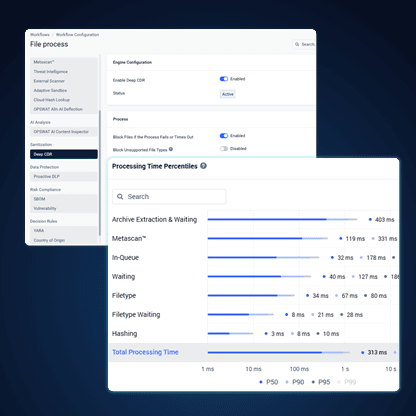
Deep CDR™ は、各ドキュメントを 1 回読み込み、その 1 回の処理中にすべての処理を実行します。この方法により、同じデータ消去結果を維持しつつ、大容量の Office ファイルの処理時間を 2 倍に短縮できます。
2026年11月12日 | 業界ニュース
SANSの「2026年 ICS/OT Security 実態調査」によると、ICS/OTインシデントは過去最大の単年度増加を記録した。
SANSの「2026年 ICS/OT Security の現状」調査によると、ICSおよびOTに影響を及ぼすインシデントが急増していることが明らかになりました。回答者の3人に1人が、今年、ICS/OT関連のインシデントが発生したと報告しています。
2026年10月22日 |Cloud Security
AWSファイルアップロードにマルウェアスキャン機能を追加する方法
AWS上でファイルのアップロードを受け付けるすべてのアプリケーション――S3を基盤とする顧客ポータル、社内の文書ワークフロー、添付ファイルを取り込むAPI など――は、ファイルが保存または処理される前にマルウェアが含まれていないことを確認するための、何らかのスキャンチェックポイントが必要です。
2026年11月12日 | 重要なネットワークセキュリティ
CI Fortify ガイダンス:重要な OT システムの隔離
CI Fortifyは現在、「ファイブ・アイズ」のガイドラインに準拠しています。重要なOTシステムを隔離するための6つのステップと、OPSWAT が隔離体制の整備および信頼性の高い再構築をどのように支援するかについてご覧ください。
2026年11月9日 |Email Security
生産を停止させてしまうメール:数週間にわたる製造の混乱を防ぐ方法
サプライヤーからのありふれた1通のメールが、生産を数週間にわたって停止させてしまうことがあります。予防を最優先とするメールセキュリティが、エンジニアリングファイル、サプライヤーとのやり取り、設計に関する知的財産をどのように保護し、AIを活用した製造業務を円滑に維持するのか、その仕組みをご紹介します。
2026年9月23日 |Endpoint 経営陣
OT「Patch Management 」のエアギャップ環境向け活用:オフラインパッチ適用ワークフローのすべて
OTパッチ管理とは、生産プロセスに予期せぬダウンタイムや安全上のリスクをもたらすことなく、運用技術(OT)および産業用制御システム全体において、ソフトウェアおよびファームウェアの更新を特定、優先順位付け、検証、および展開するプロセスです。
2026年11月13日 | ファイルのセキュリティ
一度読み込むだけで、すべてを保護:Deep CDR™が大型オフィスファイルの処理速度を2倍にする仕組み
Deep CDR™ は、各ドキュメントを 1 回読み込み、その 1 回の処理中にすべての処理を実行します。この方法により、同じデータ消去結果を維持しつつ、大容量の Office ファイルの処理時間を 2 倍に短縮できます。
2026年8月12日 | マルウェア分析
事前学習済みAIモデルに潜むセキュリティリスク
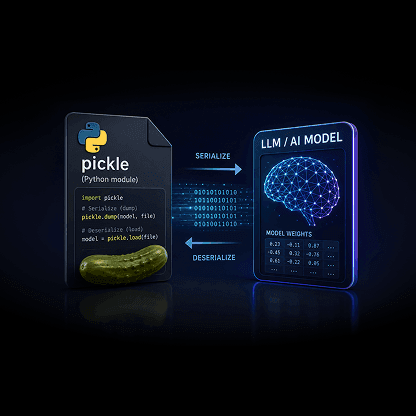
Hugging Face や PyPI の事前学習済み AI モデルは、読み込み時にコードを実行することができます。pickle ペイロードがスキャナーを回避する仕組みと、MetaDefender の Aether がそれを阻止する方法について解説します。

2026年11月12日 | OEM
マイクロソフトの2026年11月の「パッチチューズデー」:1,095件の脆弱性のうち1件が6.5と評価され、現在攻撃を受けている
今月、マイクロソフトの製品で悪用された脆弱性は1件のみで、その深刻度は「中程度」と評価されています。また、この脆弱性はマイクロソフトが公表する悪用成熟度評価の中で最も高いレベルに分類されています。この脆弱性は、AIを活用した研究者によって発見され、すでに実環境で悪用されていました。一方、今月実際にファイアウォールを乗っ取ったバグは、マイクロソフトの製品に起因するものではありませんでした。
2026年11月3日 | ファイルのセキュリティ
脆弱なPHPが潜む場所:PHP2Shellの露出リスクの評価
2026年10月21日、PHPプロジェクトは、2つの重大なRCE脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する修正プログラムを公開しました。PHPのアドバイザリでは、これらをCVSSスコア9.2と評価しており、攻撃者はログインせずにこれらの脆弱性を悪用することが可能です。本記事では、MetaDefender™Core に搭載されている2つのモジュール、「File-Based Vulnerability Assessment 」および「Software Bill of Materials」が検出する内容について解説します。
2026年4月21日 |Threat Intelligence
回避型マルウェアは、従来のVMベースの検知手法の限界を超えている
回避型のマルウェアは、従来のサンドボックス環境を検知して回避するように設計されるケースが増えており、セキュリティチームは完全に信頼できない判定結果に直面している。
2026年11月9日 | ゼロデイ攻撃の検知
MetaDefender Aether™、AMTSOの新しいAIテスト基準に基づき、AIモデルに潜む脅威をスキャン
MetaDefender Aether™のAMTSO認定パイプラインは、AIモデルにも拡大され、AMTSOが新たに承認したAIテスト基準に基づき、静的解析と動的解析を組み合わせたものとなっています。
2026年11月11日 | AIセキュリティ
OPSWAT AI Content Inspector v2.4.0 リリース:対応ファイルの拡充とC2PA検証機能の追加
OPSWAT AI Content Inspector v2.4.0 では、HTML、Office、メールの検査機能に加え、オフラインでの C2PA コンテンツ認証情報の検証機能が追加され、支払い前に AI による不正行為を検知できるようになりました。
カテゴリー
OPSWAT のグローバル・エクスペリエンス・ラボの一つで、重要インフラ保護について学びましょう
ソーシャルメディアでフォローする
LinkedIn、Facebook、Twitter、YouTubeでOPSWATのフォローを !
当社の専門家をご紹介
OPSWATの重要インフラ保護への取り組みを形作るリーダーたちからの洞察。
OPSWAT ニュース
製品リリースや業界イベント、企業文化に関する最新情報を発信。OPSWATの取り組みや成長の様子をリアルタイムで把握でき、サイバーセキュリティ分野における動向を知る手がかりになります。